
 #1
सुरक्षा कमजोरियों और अनुपालन के लिए सिस्टम और एप्लिकेशन कॉन्फ़िगरेशन की समीक्षा के उपकरण।
Kitploit अनुशंसित

 mahdi13830510/cve-2026-31431-mitigation-suite
कर्नेल-रनटाइम रक्षा ढांचा AF_ALG कमजोरियों के लिए, जिसमें eBPF सॉकेट ट्रेसिंग, Ansible हार्डनिंग, और ड्रिफ्ट डिटेक्शन के लिए एक क्रिप्टो ऑडिटर शामिल…
 schnied/cve-2026-98432-mitigation-iptables
Linux होस्ट्स की CVE-2026-98432 के लिए जाँच करने और IP विकल्पों वाले IPv4 TCP पैकेट्स को ड्रॉप करने हेतु एक अस्थायी iptables u32 नियम लागू करने वाली…
 reverseclabs/azuredevops-enum
केवल-पढ़ने के लिए Azure DevOps सूचीकरण उपकरण जो REST API को क्वेरी करके प्रोजेक्ट्स, रिपॉजिटरी, सेवा कनेक्शन, बिल्ड, पाइपलाइन रहस्य, अनुमतियाँ, और…
 bplinux/chackd
tcp_challenge_ack_limit को रैंडमाइज़ करने के लिए डेमन ताकि साइड चैनल हमलों CVE-2016-5696 को रोका जा सके

 roccoammon/active-directory-health-check
PowerShell GUI टूल जो Active Directory के विरुद्ध 54 सर्वोत्तम-प्रथा स्वास्थ्य और सुरक्षा जाँचें चलाता है, और द्विभाषी HTML/CSV रिपोर्टों में…
 sqzer-x/cve-2026-99999-scanner
Shell script that checks whether a Linux host is affected by CVE-2026-99999 (PwnEscape) and prints or applies the distribution-specific kernel fix.
 omniversetr/omnicheck_cve-2026-98432
Non-destructive checker for CVE-2026-98432 (Linux kernel TCP use-after-free): patch status, exposed listeners and mitigation verification. By…
 aa22396584/synology-nas-cli
nas: Synology DSM 7 के लिए एक शून्य-निर्भरता वाला Python CLI + MCP सर्वर। C3RB3R / .L0CK3D रैनसमवेयर अभियान के लिए एक-कमांड ऑडिट और फ़िक्स; इसे अपने…
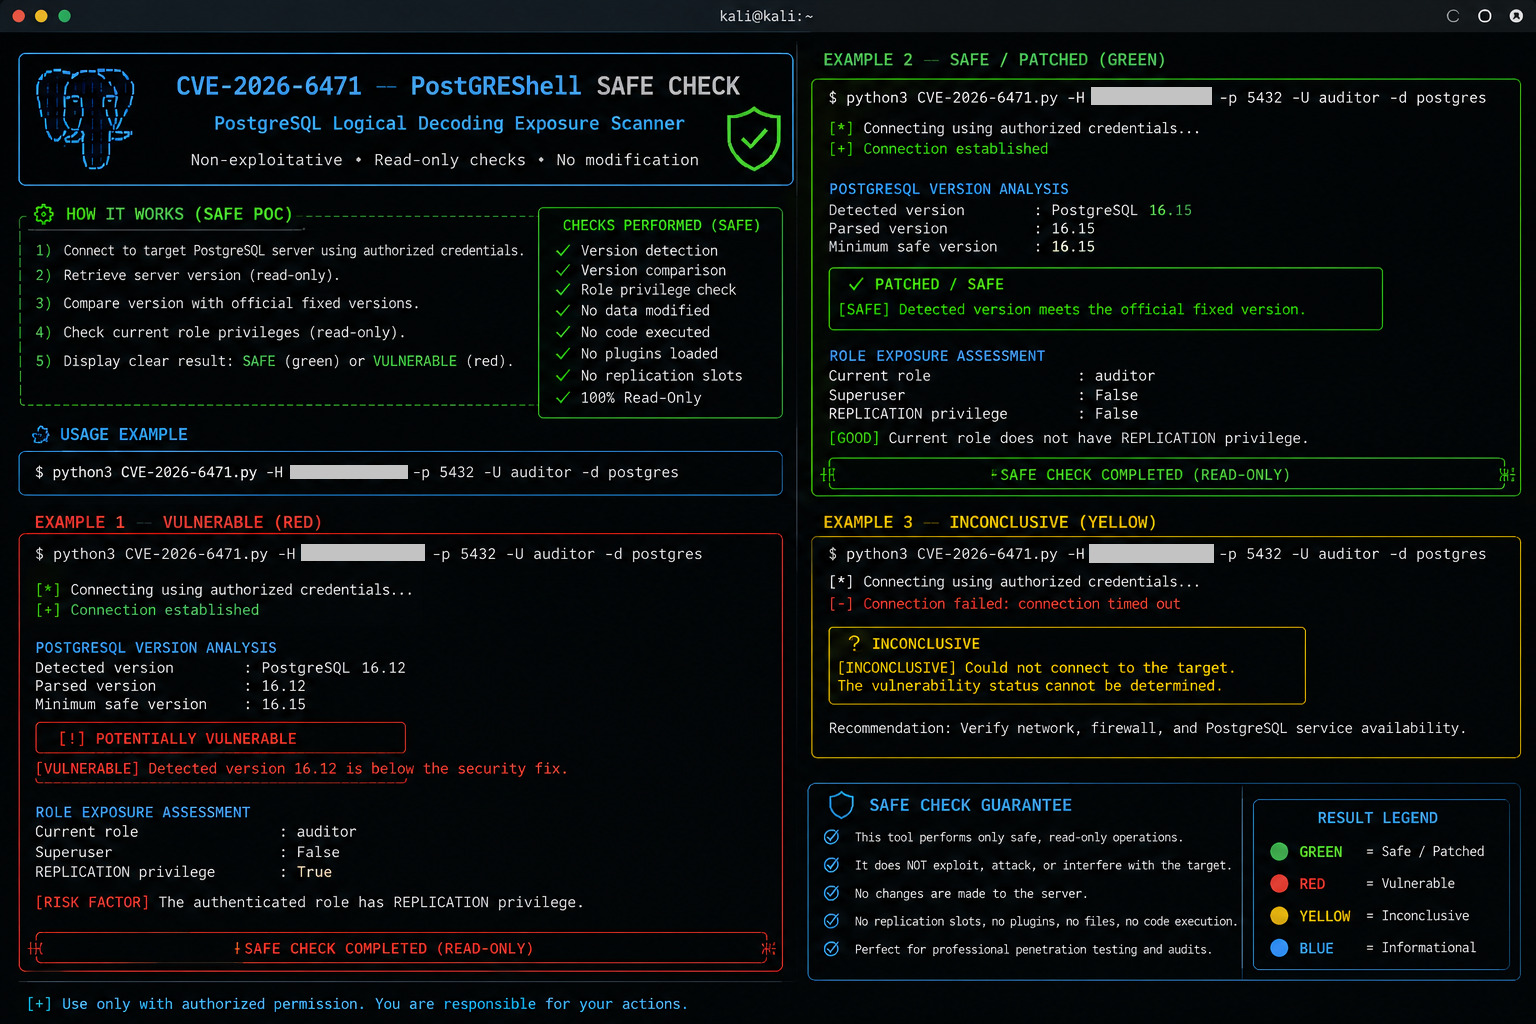 0xblackash/cve-2026-6471
# CVE-2026-6471 के लिए गैर-विनाशकारी PostgreSQL भेद्यता जाँचकर्ता सर्वर संस्करण और REPLICATION विशेषाधिकारों का ऑडिट करके लॉजिकल डिकोडिंग प्राधिकरण…
 xiaoqimikko/log4j-check
log4j 2025/2026 के 7 'कॉन्फ़िगरेशन की मौन विफलता' CVE स्व-जांच: CVE×मॉड्यूल के आधार पर 4 मॉड्यूल निर्धारित करें, applicability का शोर कम करने के लिए…
 liamromanis101/dead.letter-cve-2026-45185
शेल-आधारित भेद्यता स्कैनर जो Exim MTA में CVE-2026-45185 (Dead.Letter) के लिए है। GnuTLS बिल्ड में उपयोग-के-बाद-मुक्त (use-after-free) का पता लगाता…
 fauxrougee/smartscanner-source
C++17 और Qt 6 के साथ बनाया गया वेब vulnerability scanner, जिसमें GUI, CLI, configurable crawling, और JSON reports शामिल हैं। शैक्षिक उद्देश्यों के…
 konstruktoid/prescryb
CVE/कॉन्फ़िग रेमेडिएशन ऑर्केस्ट्रेशन के लिए MCP सर्वर: SSH इन्वेंटरी, OSV/NVD लुकअप, CIS/DISA STIG-मैप्ड Ansible प्लेबुक सुझाव।
 virologi-info/papercut-toolkit
#PaperCut CVE-2026-81578 + CVE-2026-82078 रक्षा टूलकिट 2 3 एक **रक्षात्मक** टूलकिट जो श्रृंखलाबद्ध जोखिम की जांच और समझ के लिए है
 cybercondor/fix-winverifytrustsignaturevalidationvuln
WinVerifyTrust हस्ताक्षर सत्यापन भेद्यता ठीक करें, CVE-2013-3900, QID-378332
 juliosuas/copyfail-guard
तेज़, ऑडिट करने योग्य Linux शमन CVE-2026-31431 कॉपी फेल के लिए: algif_aead ब्लॉक, सत्यापन, और AF_ALG seccomp हार्डनिंग।
 mikesplain/cve-2015-0235-cookbook
GHOST भेद्यता का परीक्षण करने के लिए एक शेफ कुकबुक
 legendile7/cve-2026-78122-poc
CVE-2026-78122 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो docker-socket-proxy के मोटे (coarse) एक्सेस नियमों के माध्यम से कंटेनर फाइलसिस्टम और पर्यावरण…








