 0xblackash/cve-2026-6471
# CVE-2026-6471 के लिए गैर-विनाशकारी PostgreSQL भेद्यता जाँचकर्ता सर्वर संस्करण और REPLICATION विशेषाधिकारों का ऑडिट करके लॉजिकल डिकोडिंग प्राधिकरण दोष के प्रति जोखिम की पहचान करता है, साथ ही सुधार मार्गदर्शन प्रदान करता है।

PostGREShell 🛢️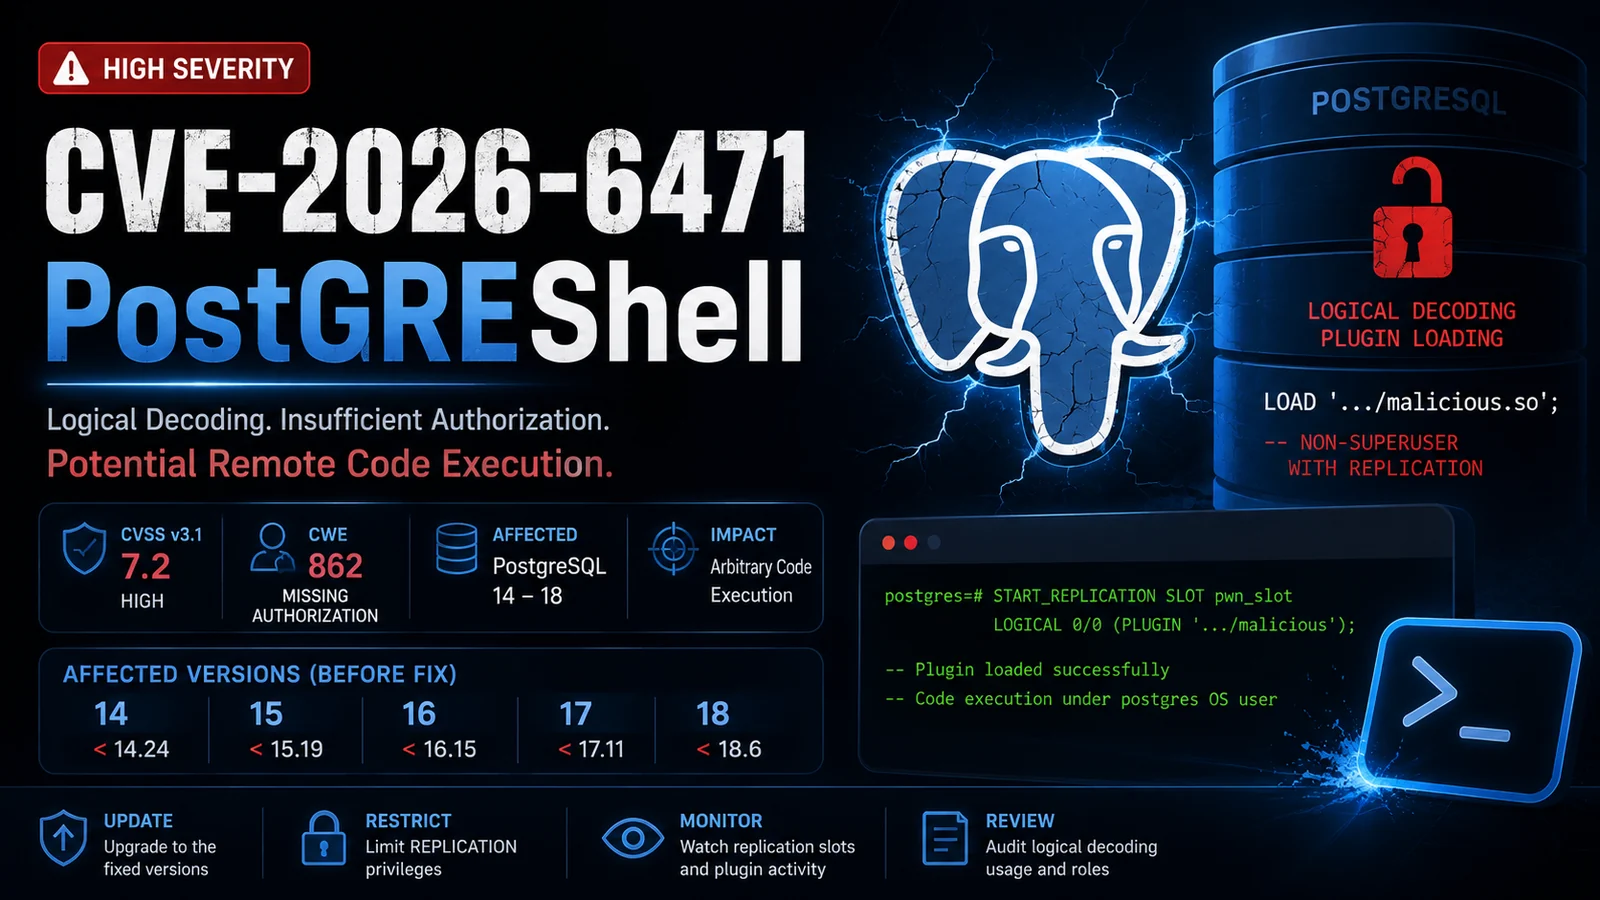
CVE-2026-6471 के लिए एक रक्षात्मक, गैर-विनाशकारी भेद्यता जाँचकर्ता
CVE-2026-6471 एक PostgreSQL प्राधिकरण भेद्यता है जिसमें लॉजिकल डिकोडिंग (logical decoding) उपप्रणाली शामिल है।
यह भेद्यता एक PostgreSQL भूमिका (role) को, जिसके पास REPLICATION विशेषाधिकार है लेकिन सुपरयूज़र विशेषाधिकार नहीं है, PostgreSQL सर्वर को एक हमलावर-नियंत्रित लाइब्रेरी लोड करने की अनुमति दे सकती है जो PostgreSQL ऑपरेटिंग-सिस्टम खाते के लिए सुलभ हो।
सफल शोषण के परिणामस्वरूप PostgreSQL सर्वर प्रक्रिया के विशेषाधिकारों के साथ मनमाना कोड निष्पादन हो सकता है।
यह रिपॉज़िटरी अधिकृत सुरक्षा मूल्यांकन के लिए डिज़ाइन किया गया एक सुरक्षित पहचान PoC प्रदान करती है।
⚠️ जाँचकर्ता द्वारा कोई दुर्भावनापूर्ण साझा लाइब्रेरी लोड नहीं की जाती और कोई ऑपरेटिंग-सिस्टम कमांड निष्पादित नहीं किया जाता।
| गुणधर्म | मान |
|---|---|
| CVE | CVE-2026-6471 |
| उत्पाद | PostgreSQL |
| घटक | लॉजिकल डिकोडिंग |
| CWE | CWE-862 — अनुपस्थित प्राधिकरण |
| CVSS v3.1 | 7.2 उच्च |
| हमला वेक्टर | नेटवर्क |
| हमला जटिलता | निम्न |
| आवश्यक विशेषाधिकार | उच्च |
| उपयोगकर्ता सहभागिता | कोई नहीं |
| गोपनीयता | उच्च |
| अखंडता | उच्च |
| उपलब्धता | उच्च |
CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H
भेद्य स्थितियों के तहत, एक हमलावर जिसके पास पहले से ही आवश्यक प्रतिकृति क्षमता वाला PostgreSQL खाता है, संभावित रूप से डेटाबेस-से-ऑपरेटिंग-सिस्टम विशेषाधिकार सीमा को पार कर सकता है।
┌──────────────────────┐
│   PostgreSQL उपयोगकर्ता   │
│  REPLICATION = हाँ   │
└──────────┬───────────┘
           │
           ▼
┌──────────────────────┐
│   लॉजिकल डिकोडिंग   │
└──────────┬───────────┘
           │
           ▼
┌──────────────────────┐
│ अनुपस्थित प्राधिकरण│
│      सत्यापन      │
└──────────┬───────────┘
           │
           ▼
┌──────────────────────┐
│   लाइब्रेरी लोडिंग    │
└──────────┬───────────┘
           │
           ▼
┌──────────────────────┐
│ PostgreSQL OS उपयोगकर्ता   │
└──────────────────────┘
वास्तविक प्रभाव PostgreSQL ऑपरेटिंग-सिस्टम खाते के विशेषाधिकारों और फ़ाइलसिस्टम अनुमतियों पर काफी हद तक निर्भर करता है।
PostgreSQL परियोजना की सुरक्षा सलाह निम्नलिखित प्रभावित शाखाओं की पहचान करती है:
| शाखा | प्रभावित | स्थिर |
|---|---|---|
| PostgreSQL 14 | < 14.24 | 14.24 |
| PostgreSQL 15 | < 15.19 | 15.19 |
| PostgreSQL 16 | < 16.15 | 16.15 |
| PostgreSQL 17 | < 17.11 | 17.11 |
| PostgreSQL 18 | < 18.6 | 18.6 |
अपनी PostgreSQL शाखा के लिए उपलब्ध नवीनतम सुरक्षा रिलीज़ में अपग्रेड करें।
यह परियोजना जानबूझकर केवल गैर-विनाशकारी जाँच करती है।
जाँचकर्ता को सत्यापित करना चाहिए:
REPLICATION हैSELECT
version() AS postgres_version,
current_user AS current_user,
rolsuper AS is_superuser,
rolreplication AS has_replication
FROM pg_roles
WHERE rolname = current_user;
उदाहरण आउटपुट:
postgres_version : PostgreSQL 17.x
current_user     : security_audit
is_superuser     : f
has_replication  : t
REPLICATION विशेषाधिकारों के साथ संयुक्त एक भेद्य संस्करण को सुधार की आवश्यकता के रूप में माना जाना चाहिए।
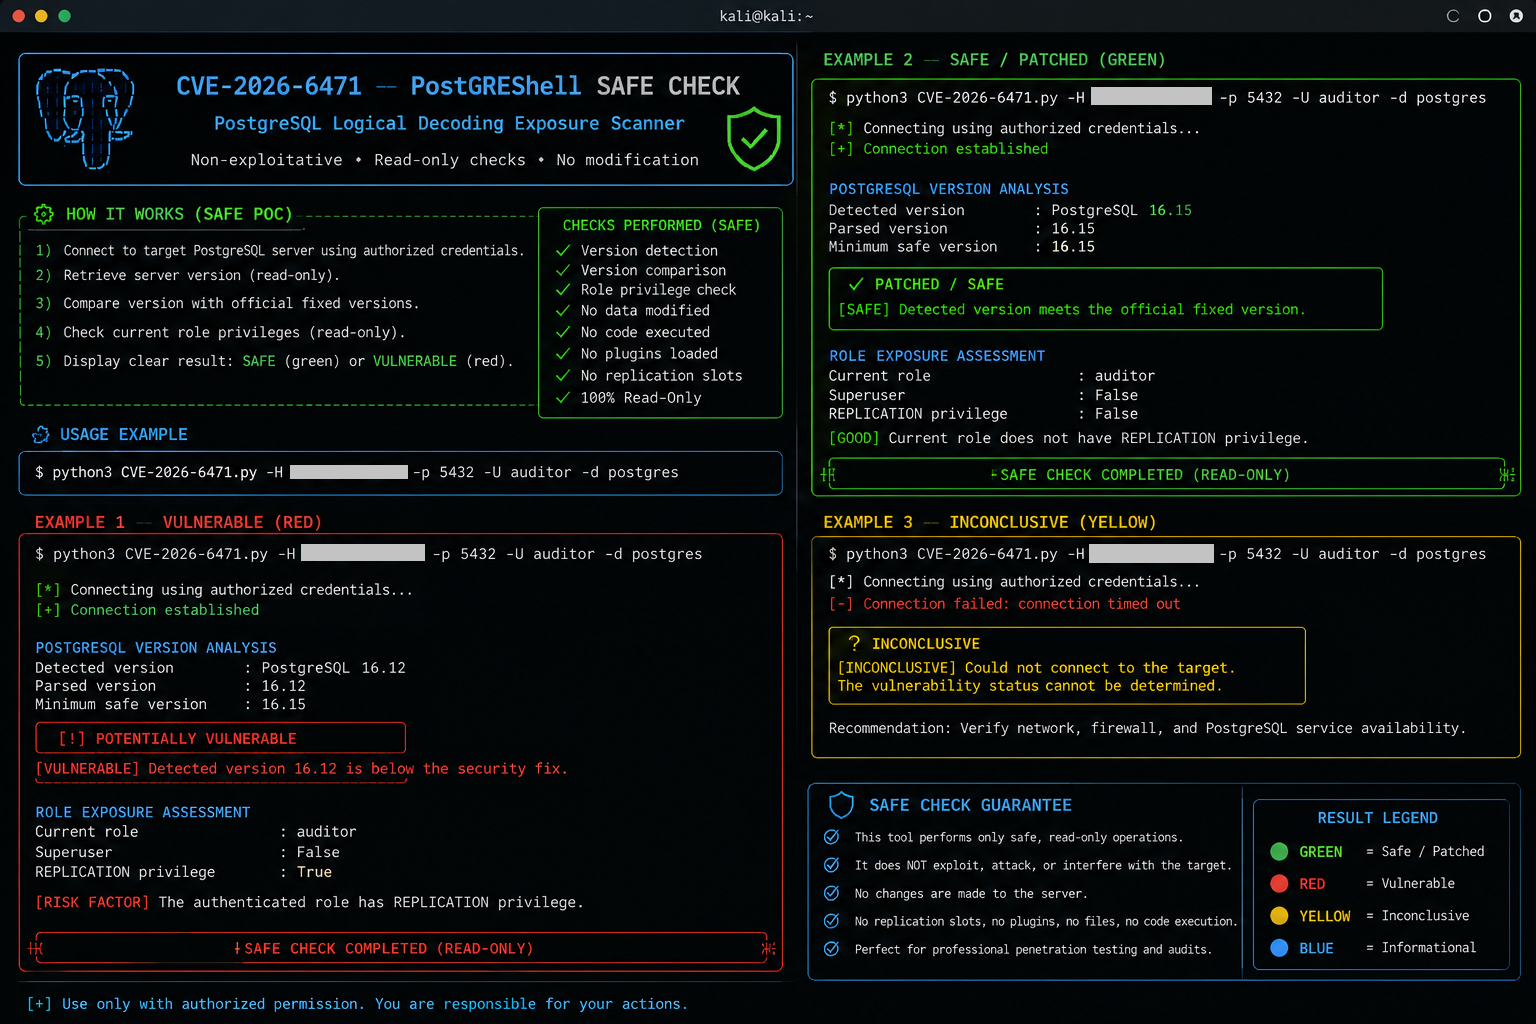
PoC इस कार्यप्रवाह का अनुसरण करता है:
              ┌───────────────┐
              │ PostgreSQL    │
              │ कनेक्शन    │
              └───────┬───────┘
                      │
                      ▼
             ┌─────────────────┐
             │ सर्वर संस्करण    │
             │ प्राप्त करें         │
             └────────┬────────┘
                      │
                      ▼
             ┌─────────────────┐
             │ वर्तमान भूमिका   │
             │ जाँचें            │
             └────────┬────────┘
                      │
                      ▼
             ┌─────────────────┐
             │ REPLICATION     │
             │ जाँचें           │
             └────────┬────────┘
                      │
                      ▼
             ┌─────────────────┐
             │ स्थिर रिलीज़ से  │
             │ तुलना करें       │
             └────────┬────────┘
                      │
              ┌───────┴────────┐
              ▼                ▼
        संभावित रूप से          प्रभावित
        भेद्य                 नहीं
❌ हमलावर-नियंत्रित .so लोड नहीं करता
❌ मनमाना SQL पेलोड निष्पादित नहीं करता
❌ ऑपरेटिंग-सिस्टम कमांड निष्पादित नहीं करता
❌ रिवर्स शेल नहीं बनाता
❌ PostgreSQL कॉन्फ़िगरेशन संशोधित नहीं करता
❌ फ़ाइलसिस्टम सामग्री संशोधित नहीं करता
❌ स्थिरता (persistence) नहीं बनाता
❌ उत्पादन प्रणालियों का शोषण नहीं करता
यह जाँचकर्ता को नियंत्रित भेद्यता मूल्यांकन और इन्वेंट्री कार्यप्रवाहों के लिए उपयुक्त बनाता है।
रिपॉज़िटरी क्लोन करें:
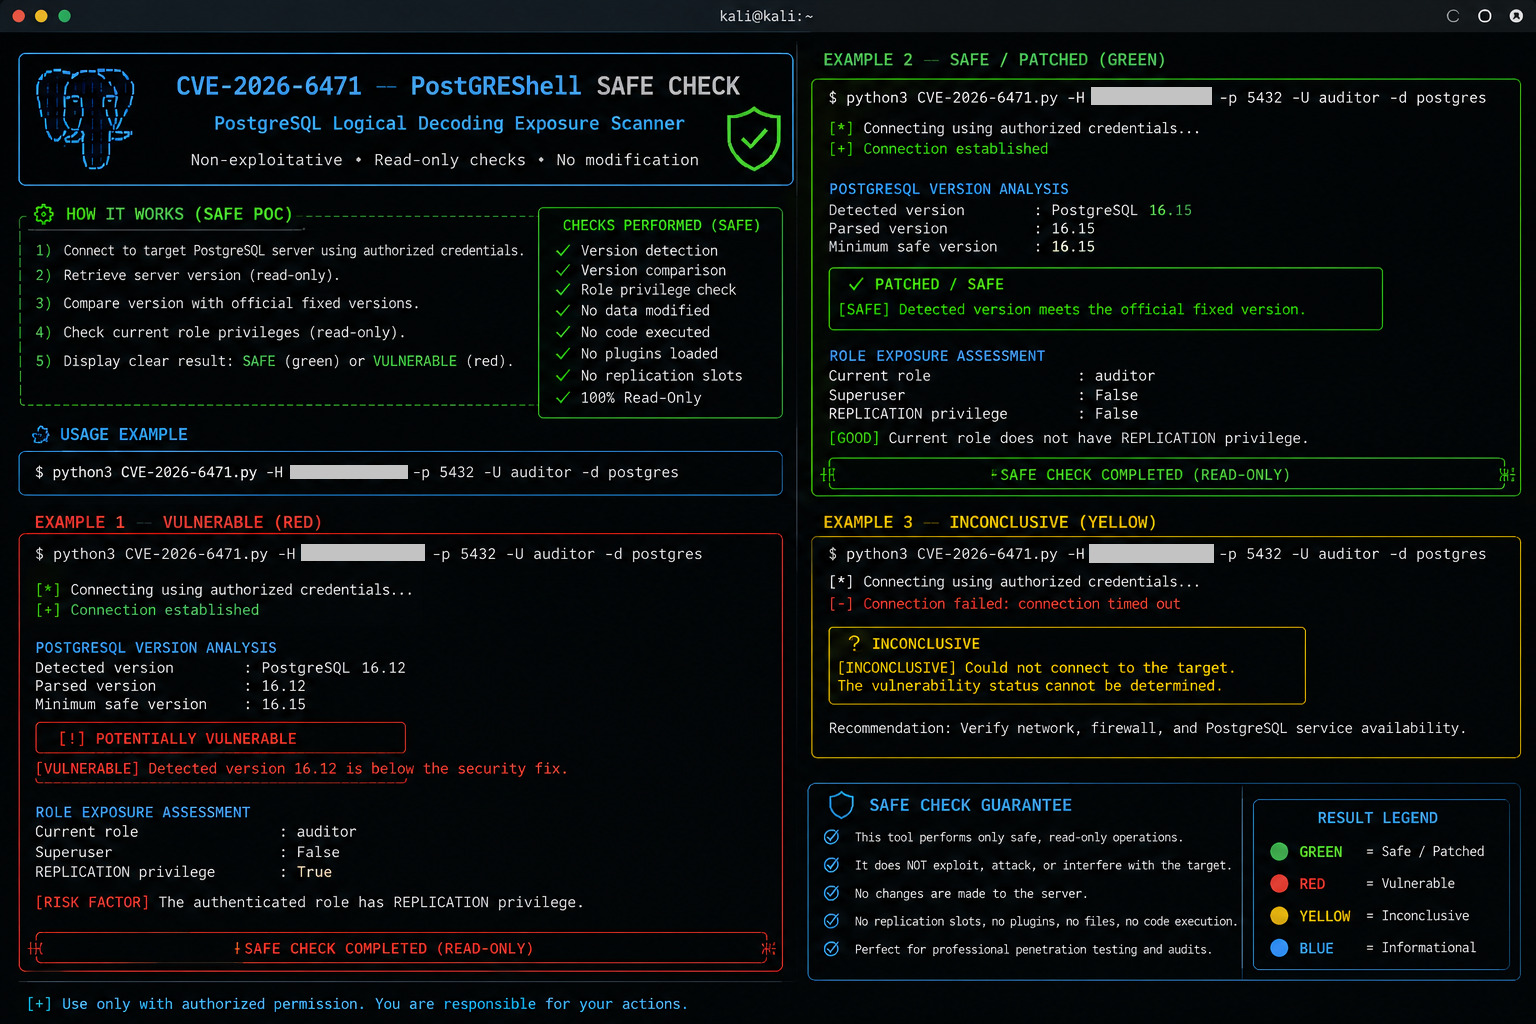
git clone https://github.com/<YOUR-USERNAME>/CVE-2026-6471.git
cd CVE-2026-6471
आवश्यक Python निर्भरता स्थापित करें:
python3 -m pip install psycopg2-binary
जाँचकर्ता चलाएँ:
python3 CVE-2026-6471.py
उदाहरण:
╔════════════════════════════════════════════════════╗
║             CVE-2026-6471 SAFE CHECK               ║
║       PostgreSQL Logical Decoding Audit            ║
╚════════════════════════════════════════════════════╝

[+] PostgreSQL से कनेक्ट हो रहा है...
[+] सर्वर संस्करण : PostgreSQL 17.x
[+] वर्तमान भूमिका   : security_audit
[+] सुपरयूज़र      : असत्य
[+] प्रतिकृति    : सत्य

[!] PostgreSQL संस्करण को सुरक्षा अद्यतन की आवश्यकता है
[!] REPLICATION विशेषाधिकार का पता चला

[!] संभावित रूप से भेद्य
[!] PostgreSQL को स्थिर रिलीज़ में अपग्रेड करें।
प्रशासक प्रतिकृति-सक्षम भूमिकाओं का निरीक्षण कर सकते हैं: