
 #1
सुरक्षा कमजोरियों और अनुपालन के लिए सिस्टम और एप्लिकेशन कॉन्फ़िगरेशन की समीक्षा के उपकरण।
Kitploit अनुशंसित
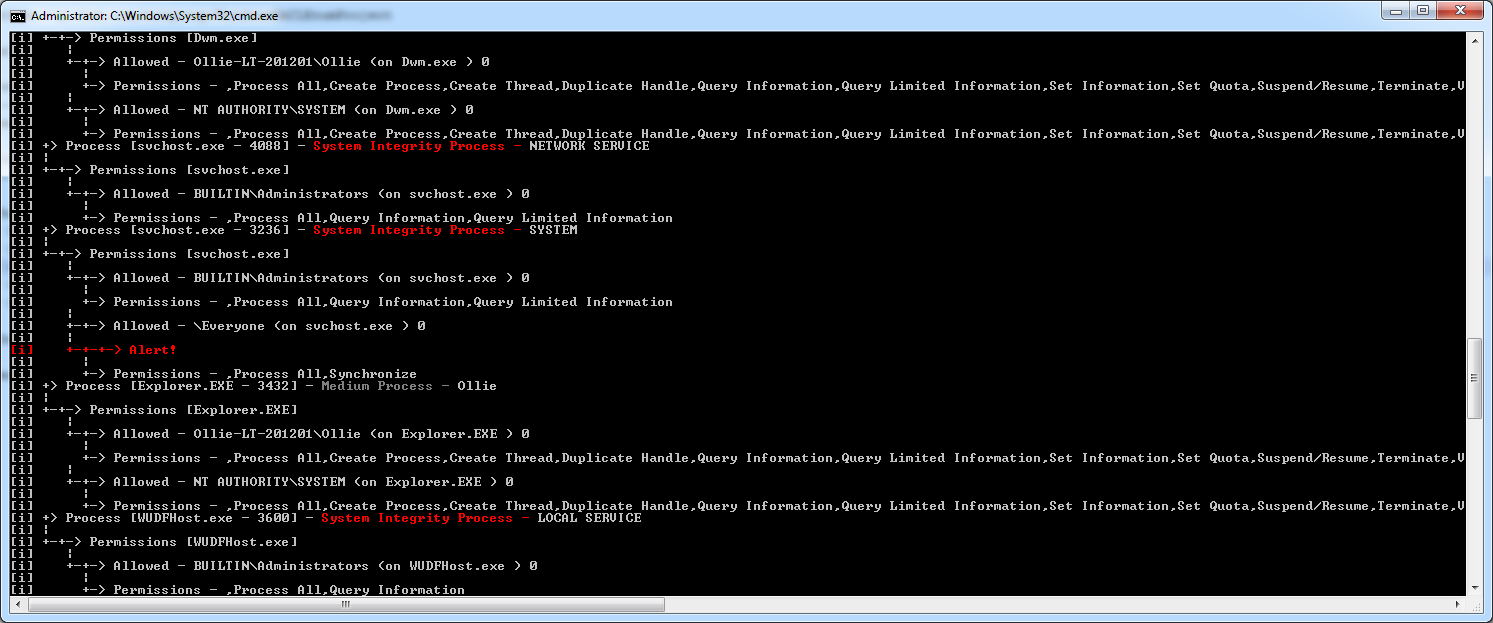
 nccgroup/windowsdaclenumproject
Windows DACLs को सूचीबद्ध (enumerate) करने और उनका विश्लेषण करने के लिए उपकरणों का एक संग्रह।
 otrf/set-auditrule
सुरक्षित वस्तुओं के सिस्टम एक्सेस कंट्रोल लिस्ट (SACL) पर उपयोगी एक्सेस कंट्रोल एंट्री (ACE) संभावित प्रतिकूल गतिविधि खोजने के लिए
 owasp/kubelight
OWASP Kubernetes सुरक्षा और अनुपालन उपकरण [WIP]
 appliscale/cloud-security-audit
अमेज़न वेब सर्विसेज के लिए एक कमांड लाइन सुरक्षा ऑडिट टूल
 owasp/open-sammy
OWASP SAMM और DSOMM मॉडल का उपयोग करके सॉफ़्टवेयर सुरक्षा परिपक्वता का आकलन और ट्रैकिंग करने के लिए वेब-आधारित टूल, Docker समर्थन और स्वचालित मेलिंग…
 blacksky-algorithms/atproto
AT प्रोटोकॉल संदर्भ कार्यान्वयन का फोर्क प्रदर्शन-अनुकूलित AppView, Rust-आधारित फायरहोज़ इंडेक्सर, Redis कैशिंग, और बड़े पैमाने पर स्व-होस्टेड…
 ustayready/thunderstorm
एक संग्रहकर्ता और व्युत्पत्ति इंजन। यह आपके वातावरण का मानचित्रण करता है, प्रभावी अनुमतियों और विश्वास का मूल्यांकन करता है, और एक पूर्ण आक्रमण…
 nccgroup/conmachi
कंटेनर ब्लैकबॉक्स सुरक्षा ऑडिटिंग टूल: लक्ष्य कंटेनर के अंदर से सुरक्षा कॉन्फ़िगरेशन की सूची बनाता है।
 kiprotect/kodex
एक गोपनीयता और सुरक्षा इंजीनियरिंग टूलकिट: संवेदनशील और व्यक्तिगत डेटा को खोजें, समझें, स्यूडोनिमाइज़ करें, अनामीकृत करें, एन्क्रिप्ट करें और…
 stintel/vallumd
IPset ब्लैकलिस्ट को केंद्रीकृत करें या वितरित करें
 c0axx/canaryhunter
Canary Hunter एक त्वरित PowerShell स्क्रिप्ट होने का उद्देश्य रखता है, जो canarytokens.org पर निःशुल्क उत्पन्न विभिन्न प्रारूपों में सामान्य Canaries…
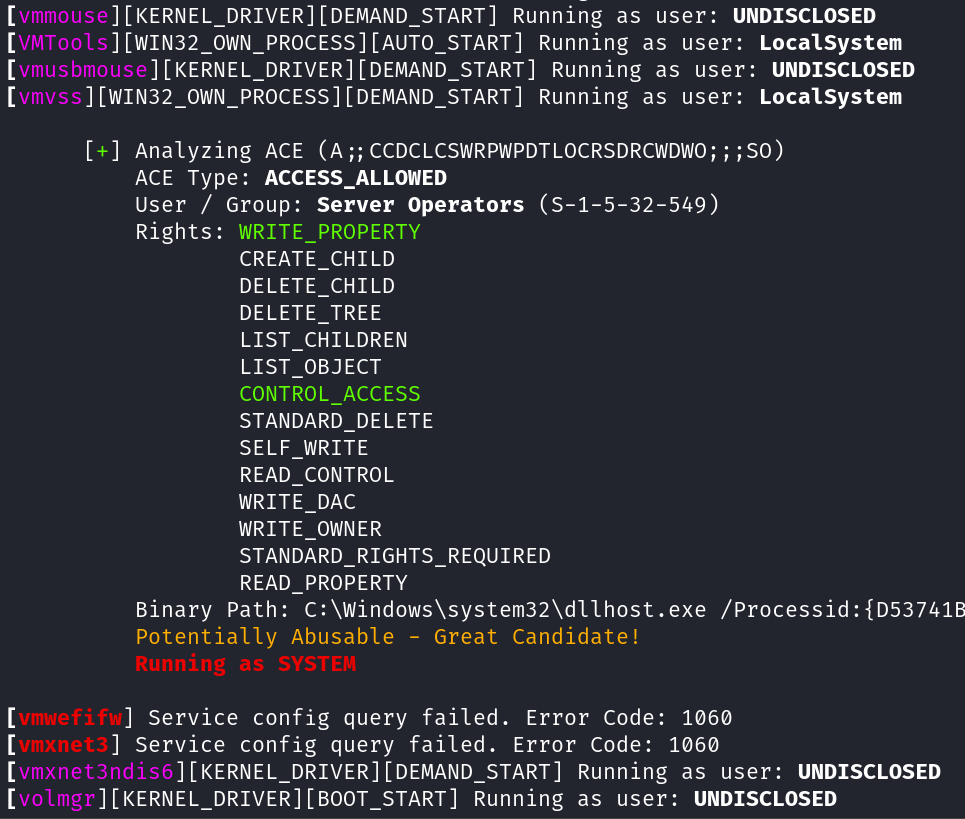 t3l3machus/aceshark
ACEshark एक उपयोगिता है जिसे Windows सेवा कॉन्फ़िगरेशन और Access Control Entries के तेज़ निष्कर्षण और विश्लेषण के लिए डिज़ाइन किया गया है, जिससे…
 owasp/packman
पैकेज प्रबंधन प्रणालियों को अधिक सुरक्षित बनाने के लक्ष्य वाला एक दस्तावेज़ीकरण और ट्रैकिंग परियोजना।
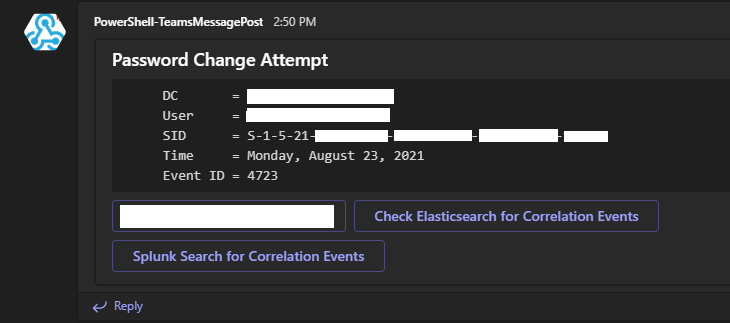 osbornepro/btps-secpack
PowerShell-आधारित सुरक्षा टूलकिट जो छोटे से मध्यम उद्यमों के लिए है, जो स्वचालित अलर्ट, Active Directory हार्डनिंग, Windows Event Forwarding, Sysmon…
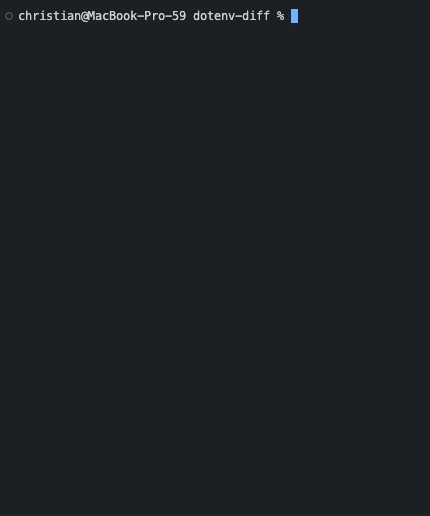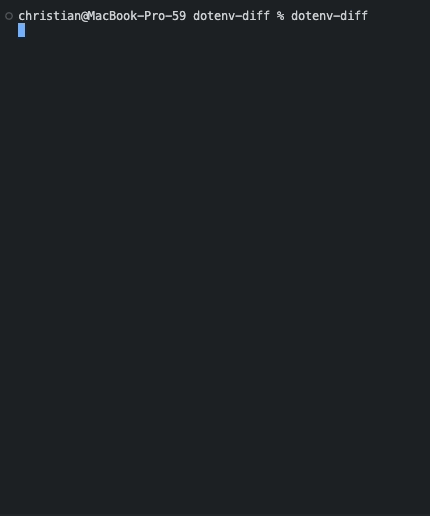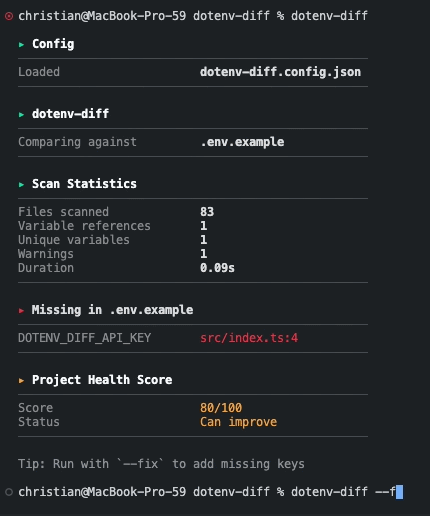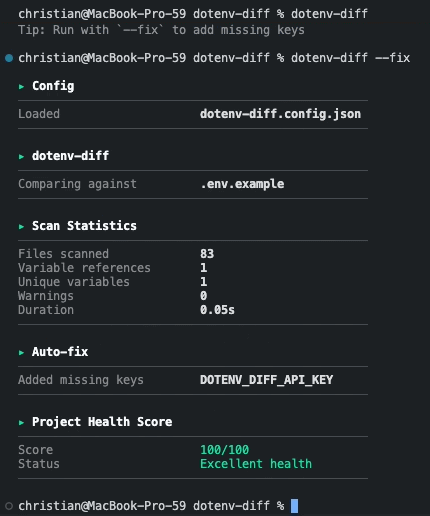 chrilleweb/dotenv-diff
कोडबेस में पर्यावरण चर के उपयोग को सत्यापित करें
 xfhg/intercept
INTERCEPT / कोड के रूप में नीति ऑडिटिंग
 nicholasjackson/cnitch
Container Snitch, Docker Engine के तहत चल रही प्रक्रियाओं की जाँच करता है और यदि कोई रूट के रूप में चल रही पाई जाती है तो सतर्क करता है।
 synacktiv/shh
Systemd हार्डनिंग हेल्पर - https://github.com/desbma/shh का मिरर








