
 #1
सुरक्षा कमजोरियों और अनुपालन के लिए सिस्टम और एप्लिकेशन कॉन्फ़िगरेशन की समीक्षा के उपकरण।
Kitploit अनुशंसित

 nccgroup/s3_objects_check
प्रभावी S3 ऑब्जेक्ट अनुमतियों का व्हाइटबॉक्स मूल्यांकन, सार्वजनिक रूप से सुलभ फ़ाइलों की पहचान करने के लिए।
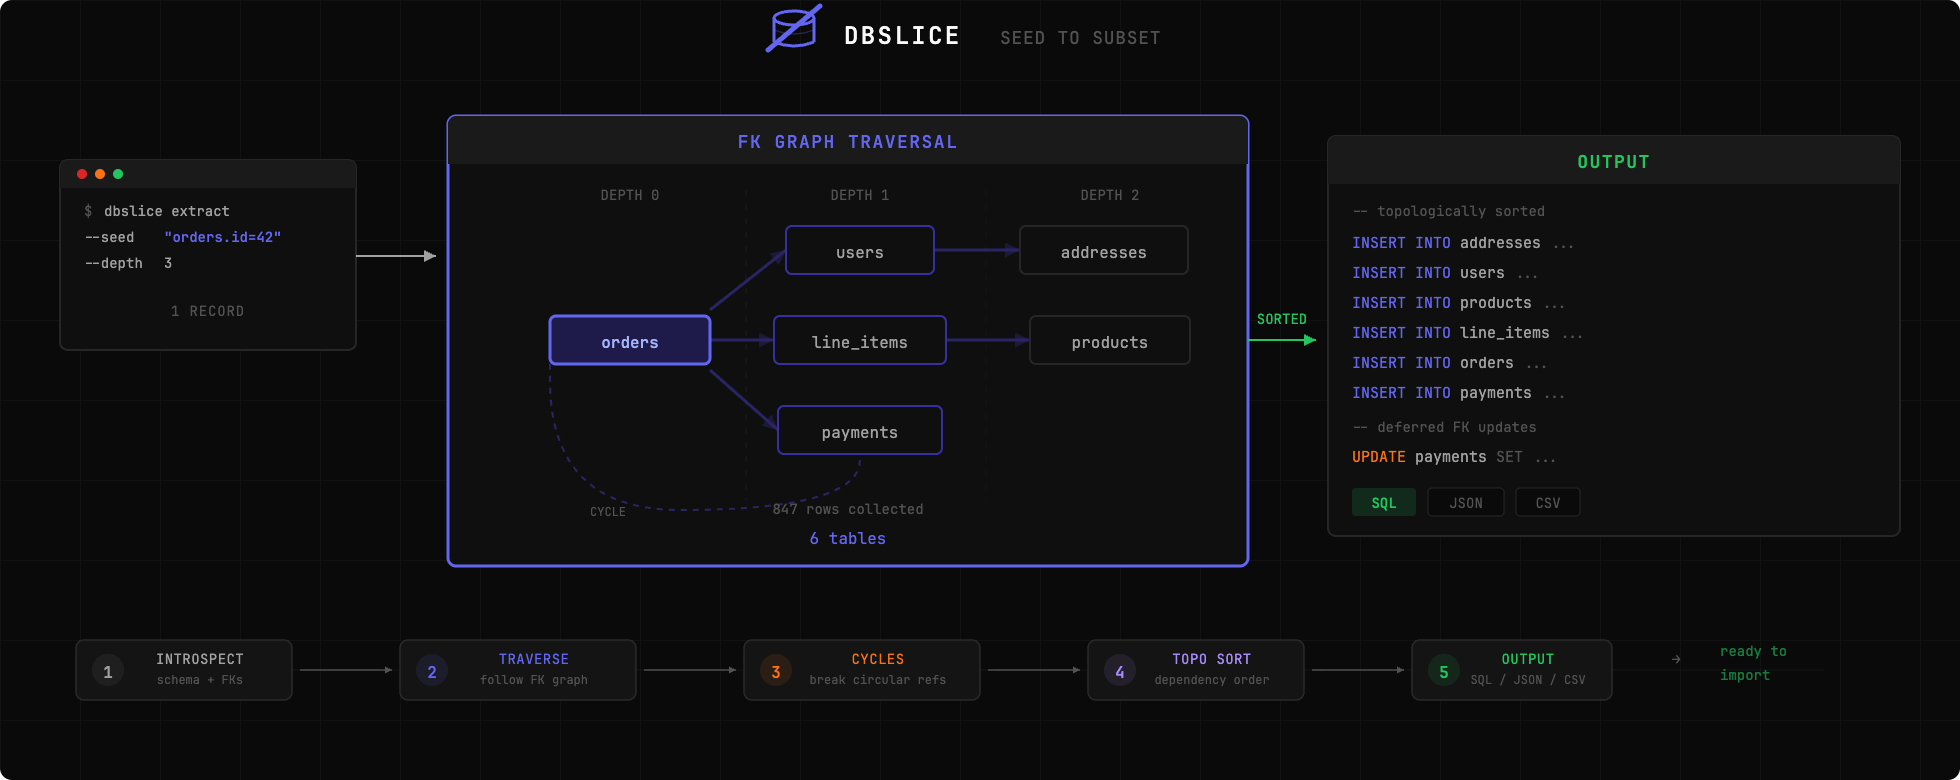 nabroleonx/dbslice
अपने उत्पादन डेटाबेस का एक टुकड़ा निकालें ताकि स्थानीय रूप से बगों को पुनरुत्पादित किया जा सके। dbslice को एक रिकॉर्ड पर इंगित करें, यह foreign keys…
 karimhabush/cis-vsphere
VMware vSphere वातावरण की CIS बेंचमार्क के विरुद्ध अनुपालन का आकलन करने का एक उपकरण।
 dev-sec/mysql-baseline
DevSec MySQL बेसलाइन - InSpec प्रोफ़ाइल
 deadjakk/reg1c1de
रजिस्ट्री अनुमति स्कैनर C# में लिखा गया है जो रजिस्ट्री के भीतर संभावित privesc मार्गों का पता लगाने के लिए है
 connectedlucy/plague
EDR के लिए डिफ़ॉल्ट डिटेक्शन
 intrinsec/comission
व्हाइट-बॉक्स CMS सुरक्षा स्कैनर जो कोर, प्लगइन और थीम संस्करणों का ऑडिट करता है, अनधिकृत संशोधनों का पता लगाता है, और WordPress तथा Drupal के लिए…
 farenhytee/database-sentinel
Supabase के लिए ओपन-सोर्स सुरक्षा ऑडिट: एक read-only MCP सर्वर, एक CLI एजेंट और एक Claude Skill। RLS गलत कॉन्फ़िगरेशन, उजागर कुंजियाँ और जोखिम भरे…
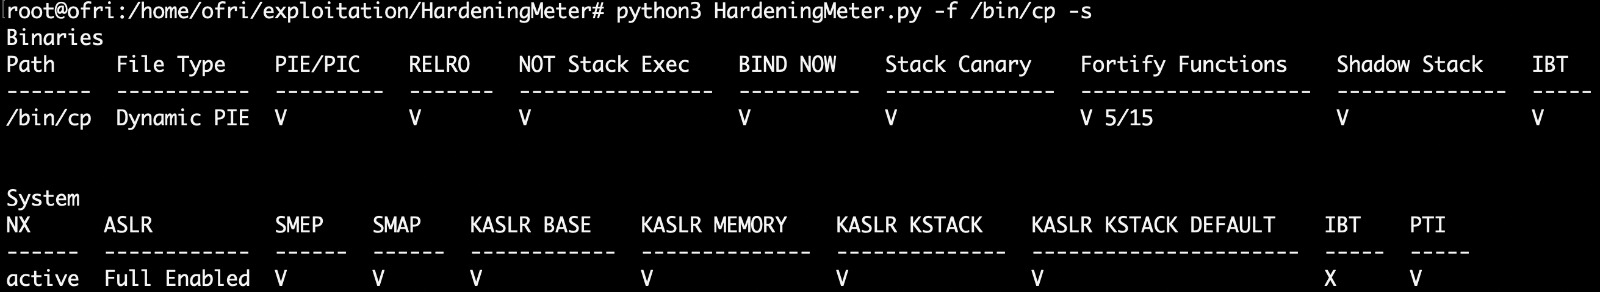 ofriouzan/hardeningmeter
HardeningMeter एक ओपन-सोर्स Python टूल है जिसे बाइनरी और सिस्टम्स की सुरक्षा हार्डनिंग का व्यापक मूल्यांकन करने के लिए सावधानीपूर्वक डिज़ाइन किया गया…
 olafhartong/mde-auditcheck
MDE कुछ ऑडिट सेटिंग्स के सक्षम होने पर निर्भर करता है।
 preflightsh/preflight
Go-based CLI tool that scans codebases for launch readiness, detecting missing configuration, security hygiene issues, secret leaks, and integration…
 bomfather/agent
eBPF-आधारित Linux एजेंट जो कर्नेल स्पेस में निष्पादन-योग्य-स्तर की एक्सेस नीतियों को लागू करता है, प्रक्रियाओं को सैंडबॉक्स करता है और LSM हुक्स के…
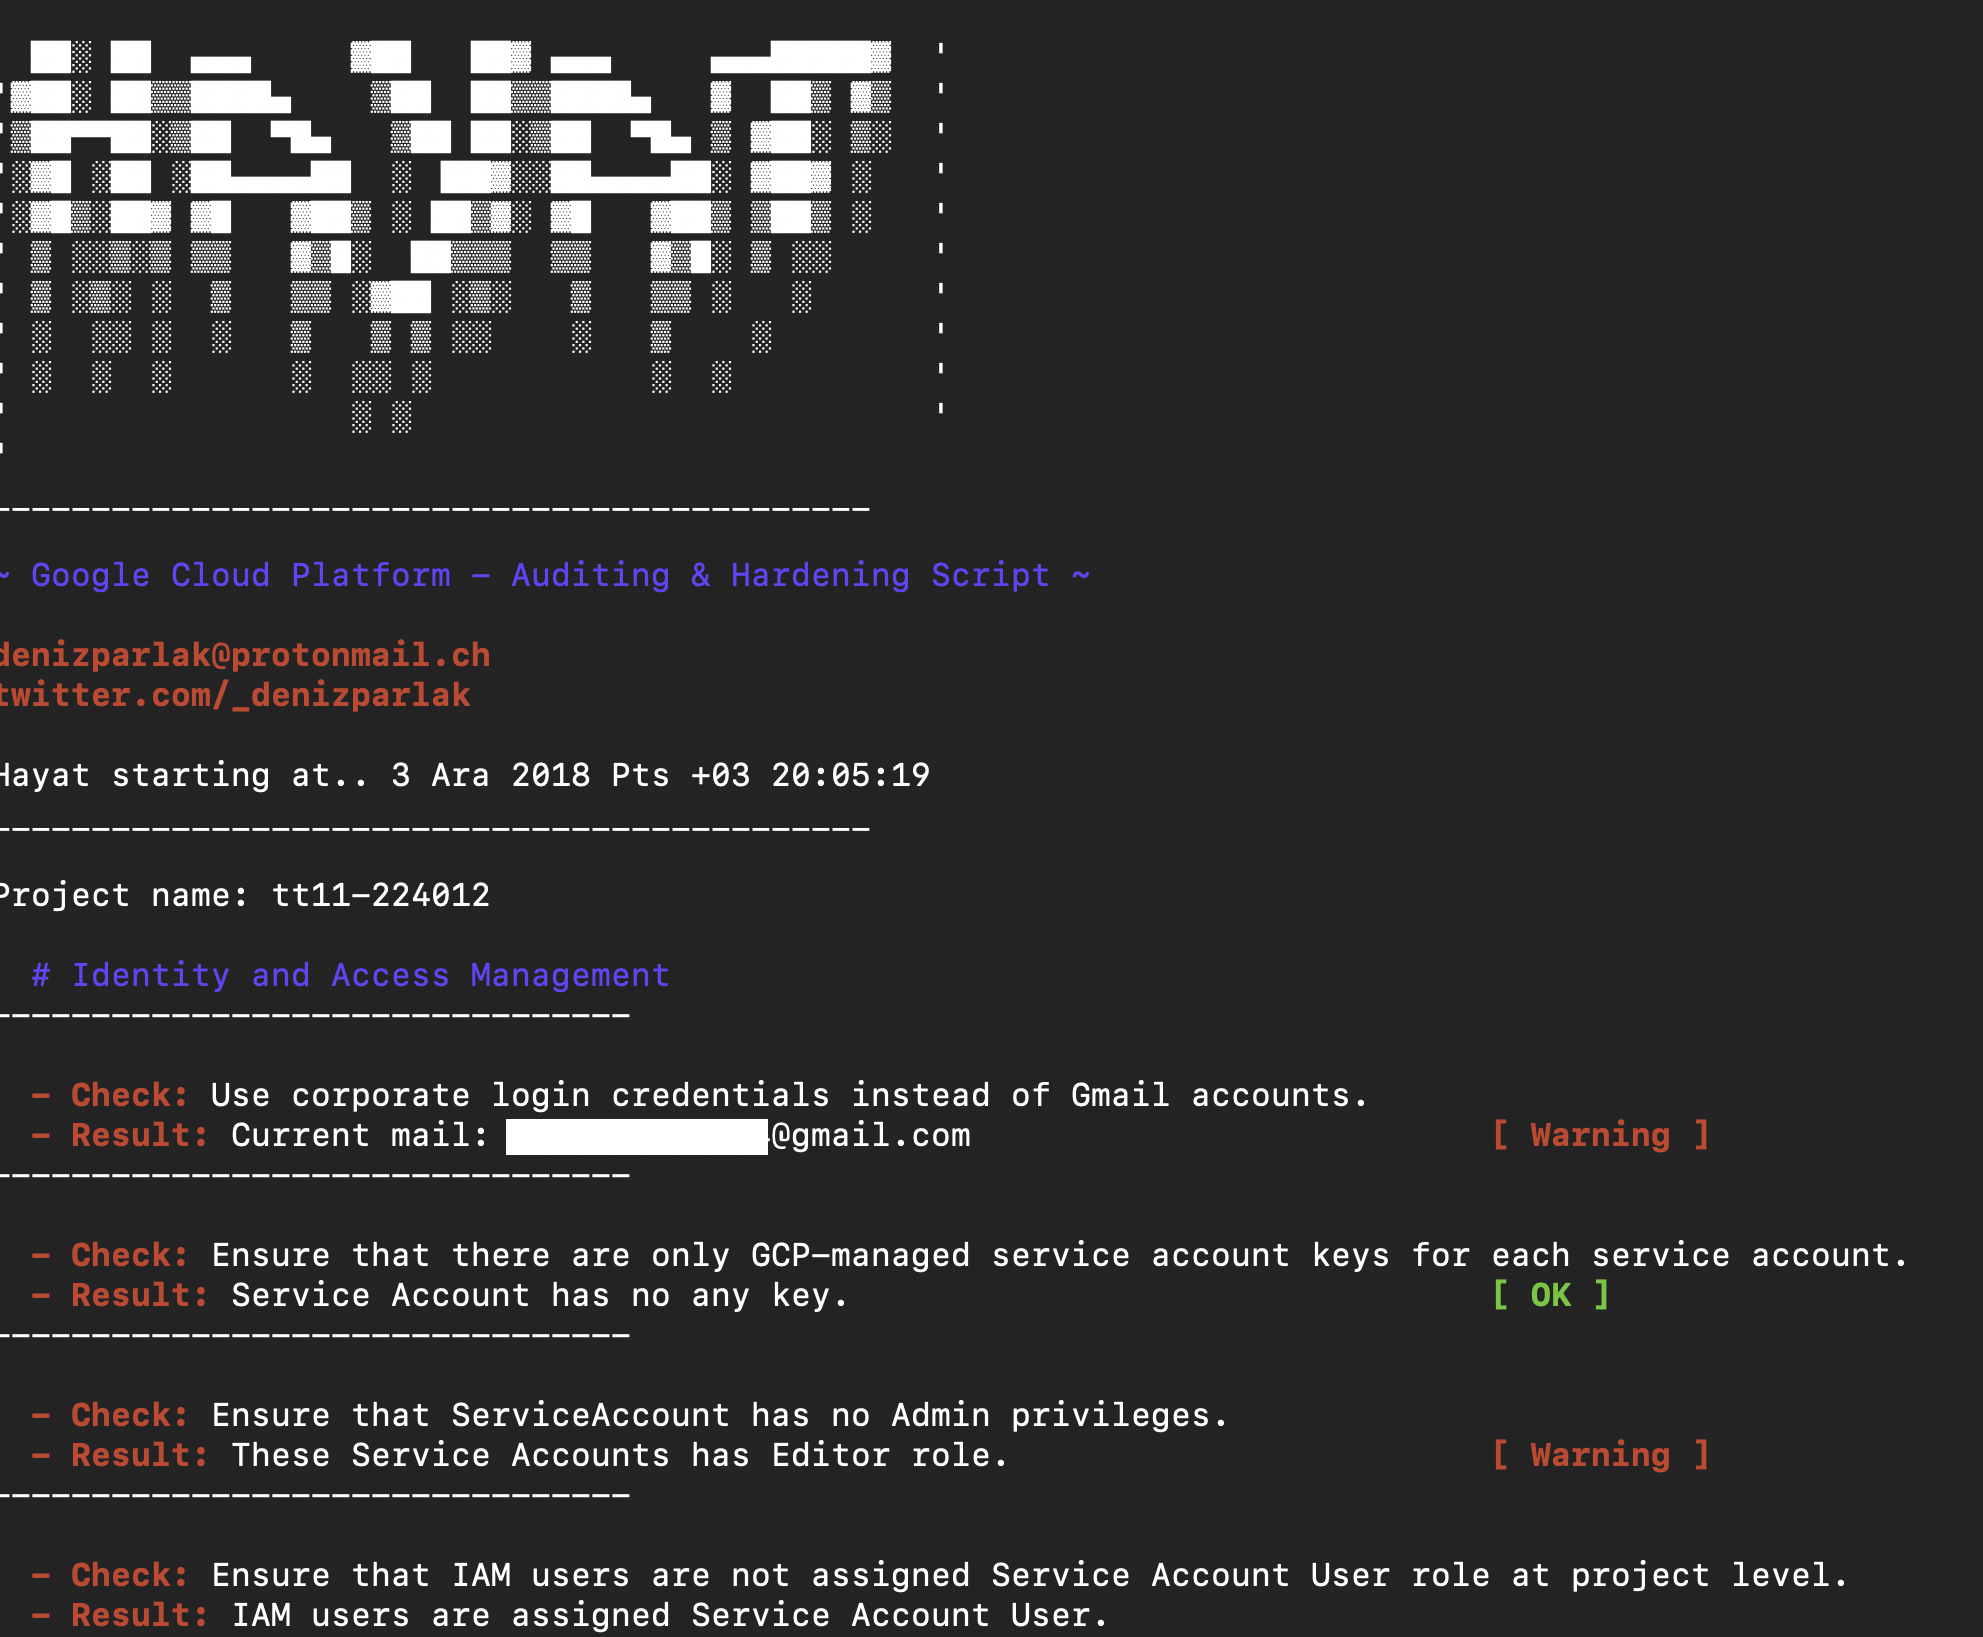 denizparlak/hayat
Hayat एक स्क्रिप्ट है जो Google Cloud Platform संसाधनों की रिपोर्ट और विश्लेषण करने के लिए है।
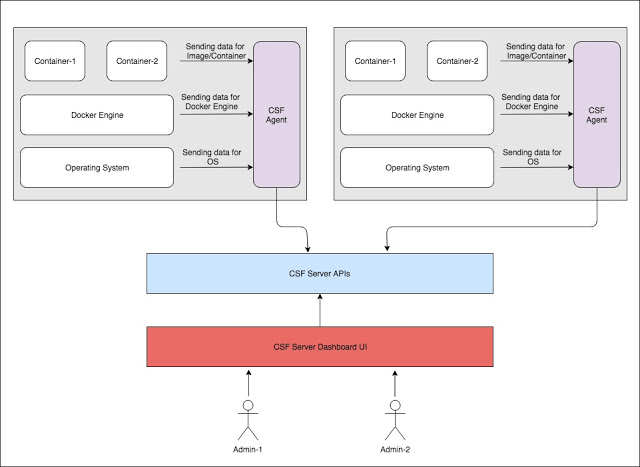 armourbird/csf
ArmourBird CSF - कंटेनर सुरक्षा ढांचा
 anvilsecure/dawgmon
dawg the hallway monitor - सॉफ्टवेयर स्थापित करते समय ऑपरेटिंग सिस्टम में परिवर्तनों की निगरानी करें और उत्पन्न हुए आक्रमण सतह का विश्लेषण करें
 dev-sec/puppet-ssh-hardening
यह पपेट मॉड्यूल सुरक्षित ssh-client और ssh-server कॉन्फ़िगरेशन प्रदान करता है।
 n00py/getfgpp
पासवर्ड नीति का सूक्ष्म विवरण प्राप्त करें
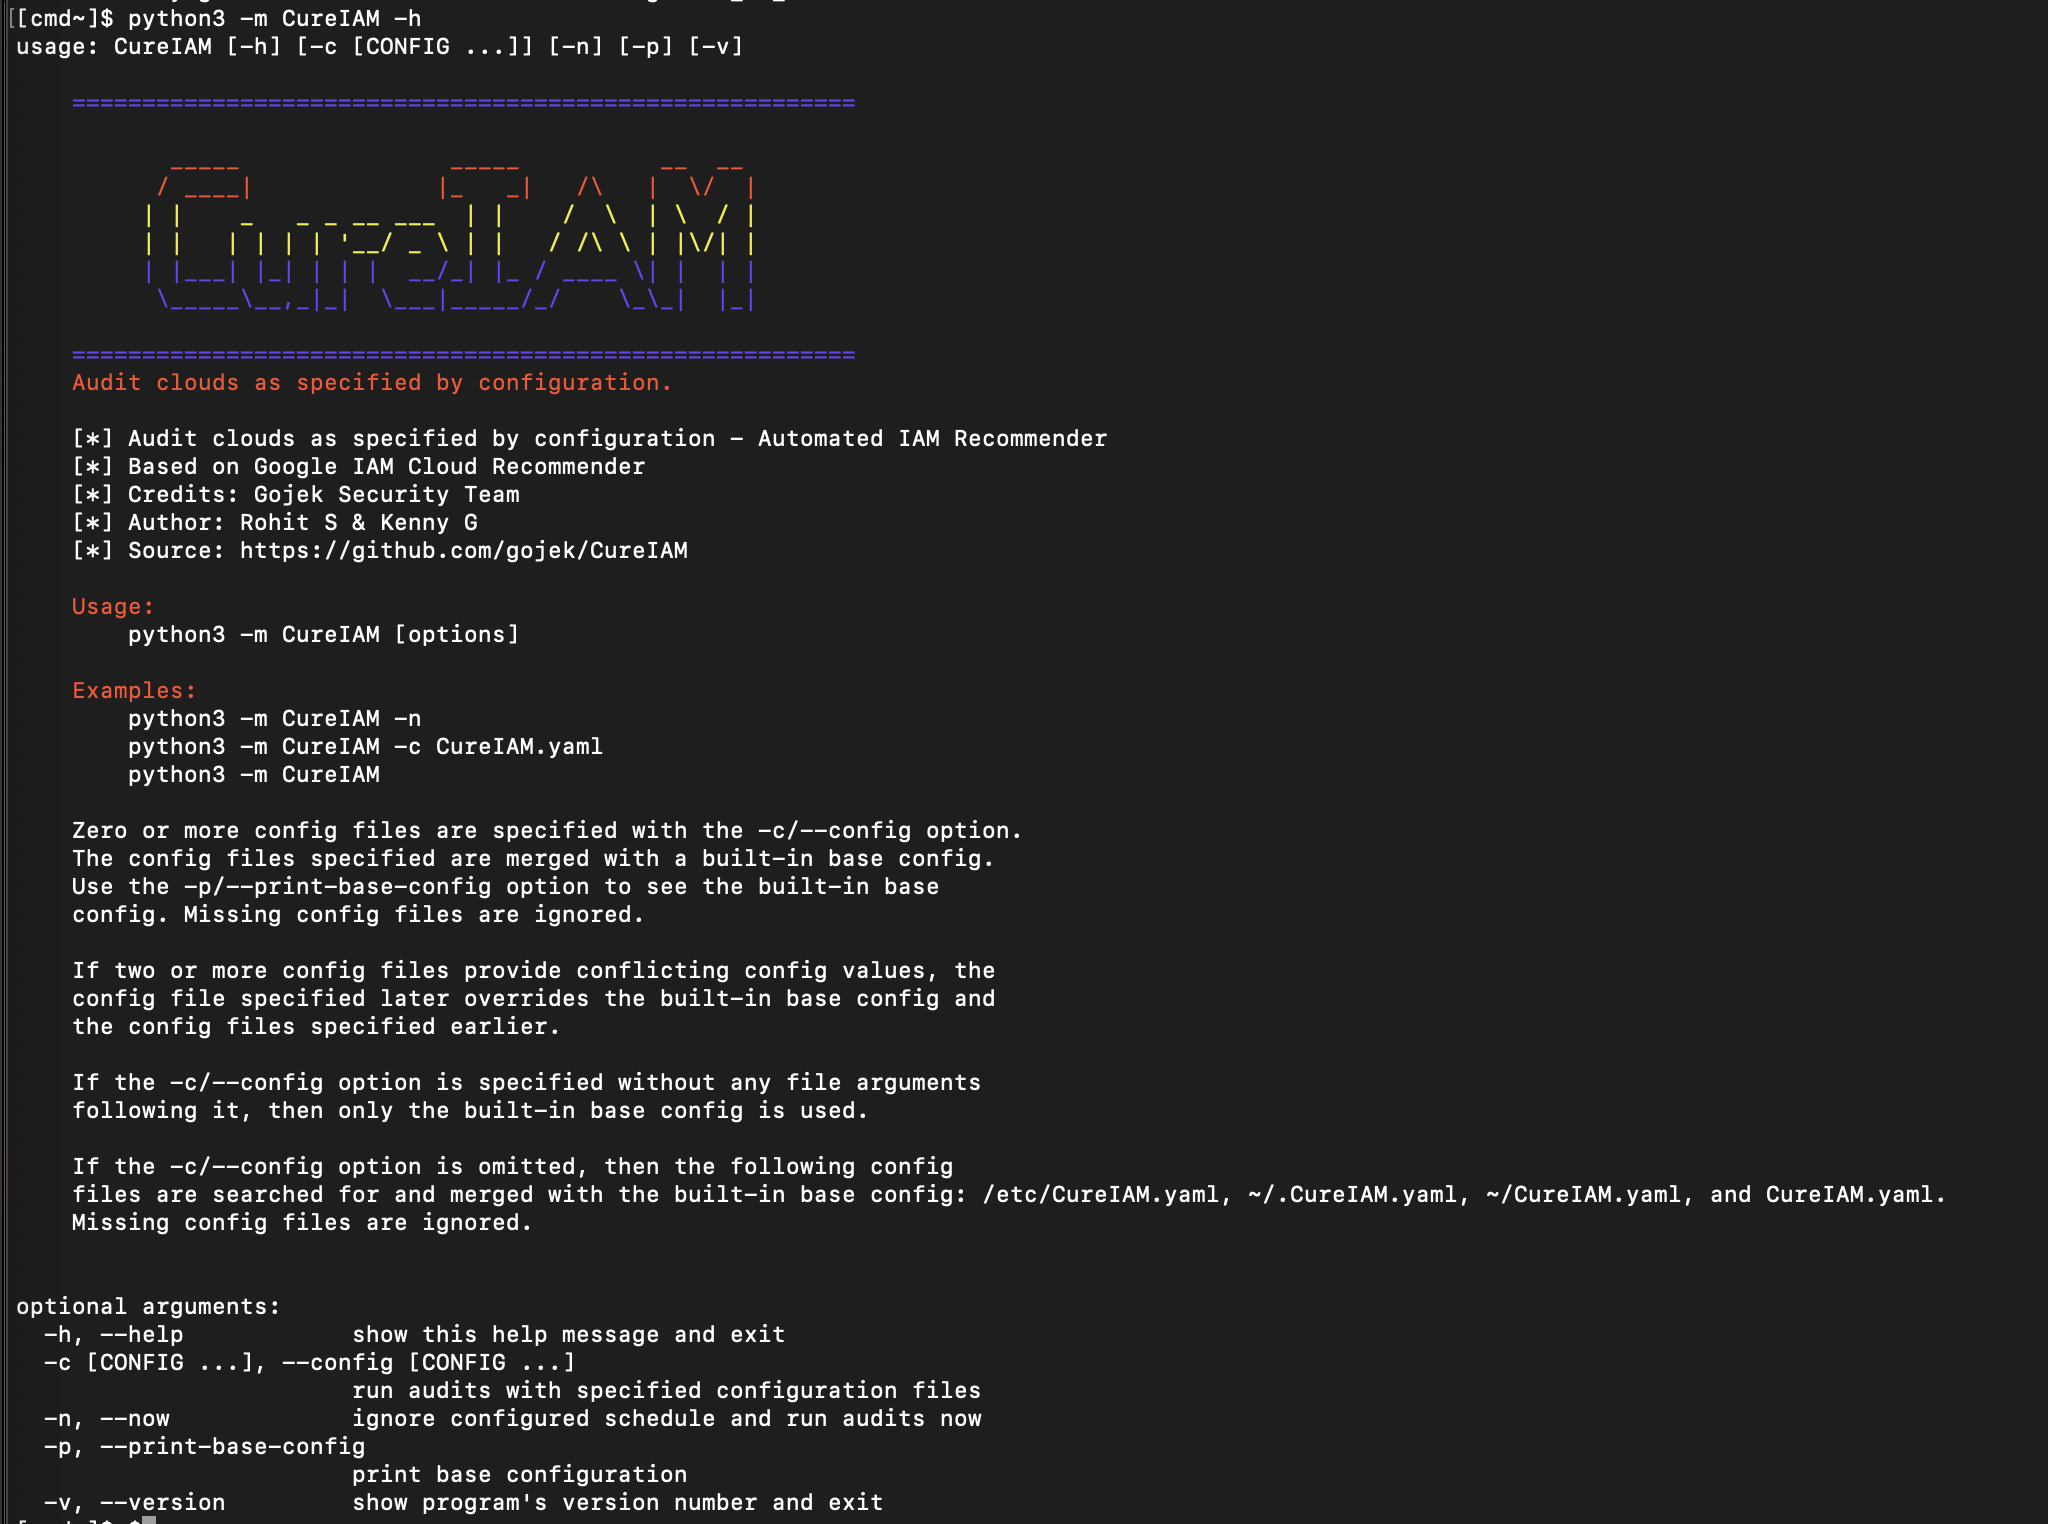 gojek/cureiam
GCP इंफ्रास्ट्रक्चर में बड़े पैमाने पर अनुमतियों पर खातों को साफ करें








