
 #1
C2 फ्रेमवर्क, रीडायरेक्टर, लिसनर और कमांड इंफ्रास्ट्रक्चर उपकरण।
Kitploit अनुशंसित

 roostercoopllc/flipper-mcp
Flipper Zero के लिए AI-संचालित MCP सर्वर। Claude या किसी भी MCP क्लाइंट का उपयोग करके WiFi पर SubGHz, NFC, RFID, IR, BLE, GPIO, और अधिक नियंत्रित…
 oyesanyf/oshoosiclaw
स्वायत्त Rust एंडपॉइंट सुरक्षा एजेंट जो Ring-0 Windows ड्राइवर और Linux eBPF प्री-एक्ज़ीक्यूशन ब्लॉकिंग, YARA डिटेक्शन, MITRE ATT&CK मैपिंग, और P2P…
 iss4cf0ng/openshell
हल्का-वजन Go-आधारित रिवर्स शेल प्रबंधन सर्वर, इंटरैक्टिव शेल सत्रों, सत्र प्रबंधन, और WebSocket तथा xterm.js के माध्यम से मल्टी-टैब टर्मिनल समर्थन के…
 st3rven/fronthunter
FrontHunter बड़े डोमेन सूचियों का परीक्षण करके डोमेन फ्रंटिंग के उम्मीदवारों की पहचान करने के लिए एक उपकरण है।
 r00k5a58/pyc2
सुरक्षा अवधारणाओं को प्रदर्शित करने के लिए python में लिखा गया सरल c2
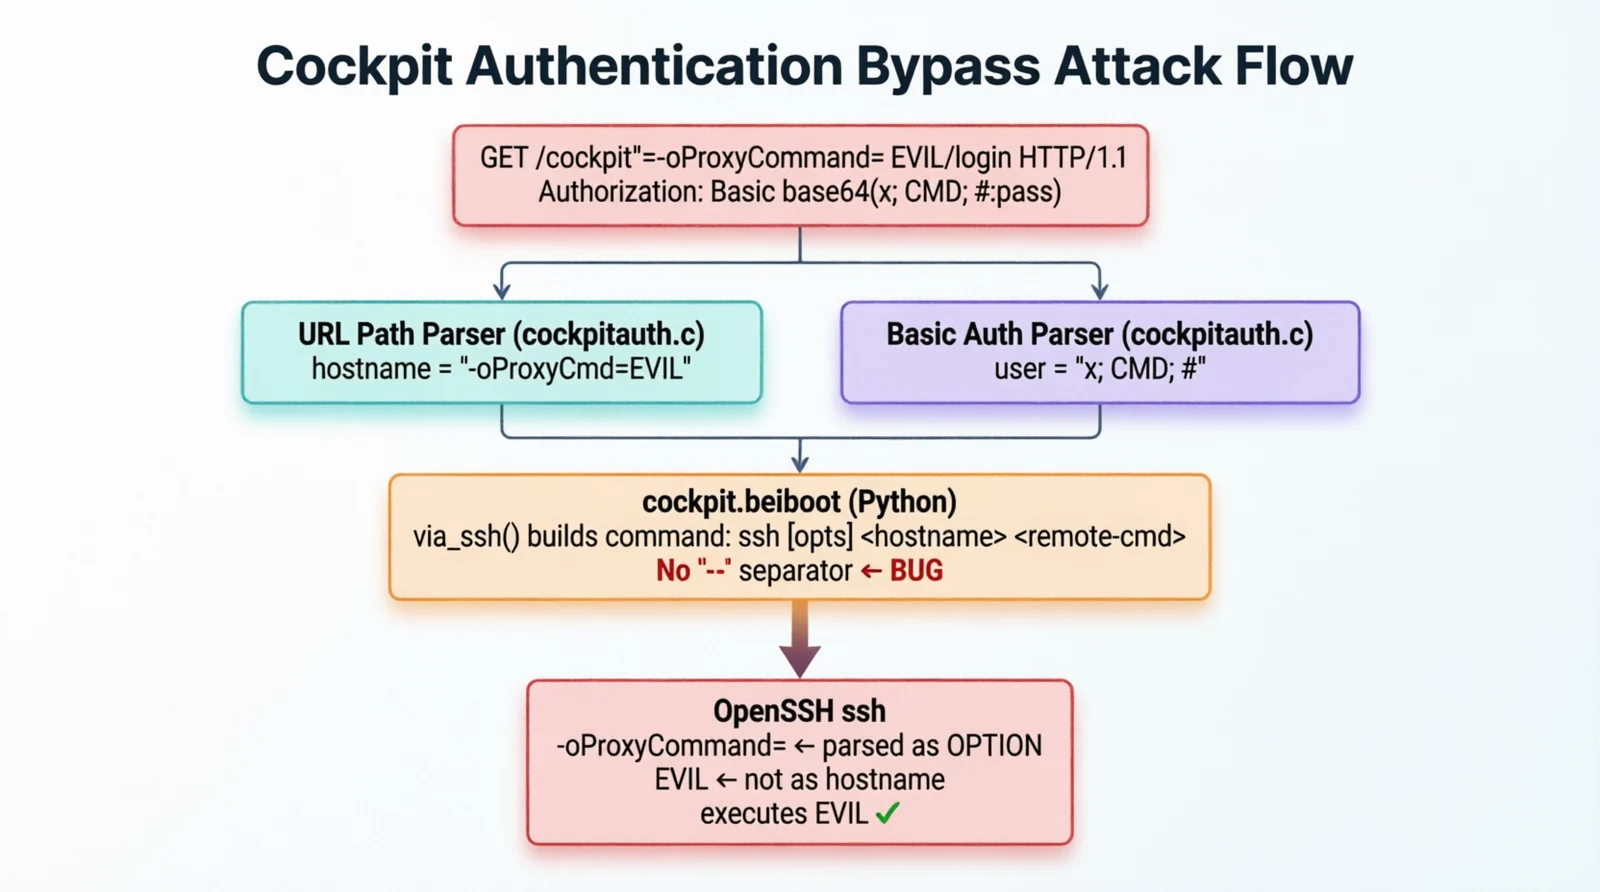 cyberheartmi9/cve-2026-4631-cockpit-rce
कॉकपिट: SSH कमांड-लाइन आर्गुमेंट इंजेक्शन के माध्यम से बिना प्रमाणीकरण के रिमोट कोड निष्पादन
 tas9er/cve-2021-22986
कोड द्वारा: Tas9er / F5 BIG-IP रिमोट कमांड निष्पादन भेद्यता
 rabbitsafe/cve-2021-36260
CVE-2021-36260
 henry4e36/cve-2022-30525
Zyxel फ़ायरवॉल रिमोट कमांड इंजेक्शन भेद्यता (CVE-2022-30525)
 padsalatushal/cve-2011-2523
vsftpd 2.3.4 के लिए Python एक्सप्लॉइट - Backdoor Command Execution
 tc4dy/cve-2026-15409-15410-framework
SonicWall SMA1000 के लिए मल्टी-एक्सप्लॉइट फ्रेमवर्क, जो SSRF (CVE-2026-15409) को Erlang RCE और रूट विशेषाधिकार वृद्धि (CVE-2026-15410) से जोड़ता है।…
 tc4dy/cve-2026-41940-poc-exploit
CVE-2026-41940 के लिए PoC एक्सप्लॉइट जो CRLF इंजेक्शन के माध्यम से cPanel/WHM प्रमाणीकरण बायपास को लक्षित करता है। अधिकृत पेनेट्रेशन टेस्टिंग के लिए…
 moch3n/cve-2022-22947-spring-cloud-gateway-spelrce
Spring Cloud Gateway दूरस्थ कोड निष्पादन भेद्यता POC, कमांड निष्पादन के आधार पर रिवर्स शेल ऑपरेशन जोड़ा गया
 user696/mrrat
:mouse: यह एक क्रॉस-प्लेटफ़ॉर्म Python 2.x रिमोट एक्सेस ट्रोजन (RAT) है
 aminetitrofine/cve-2022-30190
Follina (CVE-2022-30190) एक Microsoft Office ज़ीरो-डे भेद्यता है जिसे हाल ही में खोजा गया है। यह एक उच्च-गंभीरता वाली भेद्यता है जिसका हैकर्स रिमोट…
 horizon3ai/cve-2024-8190
CVE-2024-8190 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Ivanti Cloud Service Appliance में एक प्रमाणित कमांड इंजेक्शन भेद्यता है, जो असुरक्षित उपकरणों…
 leviticus-triage/chromsploit-framework
उन्नत AI-संचालित शोषण ढांचा | CVE-2025-4664 & CVE-2025-2783 & CVE-2025-2857 & CVE-2025-30397 |
 arlyone/apache-struts-0day-exploit
Apache Struts में पाई गई गंभीर रिमोट कोड निष्पादन भेद्यता (CVE-2018-11776)








