
 #1

 p0dalirius/cve-2018-16763-fuelcms-1.4.1-rce
FuelCMS <= 1.4.1 पर CVE-2018-16763 के लिए RCE ट्रिगर करने हेतु एक्सप्लॉइट और इंटरैक्टिव शेल।
 0x20c/cve-2024-23692-exp
CVE-2024-23692 शोषण
 catatonicprime/tospovirus
एक WiFi Pineapple को संक्रमित करने वाला वर्म।
 cr4at0r/next.js-rce-scanner-burpsuite-extension-
CVE-2025-55182 Next.js RCE भेद्यता का स्वचालित रूप से पता लगाने के लिए burp का उपयोग करें
 rev-code/androidclient
एंड्रॉइड रिमोट एडमिनिस्ट्रेशन क्लाइंट
 xyplex3/redteamcoin
Red Team Coin क्रिप्टो-माइनिंग ऑपरेशन के लिए।
 watchtowrlabs/watchtowr-vs-fortisiem-cve-2025-25256
FortiSIEM CVE-2025-25256 के लिए डिटेक्शन आर्टिफैक्ट जनरेटर जो अनधिकृत रिमोट कमांड निष्पादन भेद्यता के लिए है। यह सत्यापित करने के लिए तैयार पैकेट…
 n1et/cve-2026-46529
Evince/xreader/Atril RCE शोषण से CVE-2026-46529
 darksh3llru/dark-doh
DNS-over-HTTPS का उपयोग करने वाला गुप्त फ़ाइल-स्थानांतरण उपकरण: TXT रिकॉर्ड्स में पेलोड खंडों को एन्कोड करता है, XOR अस्पष्टीकरण लागू करता है, और…
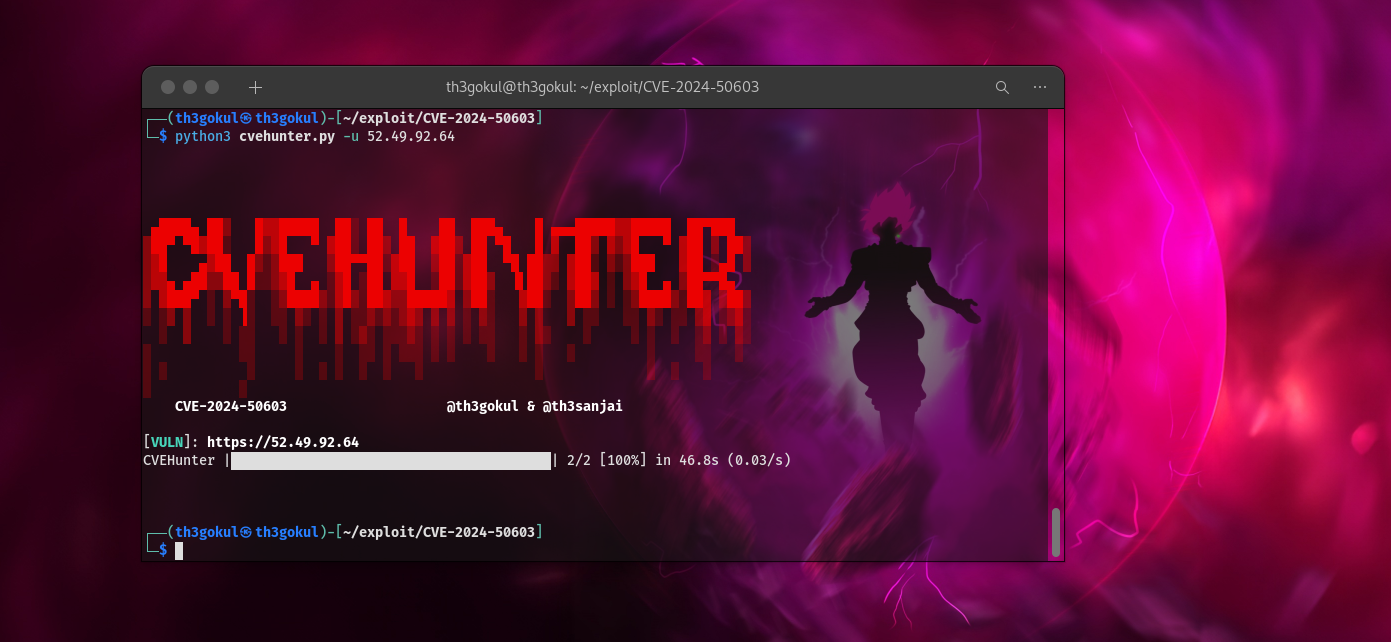 th3gokul/cve-2024-50603
CVE-2024-50603: Aviatrix Controller में बिना प्रमाणीकरण के कमांड इंजेक्शन
 lorddemon/drupalgeddon2
Drupal CVE-2018-7600 (Drupalgeddon2) के लिए HTTP अनुरोधों के माध्यम से कमांड इंजेक्शन के साथ रिमोट कोड निष्पादन शोषण
 cfielding-r7/poc-cve-2023-2868
CVE-2023-2868 कमांड इंजेक्शन के लिए Ruby-आधारित प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Barracuda ESG में लक्षित पेनिट्रेशन टेस्टिंग के लिए रिवर्स शेल प्रदान…
 blue0x1/rosemary
Rosemary: QUIC पर क्रॉस-प्लेटफ़ॉर्म कर्नेल-स्तरीय पिवोटिंग। कोई TUN/TAP नहीं। कोई proxychains नहीं। कोई प्रॉक्सी सेटिंग्स नहीं।
 elizarfish/cve-2023-21823
CVE-2023-21823 PoC
 mackleadmire/cve-2018-3191-rce-exploit
Oracle WebLogic सर्वर को लक्षित करने वाला CVE-2018-3191 के लिए एक्सप्लॉइट। RMI के माध्यम से एक दुर्भावनापूर्ण पेलोड उत्पन्न करता है, HTTP सर्वर पर…
 jax7sec/cve-2022-22954
URL का बैच स्कैनिंग और कमांड निष्पादन कार्यक्षमता प्रदान करता है। Workspace ONE Access टेम्पलेट इंजेक्शन भेद्यता, मनमाना कोड निष्पादित कर सकती है।
 iveresk/cve-2022-26134
Atlassian Jira शोषण के लिए बस सरल PoC। सर्वर पर अनधिकृत उपयोगकर्ता के लिए कोड निष्पादन प्रदान करता है।









