
 #1
स्टैटिक और डायनेमिक कोड विश्लेषण, SAST, DAST और कोड समीक्षा उपकरण।
Kitploit अनुशंसित
 apena-ba/cve-2024-39304
CVE-2024-39304 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, ChurchCRM में एक SQL इंजेक्शन भेद्यता, प्रमाणित हमलावरों को मनमाना SQL क्वेरी निष्पादित करने की अनुमति…
 sakib570/cve-2018-1263-demo
शैक्षिक शोषण प्रदर्शन CVE-2018-1263 (phpMyAdmin RCE/LFI) के लिए। इसमें Docker के माध्यम से कमजोर वातावरण सेटअप और वेब एप्लिकेशन शोषण सीखने के लिए…
 d0rb/cve-2024-4323
फ़्लूएंट बिट HTTP सर्वर के handle_trace_request और parse_trace_request फ़ंक्शन में महत्वपूर्ण हीप बफ़र ओवरफ़्लो भेद्यता।
 ashizzz/cve-2026-22610
Angular प्रोजेक्ट्स में SVG एलिमेंट्स और असुरक्षित बाइंडिंग्स में XSS कमजोरियों की स्कैनिंग करता है, लाइन नंबर और सिफारिशों के साथ एक कमजोरी रिपोर्ट…
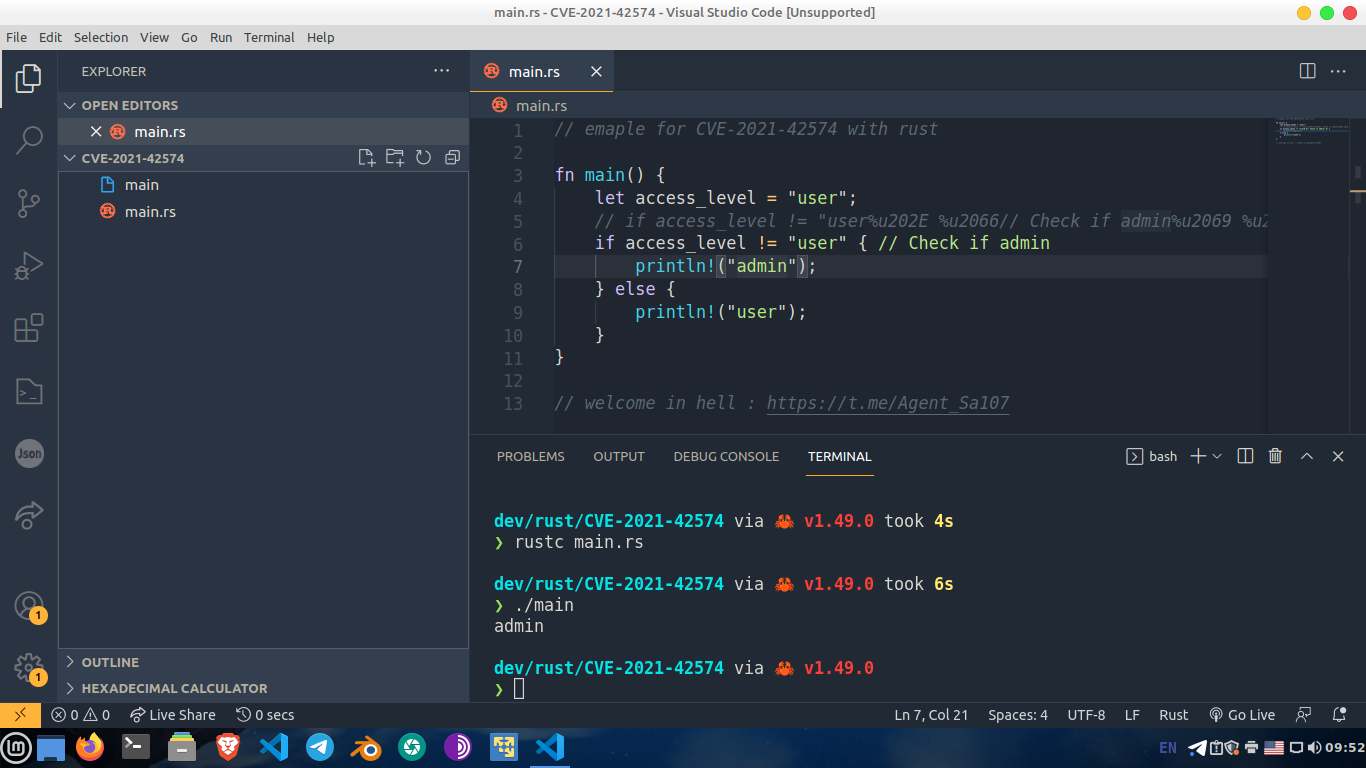 waseeld/cve-2021-42574
ट्रोजन स्रोत कमज़ोरी (CVE-2021-42574) को प्रदर्शित करता है, जो अदृश्य यूनिकोड नियंत्रण वर्णों के साथ स्रोत कोड उत्पन्न करके कंपाइलर तर्क को बदलता है,…
 rootd4ddy/cve-2023-43838
CVE-2023-31584 के लिए सार्वजनिक प्रकटीकरण।
 jselliott/cve-2023-46304
प्रमाणित Remote Code Execution में में VTiger Open Source CRM v7.5
 anton-ai111/cve-2024-52550
CVE-2024-52550
 airis101/cve-2025-55182-analysis
浅谈React Server Components RCE 漏洞分析
 enessar/libpng_oss-fuzz
Security research project on fuzzing libpng with OSS-Fuzz. Includes seed corpus analysis, custom read/write fuzzers, and a proof-of-concept exploit…
 isacaya/cve-2019-11358
CVE-2019-11358 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो jQuery की extend विधि (संस्करण <3.4.0) में एक प्रोटोटाइप प्रदूषण भेद्यता है। एक सरल HTML/JS…
 dpomnean/log4j_scanner_wrapper
log4j भेद्यता रैपर स्कैनर CVE-2021-44228 के लिए
 randomrobbiebf/cve-2024-25092
NextMove Lite < 2.18.0 - Subscriber+ मनमाना प्लगइन स्थापना/सक्रियण
 bantu2301/cve-2018-16858
CVE-2018-16858 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो भेद्यता को प्रदर्शित करता है और सुरक्षा परीक्षण तथा शोध के लिए एक्सप्लॉइटेशन कोड प्रदान करता…
 pescada-dev/cve-2025-61505
e107 CMS install.php में असुरक्षित डिसीरियलाइज़ेशन
 arzaan789/keyguard
कोडबेस और GCP प्रोजेक्ट्स में एक्सपोज़्ड API क्रेडेंशियल्स को स्कैन करें
 umairahmadh/react-vuln-scanner
आपके सर्वर पर React अनुप्रयोगों को स्कैन करने के लिए एक bash स्क्रिप्ट जो **CVE-2025-55182** के लिए संवेदनशील हैं — React सर्वर कंपोनेंट्स में एक…
 0xmrma/cve-2026-33936
ecdsa (PyPI) में डिनायल ऑफ सर्विस भेद्यता








