
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/enessar/libpng_oss-fuzz
भेद्यता विश्लेषणकोड विश्लेषणशोषणफज़िंगबाइनरी विश्लेषणलर्निंग और शिक्षा
GitHubenessar/libpng_oss-fuzz

LibPNG_OSS-Fuzz

Security research project on fuzzing libpng with OSS-Fuzz. Includes seed corpus analysis, custom read/write fuzzers, and a proof-of-concept exploit for CVE-2014-9495.

रिपॉजिटरी देखें
1381 साल पहलेअभी तक समीक्षित नहीं
साझा करें

libpng की फजिंग और भेद्यता विश्लेषण

समूह सुरक्षा अनुसंधान परियोजना

फजिंग के बारे में: फजिंग एक स्वचालित सॉफ्टवेयर परीक्षण तकनीक है जो किसी प्रोग्राम को इनपुट के रूप में अमान्य, अप्रत्याशित या यादृच्छिक डेटा प्रदान करती है ताकि बग और कमजोरियों का पता लगाया जा सके। कवरेज-निर्देशित फजिंग कोड कवरेज फीडबैक का उपयोग करके विभिन्न निष्पादन पथों को बुद्धिमानी से खोजती है।

OSS-Fuzz के बारे में: OSS-Fuzz Google की ओपन-सोर्स सॉफ्टवेयर के लिए निरंतर फजिंग सेवा है। यह महत्वपूर्ण ओपन-सोर्स परियोजनाओं का स्वचालित रूप से परीक्षण करने और कमजोरियों की रिपोर्ट करने के लिए LibFuzzer और अन्य फजिंग इंजनों का उपयोग करती है।

यह परियोजना libpng लाइब्रेरी पर Google के OSS-Fuzz ढांचे का उपयोग करके कवरेज-निर्देशित फजिंग, कोड कवरेज विश्लेषण और भेद्यता शोषण को प्रदर्शित करती है।

लक्ष्य: libpng v1.6.48 (फजिंग), v1.5.20 (शोषण)

विस्तृत पद्धति और पूर्ण रिपोर्ट के लिए: report.pdf देखें
पूर्ण निर्देशों के लिए: Instructions.md देखें


परिणाम सारांश

भाग 1: सीड कॉर्पस प्रभाव विश्लेषण

मीट्रिककॉर्पस के साथकॉर्पस के बिनासुधार
लाइन कवरेज41.83%24.76%+17.07%
ब्रांच कवरेज35.49%21.03%+14.46%
फंक्शन कवरेज50.75%34.75%+16.00%

कवरेज तुलना

भाग 3: कस्टम फजर सुधार

सुधार 1 - उन्नत रीड फजर (submit_improve1)

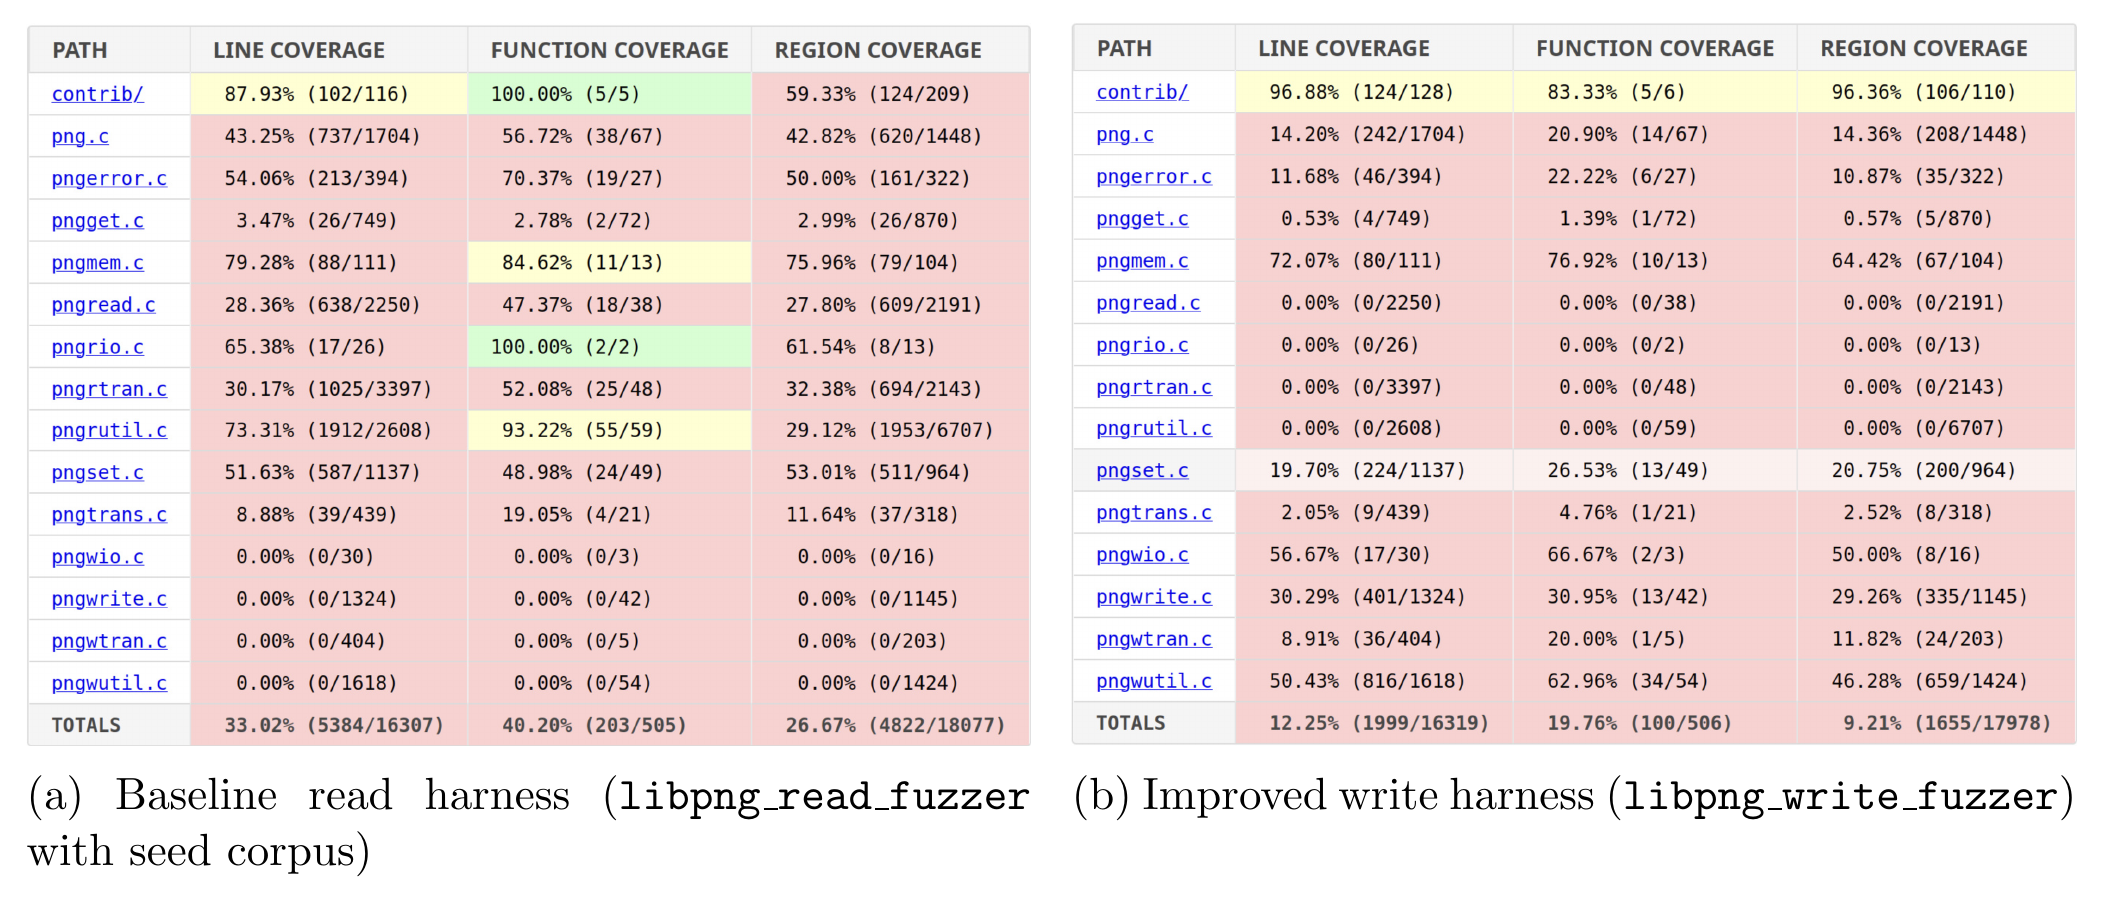
  • लाइन कवरेज: 33.02% → 34.08% (+1.06%)
  • PNG ट्रांसफॉर्मेशन API कॉल और एज केस परीक्षण जोड़ा
  • pngread.c में +74 पंक्तियाँ, pngtrans.c में +73 पंक्तियाँ

सुधार 2 - राइट फजर (submit_improve2)

  • PNG एन्कोडिंग (राइट ऑपरेशन) के लिए नया फजर बनाया
  • राइट फंक्शन: 0% → 30-50% कवरेज
  • +1,270 पंक्तियाँ पहले से अनटेस्टेड कोड की कवर हुईं

कवरेज तुलना2

भाग 4: CVE-2014-9495 का शोषण

libpng v1.5.20 में हीप बफर ओवरफ्लो का सफलतापूर्वक शोषण किया गया:

  • Adam7 इंटरलेस्ड PNG प्रोसेसिंग में इंटीजर ओवरफ्लो
  • PoC AddressSanitizer डिटेक्शन को ट्रिगर करता है
  • स्क्रिप्ट: part4/run.poc.sh

उपलब्धियाँ

  • सीड कॉर्पस प्रभाव: +17% कवरेज सुधार
  • कस्टम फजर: 2 नए वेरिएंट (उन्नत रीड + राइट फजर)
  • नवीन कवरेज: पहले से अनटेस्टेड कोड की +1,270 पंक्तियाँ
  • CVE शोषण: CVE-2014-9495 के लिए सफल PoC

परियोजना संरचना

├── part1/               # Seed corpus impact analysis
│   ├── run.w_corpus.sh         # Run with seed corpus
│   ├── run.w_o_corpus.sh       # Run without seed corpus
│   └── report/                 # Coverage reports
├── part3/               # Custom fuzzer improvements
│   ├── improve1/               # Enhanced read fuzzer
│   └── improve2/               # New write fuzzer
└── part4/               # CVE-2014-9495 exploitation
    ├── run.poc.sh              # Run exploit
    └── write_exploit.c         # PoC code

त्वरित आरंभ

# Part 1: Fuzzing experiments (4 hours each)
cd part1
./run.w_corpus.sh    # or ./run.w_o_corpus.sh

# Part 3: Test improvements (4 hours each)
cd part3/improve1 && ./run.improve1.sh
cd part3/improve2 && ./run.improve2.sh

# Part 4: Exploit CVE
cd part4 && ./run.poc.sh

कवरेज रिपोर्ट देखें:

firefox part1/report/w_corpus/linux/index.html

समूह सदस्य

यह सुरक्षा अनुसंधान परियोजना निम्नलिखित द्वारा सहयोगात्मक रूप से पूरी की गई:

  • Mahdi Atallah
  • Rassene M'Sadaa
  • Yannik Krone
  • Yonathan Lanzmann
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    360
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    289

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →