#1
 purple-wl/jenkins_cve-2019-1003000
# Jenkins Script Security Pipeline प्लगइन रिमोट कोड निष्पादन भेद्यता (CVE-2019-1003000) के लिए PoC एक्सप्लॉइट, पैठ परीक्षण और भेद्यता सत्यापन हेतु…
 tuo4n8/cve-2022-24760
CVE-2022-24760 का विस्तृत तकनीकी विश्लेषण, parse-server में एक प्रोटोटाइप प्रदूषण भेद्यता जो BSON सीरियलाइजेशन और रेस कंडीशन शोषण के माध्यम से रिमोट…
 ltranquility/cve-2024-21644-poc
CVE-2024-21644 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो पायथन-आधारित ऑटोमेशन और रंगीन आउटपुट के साथ दूरस्थ कोड निष्पादन दोष प्रदर्शित करता है।
 randomrobbiebf/cve-2023-1405
Formidable Forms <= 6.1.2 - अप्रमाणित PHP Object Injection
 sun977/cve-2025-55182
CVE-2025-55182 检测方式和攻击利用
 melkorw/cve-2024-24725-poc
CVE-2024-24725 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्स्प्लॉइट, जो PHP-आधारित शोषण कोड के साथ सुरक्षा परीक्षण और मान्यता के लिए एक वेब एप्लिकेशन कमजोरी…
 theguly/cve-2017-14105
CVE-2017-14105 के लिए विस्तृत खुलासा: Aerohive HiveManager Classic में दुर्भावनापूर्ण बैकअप आर्काइव अपलोड के माध्यम से विशेषाधिकार वृद्धि जो JSP…
 absholi7ly/php-injection-in-m4-pdf-extensions
CVE-2023-50029: PHP Injection Vulnerability में M4 PDF Extensions Module
 raptor-audit/raptor
ब्लॉकचेन पारिस्थितिक तंत्रों के ऑडिट, स्मार्ट कॉन्ट्रैक्ट कमजोरियों की पहचान और सुरक्षा ऑडिटरों के लिए बहु-प्लेटफॉर्म रिपोर्ट टेम्पलेट्स के साथ…
 themcsam/cve-2024-12905-poc
tar-fs फ़ाइल लेखन/अधिलेखन भेद्यता
 vvvi5hnu/cve-2025-55182
CVE-2025-55182 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, React Server Components में एक महत्वपूर्ण बिना प्रमाणीकरण के RCE।
 andalik/log4j-filescan
Python 3 में विकसित रिकर्सिव फ़ाइल स्कैनर जो Log4j2 के कमजोर संस्करणों का पता लगाने और स्कैन करने के लिए है, जिसमें JAR फ़ाइलों का आंतरिक विश्लेषण…
 apena-ba/cve-2024-39304
CVE-2024-39304 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, ChurchCRM में एक SQL इंजेक्शन भेद्यता, प्रमाणित हमलावरों को मनमाना SQL क्वेरी निष्पादित करने की अनुमति…
 sakib570/cve-2018-1263-demo
शैक्षिक शोषण प्रदर्शन CVE-2018-1263 (phpMyAdmin RCE/LFI) के लिए। इसमें Docker के माध्यम से कमजोर वातावरण सेटअप और वेब एप्लिकेशन शोषण सीखने के लिए…
 d0rb/cve-2024-4323
फ़्लूएंट बिट HTTP सर्वर के handle_trace_request और parse_trace_request फ़ंक्शन में महत्वपूर्ण हीप बफ़र ओवरफ़्लो भेद्यता।
 ashizzz/cve-2026-22610
Angular प्रोजेक्ट्स में SVG एलिमेंट्स और असुरक्षित बाइंडिंग्स में XSS कमजोरियों की स्कैनिंग करता है, लाइन नंबर और सिफारिशों के साथ एक कमजोरी रिपोर्ट…
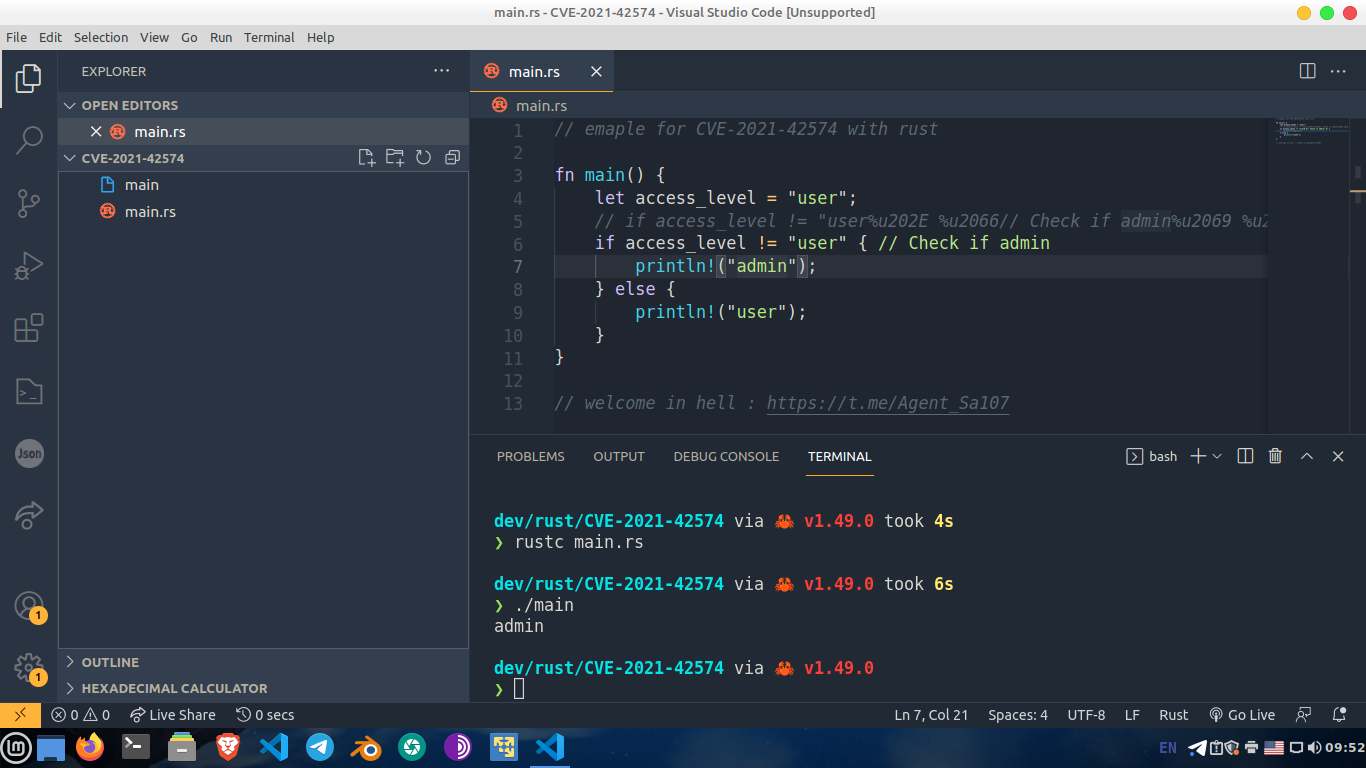 waseeld/cve-2021-42574
ट्रोजन स्रोत कमज़ोरी (CVE-2021-42574) को प्रदर्शित करता है, जो अदृश्य यूनिकोड नियंत्रण वर्णों के साथ स्रोत कोड उत्पन्न करके कंपाइलर तर्क को बदलता है,…