
 #1
स्टैटिक और डायनेमिक कोड विश्लेषण, SAST, DAST और कोड समीक्षा उपकरण।
Kitploit अनुशंसित

 randomrobbiebf/cve-2024-3553
CVE-2024-3553: Tutor LMS <= 2.6.2 - अनधिकृत एक्सेस भेद्यता जो प्रमाणित हमलावरों को उपयोगकर्ता पंजीकरण सक्षम करने की अनुमति देती है
 pa2sw0rd/exploit-cve-2025-55182-poc
यह PoC वास्तविक `[email protected]` कमजोर कोड का उपयोग करके CVE-2025-55182 को प्रदर्शित करता है।
 rickidevs/cve-2026-35570
# CVE-2026-35570: openclaude v0.1.7 में सैंडबॉक्स बाईपास CVE-2026-35570 के लिए विस्तृत विवरण और प्रूफ-ऑफ-कॉन्सेप्ट, जो openclaude v0.1.7 में एक…
 jun-5heng/cve-2022-22947
SpringCloudGatewayRCE / कोड:Jun_sheng
 edgarloyola/cve-2021-40904
CheckMK Raw Edition 1.5.0–1.5.0p25 में गलत कॉन्फ़िगर किए गए Dokuwiki एम्बेडेड एप्लिकेशन के माध्यम से PHP कोड इंजेक्शन की अनुमति देकर रिमोट कोड…
 quandqn/cve-2018-14667
CVE-2018-14667 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो RichFaces अनुप्रयोगों में रिमोट कोड निष्पादन प्राप्त करने के लिए Java डिसीरियलाइज़ेशन को EL…
 randomrobbiebf/cve-2024-7135
Tainacan <= 0.21.7 - प्रमाणित (सब्सक्राइबर+) से मनमानी फ़ाइल पढ़ने के लिए अधिकार की कमी
 mbadanoiu/cve-2021-46364
CVE-2021-46364: Magnolia CMS में YAML डिसीरियलाइज़ेशन
 randomrobbiebf/cve-2025-22777
GiveWP – दान प्लगइन और फंडरेज़िंग प्लेटफ़ॉर्म <= 3.19.3 - अप्रमाणित PHP ऑब्जेक्ट इंजेक्शन
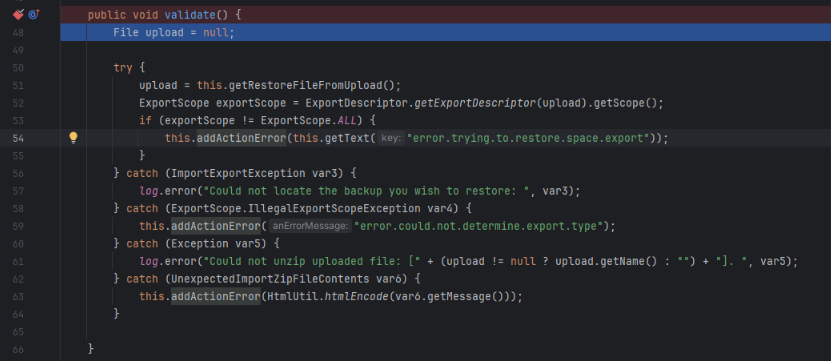 d3ckkno0b/analyze-exploit-cve-2023-22518-confluence
CVE-2023-22518 Atlassian Confluence Server के लिए एक्सप्लॉइट विश्लेषण, जिसमें सेटअप, JAR डिफिंग, मूल कारण, और एडमिन पहुँच पुनः प्राप्त करने के लिए…
 halcy0nic/cve-2022-44318
CVE-2022-44318 के लिए प्रूफ ऑफ कॉन्सेप्ट
 uniontech-software/libtheora-cve-2024-56431-poc
CVE-2024-56431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट libtheora में, AddressSanitizer और UndefinedBehaviorSanitizer के साथ फ़ज़िंग के माध्यम से मेमोरी…
 mbanyamer/cve-2026-26030-microsoft-semantic-kernel-1.39.4-rce
CVE-2026-26030 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Microsoft Semantic Kernel के InMemoryVectorStore में असुरक्षित फ़िल्टर एक्सप्रेशन के माध्यम…
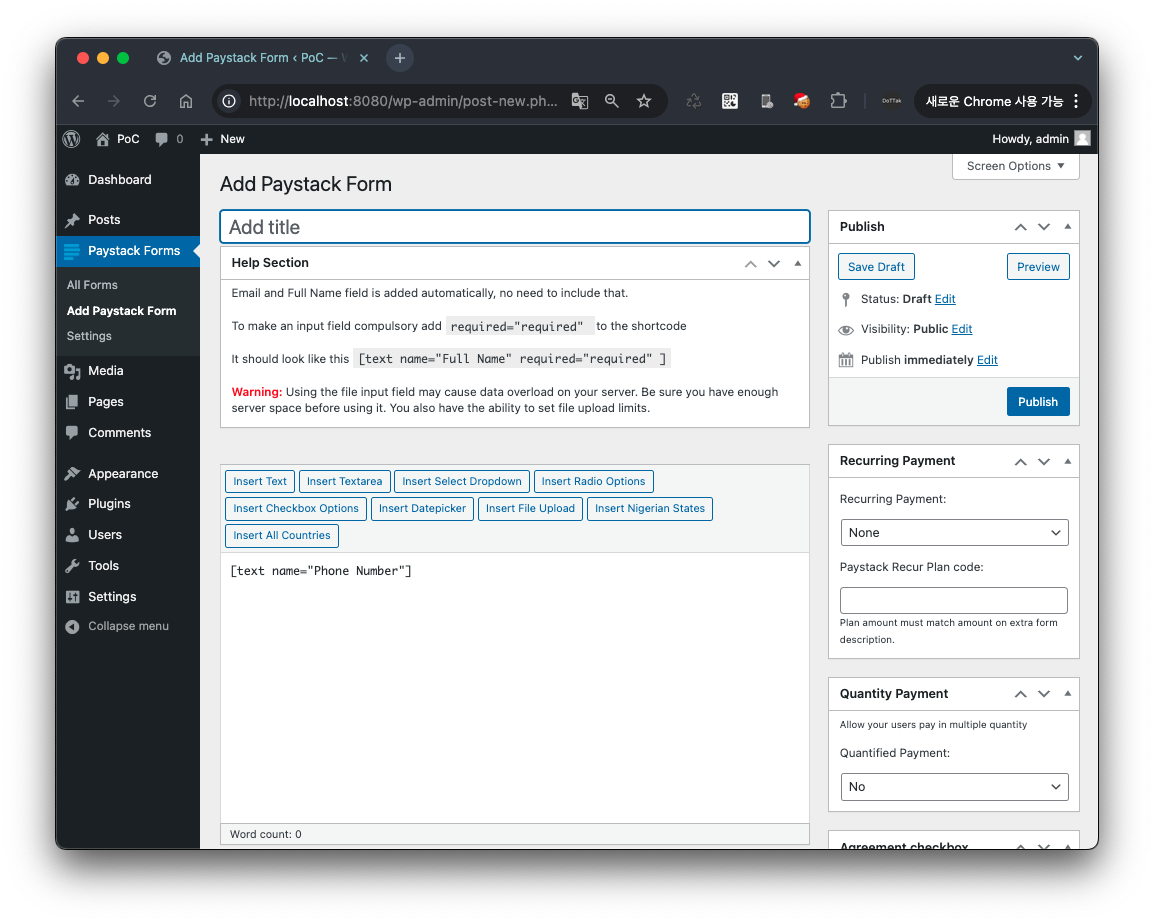 dottak/cve-2025-22652
CVE-2025-22652 का PoC
 g4nkd/cve-2023-30253-poc
मुझे CVE-2023-30253 के लिए कोई PoC नहीं मिला, इसलिए मैंने एक प्रभावी PoC विकसित किया।
 andhrimnirr/mintinstall-object-injection
CVE-2019-17080
 d3sca/cve-2024-52302
CVE-2024-52302 के लिए PoC एक्सप्लॉइट: common-user-management Spring Boot ऐप में असीमित फ़ाइल अपलोड जो /api/v1/customer/profile-picture एंडपॉइंट के…
 pastea/cve-2018-12533
जावा-आधारित प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट CVE-2018-12533 (RF-14310) के लिए, जो RichFaces डिसीरियलाइज़ेशन भेद्यता को लक्षित करता है, विश्लेषण संदर्भ…








