
 #1
स्टैटिक और डायनेमिक कोड विश्लेषण, SAST, DAST और कोड समीक्षा उपकरण।
Kitploit अनुशंसित
 sassoftware/jackson
यह रिपॉजिटरी CVE-2025-52999, GHSA-2m67-wjpj-xhg9 और sonatype-2022-6438 में रिपोर्ट किए गए सेवा-अस्वीकरण (denial-of-service) और बिना सीमा या थ्रॉटलिंग…
 kang8/cve-2021-43503
CVE-2021-43503 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक Laravel डिसीरियलाइज़ेशन RCE भेद्यता। इसमें परीक्षण के लिए PHP POP चेन जनरेशन और HTTP-आधारित…
 timtimxs/cve-2026-51947-advisory
Pivotal CRM का प्रारंभिक deserialization भेद्यता के लिए पैच अधूरा था। फिक्स ने BinaryFormatter से JSON.NET पर स्विच किया लेकिन SerializationBinder…
 shadowsock5/shardingsphere_cve-2020-1947
CVE-2020-1947 के लिए शोषण जो Apache ShardingSphere को लक्षित करता है, निर्मित YAML कॉन्फ़िगरेशन deserialization के माध्यम से दूरस्थ कोड निष्पादन…
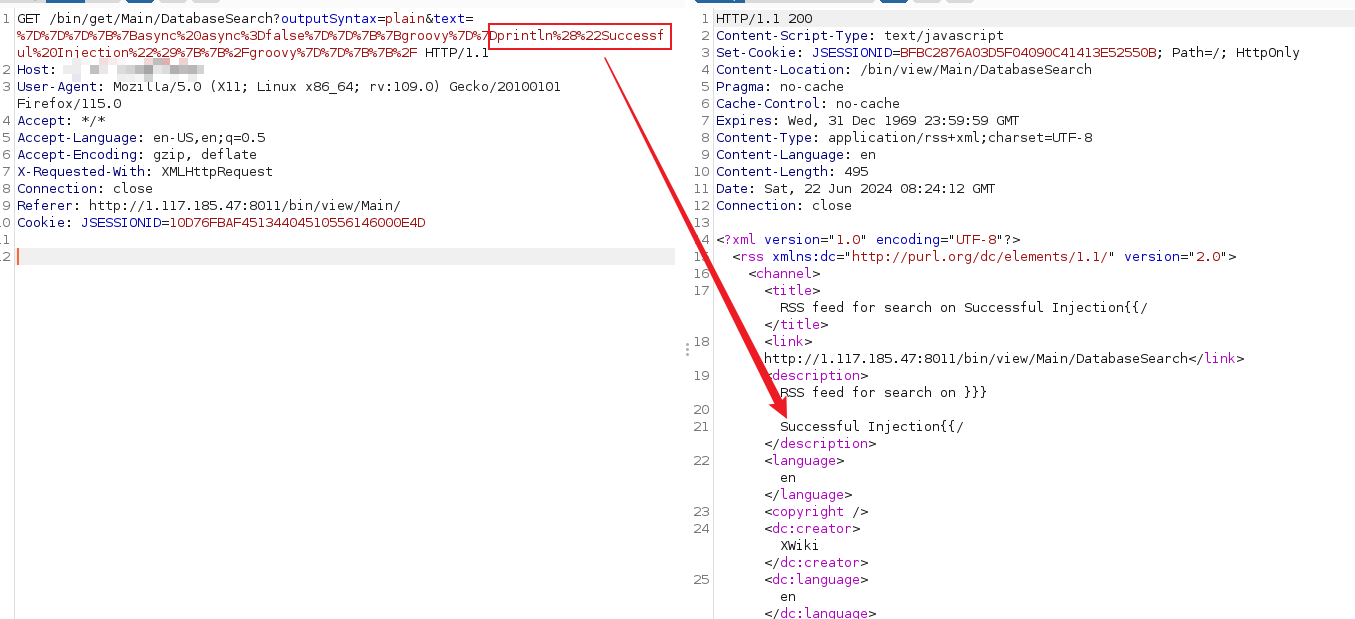 nanowraith/cve-2024-31982
CVE-2024-31982 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट: Java Server-Side Template Injection (SSTI) जो Groovy payload injection के माध्यम से remote code…
 vm2mv/tinyxml
TinyXML 2.6.2, CVE-2021-42260 और CVE-2023-34194 के लिए फिक्स के साथ
 ahmedreda38/cve-2025-47273-poc
CVE-2025-47273 setuptools लाइब्रेरी, विशेष रूप से संस्करण 78.1.0 में एक उच्च-गंभीरता पथ ट्रैवर्सल भेद्यता है।
 y0s9/cve-2021-3129
CVE-2021-3129-Laravel डिबग मोड रिमोट कोड निष्पादन भेद्यता
 zhixiangyao/cve-2025-66478-exploit-poc
Node.js का उपयोग करके CVE-2025-66478 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट डेमो
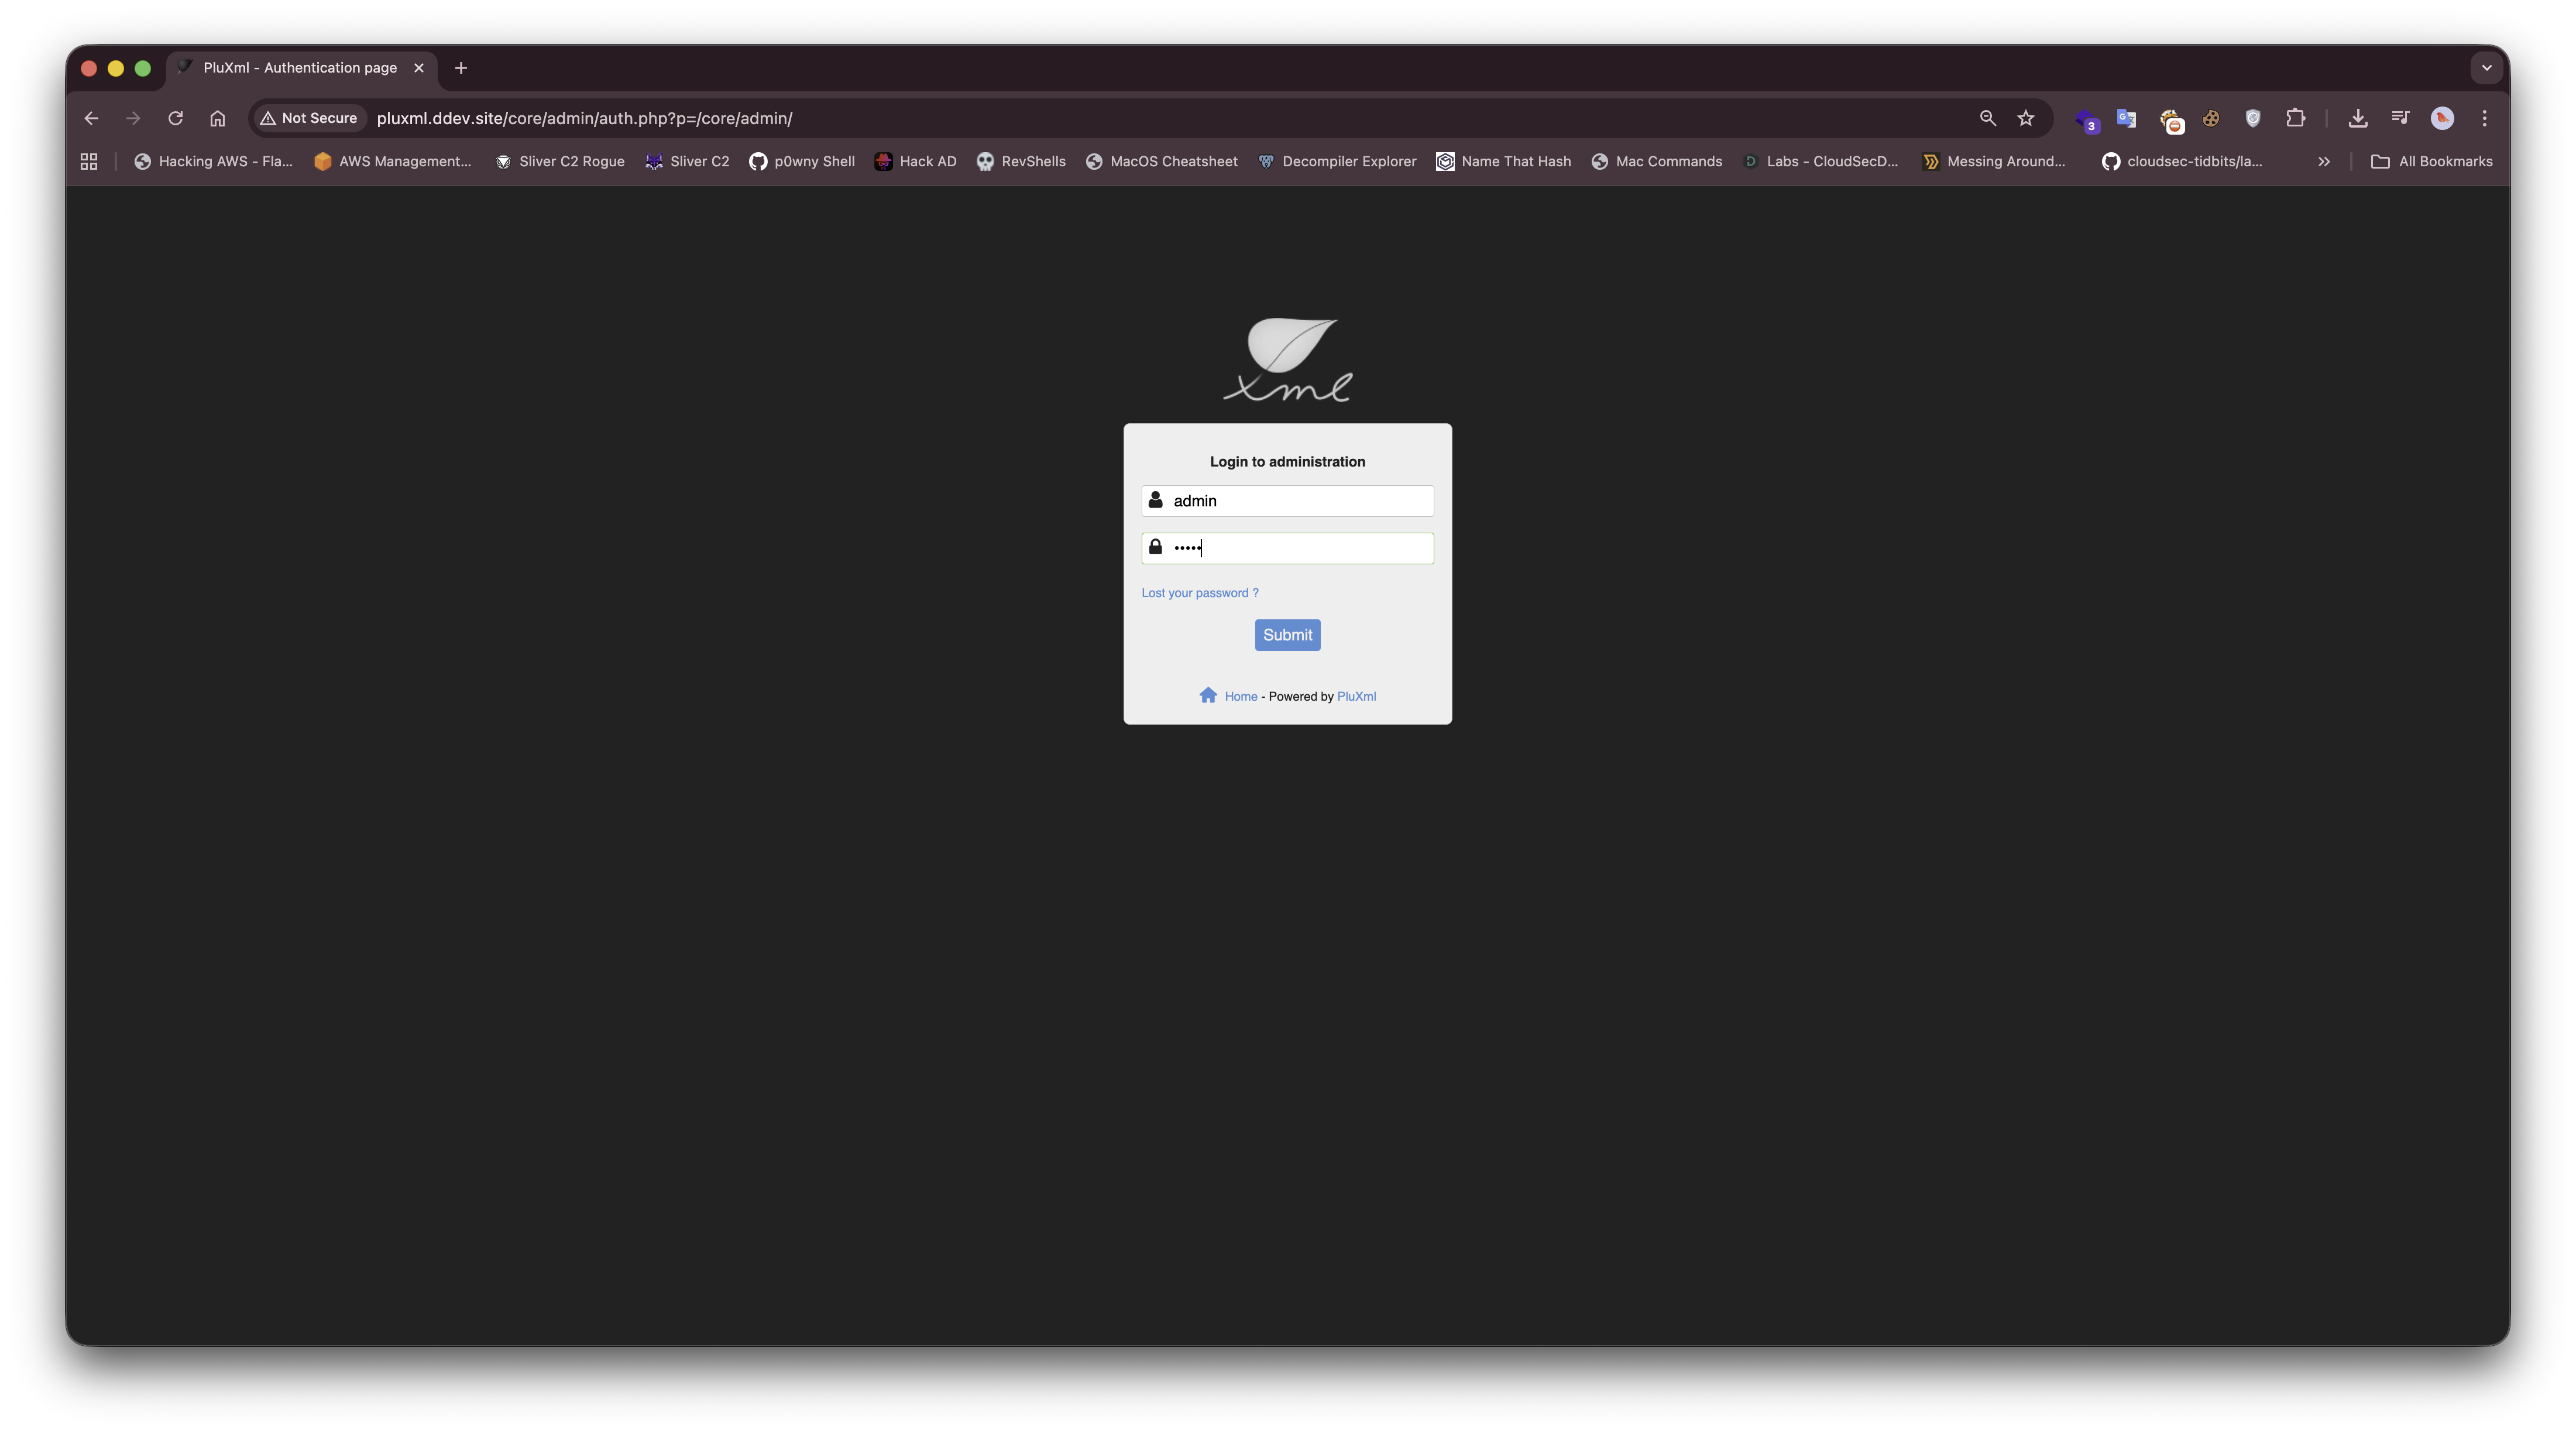 rajchowdhury240/cve-2025-67435
PluXML CMS संस्करण 5.8.22 में एक महत्वपूर्ण रिमोट कोड निष्पादन (RCE) भेद्यता की पहचान की गई है। यह भेद्यता प्रमाणित व्यवस्थापकों को थीम संपादक…
 mehdiboukhobza/sandbox_cve-2021-23358
CVE-2021-23358 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Node.js underscore लाइब्रेरी में एक प्रोटोटाइप प्रदूषण कमजोरी है। यह सैंडबॉक्स एस्केप और कोड…
 at190510-cuong/cve-2025-64087-ssti-
CVE-2025-64087 (SSTI)
 ronf98/cve-2024-11972-poc
CVE-2024-11972 in Hunk Companion <1.9.0 बिना प्रमाणीकरण के हमलावरों को असुरक्षित REST API एंडपॉइंट का शोषण करने और कमजोर प्लगइन्स स्थापित करने की…
 randomrobbiebf/cve-2024-56058
VRPConnector <= 2.0.1 - अप्रमाणित PHP ऑब्जेक्ट इंजेक्शन
 jvr2022/cve-2026-29786
प्रूफ-ऑफ-कॉन्सेप्ट जो tar npm पैकेज में हार्डलिंक पाथ ट्रैवर्सल का प्रदर्शन करता है, जो क्राफ्टेड आर्काइव्स के माध्यम से निष्कर्षण निर्देशिका के बाहर…
 fatkz/cve-2025-24813
CVE-2025-24813 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Apache Tomcat पर सेशन डिसीरियलाइज़ेशन और आंशिक PUT अनुरोधों के माध्यम से रिमोट कोड निष्पादन…
 halcy0nic/cve-2023-40296
CVE-2023-40296 के लिए अवधारणा का प्रमाण
 randomrobbiebf/cve-2024-3553
CVE-2024-3553: Tutor LMS <= 2.6.2 - अनधिकृत एक्सेस भेद्यता जो प्रमाणित हमलावरों को उपयोगकर्ता पंजीकरण सक्षम करने की अनुमति देती है








