Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-27876 — CVE-2026-27876 | Kitploit
उपकरण/GitHubGitHub/0xblackash/cve-2026-27876
भेद्यता विश्लेषणकोड विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगरेड टीमिंग
GitHub0xblackash/cve-2026-27876

CVE-2026-27876

CVE-2026-27876

रिपॉजिटरी देखें
3397 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

🚨 CVE-2026-27876 - SQL एक्सप्रेशन्स के माध्यम से Grafana क्रिटिकल RCE

Grafana Zero-Day Vulnerability

Grafana Severity CVSS

एक श्रृंखलित भेद्यता जो SQL एक्सप्रेशन्स के माध्यम से मनमानी फ़ाइल लेखन की अनुमति देती है, जिससे होस्ट पर पूर्ण रिमोट कोड निष्पादन (RCE) होता है।


📋 अवलोकन

CVE ID: CVE-2026-27876
गंभीरता: क्रिटिकल (CVSS v3.1: 9.1)
प्रकाशित: 27 मार्च, 2026
CWE: CWE-94 (कोड निर्माण का अनुचित नियंत्रण / कोड इंजेक्शन)

Grafana की SQL एक्सप्रेशन्स सुविधा (v11.6.0 में MySQL जैसे सिंटैक्स के साथ प्रस्तुत/पुनः लागू) उपयोगकर्ताओं को परिचित SQL का उपयोग करके क्वेरी डेटा को रूपांतरित करने की अनुमति देती है। हालाँकि, इस क्षमता ने अनजाने में फ़ाइल सिस्टम पर मनमानी फ़ाइल लेखन की अनुमति दे दी। जब इसे विशिष्ट घटकों (एक Grafana Enterprise प्लगइन सहित) के साथ जोड़ा जाता है, तो यह रिमोट मनमाना कोड निष्पादन (RCE) की ओर ले जाता है।

पर्याप्त अनुमतियों वाले हमलावर महत्वपूर्ण फ़ाइलों (जैसे, Sqlyze ड्राइवर या AWS डेटा स्रोत कॉन्फ़िगरेशन) को अधिलेखित कर सकते हैं, संभावित रूप से Grafana होस्ट के लिए SSH कनेक्शन प्राप्त कर सकते हैं।

नोट: यह अंतर्निहित सुविधा Grafana OSS में मौजूद है, लेकिन पूर्ण शोषण श्रृंखला में अक्सर Enterprise प्लगइन घटक शामिल होते हैं। सभी उपयोगकर्ताओं को भविष्य के हमले वैक्टरों को रोकने के लिए अपडेट करने की दृढ़ता से सलाह दी जाती है।
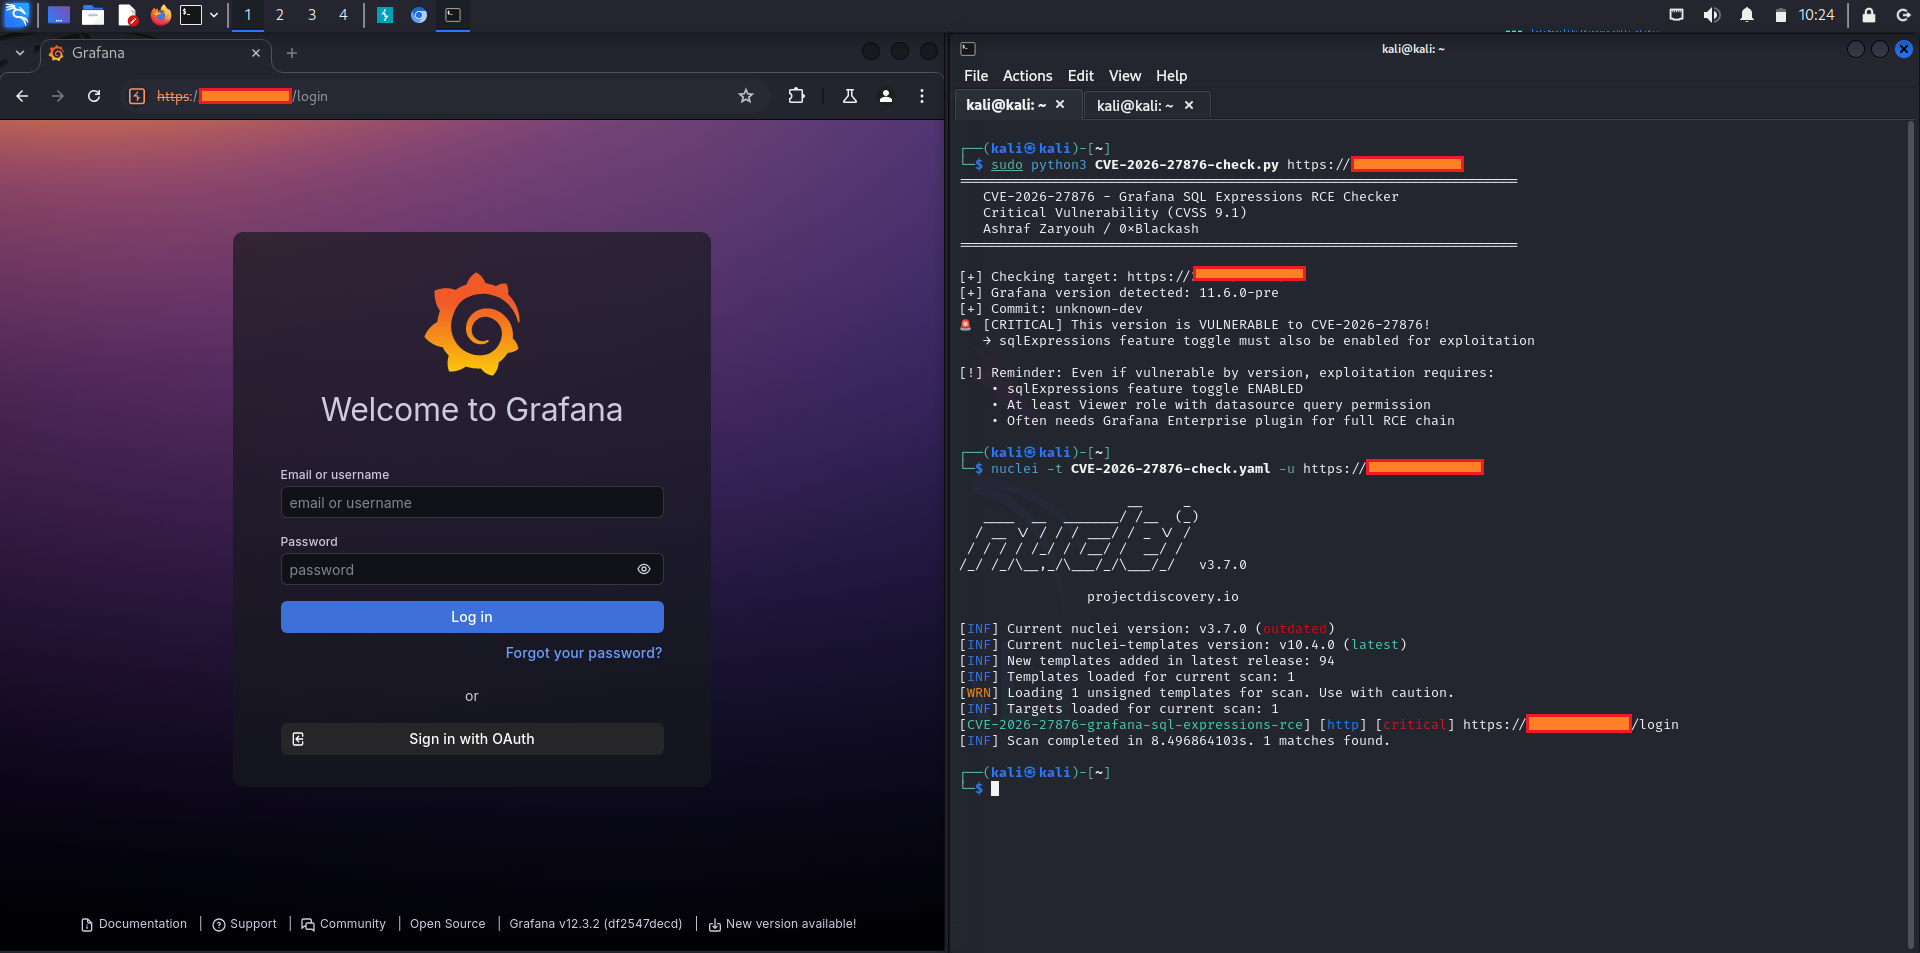

⚡ प्रभाव

  • Grafana सर्वर/होस्ट पर रिमोट कोड निष्पादन
  • पूर्ण सिस्टम समझौता संभव (डेटा चोरी, स्थिरता, पार्श्व गति)
  • पुष्टि की गई श्रृंखला SSH एक्सेस की ओर ले जा सकती है
  • उच्च व्यावसायिक प्रभाव वाले निगरानी/विज़ुअलाइज़ेशन वातावरणों को प्रभावित करता है
cve-2026-27876 1

शोषण के लिए पूर्वापेक्षाएँ:

  • sqlExpressions फ़ीचर टॉगल सक्षम होना चाहिए
  • हमलावर को डेटा स्रोत क्वेरी निष्पादित करने के लिए एक्सेस की आवश्यकता है (Viewer भूमिका या उच्चतर)

हमला वेक्टर: नेटवर्क (AV:N)
हमला जटिलता: निम्न (AC:L)
आवश्यक विशेषाधिकार: उच्च (PR:H)
उपयोगकर्ता सहभागिता: कोई नहीं (UI:N)
दायरा: परिवर्तित (S:C)
गोपनीयता/अखंडता/उपलब्धता: उच्च (C:H/I:H/A:H)


📌 प्रभावित संस्करण

  • Grafana v11.6.0 और बाद के संस्करण (पैच किए गए रिलीज़ तक)
  • विशेष रूप से sqlExpressions सक्षम वाले इंस्टेंस को प्रभावित करता है

पूर्ण श्रृंखला के लिए कई रिपोर्टों में Enterprise प्लगइन की भागीदारी नोट की गई है।


✅ फिक्स्ड संस्करण

निम्नलिखित पैच किए गए रिलीज़ों में से किसी एक में तुरंत अपग्रेड करें:

BranchFixed Version
नवीनतम12.4.2
12.312.3.6
12.212.2.8
12.112.1.10
11.611.6.14

डाउनलोड लिंक आधिकारिक Grafana साइट पर उपलब्ध हैं।


🛡️ शमन और वर्कअराउंड

प्राथमिक अनुशंसा

जितनी जल्दी हो सके फिक्स्ड संस्करण में अपग्रेड करें।

अस्थायी वर्कअराउंड (यदि अपग्रेड में देरी हो)

  1. sqlExpressions फ़ीचर टॉगल को अक्षम करें (सबसे प्रभावी एकल कदम)
  2. यदि Sqlyze का उपयोग कर रहे हैं: v1.5.0+ में अपडेट करें या इसे अक्षम करें
  3. सभी AWS डेटा स्रोतों को अक्षम करें (यदि मौजूद हैं)

⚠️ वर्कअराउंड कार्यक्षमता को प्रभावित कर सकते हैं और सभी परिदृश्यों में जोखिम को पूरी तरह से समाप्त नहीं करते हैं।

अतिरिक्त सर्वोत्तम अभ्यास

  • डेटा स्रोत क्वेरी निष्पादन के लिए उपयोगकर्ता अनुमतियों का ऑडिट और प्रतिबंध करें
  • स्थापित प्लगइन्स की समीक्षा करें और उन्हें न्यूनतम करें
  • Grafana निर्देशिकाओं में असामान्य क्वेरी गतिविधि या फ़ाइल संशोधनों की निगरानी करें
  • नेटवर्क विभाजन और मजबूत प्रमाणीकरण लागू करें

🕒 समयरेखा

  • 2025-02-06: SQL एक्सप्रेशन्स सुविधा पुनः लागू की गई और v11.6.0 में जारी की गई
  • 2026-02-23: आंतरिक घटना घोषित; Grafana Cloud को तुरंत बाद पैच किया गया
  • 2026-03-09: एम्बार्गो किए गए ग्राहकों के लिए निजी रिलीज़
  • 2026-03-25/26: सार्वजनिक प्रकटीकरण और सुरक्षा रिलीज़
  • 27 मार्च, 2026: CVE प्रकाशित

खोजकर्ता: Liad Eliyahu (Miggo Security में अनुसंधान प्रमुख) Grafana Labs के बग बाउंटी कार्यक्रम के माध्यम से। जिम्मेदार प्रकटीकरण स्वीकार किया गया।


🔗 संदर्भ

  • आधिकारिक Grafana सुरक्षा रिलीज़ ब्लॉग: https://grafana.com/blog/grafana-security-release-critical-and-high-severity-security-fixes-for-cve-2026-27876-and-cve-2026-27880/
  • Red Hat CVE पृष्ठ: https://access.redhat.com/security/cve/cve-2026-27876
  • NVD विवरण: https://nvd.nist.gov/vuln/detail/CVE-2026-27876
  • संबंधित: CVE-2026-27880 (OpenFeature के माध्यम से अनप्रमाणित DoS)

📢 सुरक्षित रहें

अपने Grafana इंस्टेंस को आज ही अपडेट करें। किसी भी अनुवर्ती सलाह के लिए आधिकारिक चैनलों की निगरानी करें।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    357
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    317
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    305
  • 6

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    275

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →