
 #1
स्टैटिक और डायनेमिक कोड विश्लेषण, SAST, DAST और कोड समीक्षा उपकरण।
Kitploit अनुशंसित

 josh-blythe/bordair-detector
दो-चरणीय प्रॉम्प्ट-इंजेक्शन और जेलब्रेक डिटेक्टर: रेगेक्स गेट्स के साथ एक क्वांटाइज्ड DeBERTa-v3 ONNX क्लासिफायर, जिसमें इमेज, डॉक्यूमेंट और ऑडियो…
 secoba/djvul_stringagg
Django StringAgg SQL इंजेक्शन (CVE-2020-7471)
 gduma-phdata/patch-cve-2026-10520
Apache Struts OGNL इंजेक्शन भेद्यता (CVE-2026-10520) के लिए पैच, वर्तमान में समीक्षा में है और उत्पादन में तैनात किया गया है।
 artwiderobo/cve-2026-13934
Chrome Dawn WebGPU CWE-20 दोष के लिए संरचित भेद्यता अनुसंधान रिपॉज़िटरी: मूल कारण, पैच डिफ़, स्थैतिक सत्यापन, गंभीरता समीक्षा, और सुरक्षा पाठ।
 theopaid/cve-2026-66753-http-header-injection-via-unvalidated-cr-and-lf-in-header-values-tiny_http-
सुरक्षा सलाह: हेडर मानों में अमान्य CR और LF के माध्यम से HTTP हेडर इंजेक्शन (tiny_http)
 csinexus/mcpshield
अनपैच्ड MCP STDIO कमांड-इंजेक्शन दोष (CVE-2026-30623 परिवार) के लिए ड्रॉप-इन फिक्स
 fevar54/cve-2026-72530-trueconf-sandbox-escape-
यह रिपॉजिटरी **CVE-2026-72530** के लिए मिटिगेशन और डिटेक्शन का एक शैक्षिक डेमो प्रस्तुत करती है, जो TrueConf Server में **Code Injection और Sandbox…
 theopaid/cve-2026-66751-insufficient-access-controls-allow-for-unauthorized-room-deletion-let-s-chat-
सुरक्षा सलाह: अपर्याप्त एक्सेस नियंत्रण अनधिकृत कक्ष विलोपन की अनुमति देते हैं (लेट्स चैट)
 theopaid/cve-2026-66749-unchecked-room-lookup-leads-to-server-crash-let-s-chat-
सुरक्षा सलाह: अनियंत्रित रूम लुकअप से सर्वर क्रैश हो सकता है (लेट्स चैट)
 sourcegraph/log4j-cve-code-search-resources
log4j CVE-2021-44228 को ठीक करने/कम करने में मदद के लिए कोड खोज का उपयोग करना
 horkimhab/cve-2022-31626-cve-2024-2961-cve-2019-6977
CVE-2022-31626, CVE-2024-2961, CVE-2019-6977, PHP सुरक्षा अनुसंधान
 theopaid/cve-2026-66746-http-response-splitting-via-unvalidated-response-header-values-rouille-
सुरक्षा सलाह: अमान्य प्रतिक्रिया हेडर मानों के माध्यम से HTTP प्रतिक्रिया विभाजन (rouille)
 jenkinsci-cert/security-3430
Java एजेंट जो Jenkins नियंत्रकों में CVE-2024-43044 के शोषण को रोकने के लिए एक कमजोर वर्ग को रूपांतरित करता है, विफलता पर वैकल्पिक जबरन शटडाउन के साथ।
 halahajyahia/cve-2022-2869-detector
CodeQL डिटेक्टर CVE-2022-2869 के मूल कारण (CWE-191 अहस्ताक्षरित अंडरफ्लो) के लिए, जो नियंत्रण-प्रवाह/रेंज विश्लेषण का उपयोग करके विशिष्ट फ़ंक्शनों को…
 occamsec/log4j-checker
बैश और पावरशेल स्क्रिप्ट्स जो स्थानीय फाइलसिस्टम में Log4j .jar फ़ाइलों को स्कैन करने के लिए हैं, जो CVE-2021-44228 उर्फ Log4Shell के लिए कमजोर हो…
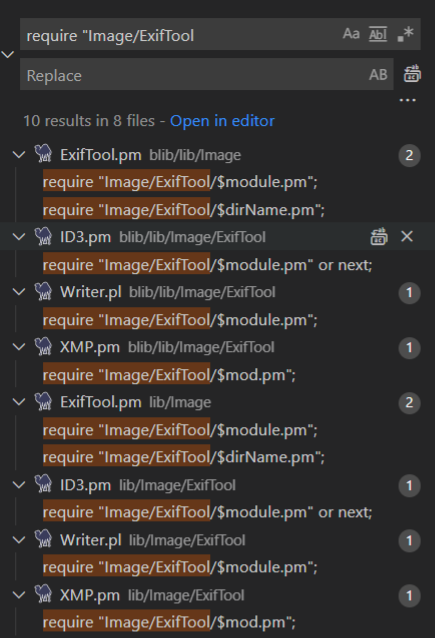 trganda/cve-2021-22204
CVE-2021-22204 (ExifTool RCE) का गहन तकनीकी विश्लेषण, PoC पुनरुत्पादन, पेलोड निर्माण, और कमजोर DjVu एनोटेशन पार्सर की Perl कोड समीक्षा के साथ।
 r0ngy40/cve-2025-30208-series
CVE-2025-30208 श्रृंखला भेद्यताओं के पुनरुत्पादन का विश्लेषण
 awusan125/test_for6387
cve-2024-6387 के लिए परीक्षण कोड








