
 #1
स्टैटिक और डायनेमिक कोड विश्लेषण, SAST, DAST और कोड समीक्षा उपकरण।
Kitploit अनुशंसित
 halahajyahia/cve-2022-2869-detector
CodeQL डिटेक्टर CVE-2022-2869 के मूल कारण (CWE-191 अहस्ताक्षरित अंडरफ्लो) के लिए, जो नियंत्रण-प्रवाह/रेंज विश्लेषण का उपयोग करके विशिष्ट फ़ंक्शनों को…
 occamsec/log4j-checker
बैश और पावरशेल स्क्रिप्ट्स जो स्थानीय फाइलसिस्टम में Log4j .jar फ़ाइलों को स्कैन करने के लिए हैं, जो CVE-2021-44228 उर्फ Log4Shell के लिए कमजोर हो…
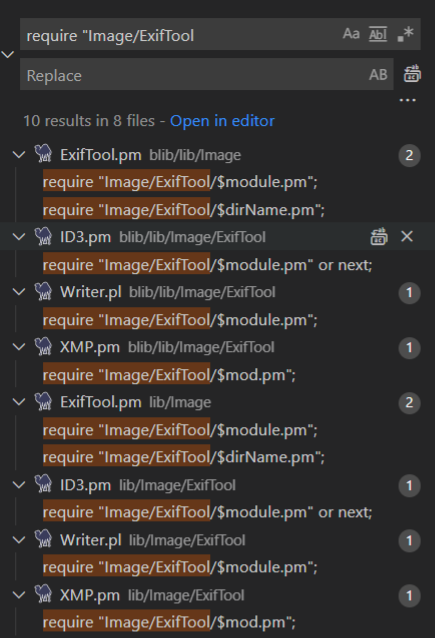 trganda/cve-2021-22204
CVE-2021-22204 (ExifTool RCE) का गहन तकनीकी विश्लेषण, PoC पुनरुत्पादन, पेलोड निर्माण, और कमजोर DjVu एनोटेशन पार्सर की Perl कोड समीक्षा के साथ।
 r0ngy40/cve-2025-30208-series
CVE-2025-30208 श्रृंखला भेद्यताओं के पुनरुत्पादन का विश्लेषण
 awusan125/test_for6387
cve-2024-6387 के लिए परीक्षण कोड
 bytepro-ai/bitcoder-v2-research
कोड सुरक्षा भेद्यता पहचान में LLM सामान्यीकरण सीमाओं का दस्तावेजीकरण करने वाला शोध रिपॉजिटरी, SQL इंजेक्शन, पाथ ट्रैवर्सल और एक्सेस कंट्रोल दोषों के…
 fevar54/cve-2026-32635-angular-xss-mitigation-
शैक्षिक प्रदर्शन CVE-2026-32635 के शमन और पहचान का: Angular के i18n विशेषताओं में XSS।
 gmh5225/gmh5225
LLVM-आधारित सुरक्षा अनुसंधान टूलचेन: NeverC, एक C23 क्रॉस-कंपाइलर, और NeverD, एक बाइनरी विश्लेषण और डीकंपाइलेशन इंजन जो PE, ELF, Mach-O, EVM, और SBF…
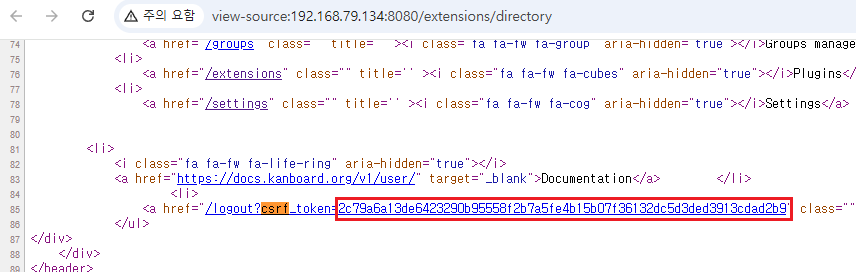 drkim-dev/cve-2026-25924
CVE-2026-25924 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Kanboard में प्लगइन इंस्टॉलेशन पर एक्सेस कंट्रोल जांच की कमी के माध्यम से प्रशासनिक रिमोट कोड…
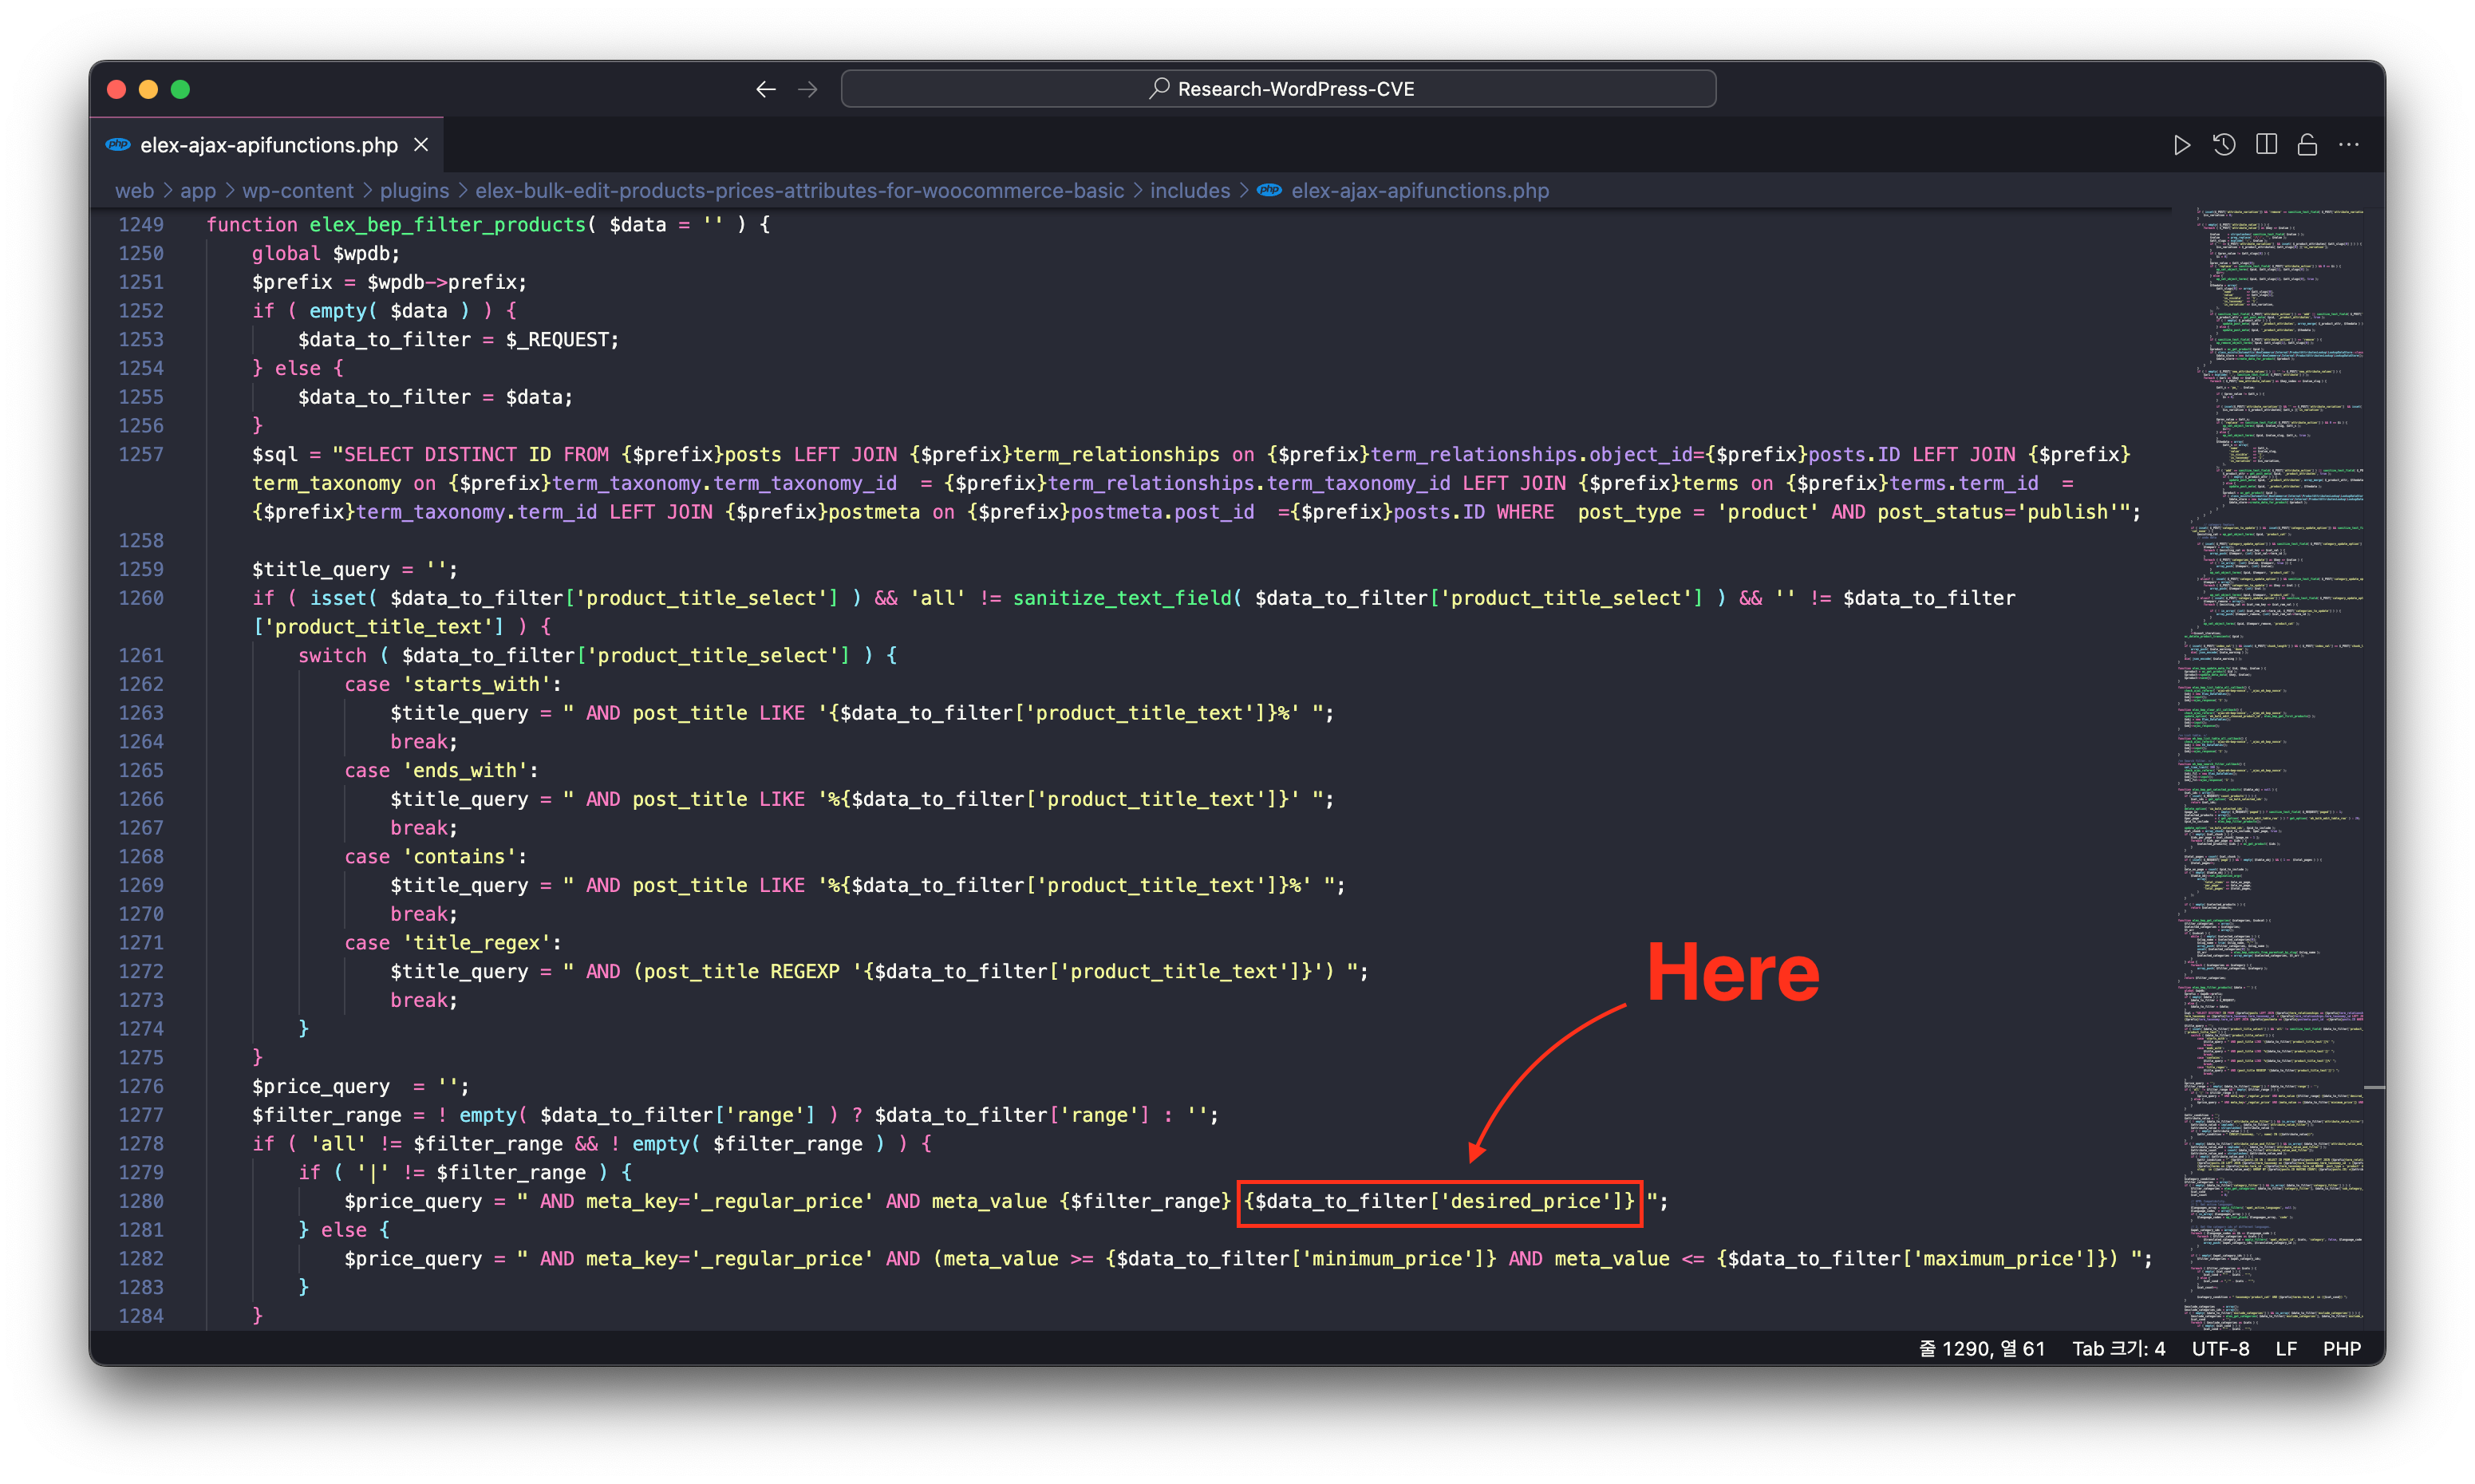 dottak/cve-2025-22352
CVE-2025-22352 का PoC
 yoanndqr/cve-2020-0601
CurveBall CVE शोषण
 gmh5225/enigma-
Ghidra के विश्लेषणात्मक कोर का C++ पुनः कार्यान्वयन, बिना JVM निर्भरताओं के, जो एम्बेड करने योग्य बाइनरी विश्लेषण, Pcode/Sleigh आधार, और रिवर्स…

 niclas-zone/ctr/gitleaks
कंटेनरीकृत गुप्त स्कैनिंग उपकरण जो Git रिपॉजिटरी में उजागर क्रेडेंशियल्स, API कुंजियाँ और टोकन का पता लगाता है, regex और एंट्रॉपी-आधारित पहचान का…
 teycir/diffcatcher
एक Rust CLI उपकरण जो पुनरावर्ती रूप से Git रिपॉजिटरी की खोज करता है, स्थिति परिवर्तनों को कैप्चर करता है, अंतर उत्पन्न करता है, पूर्ण स्निपेट के साथ…
 kunalkhandelwal-dev/cve-2021-41773-source-code-analysis
एक Python-आधारित स्थैतिक पैच विश्लेषण उपकरण जो CVE-2021-41773 (Apache HTTP Server Path Traversal) के मूल कारण और उपचार का अध्ययन करने के लिए कमजोर…
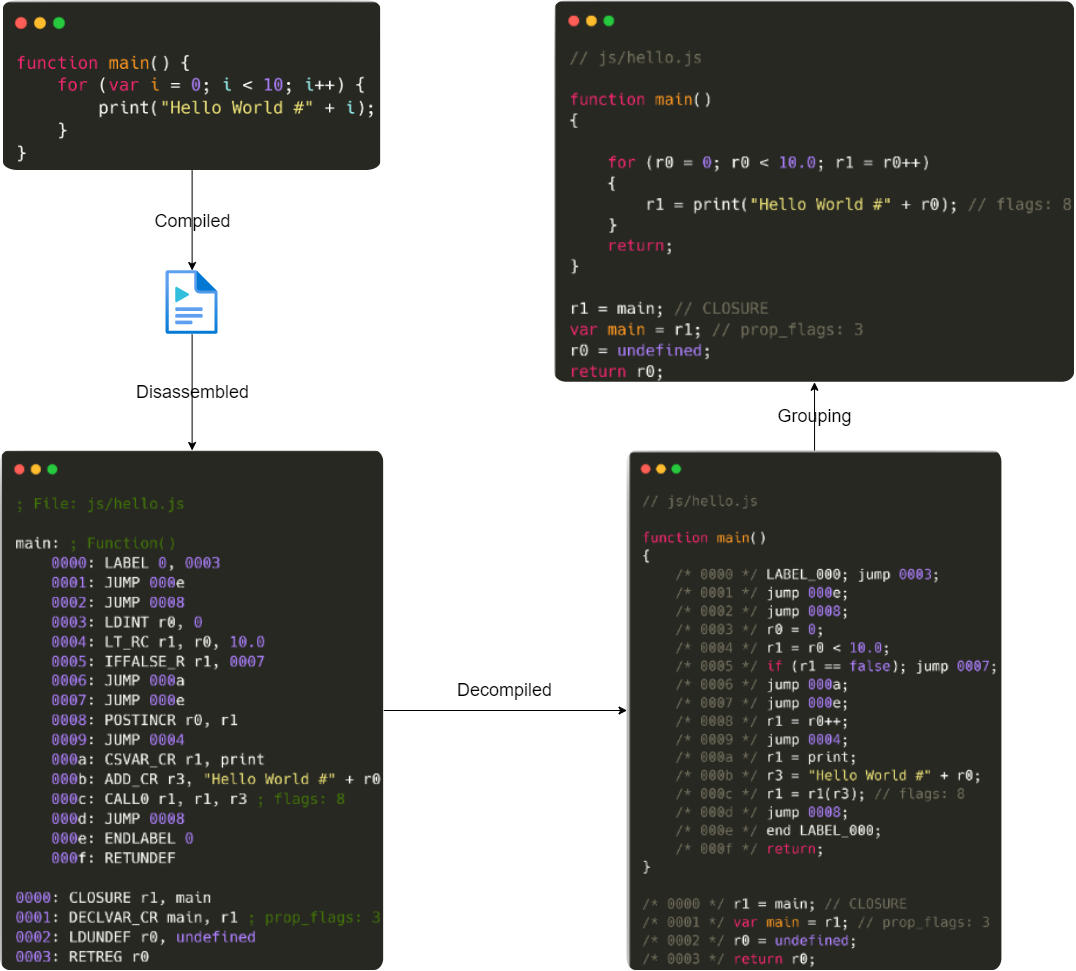 nccgroup/detaped
Detaped Duktape के लिए एक Python डिसअसेंबलर और डीकंपाइलर है। इसका उद्देश्य उन स्थितियों में स्रोत कोड समीक्षा और विश्लेषण के लिए उपयोग करना है जहाँ…
 gmh5225/ghidra_svr_bridge
Binary Ninja प्लगइन जो एक Java bridge subprocess के माध्यम से Ghidra Server repository के साथ विश्लेषण को द्विदिशात्मक रूप से सिंक करता है।
 kulik-labs-development/ghost-cms-code-injection-audit-cve-2026-26980
पुरानी Ghost CMS वेबसाइटें जो CVE-2026-26980 के कारण समझौता (compromised) हो गई हैं, उनके पेजों में स्पैम कोड इंजेक्शन की समस्या उत्पन्न हो सकती है।…








