
 #1
स्टैटिक और डायनेमिक कोड विश्लेषण, SAST, DAST और कोड समीक्षा उपकरण।
Kitploit अनुशंसित
 geraldoalcantara/cve-2023-50071
/customer_support/ajax.php?action=save_department में एकाधिक SQL इंजेक्शन कमजोरियाँ Customer Support System 1.0 में प्रमाणित हमलावरों को id या name…
 shakun8/cve-2017-9805
CVE-2017-9805 POC
 al1ex/cve-2020-14195
यह FasterXML jackson-databind के लिए एक सरल परीक्षण है
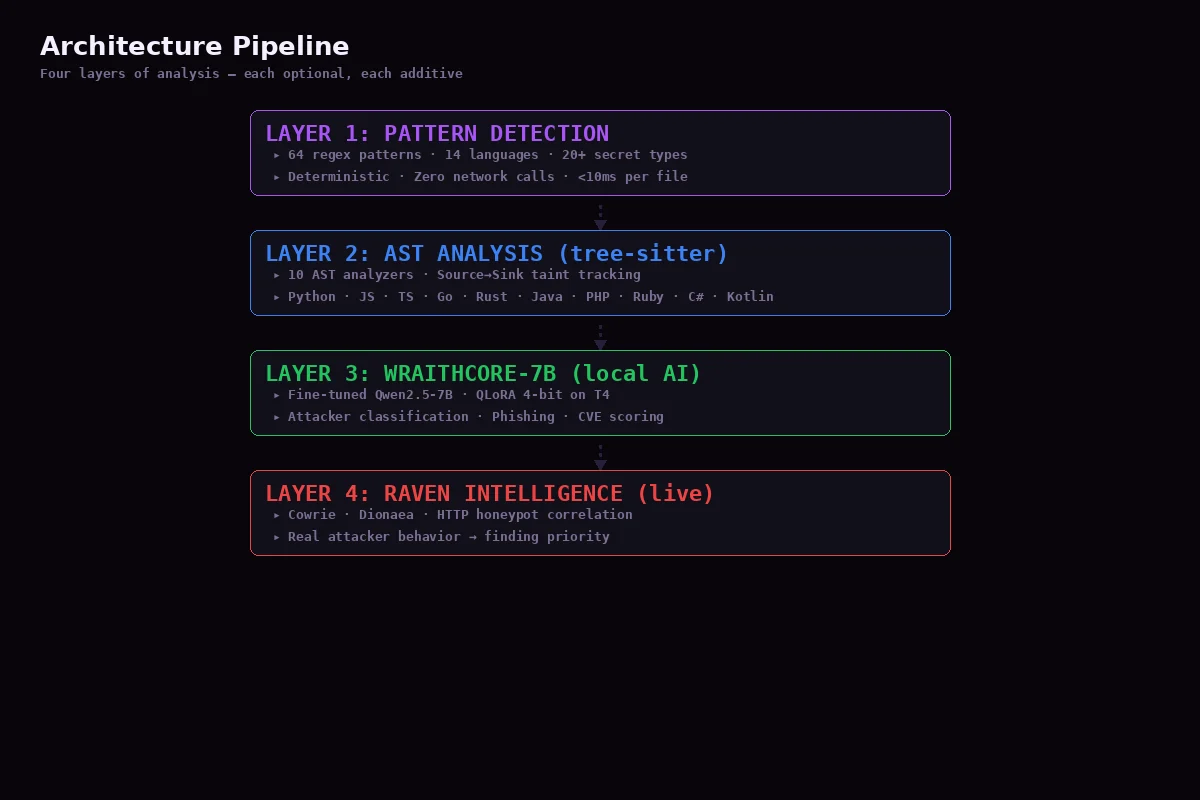 niffyhunt/codeguard-copilot
AI-संचालित सुरक्षा सह-पायलट जो आपके कोडिंग करते समय कमज़ोरियों को पकड़ता है। डेवलपर्स के लिए रीयल-टाइम सुरक्षा स्कैनिंग, शैक्षिक व्याख्याएँ, और ऑटो…
 rh-rahulshetty/log4shell-cve-2021-44228
Log4Shell (CVE-2021-44228) का पता लगाने, ShieldOps में कोड-प्रभाव वर्गीकरण और उपचार मार्गदर्शन का परीक्षण करने के लिए जानबूझकर कमजोर Java/Maven…
 ridhinva/npm-tar-path-traversal-scanner
Scanner: CVE-2026-31802 npm tar पाथ ट्रैवर्सल — npm pack के माध्यम से मनमानी फ़ाइल लेखन के लिए Python जाँचकर्ता
 josh-blythe/bordair-detector
दो-चरणीय प्रॉम्प्ट-इंजेक्शन और जेलब्रेक डिटेक्टर: रेगेक्स गेट्स के साथ एक क्वांटाइज्ड DeBERTa-v3 ONNX क्लासिफायर, जिसमें इमेज, डॉक्यूमेंट और ऑडियो…
 secoba/djvul_stringagg
Django StringAgg SQL इंजेक्शन (CVE-2020-7471)
 gduma-phdata/patch-cve-2026-10520
Apache Struts OGNL इंजेक्शन भेद्यता (CVE-2026-10520) के लिए पैच, वर्तमान में समीक्षा में है और उत्पादन में तैनात किया गया है।
 artwiderobo/cve-2026-13934
Chrome Dawn WebGPU CWE-20 दोष के लिए संरचित भेद्यता अनुसंधान रिपॉज़िटरी: मूल कारण, पैच डिफ़, स्थैतिक सत्यापन, गंभीरता समीक्षा, और सुरक्षा पाठ।
 theopaid/cve-2026-66753-http-header-injection-via-unvalidated-cr-and-lf-in-header-values-tiny_http-
सुरक्षा सलाह: हेडर मानों में अमान्य CR और LF के माध्यम से HTTP हेडर इंजेक्शन (tiny_http)
 csinexus/mcpshield
अनपैच्ड MCP STDIO कमांड-इंजेक्शन दोष (CVE-2026-30623 परिवार) के लिए ड्रॉप-इन फिक्स
 fevar54/cve-2026-72530-trueconf-sandbox-escape-
यह रिपॉजिटरी **CVE-2026-72530** के लिए मिटिगेशन और डिटेक्शन का एक शैक्षिक डेमो प्रस्तुत करती है, जो TrueConf Server में **Code Injection और Sandbox…
 theopaid/cve-2026-66751-insufficient-access-controls-allow-for-unauthorized-room-deletion-let-s-chat-
सुरक्षा सलाह: अपर्याप्त एक्सेस नियंत्रण अनधिकृत कक्ष विलोपन की अनुमति देते हैं (लेट्स चैट)
 theopaid/cve-2026-66749-unchecked-room-lookup-leads-to-server-crash-let-s-chat-
सुरक्षा सलाह: अनियंत्रित रूम लुकअप से सर्वर क्रैश हो सकता है (लेट्स चैट)
 horkimhab/cve-2022-31626-cve-2024-2961-cve-2019-6977
CVE-2022-31626, CVE-2024-2961, CVE-2019-6977, PHP सुरक्षा अनुसंधान
 theopaid/cve-2026-66746-http-response-splitting-via-unvalidated-response-header-values-rouille-
सुरक्षा सलाह: अमान्य प्रतिक्रिया हेडर मानों के माध्यम से HTTP प्रतिक्रिया विभाजन (rouille)
 jenkinsci-cert/security-3430
Java एजेंट जो Jenkins नियंत्रकों में CVE-2024-43044 के शोषण को रोकने के लिए एक कमजोर वर्ग को रूपांतरित करता है, विफलता पर वैकल्पिक जबरन शटडाउन के साथ।








