
 #1
स्टैटिक और डायनेमिक कोड विश्लेषण, SAST, DAST और कोड समीक्षा उपकरण।
Kitploit अनुशंसित
 romain-deperne/cve-2026-77262
mcp-atlassian में confluence_upload_attachment के माध्यम से पाथ ट्रैवर्सल द्वारा मनमानी फ़ाइल पढ़ने के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, विश्लेषण और…
 ilhomjonr/cve-2026-67598
CVE-2026-67598 — Emlog Pro: AI सहायक में अक्षम TLS प्रमाणपत्र सत्यापन (MITM → API-कुंजी चोरी)। CWE-295, CVSS 9.1। @IlhomjonR द्वारा रिपोर्ट किया गया।
 theopaid/cve-2026-66730-infinite-loop-dos-in-facil.io-mime-parser
सुरक्षा सलाह: facil.io MIME पार्सर में अनंत लूप DoS (आंशिक बाउंड्री)
 biitts/cve-2026-52887-nocobase-sqli-rce
CVE-2026-52887 — NocoBase SQL इंजेक्शन -> PostgreSQL-सुपरयूज़र RCE (myInAppChannels:list फ़िल्टर, CVSS 10.0). लेखक PoC + स्रोत विश्लेषण + डॉकर लैब.
 oscerd/cve-2026-46455
# CVE-2026-46455 के लिए रिप्रोड्यूसर — Apache Camel camel-keycloak में TokenVerifier.IS_ACTIVE जांच का अभाव (समाप्त एक्सेस टोकन स्वीकार किए जाते हैं)
 toanln-cov/cve-2026-66917
JoomGallery में Broken Object-Level Authorization के माध्यम से IDOR + Stored XSS
 romain-deperne/cve-2026-48017
दूरस्थ कोड निष्पादन DbGate में functionName इंजेक्शन के माध्यम से loadReader एंडपॉइंट में — CVSS 8.8
 20000419/cve-2026-39113
एक विशेष रूप से तैयार किए गए SZ मान द्वारा ट्रिगर किए गए SQLite SQLAR heap-buffer-overflow के लिए एडवाइज़री और AddressSanitizer रिप्रोड्यूसर, जो…
 kx00007/cve-2026-39902
Cacti ≤1.2.30 में प्रमाणित OS कमांड इंजेक्शन (CWE-78) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो CVSS 7.2 के साथ रिमोट कोड निष्पादन प्राप्त करता है।
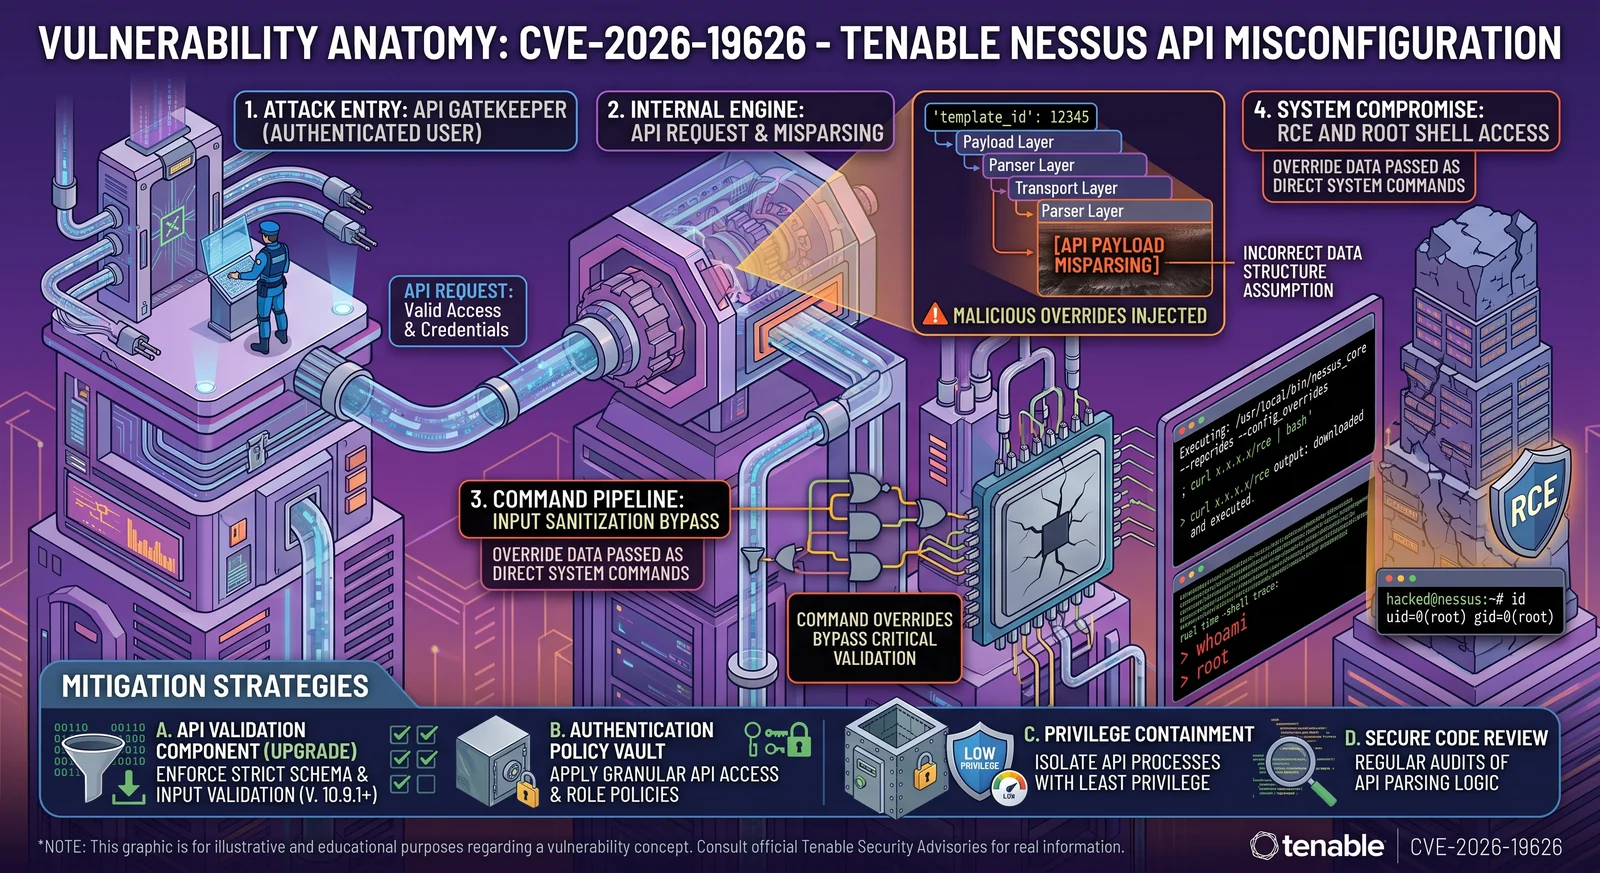 h00die/poc-cve-2026-19626
SecurityCenter रिपोर्ट जनरेशन में एक प्रमाणित रिमोट कोड एक्ज़ीक्यूशन के लिए CVE-2026-19626 का प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो ग्रुप नाम इंजेक्शन और…
 theopaid/cve-2026-66731-negative-chunk-size-parsing-causes-memory-corruption-leading-to-server-crash
CVE-2026-66731 के लिए सुरक्षा परामर्श, जिसमें मूल कारण विश्लेषण, PoC एक्सप्लॉइट, और facil.io HTTP/1.1 चंक्ड एन्कोडिंग पार्सर बग के लिए सुधार सुझाव…
 mehdichyhab/cve-2025-64512-exploit
CVE-2025-64512 - pdfminer.six रिमोट कोड एक्ज़ीक्यूशन एक्सप्लॉइट
 oscerd/cve-2026-46590
CVE-2026-46590 के लिए रिप्रोड्यूसर: Apache Camel camel-pqc key-lifecycle असुरक्षित डिसीरियलाइज़ेशन (FileBasedKeyLifecycleManager लीगेसी .key…
 razureink/cve-2024-50330-ivanti_epm_sqli_reproduction
CVE पुनरुत्पादन: cve-2024-50330-ivanti_epm_sqli_reproduction
 oscerd/cve-2026-46457
Reproducer for CVE-2026-46457 — Apache Camel camel-nats इनबाउंड हेडर इंजेक्शन (NATS प्रकाशक के माध्यम से Camel नियंत्रण-हेडर इंजेक्शन; CamelHttpUri…
 p4x1s/cve-2023-33829-poc
SCM Manager XSS
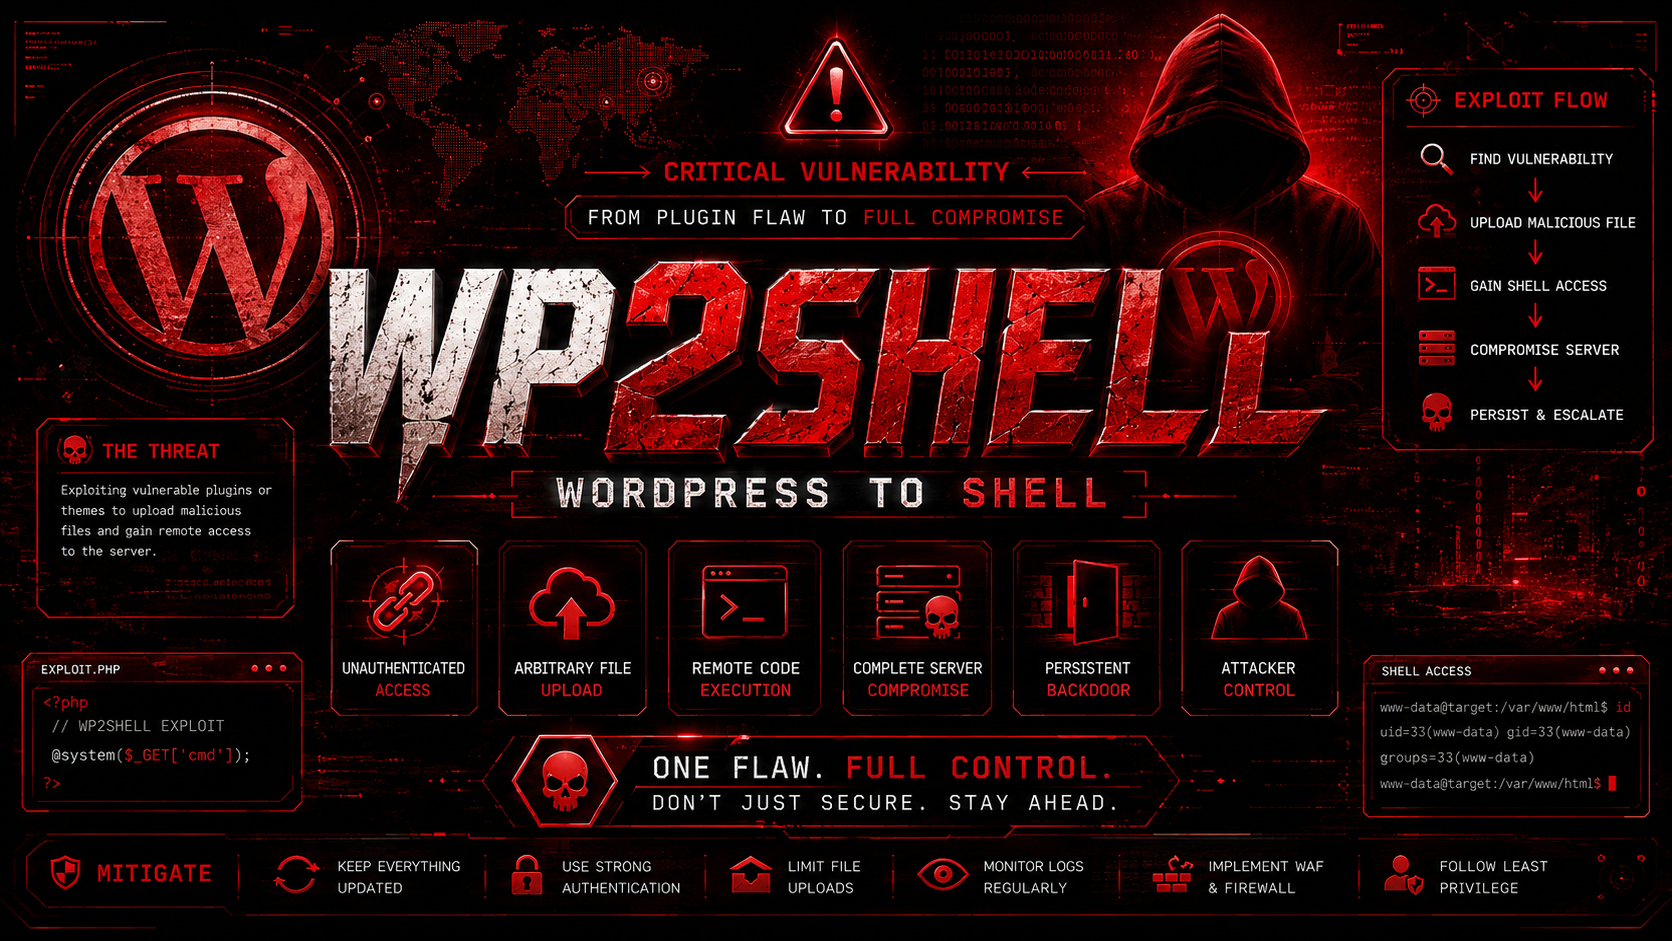 lucifer0xf/wp2shell-wordpress-town
WordPress Core में अनप्रमाणित रिमोट कोड निष्पादन (RCE) हमलावरों को CVE-2026-63030 और CVE-2026-60137 को श्रृंखलाबद्ध करके लॉग इन किए बिना मनमाना कोड…
 boreas37/cve-2026-71963-poc
CVE-2026-71963 - Hermes Agent 0.18.2-0.21.0 में एक रिपॉज़िटरी-द्वारा दिए गए .git/config (core.fsmonitor) के माध्यम से RCE। केवल-मानक-लाइब्रेरी…








