
 #1
स्टैटिक और डायनेमिक कोड विश्लेषण, SAST, DAST और कोड समीक्षा उपकरण।
Kitploit अनुशंसित

 mbennett-labs/crypto-scanner
CLI टूल जो कोडबेस में क्वांटम-असुरक्षित क्रिप्टोग्राफी को स्कैन करता है
 rippsec/cve-2025-49132-php-pear
CVE-2025-49132_PHP_PEAR_METHOD
 biitts/cve-2026-53753-crawl4ai-rce
CVE-2026-53753 — Crawl4AI <0.8.7 अप्रमाणित RCE (AST sandbox escape gi_frame.f_back द्वारा). Lab + PoC, सत्यापित e2e.
 bytehackr/unzip_poc
CVE-2022-0529 & CVE-2022-0530
 al1ex/cve-2020-26217
CVE-2020-26217 && XStream RCE
 piyush-bhor/cve-2024-11393
CVE-2024-11393 के लिए तकनीकी विवरण और शोषण
 edoardottt/openhands-disclosure
openhands <0.62.0 में कई कमांड इंजेक्शन कमज़ोरियाँ एक हमलावर को मनमाने सिस्टम कमांड चलाने की अनुमति देती हैं।
 ejfkdev/jd
Go CLI जो javascript-obfuscator (obfuscator.io) आउटपुट को डीऑब्फस्केट करता है और AST ट्रांसफॉर्म, स्टैटिक डिकोडिंग, और goja सैंडबॉक्स फ़ॉलबैक का…
 matesz44/cve-2025-64512
CVE-2025-64512: pdfminer.six pickle डिसेरिएलाइज़ेशन rce; .pickle.gz + कस्टम पेलोड के साथ pdf जनरेटर
 drunkenshells/cve-2021-2471
CVE-2021-2471 के लिए PoC - MySQL Connector/J में XXE
 nyameeeain/cve-2022-28171-poc
CVE-2022-28171 के लिए पायथन शोषण जो Hikvision Hybrid SAN उपकरणों को लक्षित करता है, ब्लाइंड SQL इंजेक्शन और कमांड इंजेक्शन को स्वचालित करके दूरस्थ…
 murataydemir/cve-2020-0688
[CVE-2020-0688] Microsoft Exchange Server स्थिर क्रिप्टोग्राफ़िक कुंजी दूरस्थ कोड निष्पादन (RCE)
 motikan2010/cve-2023-6553-poc
CVE-2023-6553 के लिए Python प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Backup Migration WordPress प्लगइन में PHP फिल्टर चेन के माध्यम से अप्रमाणित रिमोट कोड…
 barrersoftware/opencode-secure
# OpenCode का सुरक्षा-सुदृढ़ फोर्क - CVE-2026-22812 (CVSS 8.8 RCE) को ठीक करता है, जिसे अपस्ट्रीम पैच करने से इनकार करता है
 iiictech/-cve-2020-0601-ecc---exploit
CurveBall (CVE-2020-0601) - PoC CVE-2020-0601, जिसे आमतौर पर CurveBall के रूप में जाना जाता है, एक भेद्यता है जिसमें अण्डाकार वक्र क्रिप्टोग्राफी…
 vighnesh91/-logicsentry-ai
ऑफ़लाइन SAST/DAST ट्राइएज इंजन जो सोर्स कोड को पार्स करता है और बिज़नेस-लॉजिक दोषों, BOLA, रेस कंडीशन, और विशेषाधिकार समस्याओं का पता लगाने के लिए…
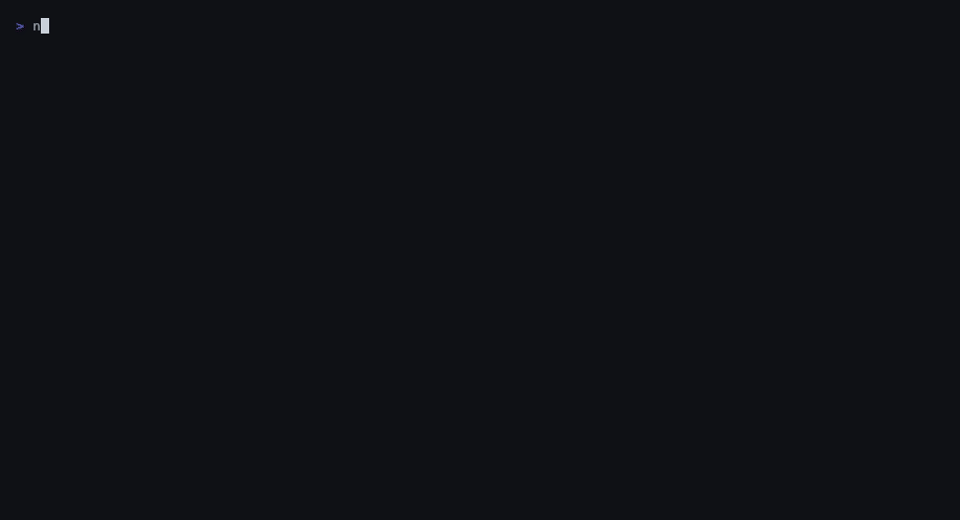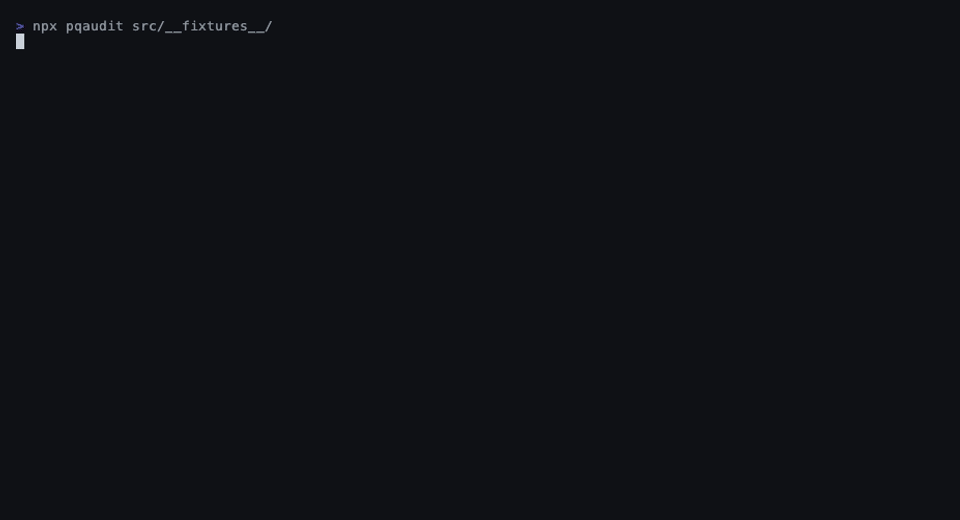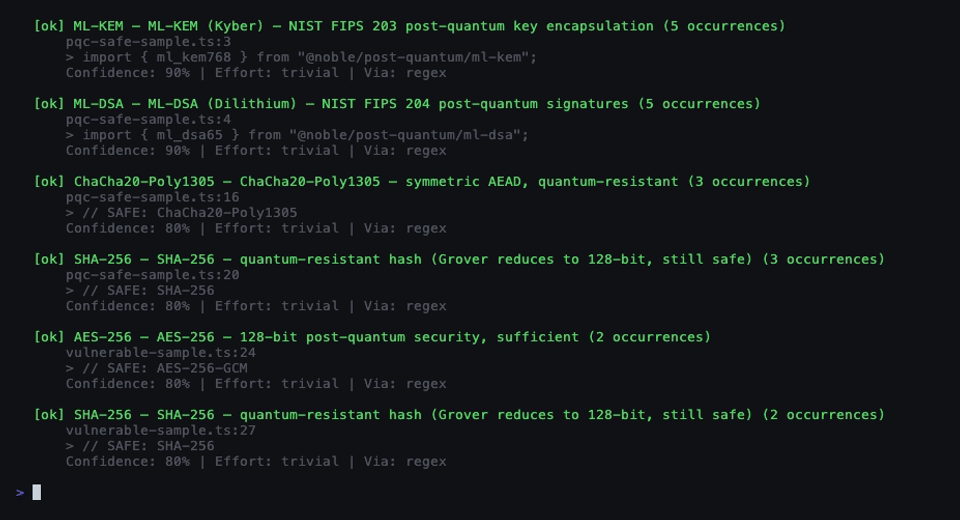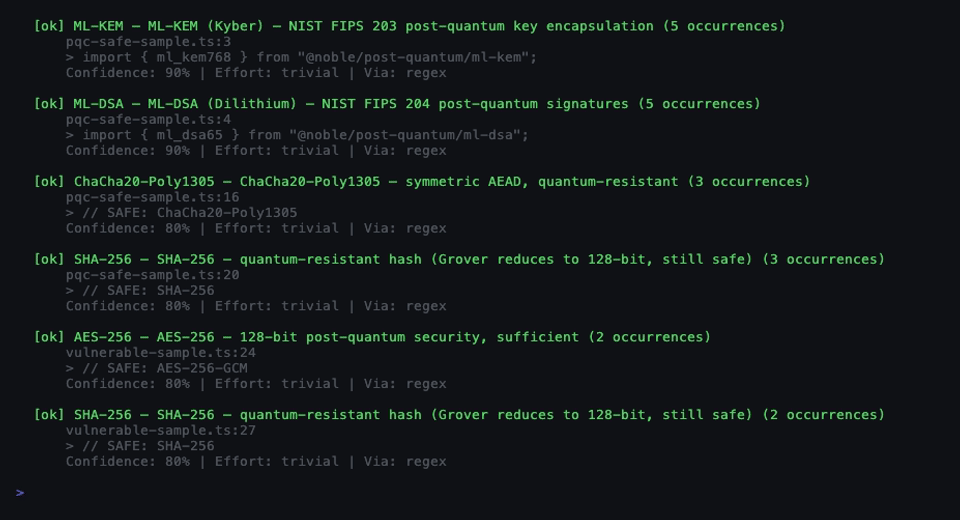 pqcworld/pqaudit
कोडबेस में क्वांटम-असुरक्षित क्रिप्टोग्राफी की स्कैन करें। Q-Day से पहले RSA, ECDSA, Ed25519, ECDH का पता लगाएं। CycloneDX CBOM + SARIF आउटपुट।








