#1
 hoangkien1020/cve-2021-21014
Magento संस्करण 2.4.1 (और पुराने), 2.4.0-p1 (और पुराने) और 2.3.6 (और पुराने) फ़ाइल अपलोड प्रतिबंध को दरकिनार करने की भेद्यता से ग्रस्त हैं। सफल शोषण…
 jzheaux/cve-2023-34035-mitigations
Spring Security में CVE-2023-34035 भेद्यता को प्रदर्शित करता है, जिसमें असुरक्षित और शमित नमूना अनुप्रयोग शामिल हैं, तथा उचित servlet mapping और…
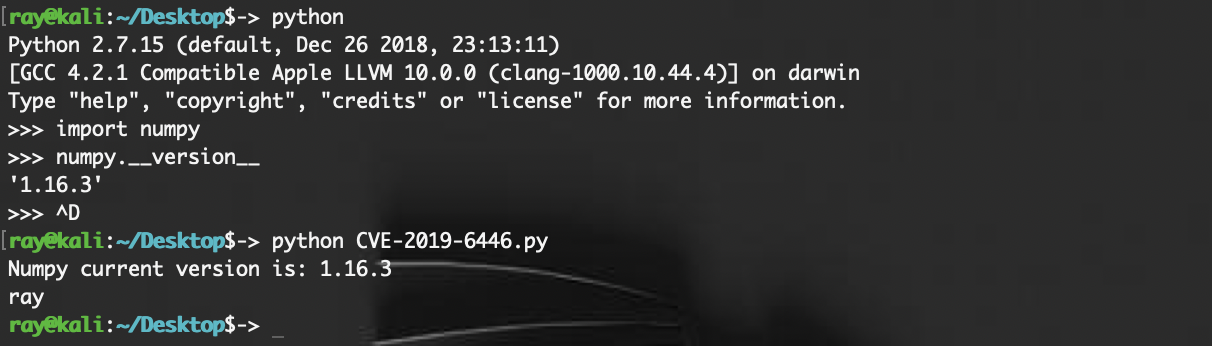 rayscri/cve-2019-6446
NumPy डीसेरियलाइज़ेशन कमांड निष्पादन
 viszsec/cve-2024-23897
CLI के माध्यम से मनमानी फ़ाइल पढ़ने की भेद्यता का Jenkins POC RCE का कारण बन सकता है।
 yuriisanin/cve-2022-45771
[PoC] PwnDoC में LFI के माध्यम से विशेषाधिकार वृद्धि और कोड निष्पादन
 p33d/cve-2024-9441
CVE-2024-9441 के लिए शोषण: PHP फॉरगॉट-पासवर्ड कार्यक्षमता में अनुचित इनपुट सैनिटाइजेशन के माध्यम से रिमोट कोड एक्ज़ीक्यूशन। एक दुर्भावनापूर्ण…
 gmh5225/awesome-mba
मिश्रित बूलियन-अंकगणित संसाधनों की सूची
 akiraaisha/shellshocker-python
यह एक Python एप्लिकेशन है जो आपको यह पता लगाने में मदद करता है कि आपकी मशीन जो bash चलाती है, CVE-2014-6271 के प्रति असुरक्षित है या नहीं।
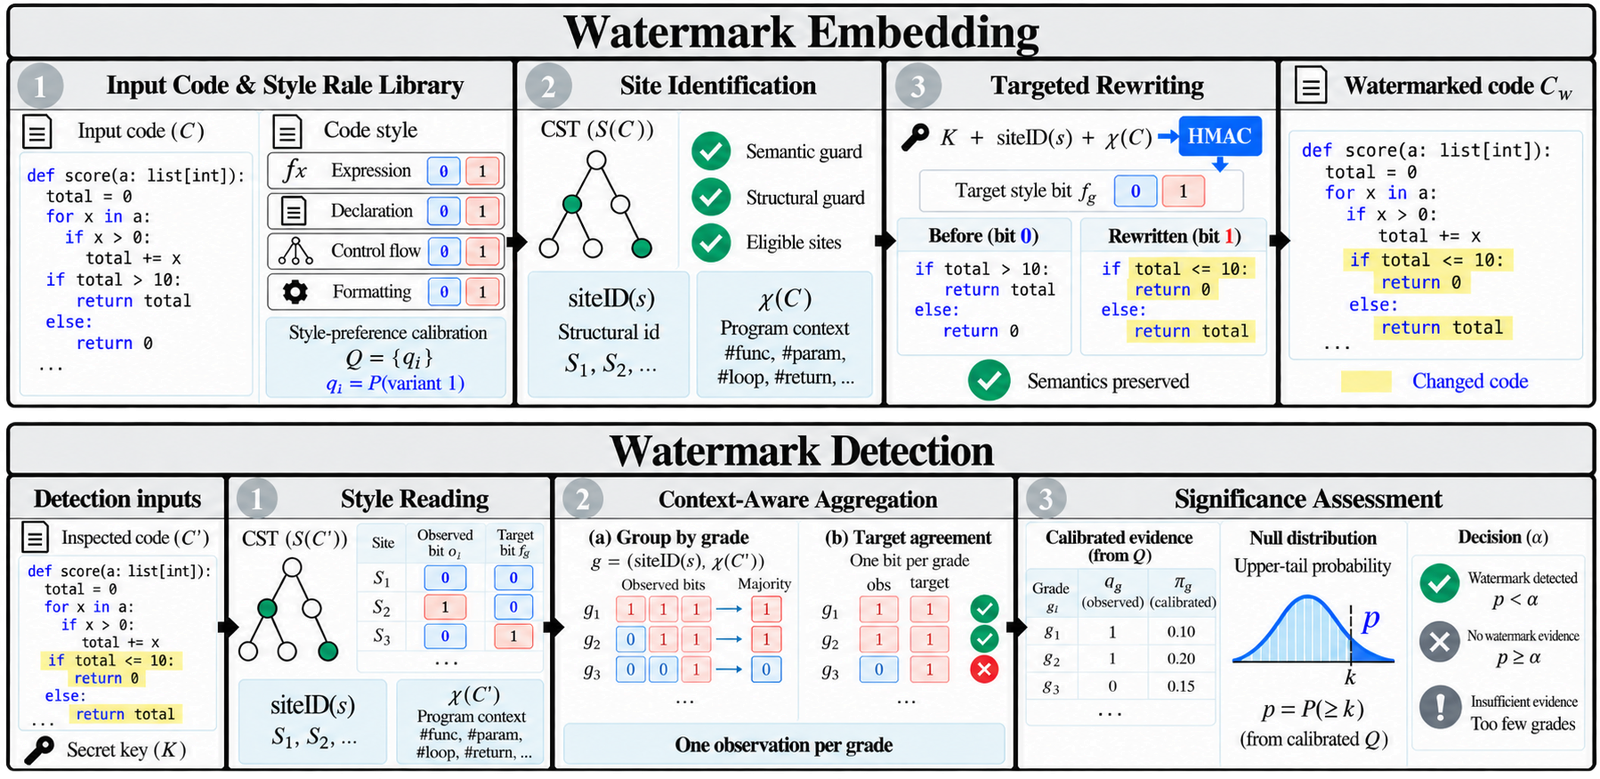 suhanmen/sew
LLM-जनित Python, Java, और C++ कोड में keyed, style-based watermarks को CST rewriting के माध्यम से embed और detect करता है, functional correctness…
 al1ex/soliditysecurity
Solidity सुरक्षा
 ludy-dev/phpunit_eval-stdin_rce
(CVE-2017-9841) PHPUnit_eval-stdin_php दूरस्थ कोड निष्पादन
 zihxs/check-react-rce-cve-2025-55182
React Server Components (RSC) परियोजनाओं में CVE-2025-55182 और CVE-2025-66478 कमजोरियों का पता लगाने के लिए सुरक्षा स्कैनर
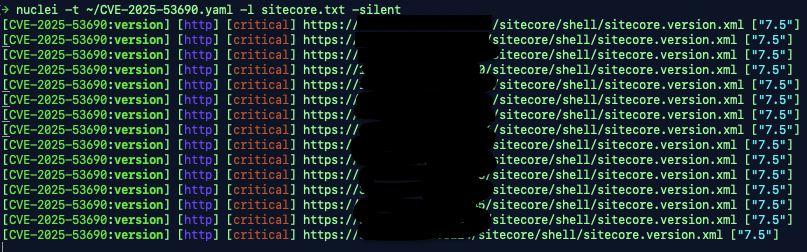 rxerium/cve-2025-53690
CVE-2025-53690 के लिए पता लगाना
 d0rb/cve-2023-49606
Tinyproxy में गंभीर use-after-free भेद्यता खोजी गई
 owasp/trisuella-aidlca-framework
Policy-शासित LLMSecOps फ्रेमवर्क जो AST-आधारित SAST, secret स्कैनिंग, supply-chain और multi-cloud CSPM जाँच, AI-BoM जनरेशन, और CI/CD सुरक्षा गेट्स…
 ghostinexile/cve-2026-63030-wp2shell
WordPress REST API SQLi से RCE PoC (CVE-2026-63030 और CVE-2026-60137)
 biitts/cve-2026-44789-n8n-prototypepollution-rce
CVE-2026-44789 — n8n <1.123.43 HTTP अनुरोध पेजिनेशन prototype pollution से RCE (NODE_OPTIONS runner-spawn gadget)। प्रयोगशाला + स्वचालित PoC,…