
 #1
स्टैटिक और डायनेमिक कोड विश्लेषण, SAST, DAST और कोड समीक्षा उपकरण।
Kitploit अनुशंसित
 akiraaisha/shellshocker-python
यह एक Python एप्लिकेशन है जो आपको यह पता लगाने में मदद करता है कि आपकी मशीन जो bash चलाती है, CVE-2014-6271 के प्रति असुरक्षित है या नहीं।
 al1ex/soliditysecurity
Solidity सुरक्षा
 ludy-dev/phpunit_eval-stdin_rce
(CVE-2017-9841) PHPUnit_eval-stdin_php दूरस्थ कोड निष्पादन
 zihxs/check-react-rce-cve-2025-55182
React Server Components (RSC) परियोजनाओं में CVE-2025-55182 और CVE-2025-66478 कमजोरियों का पता लगाने के लिए सुरक्षा स्कैनर
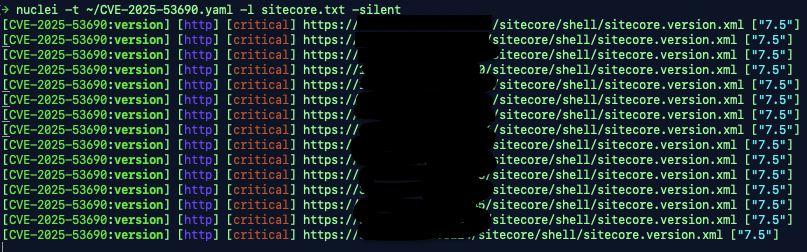 rxerium/cve-2025-53690
CVE-2025-53690 के लिए पता लगाना
 d0rb/cve-2023-49606
Tinyproxy में गंभीर use-after-free भेद्यता खोजी गई
 reputati0n/cve-2026-95149
CVE-2026-95149 के लिए प्रूफ-ऑफ-कॉन्सेप्ट और रूट-कॉज़ विश्लेषण, जो MoviePilot के FormatParser में episode_offset में eval() इंजेक्शन के माध्यम से एक…
 ghostinexile/cve-2026-63030-wp2shell
WordPress REST API SQLi से RCE PoC (CVE-2026-63030 और CVE-2026-60137)
 biitts/cve-2026-44789-n8n-prototypepollution-rce
CVE-2026-44789 — n8n <1.123.43 HTTP अनुरोध पेजिनेशन prototype pollution से RCE (NODE_OPTIONS runner-spawn gadget)। प्रयोगशाला + स्वचालित PoC,…
 mbennett-labs/crypto-scanner
CLI टूल जो कोडबेस में क्वांटम-असुरक्षित क्रिप्टोग्राफी को स्कैन करता है
 rippsec/cve-2025-49132-php-pear
CVE-2025-49132_PHP_PEAR_METHOD
 biitts/cve-2026-53753-crawl4ai-rce
CVE-2026-53753 — Crawl4AI <0.8.7 अप्रमाणित RCE (AST sandbox escape gi_frame.f_back द्वारा). Lab + PoC, सत्यापित e2e.
 bytehackr/unzip_poc
CVE-2022-0529 & CVE-2022-0530
 al1ex/cve-2020-26217
CVE-2020-26217 && XStream RCE
 piyush-bhor/cve-2024-11393
CVE-2024-11393 के लिए तकनीकी विवरण और शोषण
 edoardottt/openhands-disclosure
openhands <0.62.0 में कई कमांड इंजेक्शन कमज़ोरियाँ एक हमलावर को मनमाने सिस्टम कमांड चलाने की अनुमति देती हैं।
 ejfkdev/jd
Go CLI जो javascript-obfuscator (obfuscator.io) आउटपुट को डीऑब्फस्केट करता है और AST ट्रांसफॉर्म, स्टैटिक डिकोडिंग, और goja सैंडबॉक्स फ़ॉलबैक का…
 matesz44/cve-2025-64512
CVE-2025-64512: pdfminer.six pickle डिसेरिएलाइज़ेशन rce; .pickle.gz + कस्टम पेलोड के साथ pdf जनरेटर








