
 #1
स्टैटिक और डायनेमिक कोड विश्लेषण, SAST, DAST और कोड समीक्षा उपकरण।
Kitploit अनुशंसित
 oxsecurity/codetotal
किसी भी स्निपेट, फ़ाइल या रिपॉजिटरी का विश्लेषण करके कोड में गुप्त जानकारी, ओपन सोर्स कमजोरियाँ, कोड सुरक्षा, भेद्यता, असुरक्षित इन्फ्रास्ट्रक्चर ऐज़…
 airbus-cert/ditto
PowerShell और JavaScript स्क्रिप्ट्स को tree-sitter-आधारित पार्सिंग का उपयोग करके अस्पष्ट (obfuscate) करता है, जिसमें चुपके (stealth), आकार (size),…
 seifreed/yaraast
YARA नियमों को Abstract Syntax Tree (AST) प्रतिनिधित्व के माध्यम से पार्स करने, विश्लेषण करने और हेरफेर करने के लिए एक शक्तिशाली Python लाइब्रेरी और…
 spoofzu/jvmxray
Java एप्लिकेशन की संरक्षित संसाधनों तक पहुंच को लॉग संदेशों के रूप में बाहरी बनाएं।
 tangxiaofeng7/cve-2022-22947-spring-cloud-gateway
CVE-2022-22947 बैच
 nuts7/cve-2023-27372
SPIP 4.2.1 से पहले के संस्करण सार्वजनिक क्षेत्र में फ़ॉर्म मानों (form values) के माध्यम से Remote Code Execution की अनुमति देते हैं, क्योंकि…
 dmdhrumilmistry/security-harness
AI कोडिंग एजेंट्स के लिए मल्टी-एजेंट स्टैटिक एप्लिकेशन-सुरक्षा समीक्षा हार्नेस: कोडबेस को मैप करता है, भेद्यता वर्गों की खोज करता है, निष्कर्षों को…
 josue87/wp_hunter
वर्डप्रेस प्लगइन्स का स्थैतिक विश्लेषण
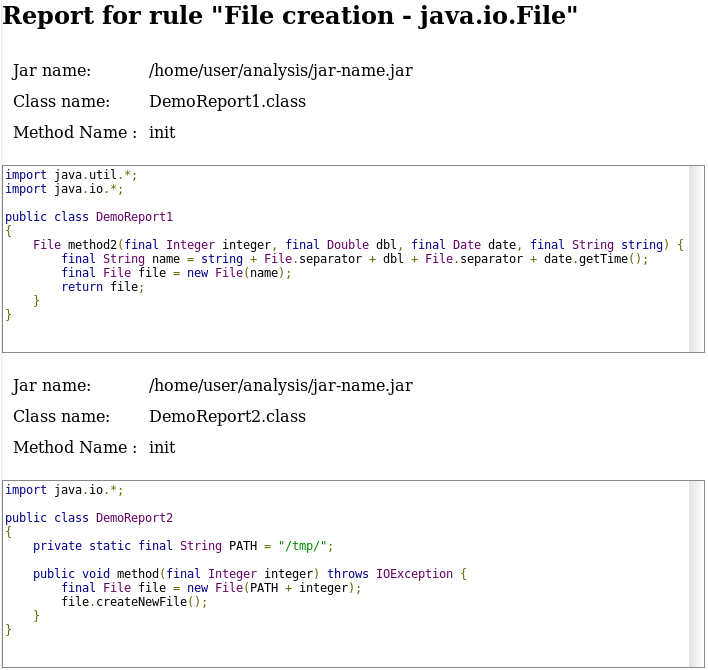 fergarrui/custom-bytecode-analyzer
JSON नियमों के माध्यम से अनुकूलन योग्य Java बाइटकोड विश्लेषक
 silverplate3/my-cves
मेरे द्वारा पाए गए CVE. तकनीकी लेख, शोषण के उदाहरण और फ़ज़िंग सत्रों के वॉकथ्रू
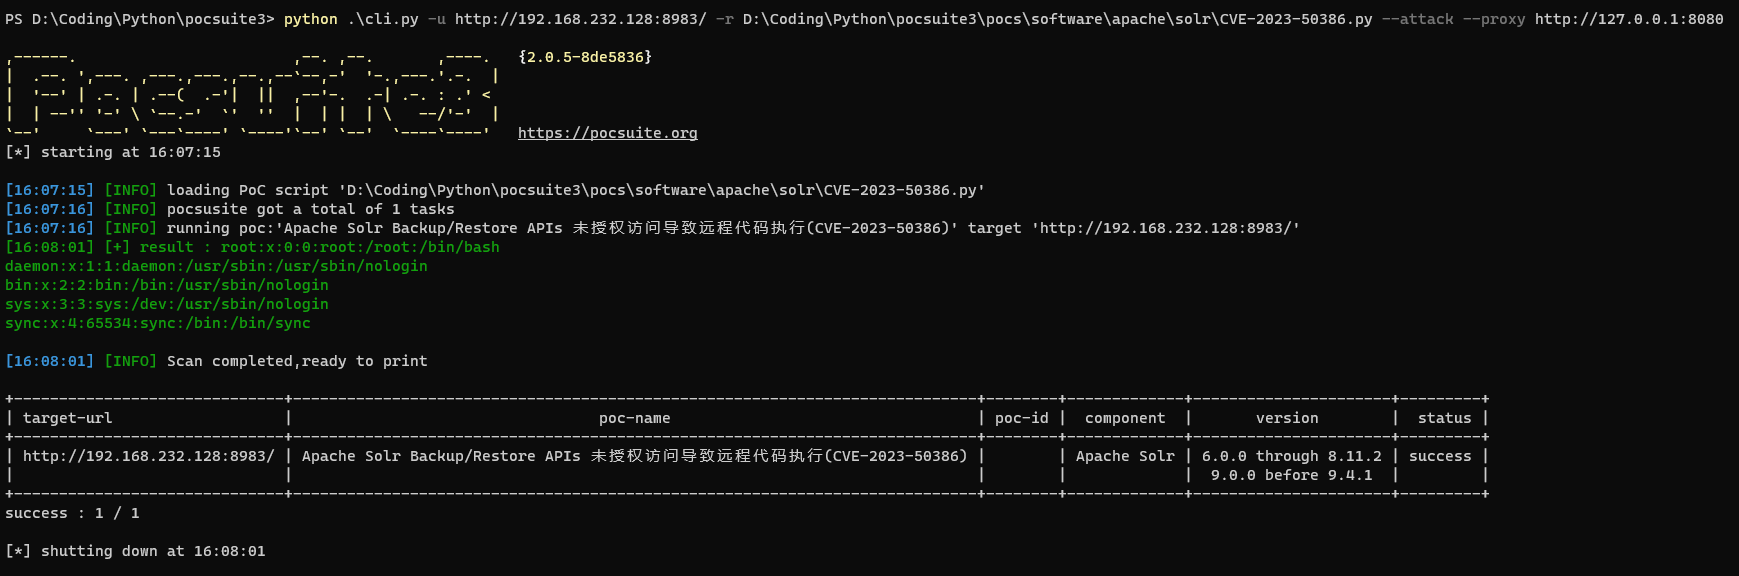 vvmdx/apache-solr-rce_cve-2023-50386_poc
Apache Solr बैकअप/रीस्टोर APIs RCE PoC (CVE-2023-50386)
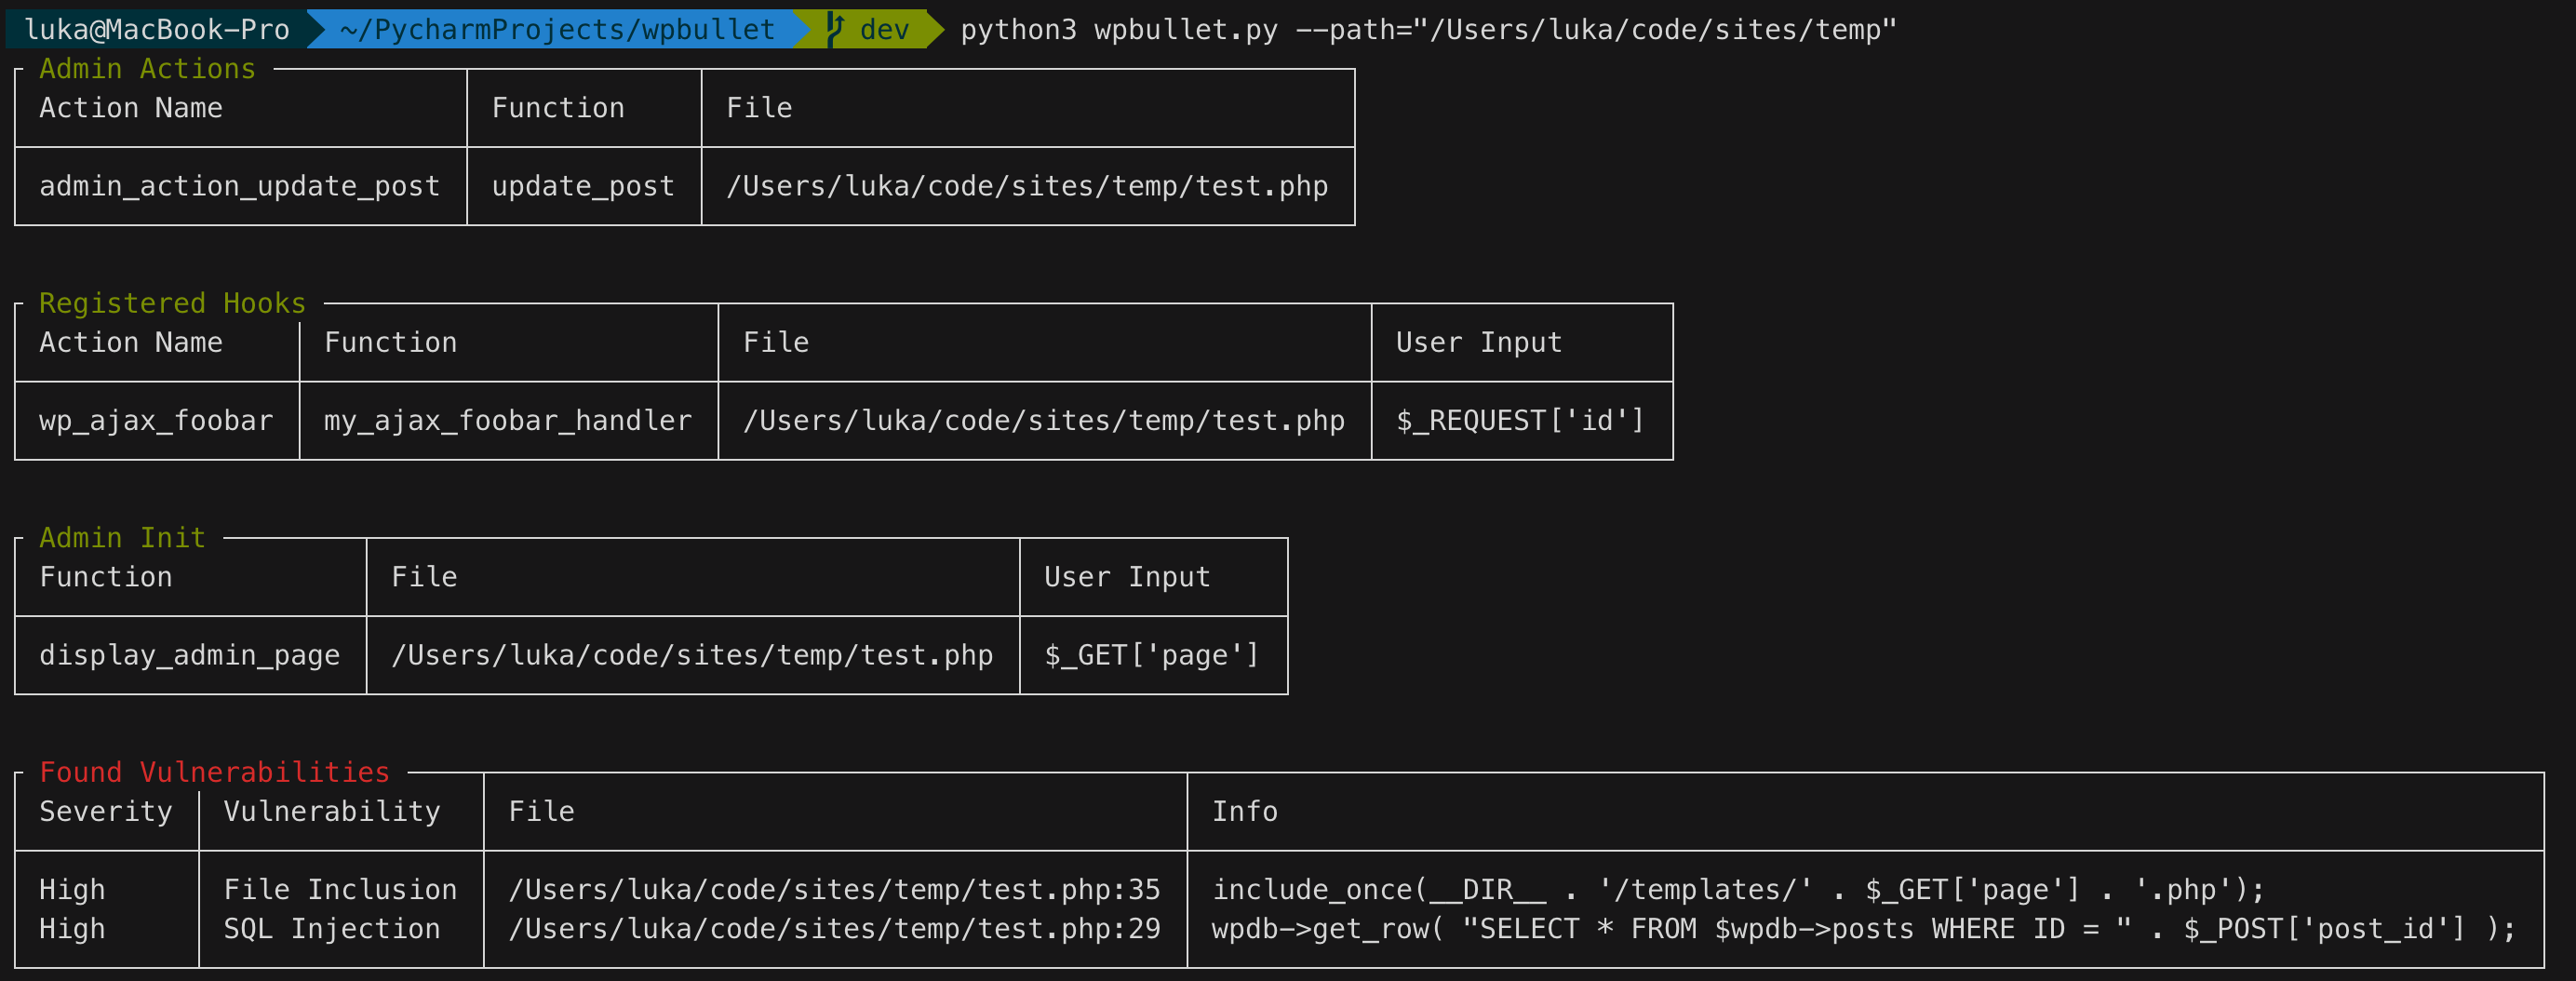 owasp/wpbullet
वर्डप्रेस प्लगइन्स और थीम्स के लिए स्टैटिक कोड विश्लेषण स्कैनर। मॉड्यूलर, एक्सटेंसिबल पैटर्न-मैचिंग इंजन के माध्यम से XSS और SQL इंजेक्शन जैसी…
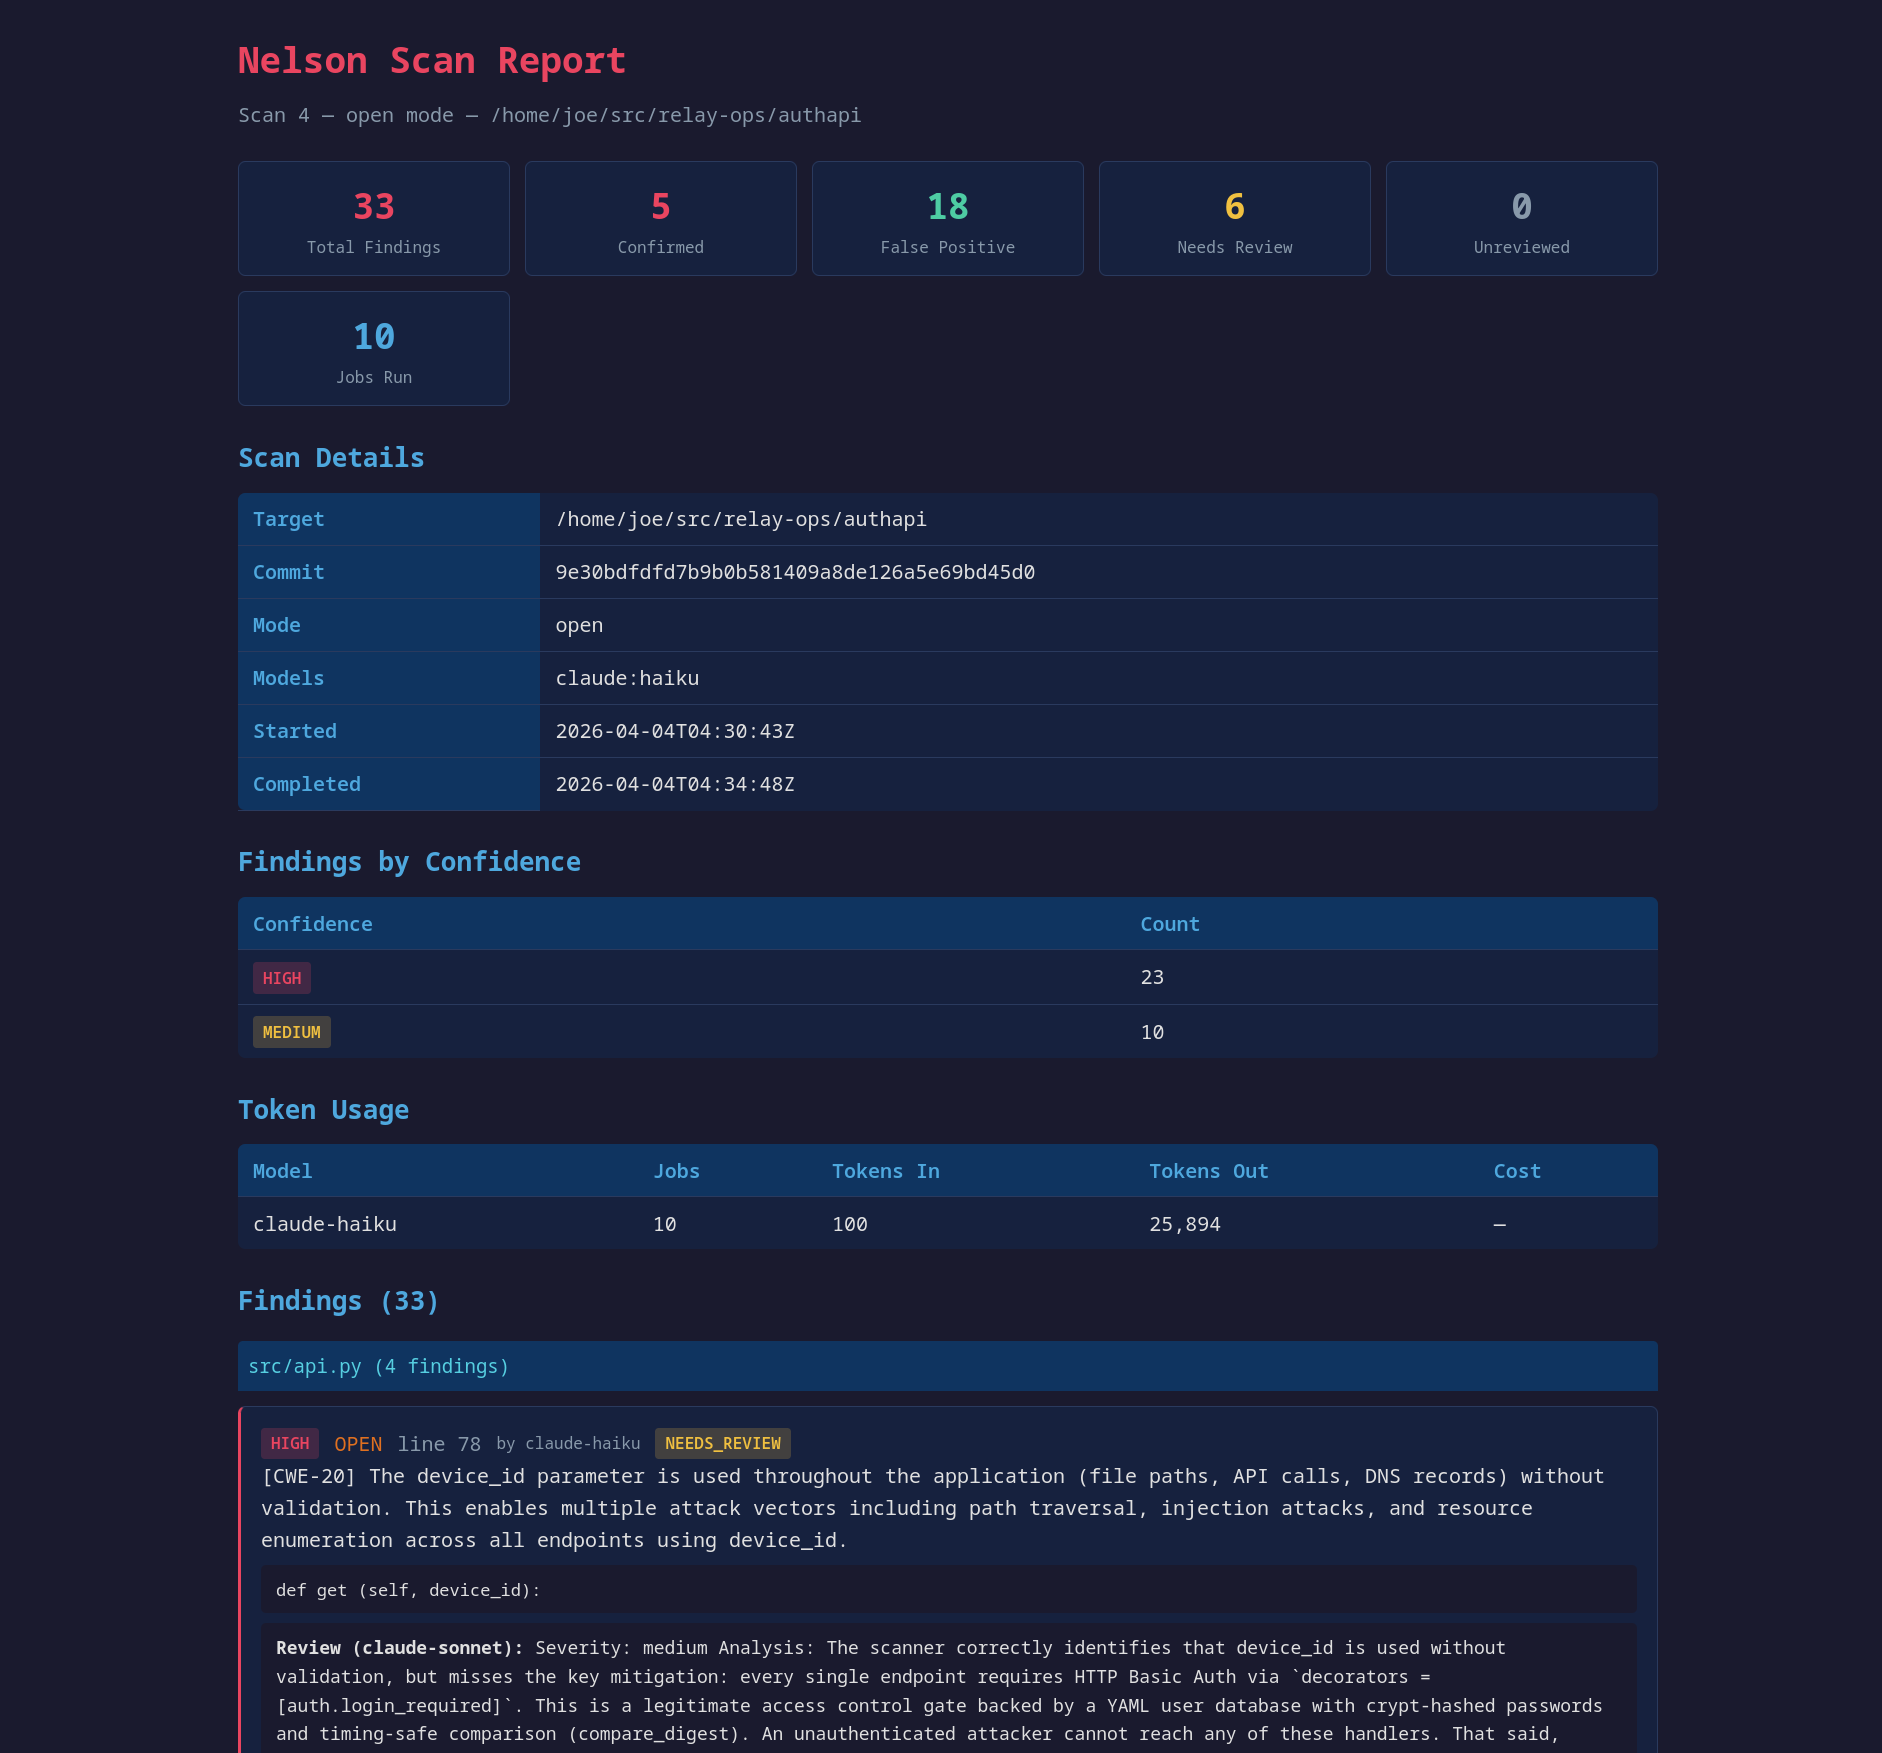 swelljoe/nelson
अंधाधुंध बल प्रयोग के माध्यम से कमजोरियों का पता लगाना
 githubsecuritylab/seclab-taskflows-fuzzing
GitHub Security Lab Taskflow Agent द्वारा संचालित एक LLM-आधारित फ़ज़िंग पाइपलाइन
 fairyming/cve-2020-8840
CVE-2020-8840 के लिए PoC शोषण: FasterXML jackson-databind में दूरस्थ कोड निष्पादन की ओर ले जाने वाला JNDI इंजेक्शन। पर्यावरण सेटअप, शोषण श्रृंखला और…
 owasp/cwe-sdk-javascript
एक कॉमन वीकनेस एन्यूमरेशन (CWE) Node.js SDK जो MITRE / CAPEC के अनुरूप है
 dor-tumarkin/cve-2021-25641-proof-of-concept
Apache/Alibaba Dubbo <= 2.7.3 के लिए CVE-2021-25641 RCE का PoC Code (अविश्वसनीय डेटा के Deserialization के माध्यम से); <= 2.7.6 संस्करणों को विभिन्न…
 unkl4b/gitminer3
गिटहब पर सामग्री के लिए उन्नत खनन हेतु उपकरण








