
 #1
स्टैटिक और डायनेमिक कोड विश्लेषण, SAST, DAST और कोड समीक्षा उपकरण।
Kitploit अनुशंसित

 githubsecuritylab/seclab-taskflows-fuzzing
GitHub Security Lab Taskflow Agent द्वारा संचालित एक LLM-आधारित फ़ज़िंग पाइपलाइन
 nccgroup/ncccodenavi
एनसीसी कोड नेविगेटर
 atmoner/githubfind3r
GitHub रिपॉजिटरी, उपयोगकर्ताओं और कमिट्स की तेजी से खोज करने के लिए कमांड-लाइन टूल, जो ओपन-सोर्स इंटेलिजेंस और कोड-संबंधित जानकारी एकत्र करता है।
 blackvectorops/semantic_firewall
Go फ़ंक्शन्स के लिए नियतात्मक सिमैंटिक फ़िंगरप्रिंट जनरेट करें। Static Single Assignment (SSA) विश्लेषण और Scalar Evolution का उपयोग करके xz-शैली के…
 zydak/leetobfuscator
LLVM पासों के माध्यम से C/C++ को ओबफस्केट करता है: स्ट्रिंग एन्क्रिप्शन, कंट्रोल-फ्लो फ्लैटनिंग, MBA रीराइटिंग और एंटी-विश्लेषण, ताकि रिवर्स…
 jra89/cve-2019-19634
यह एक फ़िल्टर बायपास शोषण है जिसके परिणामस्वरूप class.upload.php <= 2.0.4 में मनमाना फ़ाइल अपलोड और दूरस्थ कोड निष्पादन होता है।
 neuralprogram/qlcoder
एजेंटिक फ्रेमवर्क फॉर सिंथेसाइज़िंग CodeQL क्वेरीज़
 yaklang/javajive
शुद्ध-Go जावा डीकंपाइलर और सीरियलाइज़ेशन ऑपरेटर
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 runreveal/sigmalite
लॉग प्रविष्टियों के विरुद्ध Sigma डिटेक्शन नियमों को पार्स और निष्पादित करने के लिए Go लाइब्रेरी, जो फील्ड मॉडिफायर्स, CIDR मैचिंग और कस्टम फील्ड…
 nccgroup/icpin
अखंडता-जाँच निगरानी के लिए एक Pintool
 brianwrf/cve-2018-11788
Apache Karaf XXE भेद्यता (CVE-2018-11788)
 owasp/secure-coding-practices-quick-reference-guide
OWASP से सुरक्षित कोडिंग प्रथाओं की त्वरित-संदर्भ मार्गदर्शिका
 n7on/dllspy
संकलित .NET असेंबली में इनपुट सतहों और सुरक्षा मुद्दों का पता लगाएं — उन्हें चलाए बिना।
 hazcod/claudleak
AI कोडिंग आर्टिफैक्ट्स में गुप्त जानकारी खोजें।
 mustafabilgici/sucoshscanny
"Sucosh" एक स्वचालित स्रोत कोड भेद्यता स्कैनर और मूल्यांकन ढांचा है जो Python (Flask-Django) और NodeJs के लिए है, जो वेब एप्लिकेशन विकास या स्रोत कोड…
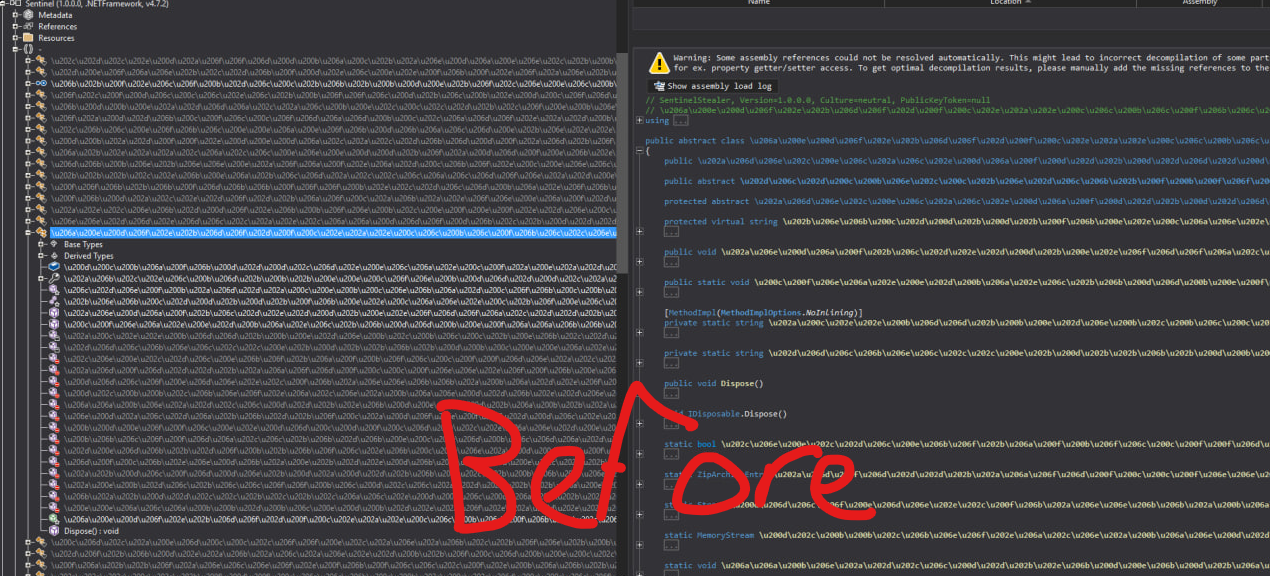 zypherion-technologies/unconfuserex
एक ConfuserEx2 डीओब्फस्केटर जिसमें एंटी-टैम्पर, कंप्रेसर, कॉन्स्टैंट्स, कंट्रोल फ्लो और रिसोर्स रिकवरी के लिए समर्थन है।
 ga1ois/blackhat-europe-2022
बाइनरी से बग चुनें जहाँ पैटर्न CVE-1337-Days जैसा हो








