
 #1
स्टैटिक और डायनेमिक कोड विश्लेषण, SAST, DAST और कोड समीक्षा उपकरण।
Kitploit अनुशंसित

 momenbasel/malware-check
स्टैटिक और डायनामिक विश्लेषण उपकरण जो दुर्भावनापूर्ण कोड, संदिग्ध बाइनरी और गोपनीयता उल्लंघनों का पता लगाने के लिए है।
 nova-hunting/nova-tracer
NOVA - Claude Code सुरक्षा प्रणाली prompt injection attacks के विरुद्ध
 trailofbits/ruzzy
एक कवरेज-निर्देशित फ़ज़र जो शुद्ध Ruby कोड और Ruby C एक्सटेंशन के लिए है
 crytic/caracal
स्टार्कनेट स्मार्ट कॉन्ट्रैक्ट्स के लिए स्थैतिक विश्लेषक
 youssefnoob003/sindrikit
प्रचालनात्मक रूप से विश्वसनीय आक्रामक क्षमताओं के निर्माण के लिए एक मूलभूत C लाइब्रेरी
 synacktiv/depfuzzer
परियोजना निर्भरताओं को डिपेंडेंसी कन्फ्यूजन भेद्यताओं के लिए स्कैन करता है और कई रजिस्ट्रियों (npm, PyPI, आदि) में पैकेज स्वामी ईमेल अधिग्रहण जोखिमों…
 gadievron/honeyslop
कोड कैनरीज़ (Code canaries) जो भ्रमपूर्ण ('स्लॉप') कमजोरी रिपोर्टों को त्वरित रूप से छाँटने में मदद करते हैं।
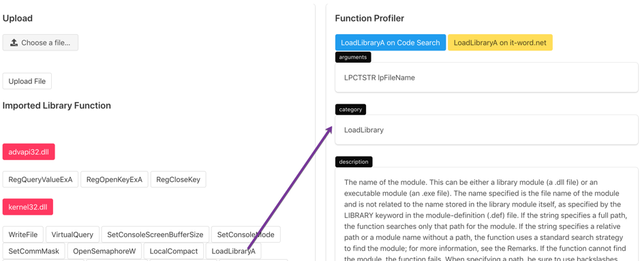 mohitdabas/malwinx
कोड स्निपेट्स और संदर्भों के साथ win32api को समझने के लिए एक सामान्य flask वेब ऐप।
 advanced-threat-research/creosote
Creosote CVE-2007-4559 द्वारा वर्णित tarfile भेद्यता की खोज के लिए हमारा समाधान है।
 use-tusk/tusk-cli
लाइव ट्रैफिक रिकॉर्ड और रीप्ले के साथ स्वचालित परीक्षण सूट
 peterhackz/zyrox
Zyrox: LLVM आधारित, संकलन-समय अस्पष्टता प्लगइन।
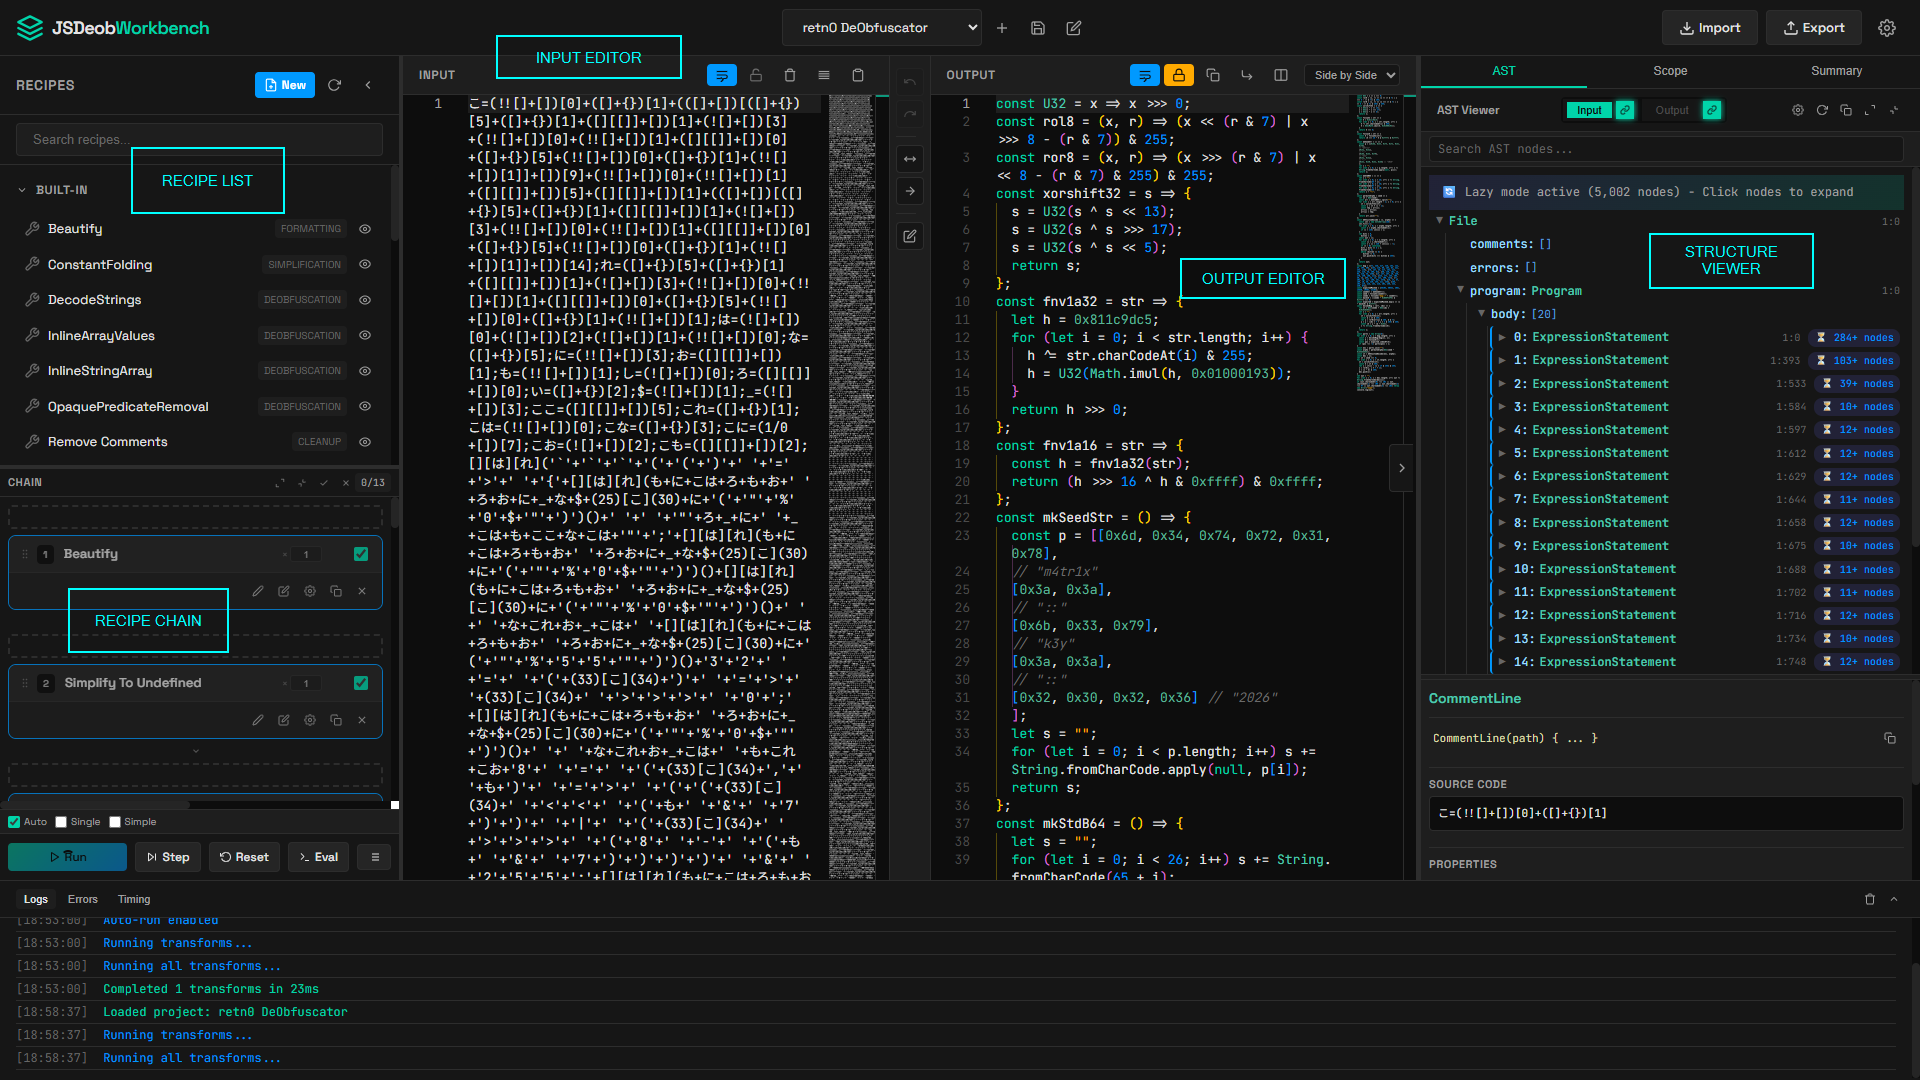 owl4444/jsdeob-workbench
Reverse engineer obfuscated JavaScript visually. Chain transforms, inspect AST changes, write reusable deobfuscation plugins. हिंदी…
 password123456/certverify
एक स्कैनर जो पायथन में लिखा गया है और समझौता किए गए या अविश्वसनीय कोड हस्ताक्षर प्रमाणपत्रों वाली फ़ाइलों को स्कैन करता है।
 nccgroup/ghostrings
Go बाइनरीज़ में स्ट्रिंग परिभाषाओं को पुनर्प्राप्त करने के लिए Ghidra स्क्रिप्ट्स
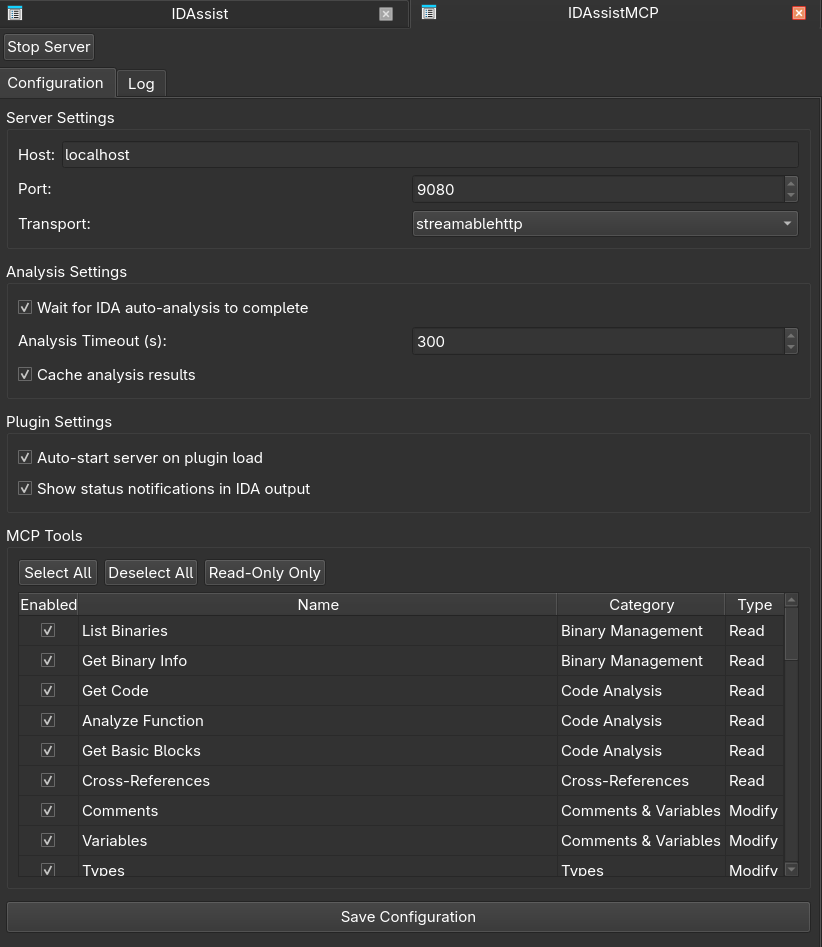 symgraph/idassistmcp
IDA Pro के लिए स्वतंत्र MCP सर्वर प्लगइन।
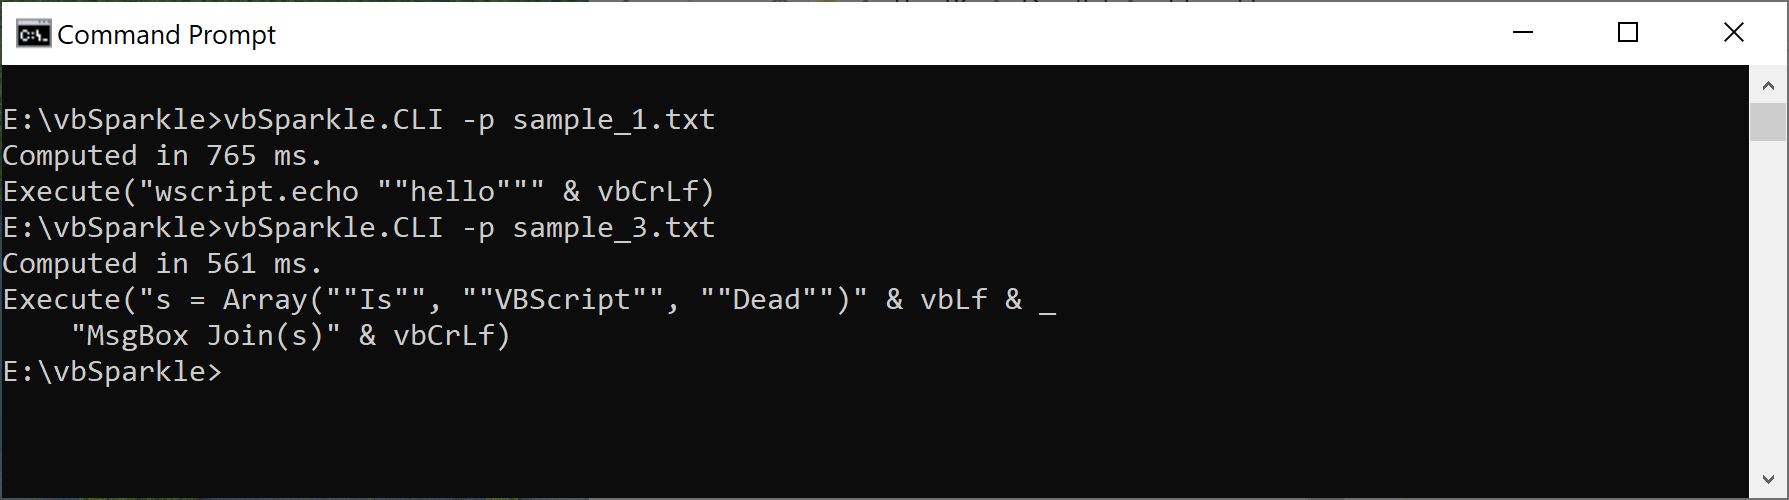 airbus-cert/vbsparkle
VBScript और VBA स्रोत-से-स्रोत डीऑबफस्केटर जिसमें आंशिक-मूल्यांकन शामिल है
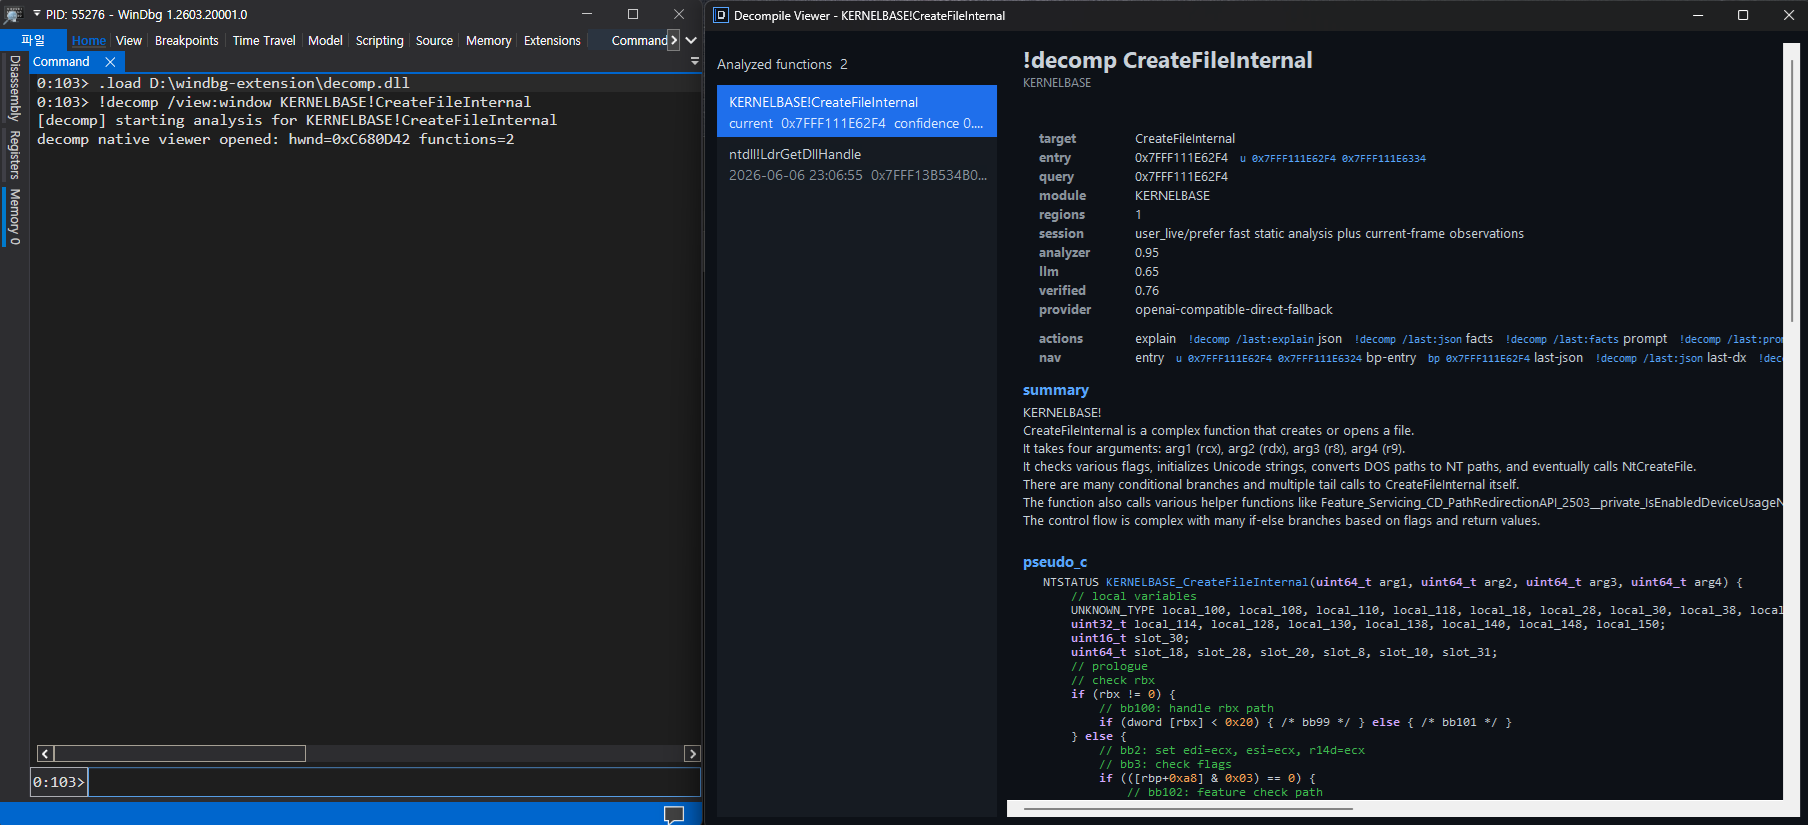 kernullist/windbg-decompile-ext
WinDbg x64 एक्सटेंशन जो लाइव फ़ंक्शंस को डिसअसेंबल करता है और सत्यापित स्यूडोकोड उत्पन्न करने के लिए LLM का उपयोग करता है।
 jpiechowka/jenkins-cve-2016-0792
जेनकिंस सीरियलाइज़ेशन कमजोरी के लिए शोषण - CVE-2016-0792








