
 #1
स्टैटिक और डायनेमिक कोड विश्लेषण, SAST, DAST और कोड समीक्षा उपकरण।
Kitploit अनुशंसित

 bi-zone/cve-2024-7965
इस रिपॉजिटरी में CVE-2024-7965 के लिए PoC शामिल है। यह V8 में एक भेद्यता है जो केवल ARM64 के भीतर होती है।
 preflightsh/preflight
Go-based CLI tool that scans codebases for launch readiness, detecting missing configuration, security hygiene issues, secret leaks, and integration…
 arsbr/veritensor
AI आर्टिफैक्ट्स और RAG फ़ायरवॉल के लिए एंटी-वायरस। एक स्थैतिक विश्लेषण उपकरण जो RCE के लिए मॉडल्स और नोटबुक्स, तथा डेटा पॉइज़निंग, PII और प्रॉम्प्ट…
 binsec/xyntia
ज़ाइंटिया, ब्लैक-बॉक्स डिओबफसकेटर
 nccgroup/cq
विशेषज्ञों द्वारा मैन्युअल सुरक्षा कोड समीक्षा के लिए डिज़ाइन किया गया तेज़ कोड सुरक्षा स्कैनर। आसान फ़िल्टरिंग और ट्राइएज के लिए पंक्ति-संदर्भित…
 llvmparty/striga
Python में प्रायोगिक x86-64 से LLVM IR लिफ्टर जो मशीन कोड को रिवर्स इंजीनियरिंग, ऑप्टिमाइज़ेशन और VM हैंडलर विश्लेषण के लिए विश्लेषण-योग्य IR में…
 owasp/agent-security-regression-harness
एजेंटिक अनुप्रयोगों और MCP-एकीकृत प्रणालियों के लिए निष्पादन योग्य सुरक्षा प्रतिगमन परीक्षण
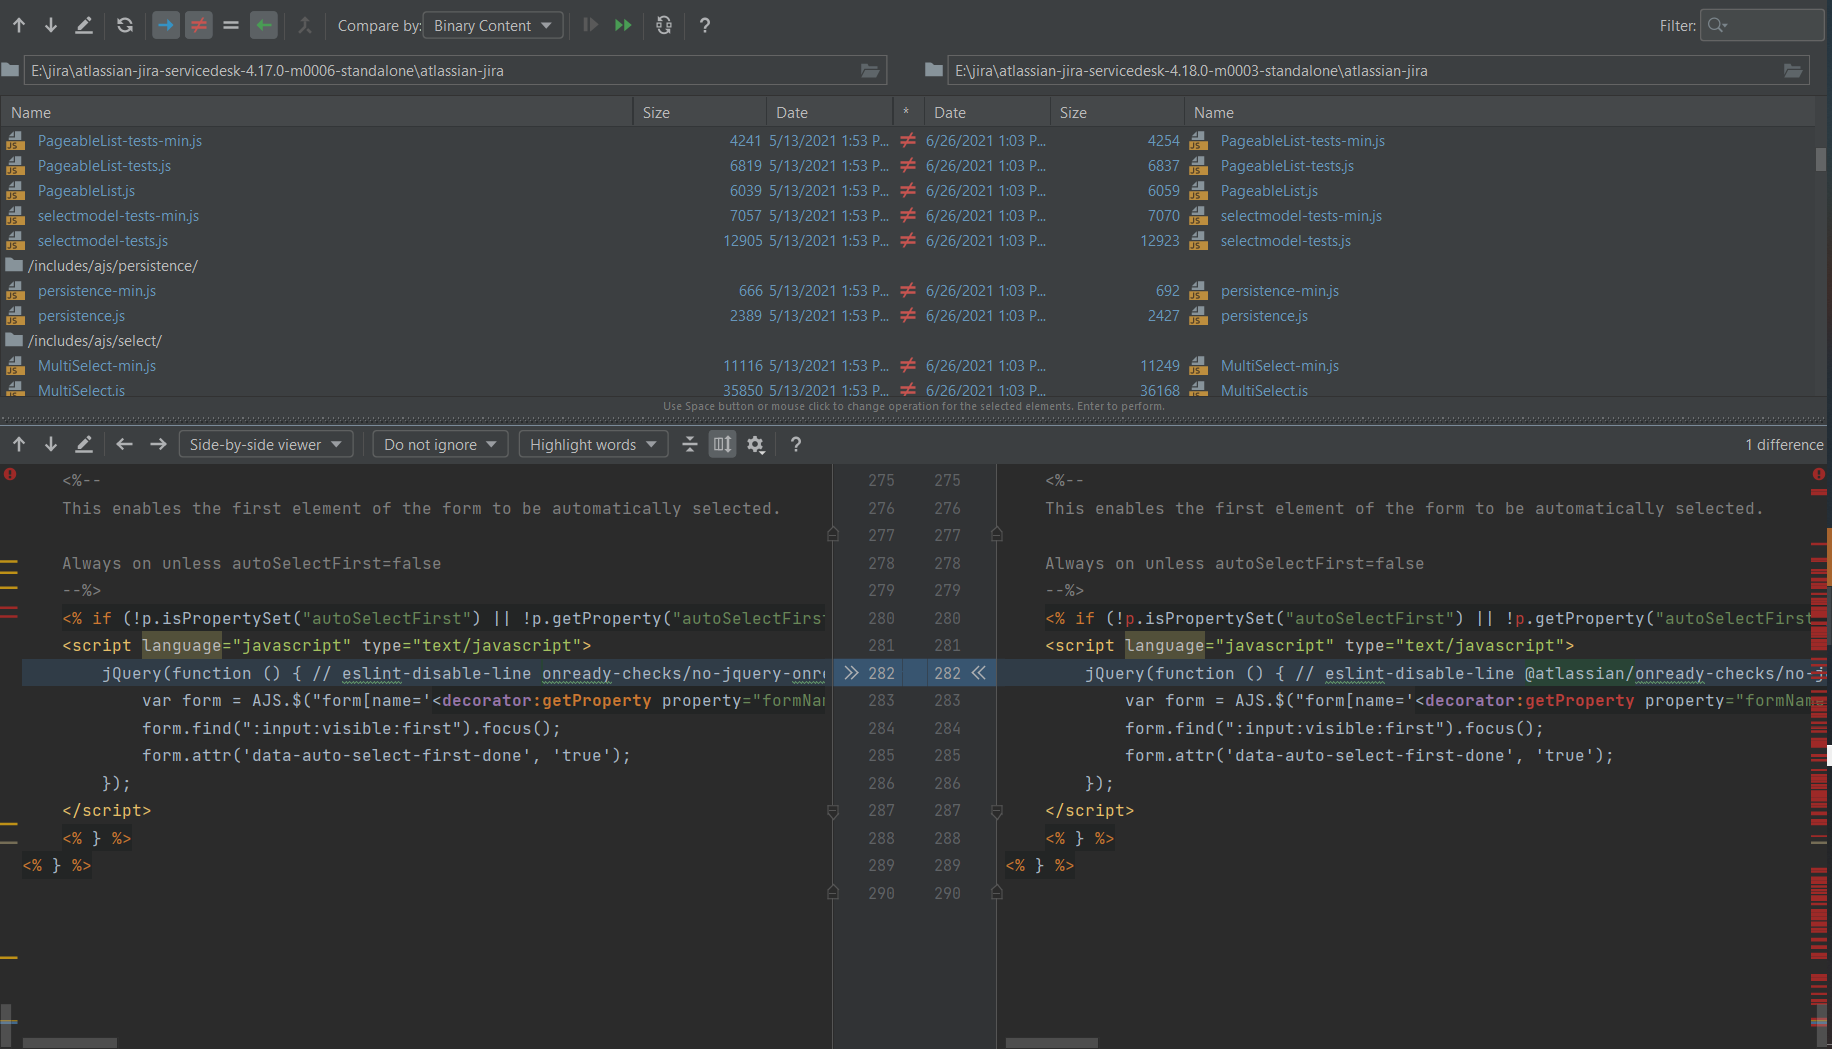 petrusviet/cve-2021-39115
ईमेल टेम्पलेट्स में टेम्पलेट इंजेक्शन Jira Service Management Server पर कोड निष्पादन की ओर ले जाता है
 momenbasel/vulnhawk
AI-संचालित SAST स्कैनर जो प्रमाणीकरण बाईपास, IDOR और तर्क बग ढूंढता है जिन्हें Semgrep/CodeQL मिस करते हैं। मुफ्त GitHub Action। Python, JS/TS, Go,…
 jas502n/jackson-cve-2020-8840
FasterXML/jackson-databind दूरस्थ कोड निष्पादन भेद्यता
 brianwrf/wordpress_4.9.8_rce_poc
WordPress RCE (लेखक विशेषाधिकार) के लिए एक सरल PoC, CVE-2019-8942 और CVE-2019-8943 देखें।
 owasp/cwe-tool
OWASP / CAPSEC के Common Weakness Enumeration डेटाबेस पर आधारित एक कमांड लाइन CWE खोज उपकरण।
 owasp/tcasvs
OWASP मोटा क्लाइंट एप्लिकेशन सुरक्षा सत्यापन मानक
 marven11/cve-2024-28397-js2py-sandbox-escape
CVE-2024-28397: js2py सैंडबॉक्स एस्केप, pyimport प्रतिबंध को बायपास करें।
 pelock/jobfuscator
जावा सोर्स कोड को ऑब्फस्केट करता है ताकि रिवर्स इंजीनियरिंग, डीकंपाइलेशन और आईपी चोरी से सुरक्षा मिल सके। वेरिएबल्स/मेथड्स का नाम बदलता है,…
 nightwatchcybersecurity/gitbleed_tools
गिट रिपॉजिटरी को क्लोन और मिरर करने, डेल्टा की गणना करने, और हटाए गए या रीसेट किए गए कमिट में छिपी गुप्त जानकारी का पता लगाने के लिए gitleaks चलाने…
 y4sec-team/cve-2023-21939
JDK CVE-2023-21939
 sqlsure/sqlsure
SQL के लिए सिमैंटिक इंस्पेक्टर — क्वेरी चलने से पहले फैन-आउट डबल-काउंटिंग, योगात्मकता उल्लंघन, गलत जॉइन कुंजियाँ और नीति उल्लंघनों को पकड़ता है।…








