
 #1
क्लाउड वातावरण (AWS, Azure, GCP) और उनकी सेवाओं का मूल्यांकन करने, परीक्षण करने और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित
 arkadiyt/aws_public_ips
अपने AWS खाते से जुड़े सभी सार्वजनिक IP पतों को प्राप्त करें। IPv4/IPv6, Classic/VPC नेटवर्किंग और सभी AWS सेवाओं में काम करता है।
 hxsecurity/terraformgoat
बहु-क्लाउड सुरक्षा-प्रशिक्षण और अभ्यास के लिए जानबूझकर असुरक्षित क्लाउड इंफ्रास्ट्रक्चर प्रदान करने हेतु Terraform का उपयोग करने वाला…
 qsecure-labs/overlord
Python-आधारित CLI जो AWS और Digital Ocean पर स्वचालित रेड टीम बुनियादी ढाँचे की तैनाती के लिए है, जिसमें C2, ईमेल सर्वर, HTTP वितरण और फ़िशिंग सर्वर…
 voulnet/barq
barq: AWS Cloud Post Exploitation फ्रेमवर्क!
 pompelmi/pompelmi
Node.js के लिए ClamAV एंटीवायरस स्कैनिंग — एक फंक्शन कॉल से फ़ाइल अपलोड स्कैन करें। शून्य निर्भरताएँ। Typed Symbol निर्णय। स्थानीय या Docker/clamd।
 rajanagori/nightingale
Nightingale Docker for Pentesters एक व्यापक Dockerized वातावरण है जो प्रवेश परीक्षण और भेद्यता मूल्यांकन के लिए तैयार किया गया है। यह कुशल…
 defenxor/dsiem
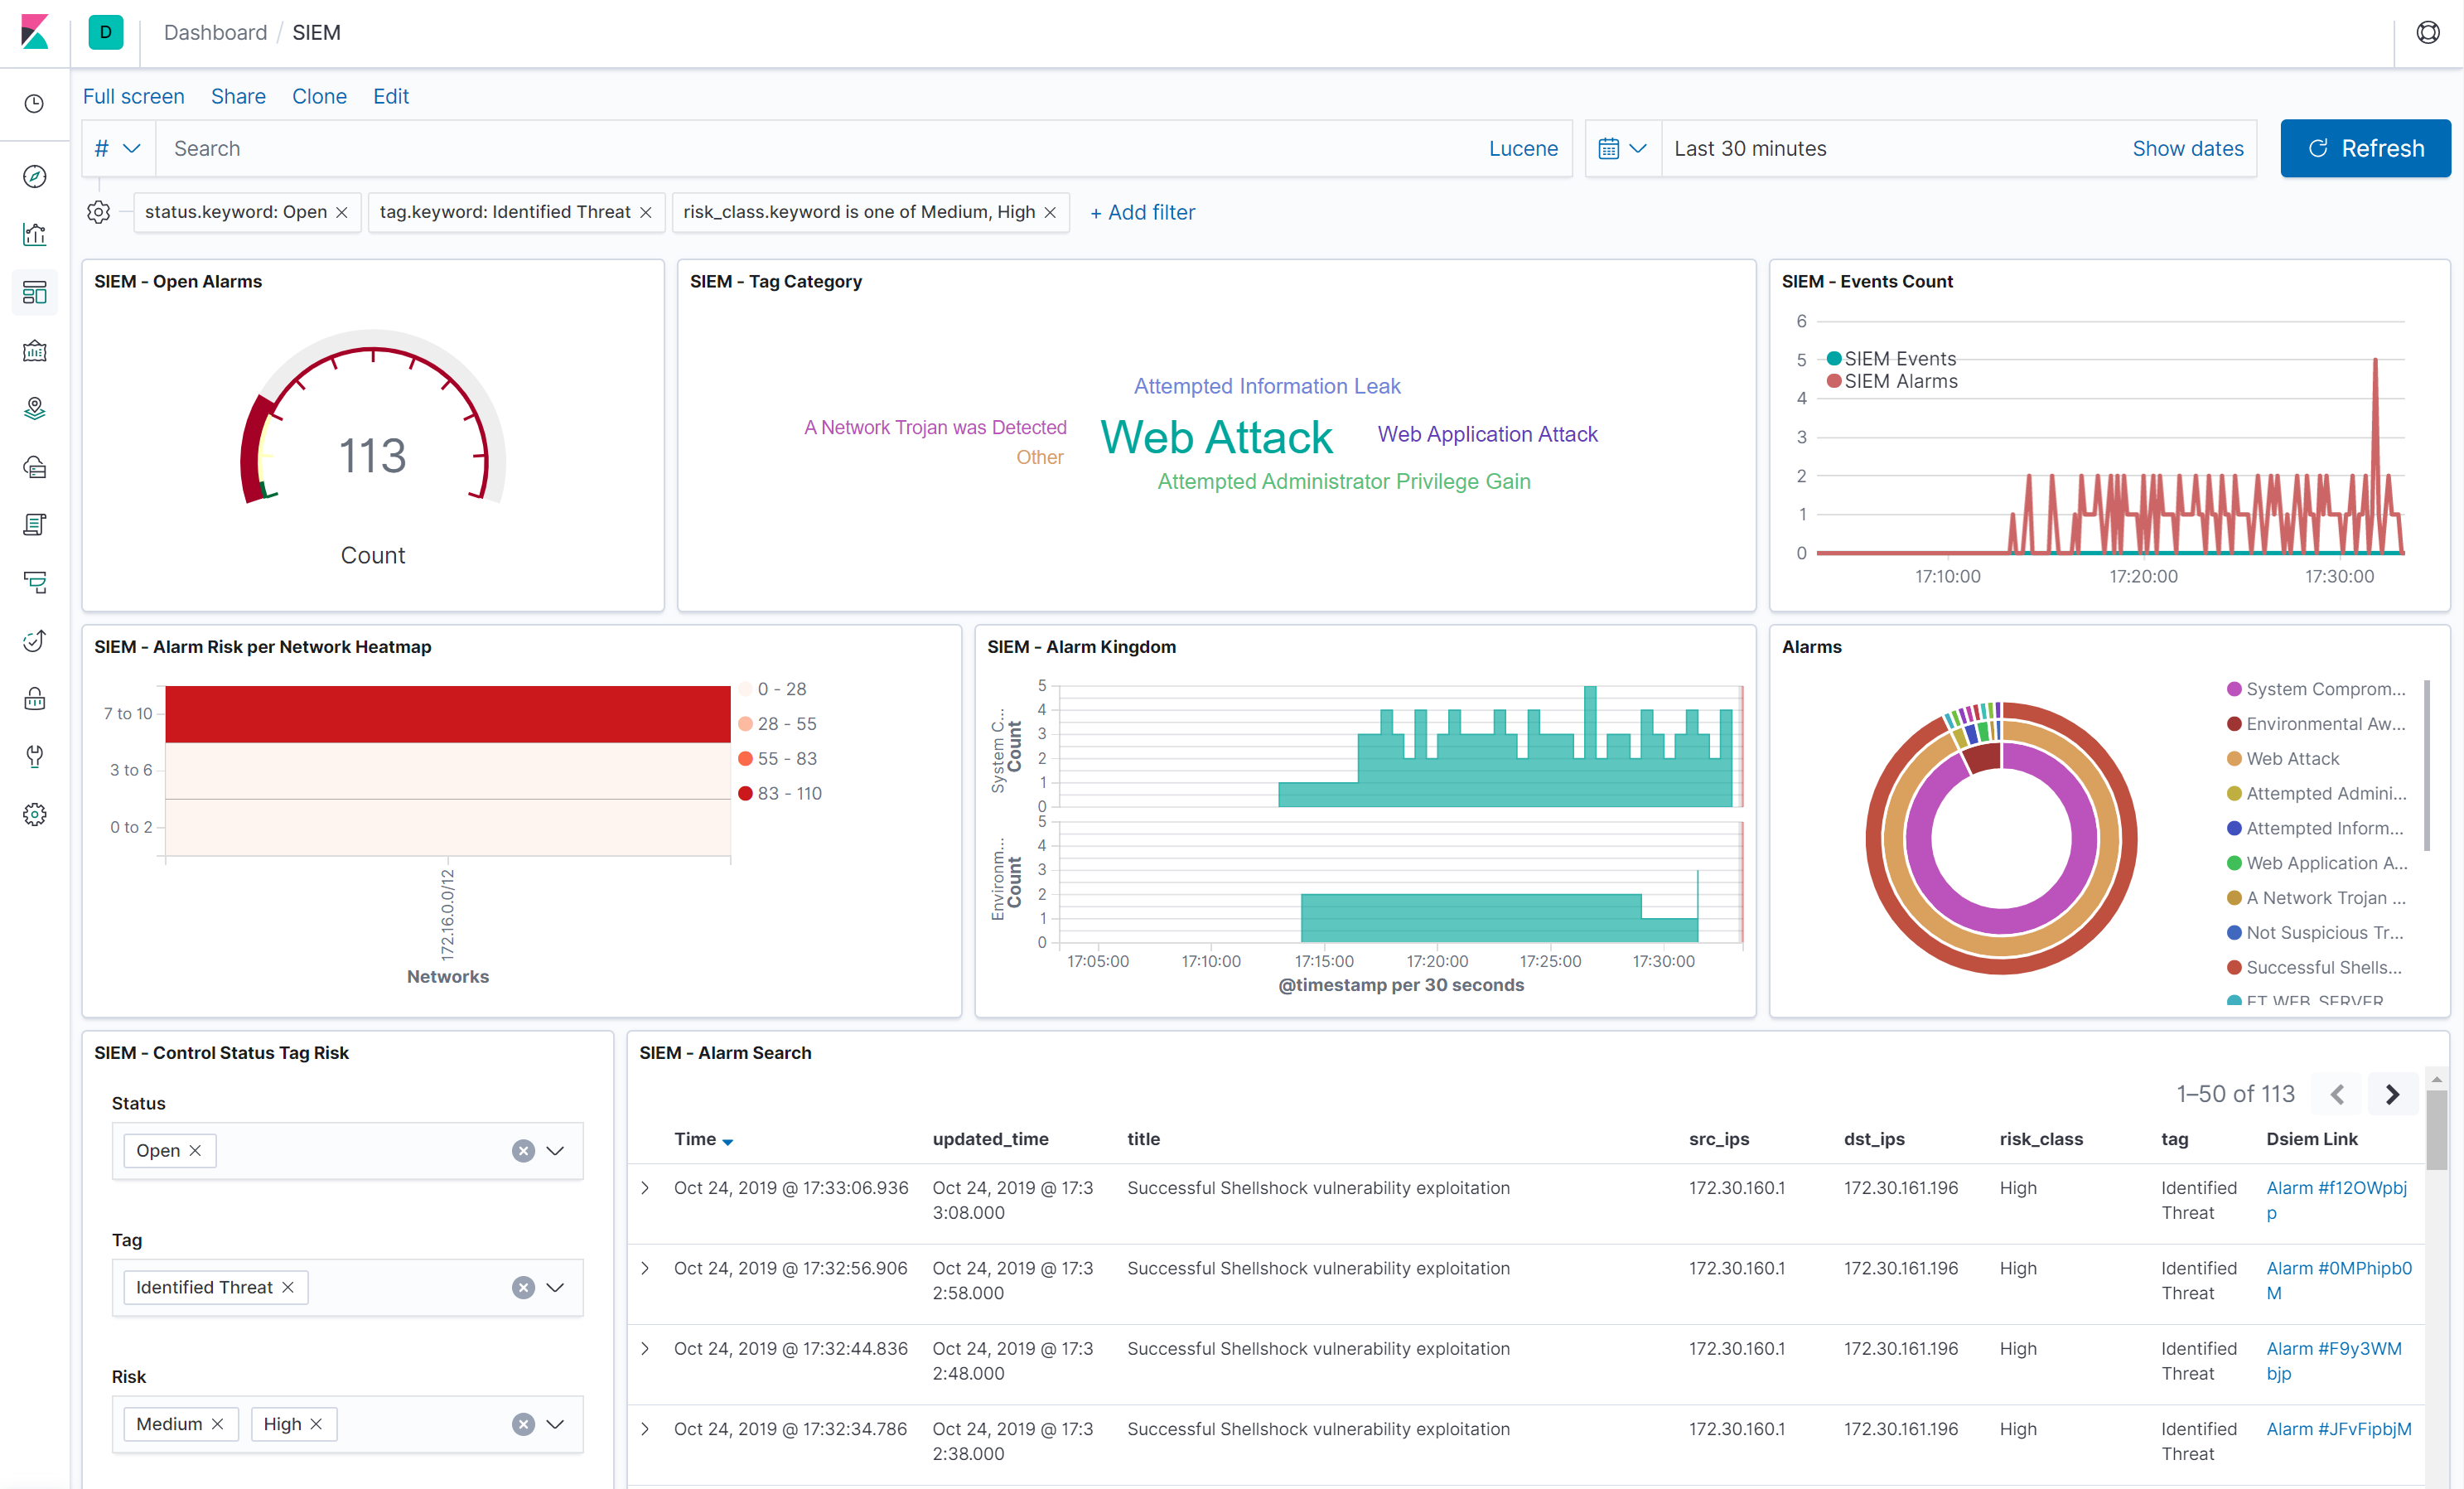
सुरक्षा घटना सहसंबंध इंजन ELK स्टैक के लिए
 cyberark/shimit
एक उपकरण जो गोल्डन SAML हमले को लागू करता है।
 joelgmsec/cloudtopolis
शून्य बुनियादी ढांचा पासवर्ड क्रैकिंग
 hardenedlinux/harbian-audit
सुदृढ़ Debian GNU/Linux वितरण ऑडिटिंग
 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 owasp/cornucopia
विभिन्न भाषाओं में OWASP Cornucopia डेक बनाने के लिए आवश्यक स्रोत फ़ाइलें और उपकरण
 dev-sec/chef-ssh-hardening
यह शेफ कुकबुक सुरक्षित ssh-client और ssh-server कॉन्फ़िगरेशन प्रदान करती है।
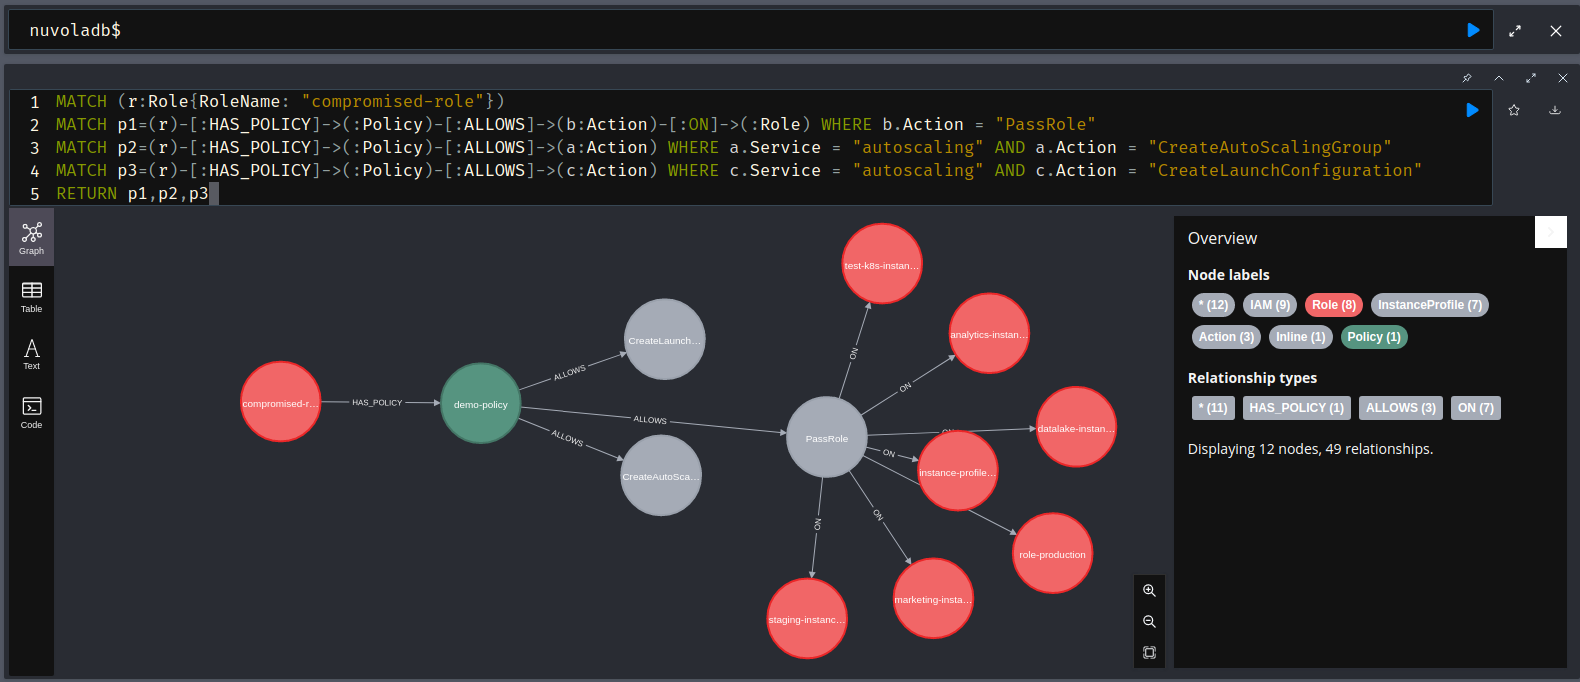 primait/nuvola
ग्राफ-आधारित AWS सुरक्षा विश्लेषण उपकरण जो क्लाउड कॉन्फ़िगरेशन डंप करता है, गलत कॉन्फ़िगरेशन का पता लगाता है, और एक्सटेंसिबल YAML नियमों के साथ Neo4j…
 rderaison/bromure
एजेंटिक कोडिंग और वेब ब्राउज़िंग के लिए उचित सैंडबॉक्सिंग
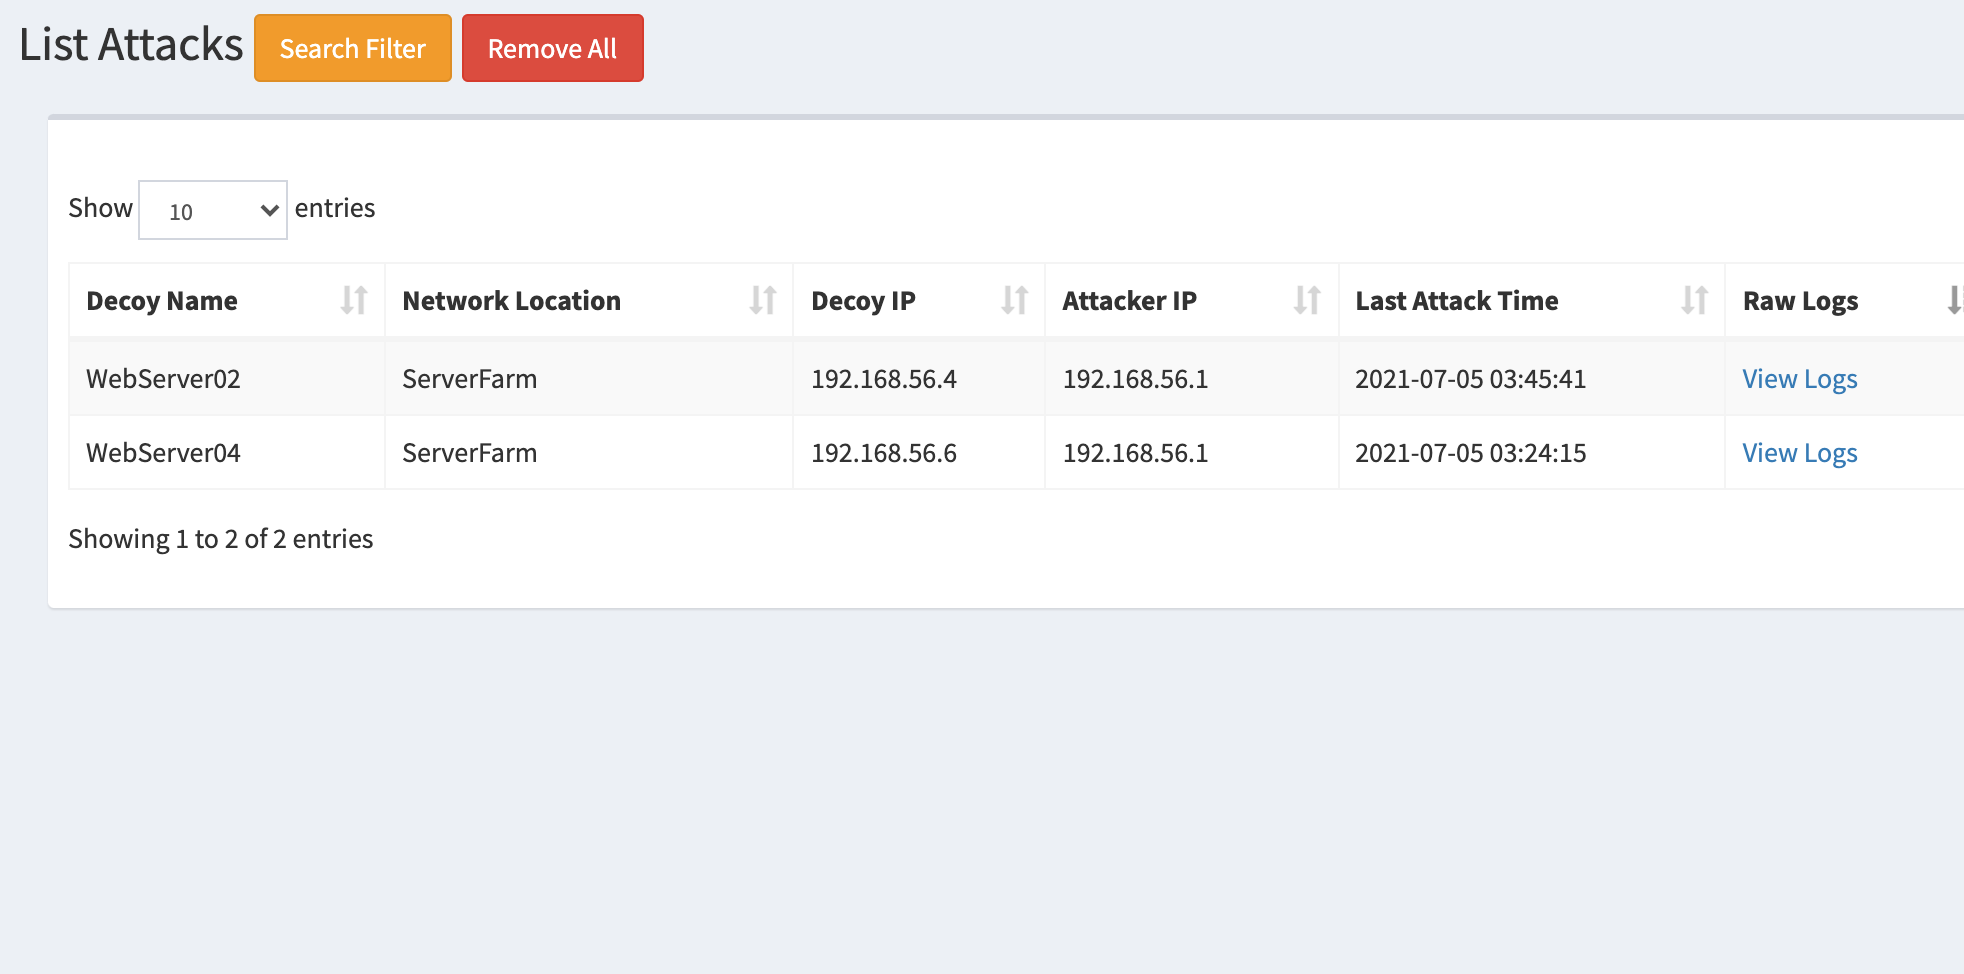 bhdresh/dejavu
DejaVU - मुक्त स्रोत धोखा ढांचा
 elttam/semgrep-rules
Java, Go, Python, C#, Kotlin, PHP, Kubernetes और GitHub Actions में भेद्यता का पता लगाने और ऑडिट-केंद्रित कोड समीक्षा के लिए स्थैतिक विश्लेषण सुरक्षा…
 evict/poc_cve-2018-1002105
CVE-2018-1002105 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो Kubernetes API सर्वर को लक्षित करता है। exec, portforward, या attach विधियों के माध्यम से…








