
 #1
क्लाउड प्लेटफ़ॉर्म (IaaS, PaaS) में कॉन्फ़िगरेशन, अनुमतियों और सेवाओं का ऑडिट करने के उपकरण।
Kitploit अनुशंसित

 vighnesh91/cloudgarrison
ऑफ़लाइन ब्राउज़र-आधारित मल्टी-क्लाउड पोस्चर वर्कबेंच जो WebAssembly के माध्यम से स्थानीय रूप से अटैक पाथ का अनुकरण करता है, IaC अनुपालन का ऑडिट करता…

 nihal799/zttp
शून्य-विश्वास SSH बास्टियन प्रॉक्सी जिसमें Vault-आधारित कुंजी प्रबंधन, RBAC नीति प्रवर्तन, पूर्ण सत्र रिकॉर्डिंग, और उत्पादन बुनियादी ढांचे तक ऑडिट…
 schroeder-sys/pantheon-souverainete
Infrastructure cloud modulaire, redondante et 100% souveraine pour s'affranchir des GAFAM. Guides techniques, architecture Zero-Trust et chiffrement…
 ejfkdev/oss
क्रॉस-क्लाउड S3-संगत ऑब्जेक्ट स्टोरेज CLI, जो AWS, Aliyun, Tencent, Huawei और अन्य में बकेट को सूचीबद्ध, निर्यात और डाउनलोड करने के लिए है, साथ ही…
 bishopfox/cirro-azcli-ext
Azure CLI एक्सटेंशन Cirro संग्रह के लिए
 leitwacht/leitwacht
Leitwacht control plane — GitLab Runner CI/CD के लिए रनटाइम सुरक्षा: नीति लेखन, बहु-किरायेदारी, ऑडिट, GitLab एकीकरण
 infiniroot/ansible-mitigate-copyfail-dirtyfrag
CopyFail (CVE-2026-31431) और DirtyFrag (CVE-2026-43284) कमजोरियों से बचाव के लिए सरल Ansible Playbook
 imlzw/kubernetes-1.12.3-all-auto-install
व्यक्तिगत रूप से तैयार किए गए Centos7.x + Kubernetes-1.12.3 + Dashboard-1.8.3 बिना CVE-2018-1002105 कमजोरी के मास्टर नोड का पूरी तरह से स्वचालित…
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0 (KRaft) Keycloak OAuth2 प्रमाणीकरण के साथ Strimzi का उपयोग करते हुए - CVE-2025-27817 URL अनुमति-सूची प्रतिबंध को बायपास करता है
 vvpoglazov/cve-2024-41110-checker
एक समानांतर SSH-आधारित स्कैनर जो Docker इंस्टॉलेशन में CVE-2024-41110 का पता लगाता है, कमजोर संस्करणों और AuthZ प्लगइन्स की पहचान करता है, और एक…
 h4wkst3r/dop2mop
OpenGraph collector for BloodHound जो DevOps से MLOps बुनियादी ढांचे तक हमले के रास्तों का मानचित्रण करता है, पार्श्व गति विश्लेषण के लिए CI/CD…
 shahidmallaofficial/cpanel-cve-2026-41940-fix
cPanel/WHM सर्वरों के लिए वन-शॉट डिटेक्शन और रेमेडिएशन, जो CVE-2026-41940 के माध्यम से समझौता किए गए हैं, जिसमें IOC जाँच, मैलवेयर सफाई, C2 ब्लॉकिंग…
 dmcdtc/openvz-cve-patch-2026
GhostLock - CVE-2026-43499 के लिए बैकपोर्ट पैच openVZ 7
 placeos/auth
PlaceOS प्रमाणीकरण सेवा और API गेटकीपर।
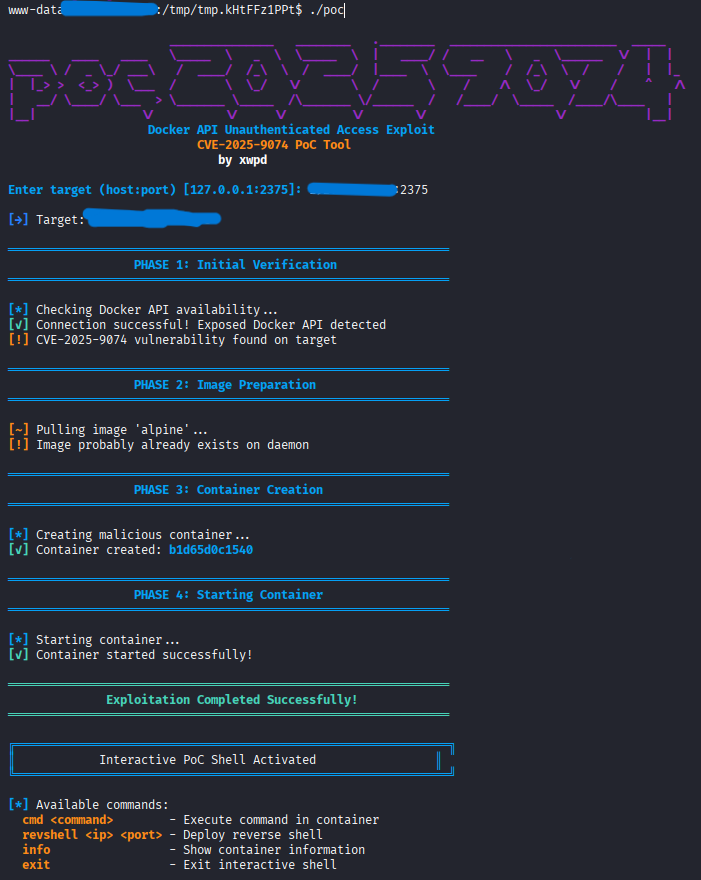 xwpdx0/poc-2025-9074
Docker API CVE-2025-9074 PoC (प्रमाण-अवधारणा). CVE-2025-9074 के लिए एक उन्नत शोषण ढाँचा, जो अप्रमाणित Docker API एंडपॉइंट्स को लक्षित करता है और…
 oseguera12/cowrie-honeypot-digitalocean
Cowrie, Loki, Promtail, और Grafana के साथ निर्मित मध्यम-अंतःक्रिया SSH/Telnet हनीपॉट - Terraform के माध्यम से DigitalOcean पर स्थापित, GitLab CI…
 mahdi13830510/cve-2026-31431-mitigation-suite
कर्नेल-रनटाइम रक्षा ढांचा AF_ALG कमजोरियों के लिए, जिसमें eBPF सॉकेट ट्रेसिंग, Ansible हार्डनिंग, और ड्रिफ्ट डिटेक्शन के लिए एक क्रिप्टो ऑडिटर शामिल…
 0xblackash/cve-2026-64531
Linux कर्नेल Open vSwitch मेमोरी-भ्रष्टाचार भेद्यता का संदर्भ विश्लेषण, जिसमें मूल कारण, प्रभाव, पहचान कमांड, और रक्षात्मक सुरक्षा टीमों के लिए शमन…








