
 #1
बाइनरी रिवर्स इंजीनियरिंग, डिसअसेंबली, डिकम्पाइलेशन और पैचिंग उपकरण।
Kitploit अनुशंसित

 rin449/bhpai
बहु-प्रारूप मैलवेयर विश्लेषण प्लेटफ़ॉर्म जो एक स्टील्थ Ring-3 Windows सैंडबॉक्स, स्टैटिक PE/PDF विश्लेषक, रैनसमवेयर कुंजी पुनर्प्राप्ति, और…
 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
AnyDesk में APC-इंजेक्ट करने वाले, AES/RSA के साथ HTTPS पर C2 को डेटा भेजने वाले, और Registry GUID कुंजियों के माध्यम से बने रहने वाले Python…
 baerwolf/cve-2021-33909
यह मॉड्यूल कर्नेल की फाइलसिस्टम परत में एक समस्या (CVE-2021-33909) को रनटाइम के दौरान kprobe द्वारा असुरक्षित फ़ंक्शनों को प्रतिस्थापित करके ठीक करता…

 yasharote/dll-injector
एक डेस्कटॉप उपकरण जो DLL इंजेक्ट करने, CreateFileW जैसे WinAPI फ़ंक्शन को हुक करने, और रनटाइम पर प्रक्रिया व्यवहार को संशोधित करने की अनुमति देता है…
 makelinux/cve-2015-0235-workaround
कमजोर फ़ंक्शनों gethostbyname2_r gethostbyname_r (GHOST vulnerability) के लिए अतिरिक्त जाँच के साथ एक साझा लाइब्रेरी रैपर

 virus-or-not/cve-2026-32202
CVE-2026-21510 और CVE-2026-32202 में Windows Shell स्पूफिंग कमजोरियों पर शोध करने के लिए तैयार किए गए _IDCONTROLW संरचनाओं के साथ LNK फ़ाइलें उत्पन्न…
 kaandemir993/rusty-stealer-keylogger-screen-streaming-service-persistence-defender-evasion-analysis
Rusty Stealer का रिवर्स इंजीनियरिंग: एक Rust-आधारित RAT जिसमें उन्नत कीलॉगिंग, लाइव स्क्रीन स्ट्रीमिंग, और स्थायित्व बनाए रखने के लिए आक्रामक डिफेंस…
 nccgroup/ghidra-mtk-loader
MediaTek md1img मॉडेम फ़र्मवेयर इमेज प्रारूप के लिए Ghidra लोडर
 electr0sm0g/cve-2022-4510
# CVE-2022-4510 के लिए एक्सप्लॉइट जो Binwalk फर्मवेयर विश्लेषण टूल में रिमोट कमांड निष्पादन को सक्षम करता है। सुरक्षा परीक्षण और भेद्यता मूल्यांकन के…
 007bsd/ml-kem-key-recovery
Full ML-KEM-1024 key recovery from a partial Fujisaki-Okamoto comparison in wolfSSL (CVE-2026-6330 NEON, CVE-2026-10097 AVX2)
 nam3lum/msi-central_privesc
CVE-2022-38532 - MSI Center एप्लिकेशन में स्थानीय विशेषाधिकार वृद्धि भेद्यता
 probear0001/cve-2026-58868
CVE-2026-58868 का तकनीकी लेख, जो Android के HEIF ग्रिड टाइल डिकोडिंग पथ में एक आउट-ऑफ-बाउंड राइट है, जिसमें मूल-कारण विश्लेषण, क्रैश डंप और Gmail…
 jacobpimental/nanocore_extractor
कंपाइल AutoIT स्क्रिप्ट से nanocore सैंपल निकालता है
 jvidhan/cve-2026-43687
macOS NFS क्लाइंट access-cache रेस (CVE-2026-43687) के लिए रिवर्स इंजीनियरिंग नोट्स और एक स्व-निहित PoC, जिसमें kext disassembly diff और dtrace रेस…
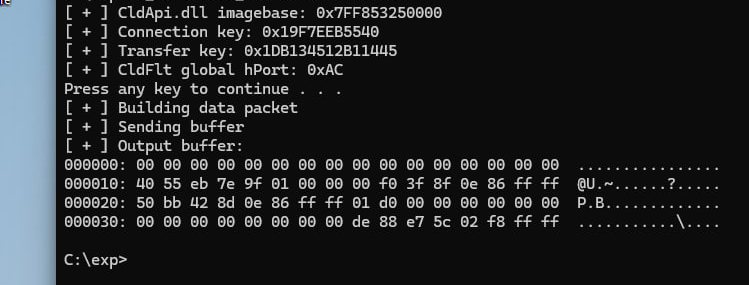 crackercat/cve-2024-26160
cldflt.sys सूचना प्रकटीकरण भेद्यता (KB5034765 - KB5035853, Win 11)
 corelight/zeek-xor-exe-plugin
XOR-एन्क्रिप्टेड EXE फ़ाइलों का पता लगाने और डिक्रिप्ट करने के लिए Zeek प्लगइन








