
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/yasharote/dll-injector
रिवर्स इंजीनियरिंगडीबगर्सबाइनरी विश्लेषण
GitHubyasharote/dll-injector

dll-injector

एक डेस्कटॉप उपकरण जो DLL इंजेक्ट करने, CreateFileW जैसे WinAPI फ़ंक्शन को हुक करने, और रनटाइम पर प्रक्रिया व्यवहार को संशोधित करने की अनुमति देता है — डेवलपर्स, परीक्षकों और रिवर्स इंजीनियर्स के लिए डिज़ाइन किया गया।

रिपॉजिटरी देखें
61311 साल पहलेअभी तक समीक्षित नहीं
साझा करें

परिचय

जैसा कि नाम से पता चलता है, यह एप्लिकेशन मुख्य रूप से विंडोज पर चलने वाली किसी भी प्रक्रिया में DLL इंजेक्ट करने का कार्य करता है। इसकी क्षमता के साथ, यह एक प्रक्रिया पर कई ऑपरेशन करने में सक्षम है, जैसे DLL लोड करना, DLL अनलोड करना, और प्रमुख WinAPI फंक्शन (जैसे, CreateFileW, ReadFile, आदि) को हुक करना।

इसका फ्रंटएंड Flutter का उपयोग करके बनाया गया है, और मुख्य कार्यक्षमता C++ का उपयोग करके की जाती है। यह प्रोजेक्ट विंडोज प्रक्रियाओं के डिबगिंग और व्यवहार संशोधन के लिए सरलीकृत और प्रभावी उपकरणों की उपलब्धता में अंतर को भरता है। वर्तमान उपकरण या तो जटिलता के कारण उपयोगकर्ता की पहुँच में कमी रखते हैं या व्यापक सिस्टम-स्तरीय संचालन के लिए पर्याप्त कार्यक्षमता प्रदान नहीं करते हैं।


कार्य

  • सभी चल रही प्रक्रियाओं को सूचीबद्ध करने, एक लक्ष्य चुनने और DLL इंजेक्ट करने की क्षमता
  • विशिष्ट Windows API फंक्शन के लिए हुकिंग समर्थन और वास्तविक समय में पैरामीटर संशोधन
  • किसी प्रक्रिया में किसी विशिष्ट फंक्शन की उपस्थिति की जाँच (केवल एक्सपोर्टेड फंक्शन के लिए काम करता है)
  • लक्ष्य प्रक्रियाओं से DLL अनलोड करने की क्षमता

🪝 फंक्शन को हुक करना — आरंभ करना

एप्लिकेशन को Releases अनुभाग से डाउनलोड किया जा सकता है। नीचे Notepad.exe में CreateFileW फंक्शन को हुक करने और सभी फ़ाइल निर्माण को एक विशिष्ट नाम पर रीडायरेक्ट करने के लिए कॉन्फ़िगर करने का चरण-दर-चरण उदाहरण दिया गया है।


🔹 चरण 1: लक्ष्य प्रक्रिया चुनें

DLL Injector एप्लिकेशन लॉन्च करके शुरू करें। आपको चल रही प्रक्रियाओं का एक ग्रिड दिखाई देगा जिसमें उनके नाम और प्रक्रिया आईडी (PIDs) होंगे।

➡️ Notepad.exe के लिए हुक विकल्प पर क्लिक करें।
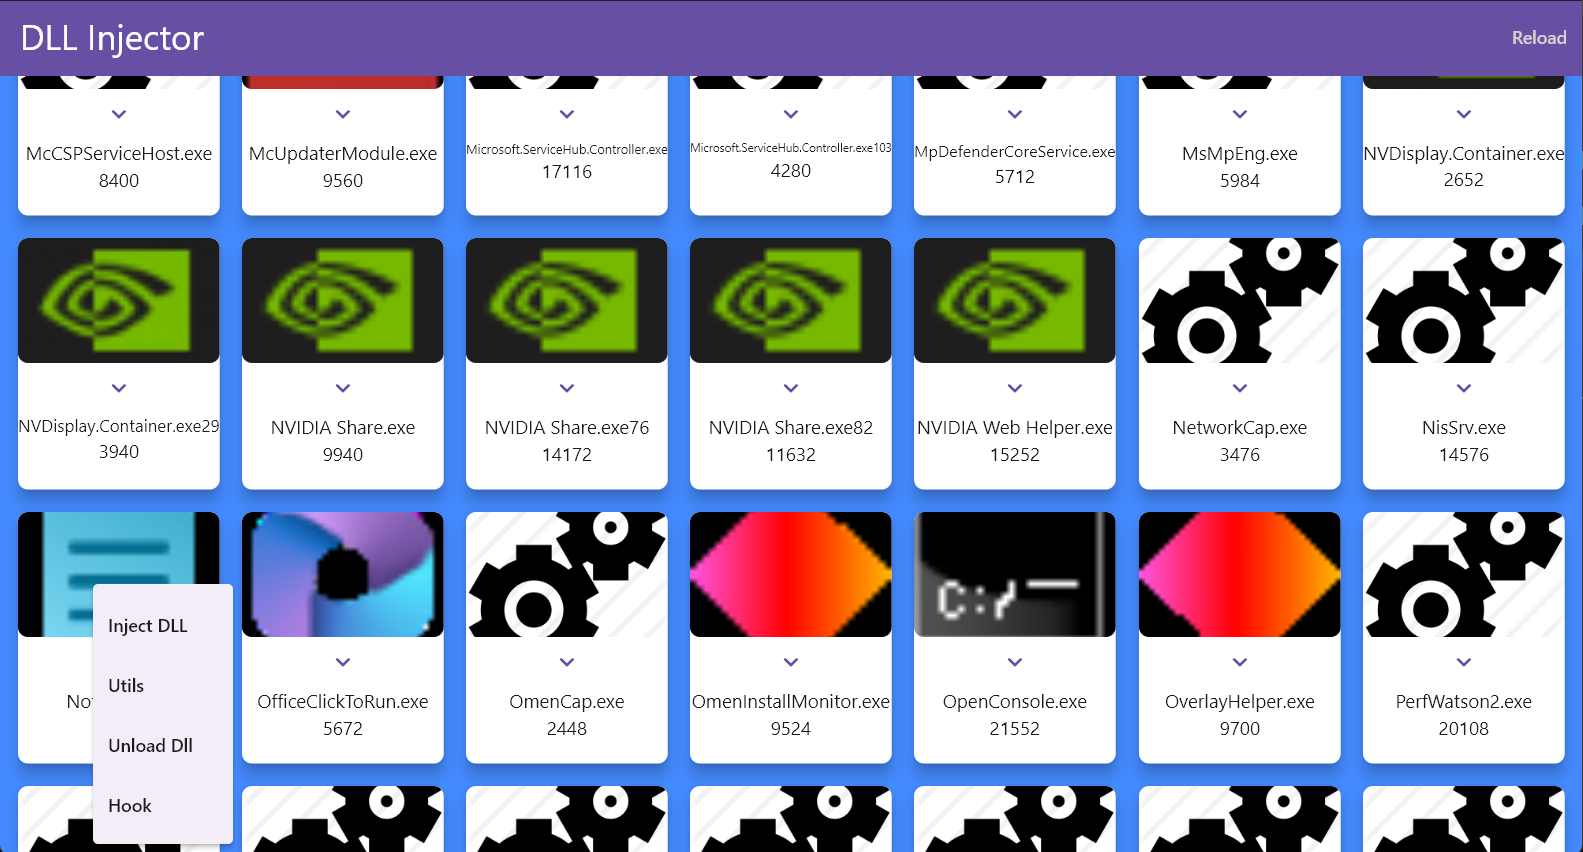
चरण 1: प्रक्रिया चुनें


🔹 चरण 2: हुक कॉन्फ़िगर करें

प्रक्रिया चुनने के बाद, एक पॉपअप दिखाई देगा जो आपको यह कॉन्फ़िगर करने के लिए कहेगा कि किस फंक्शन को हुक करना है और किन शर्तों के तहत।

इस उदाहरण में:

  • फंक्शन: CreateFileW
  • match_path: E:\Downloads\
  • lpFileName: E:\Downloads\hooked.txt
  • block: अक्षम (निष्पादन की अनुमति देने के लिए)

एक बार कॉन्फ़िगर हो जाने पर, DLL इंजेक्ट करने और हुक सक्रिय करने के लिए Hook पर क्लिक करें।

चरण 2: हुक कॉन्फ़िगर करें


🔹 चरण 3: हुक सफलता की पुष्टि

यदि हुक सफलतापूर्वक लागू हो गया, तो आपको एक पुष्टिकरण संवाद दिखाई देगा।
जब आपका काम पूरा हो जाए, तो हुक को सुरक्षित रूप से हटाने के लिए आपको "Unhook" दबाना होगा।

⚠️ यदि हुक नहीं हटाया जाता है, तो प्रक्रिया को मैन्युअल रूप से पुनः आरंभ करने की आवश्यकता हो सकती है।
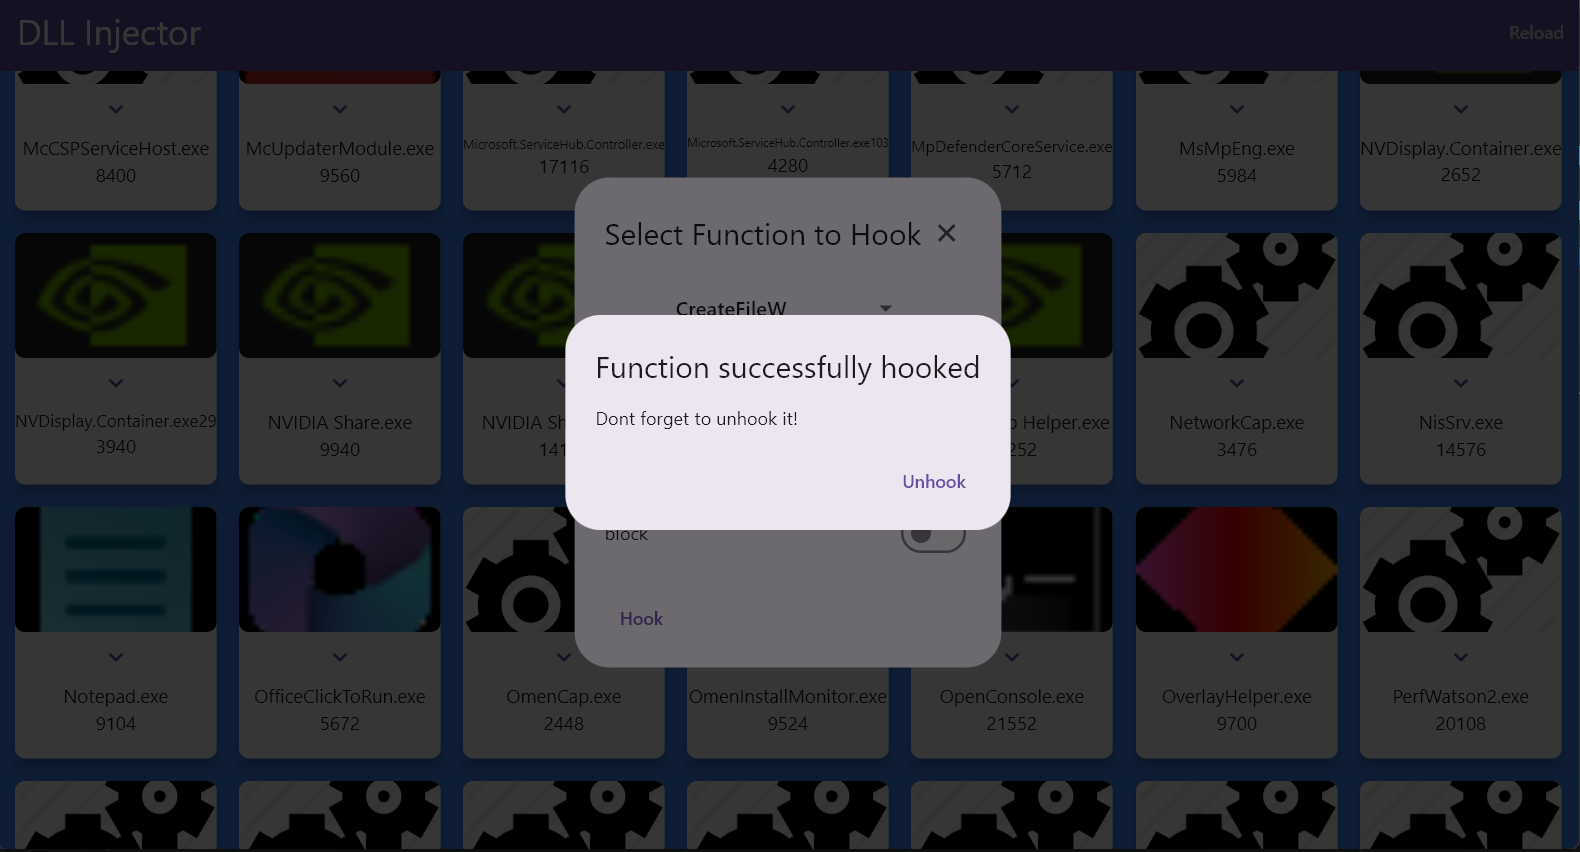
चरण 3: हुक सफल


🔎 हुक का परीक्षण करें

यह जाँचने के लिए कि क्या हुआ:

E:\Downloads\ के अंदर कोई भी फ़ाइल सहेजने का प्रयास करें — फ़ाइल नाम चाहे जो भी हो, उसे hooked.txt नाम देने के लिए बाध्य किया जाएगा।

यह प्रदर्शित करता है कि आप इंजेक्टेड हुक का उपयोग करके API स्तर पर फ़ाइल सिस्टम संचालन को कैसे इंटरसेप्ट और हेरफेर कर सकते हैं।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    405
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    261
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




