
 #1
बाइनरी रिवर्स इंजीनियरिंग, डिसअसेंबली, डिकम्पाइलेशन और पैचिंग उपकरण।
Kitploit अनुशंसित
 dman95/sasm
SASM - NASM, MASM, GAS और FASM असेंबली भाषाओं के लिए सरल क्रॉस-प्लेटफ़ॉर्म IDE
 dryxio/auto-re-agent
AI के साथ संकलित प्रोग्रामों से C/C++ कोड का पुनर्निर्माण और सत्यापन करें।
 mandiant/speakeasy
Windows मैलवेयर अनुकरण ढांचा जो बाइनरी, ड्राइवर और शेलकोड को एक मॉडल किए गए रनटाइम में निष्पादित करता है, संरचित JSON रिपोर्टिंग के लिए API,…
 vaibhavpandeyvpz/apkstudio
एंड्रॉइड एप्लिकेशन पैकेजों के रिवर्स-इंजीनियरिंग के लिए ओपन-सोर्स, क्रॉस-प्लेटफॉर्म Qt6 आधारित IDE। इसमें एक मैत्रीपूर्ण IDE-जैसा लेआउट है जिसमें…
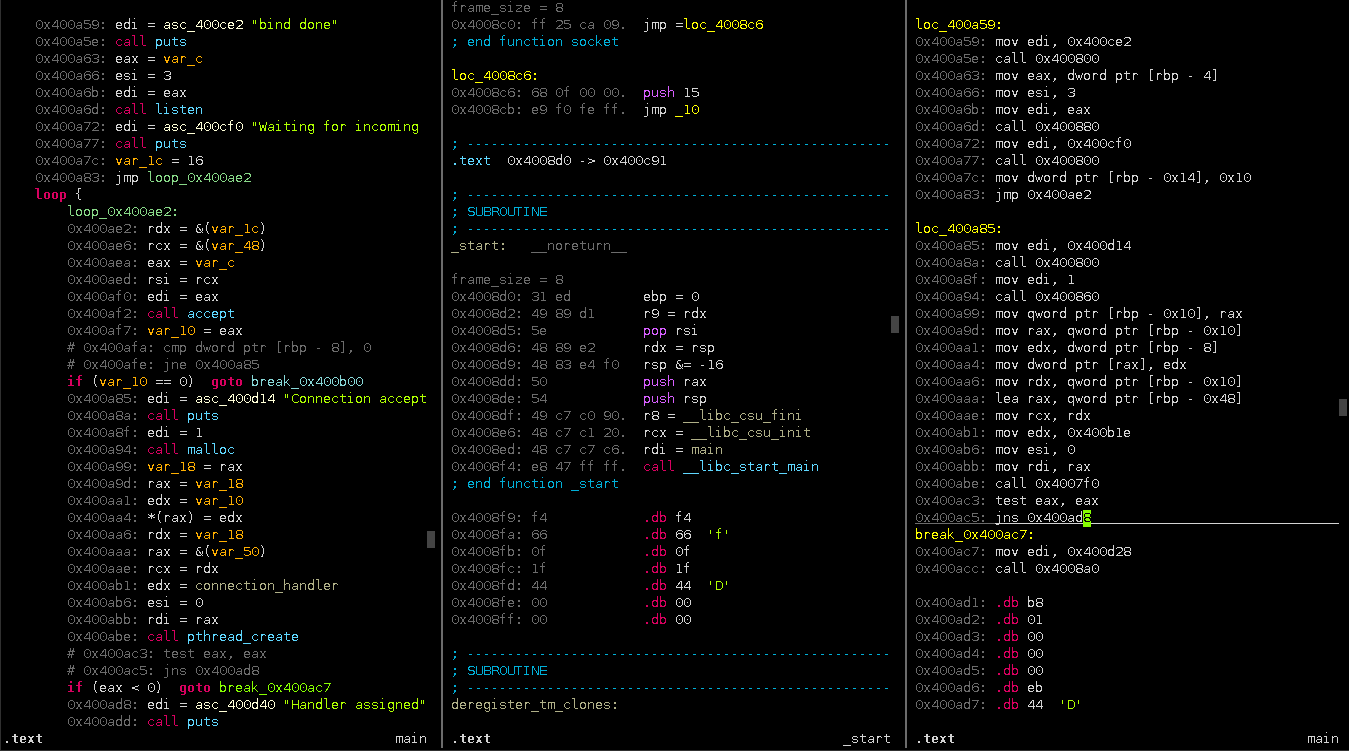 plasma-disassembler/plasma
Plasma x86/ARM/MIPS के लिए एक इंटरैक्टिव डिसअसेंबलर है। यह रंगीन सिंटैक्स के साथ इंडेंटेड स्यूडो-कोड उत्पन्न कर सकता है।
 epasveer/seer
Seer - gdb के लिए एक GUI फ्रंटएंड
 hasherezade/pe-sieve
एक दिए गए प्रक्रिया को स्कैन करता है। विभिन्न प्रकार के संभावित दुर्भावनापूर्ण इम्प्लांट (बदले/इंजेक्ट किए गए PE, शेलकोड, हुक, इन-मेमोरी पैच) को…
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
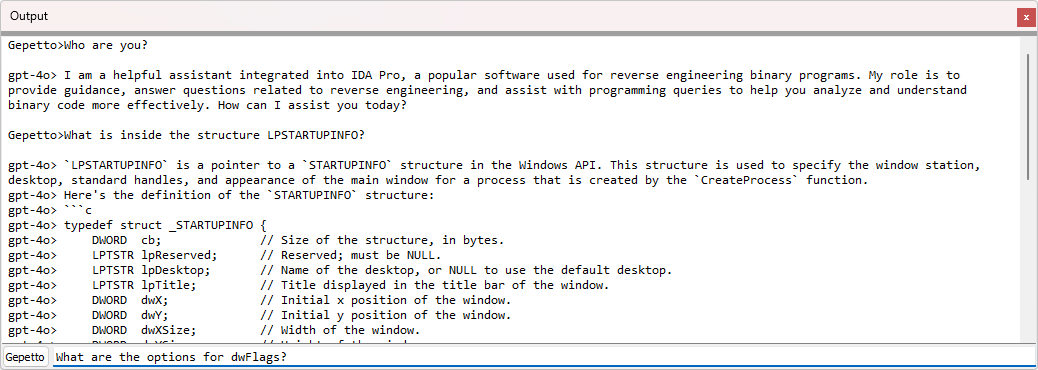 justicerage/gepetto
IDA प्लगइन जो रिवर्स-इंजीनियरिंग को गति देने के लिए भाषा मॉडल से पूछताछ करता है
 iddoeldor/frida-snippets
हस्तनिर्मित Frida उदाहरण
 onekey-sec/unblob
किसी भी प्रकार के कंटेनर प्रारूपों से फ़ाइलें निकालें
 calebfenton/simplify
एंड्रॉइड वर्चुअल मशीन और डीओबफसकेटर
 amlweems/xzbot
notes, honeypot, and exploit demo for the xz backdoor (CVE-2024-3094)
 glmcdona/process-dump
मैलवेयर PE फ़ाइलों को मेमोरी से डिस्क पर डंप करके विश्लेषण के लिए विंडोज़ टूल।
 kjcracks/clutch
केवल-जेलब्रेक iOS उपयोगिता जो इंस्टॉल किए गए ऐप एक्ज़ीक्यूटेबल्स को डिक्रिप्ट करती है और उन्हें सुरक्षा अनुसंधान और रिवर्स-इंजीनियरिंग के लिए .ipa या…
 google/bindiff
डिसअसेंबल किए गए कोड में अंतर और समानताएं जल्दी से खोजें








