#1

 concollmic/concollmic
एक LLM-agent-powered concolic execution engine जो स्रोत कोड को इंस्ट्रूमेंट करता है, पथ बाधाओं को प्राकृतिक भाषा में सारांशित करता है, और किसी भी…
 amossys/memitm
मेमोरी में मैन-इन-द-मिडल बनाने का उपकरण
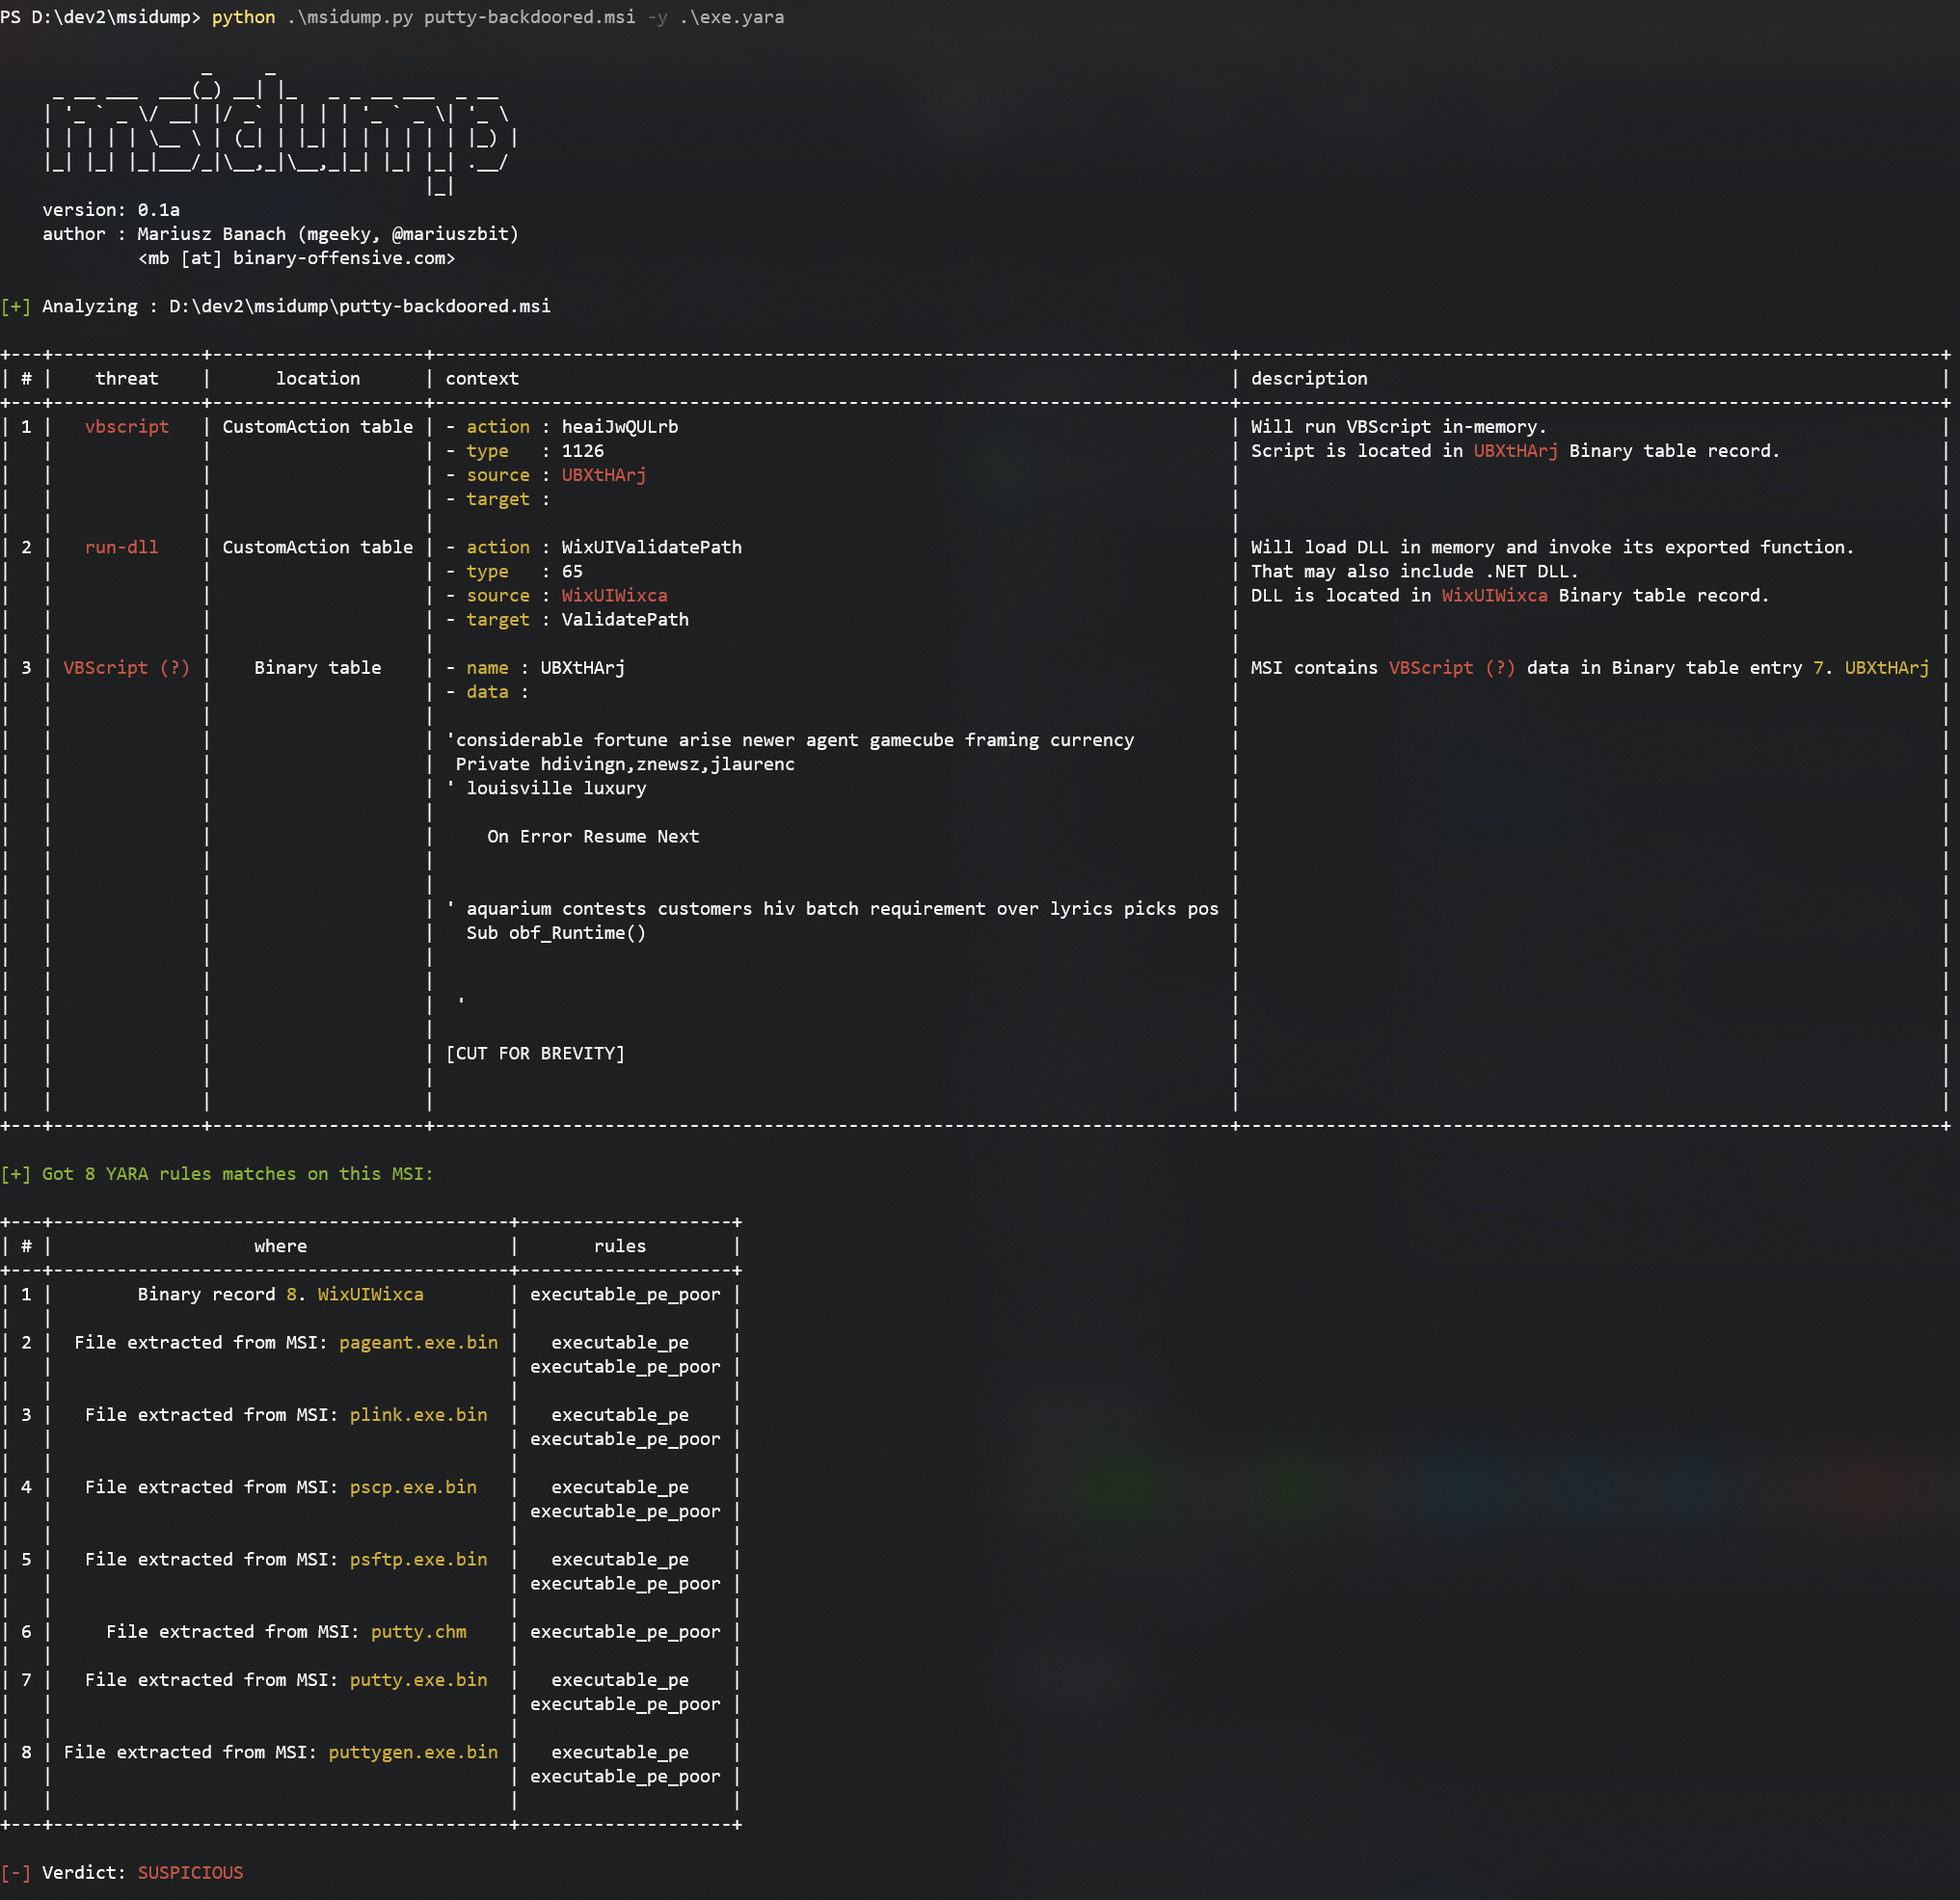 mgeeky/msidump
MSI Dump - एक उपकरण जो दुर्भावनापूर्ण MSI इंस्टॉलेशन पैकेजों का विश्लेषण करता है, फ़ाइलों, स्ट्रीम, बाइनरी डेटा निकालता है और YARA स्कैनर को शामिल…
 hari-prasaanth/thick-client-pentest-checklist
OWASP आधारित चेकलिस्ट जिसमें 80+ टेस्ट केस शामिल हैं
 nteseyes/pylane
gdb पर आधारित डिबग उपकरणों के साथ एक पायथन vm इंजेक्टर।
 penberg/chimera
अविश्वसनीय कोड को होस्ट तक सुरक्षित पहुँच के साथ सैंडबॉक्स करें।
 advdebug/brovan
User-mode x86_64 binary emulator for malware analysis and reverse engineering. Supports PE, ELF, memory dumps, and raw binaries with syscall tracing,…
 zimawhit3/bitmancer
आक्रामक सुरक्षा विकास के लिए Nim लाइब्रेरी
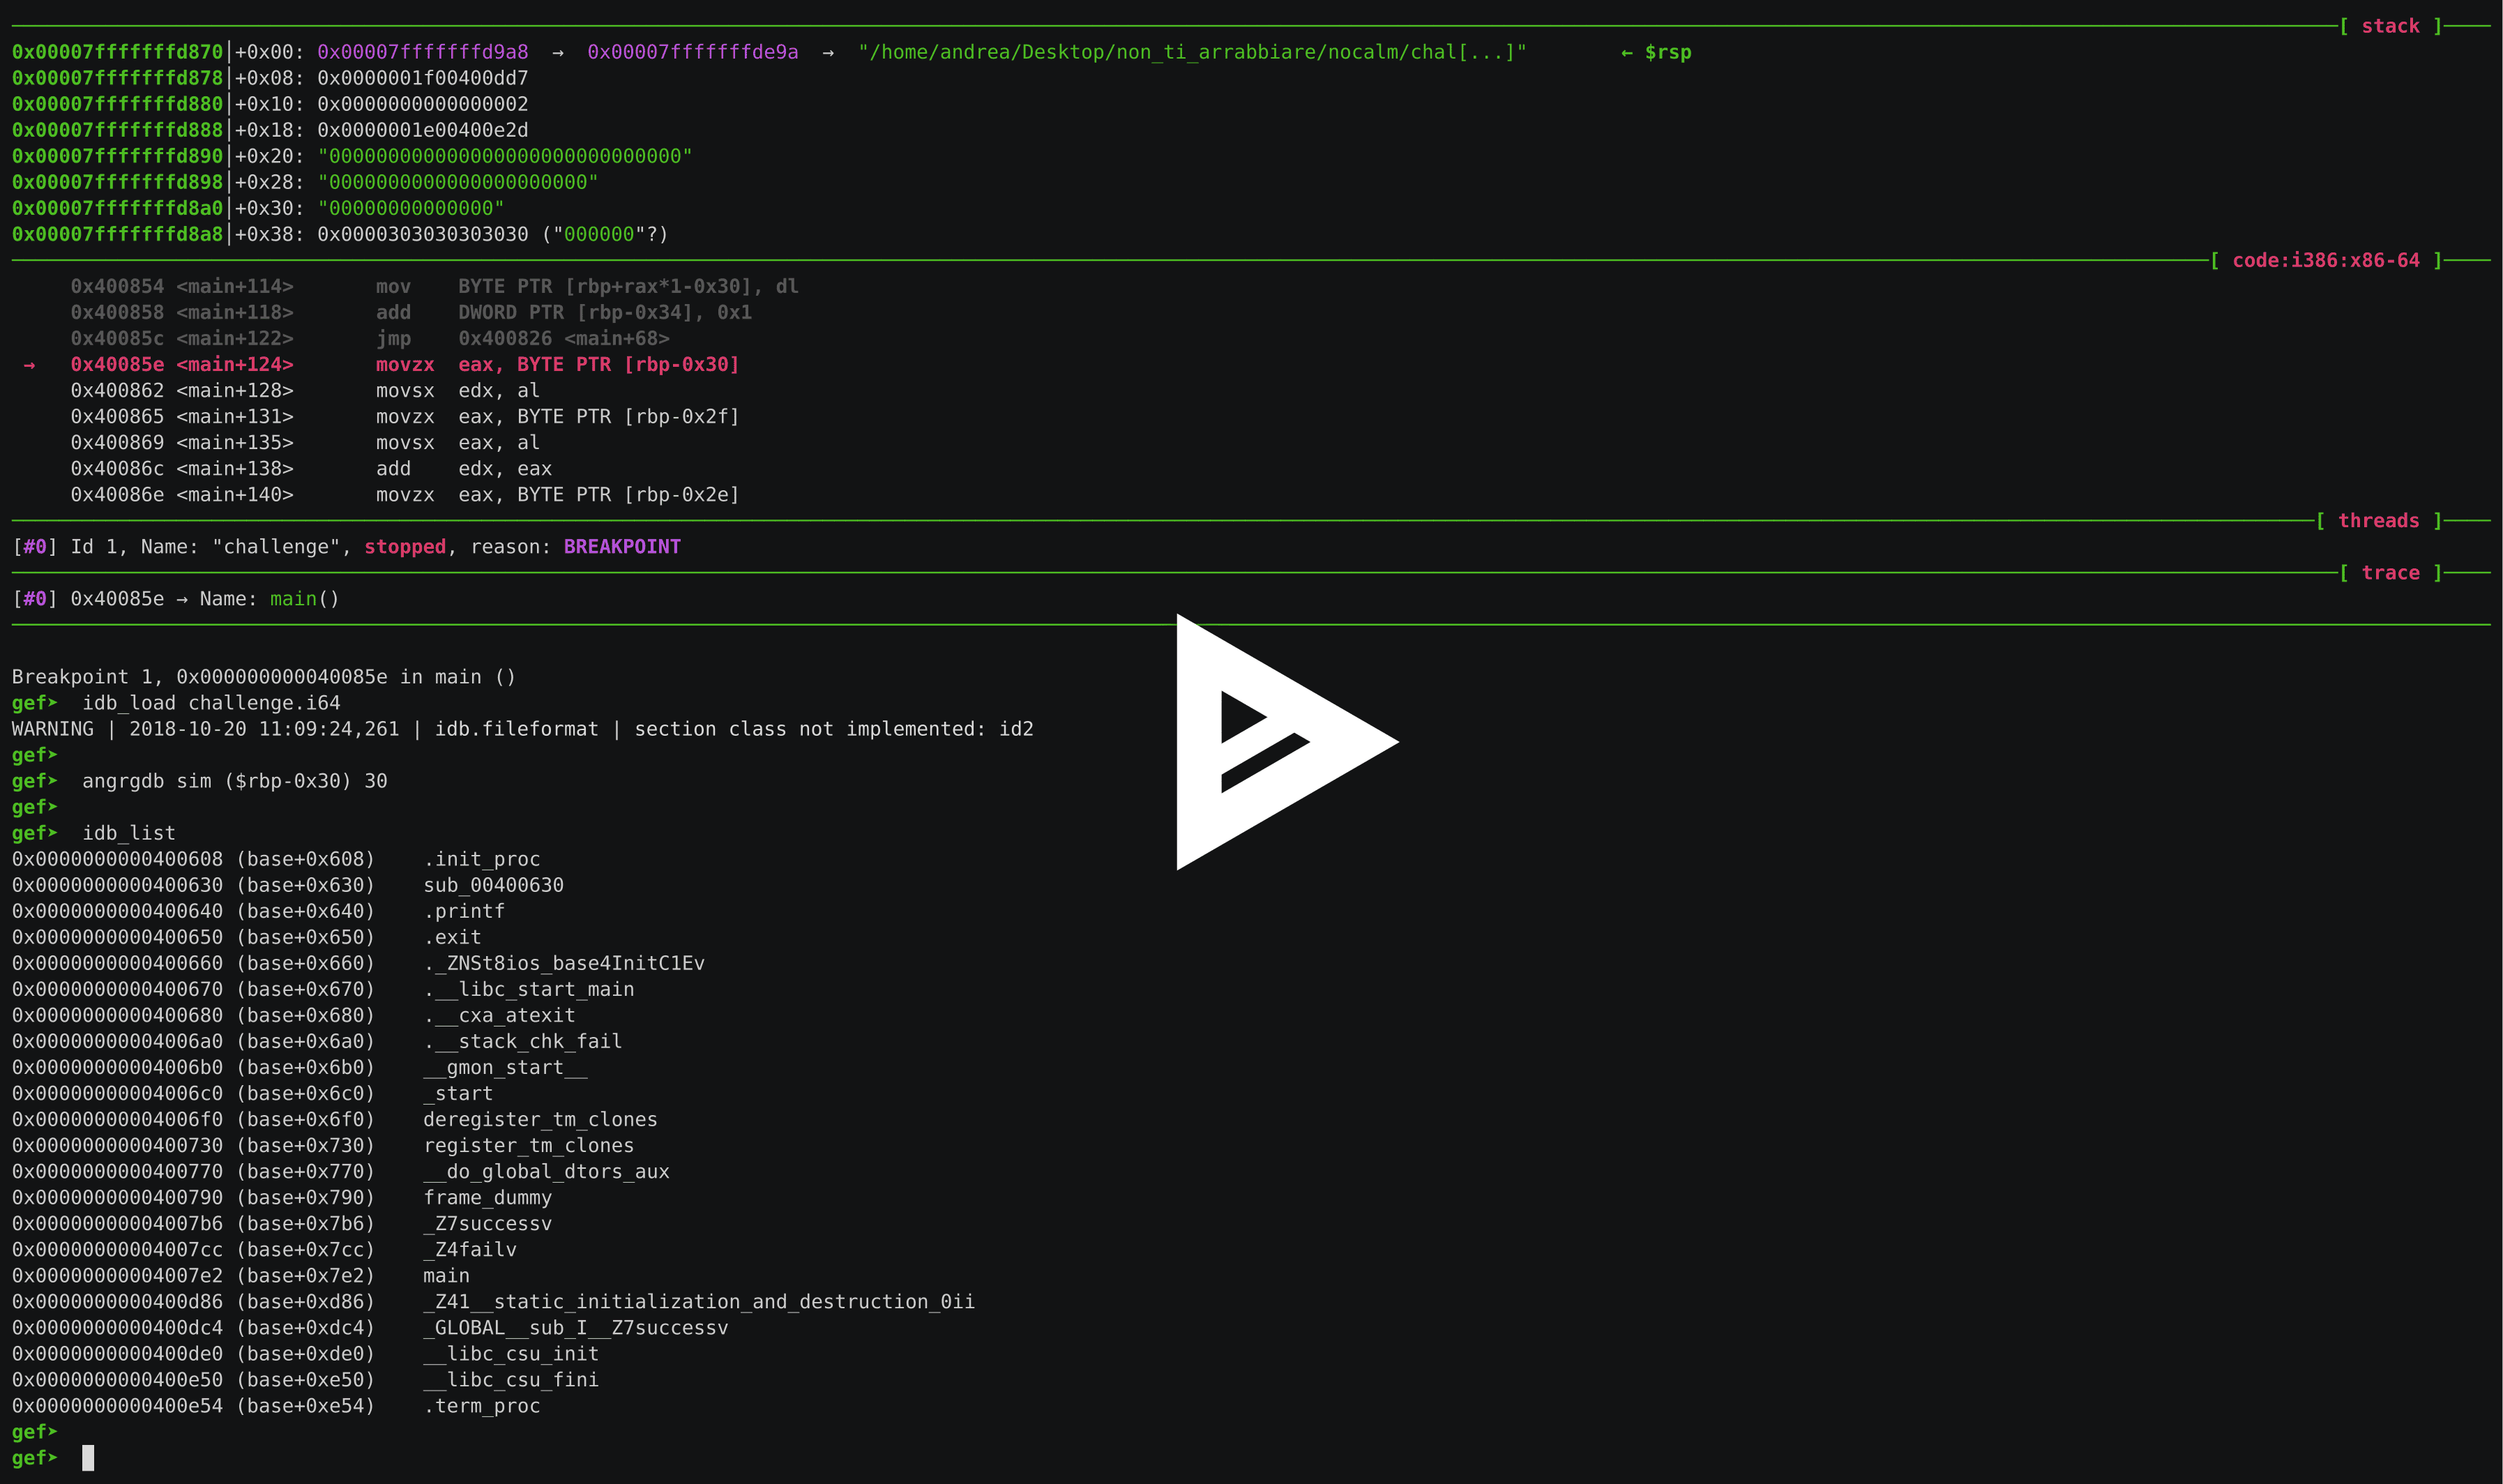 andreafioraldi/angrgdb
GDB के अंदर angr का उपयोग करें। वर्तमान डिबगर स्थिति से angr स्थिति बनाएं।
 mandiant/dncil
FLARE टीम की ओपन-सोर्स लाइब्रेरी जो Common Intermediate Language (CIL) निर्देशों को डिसअसेंबल करती है।
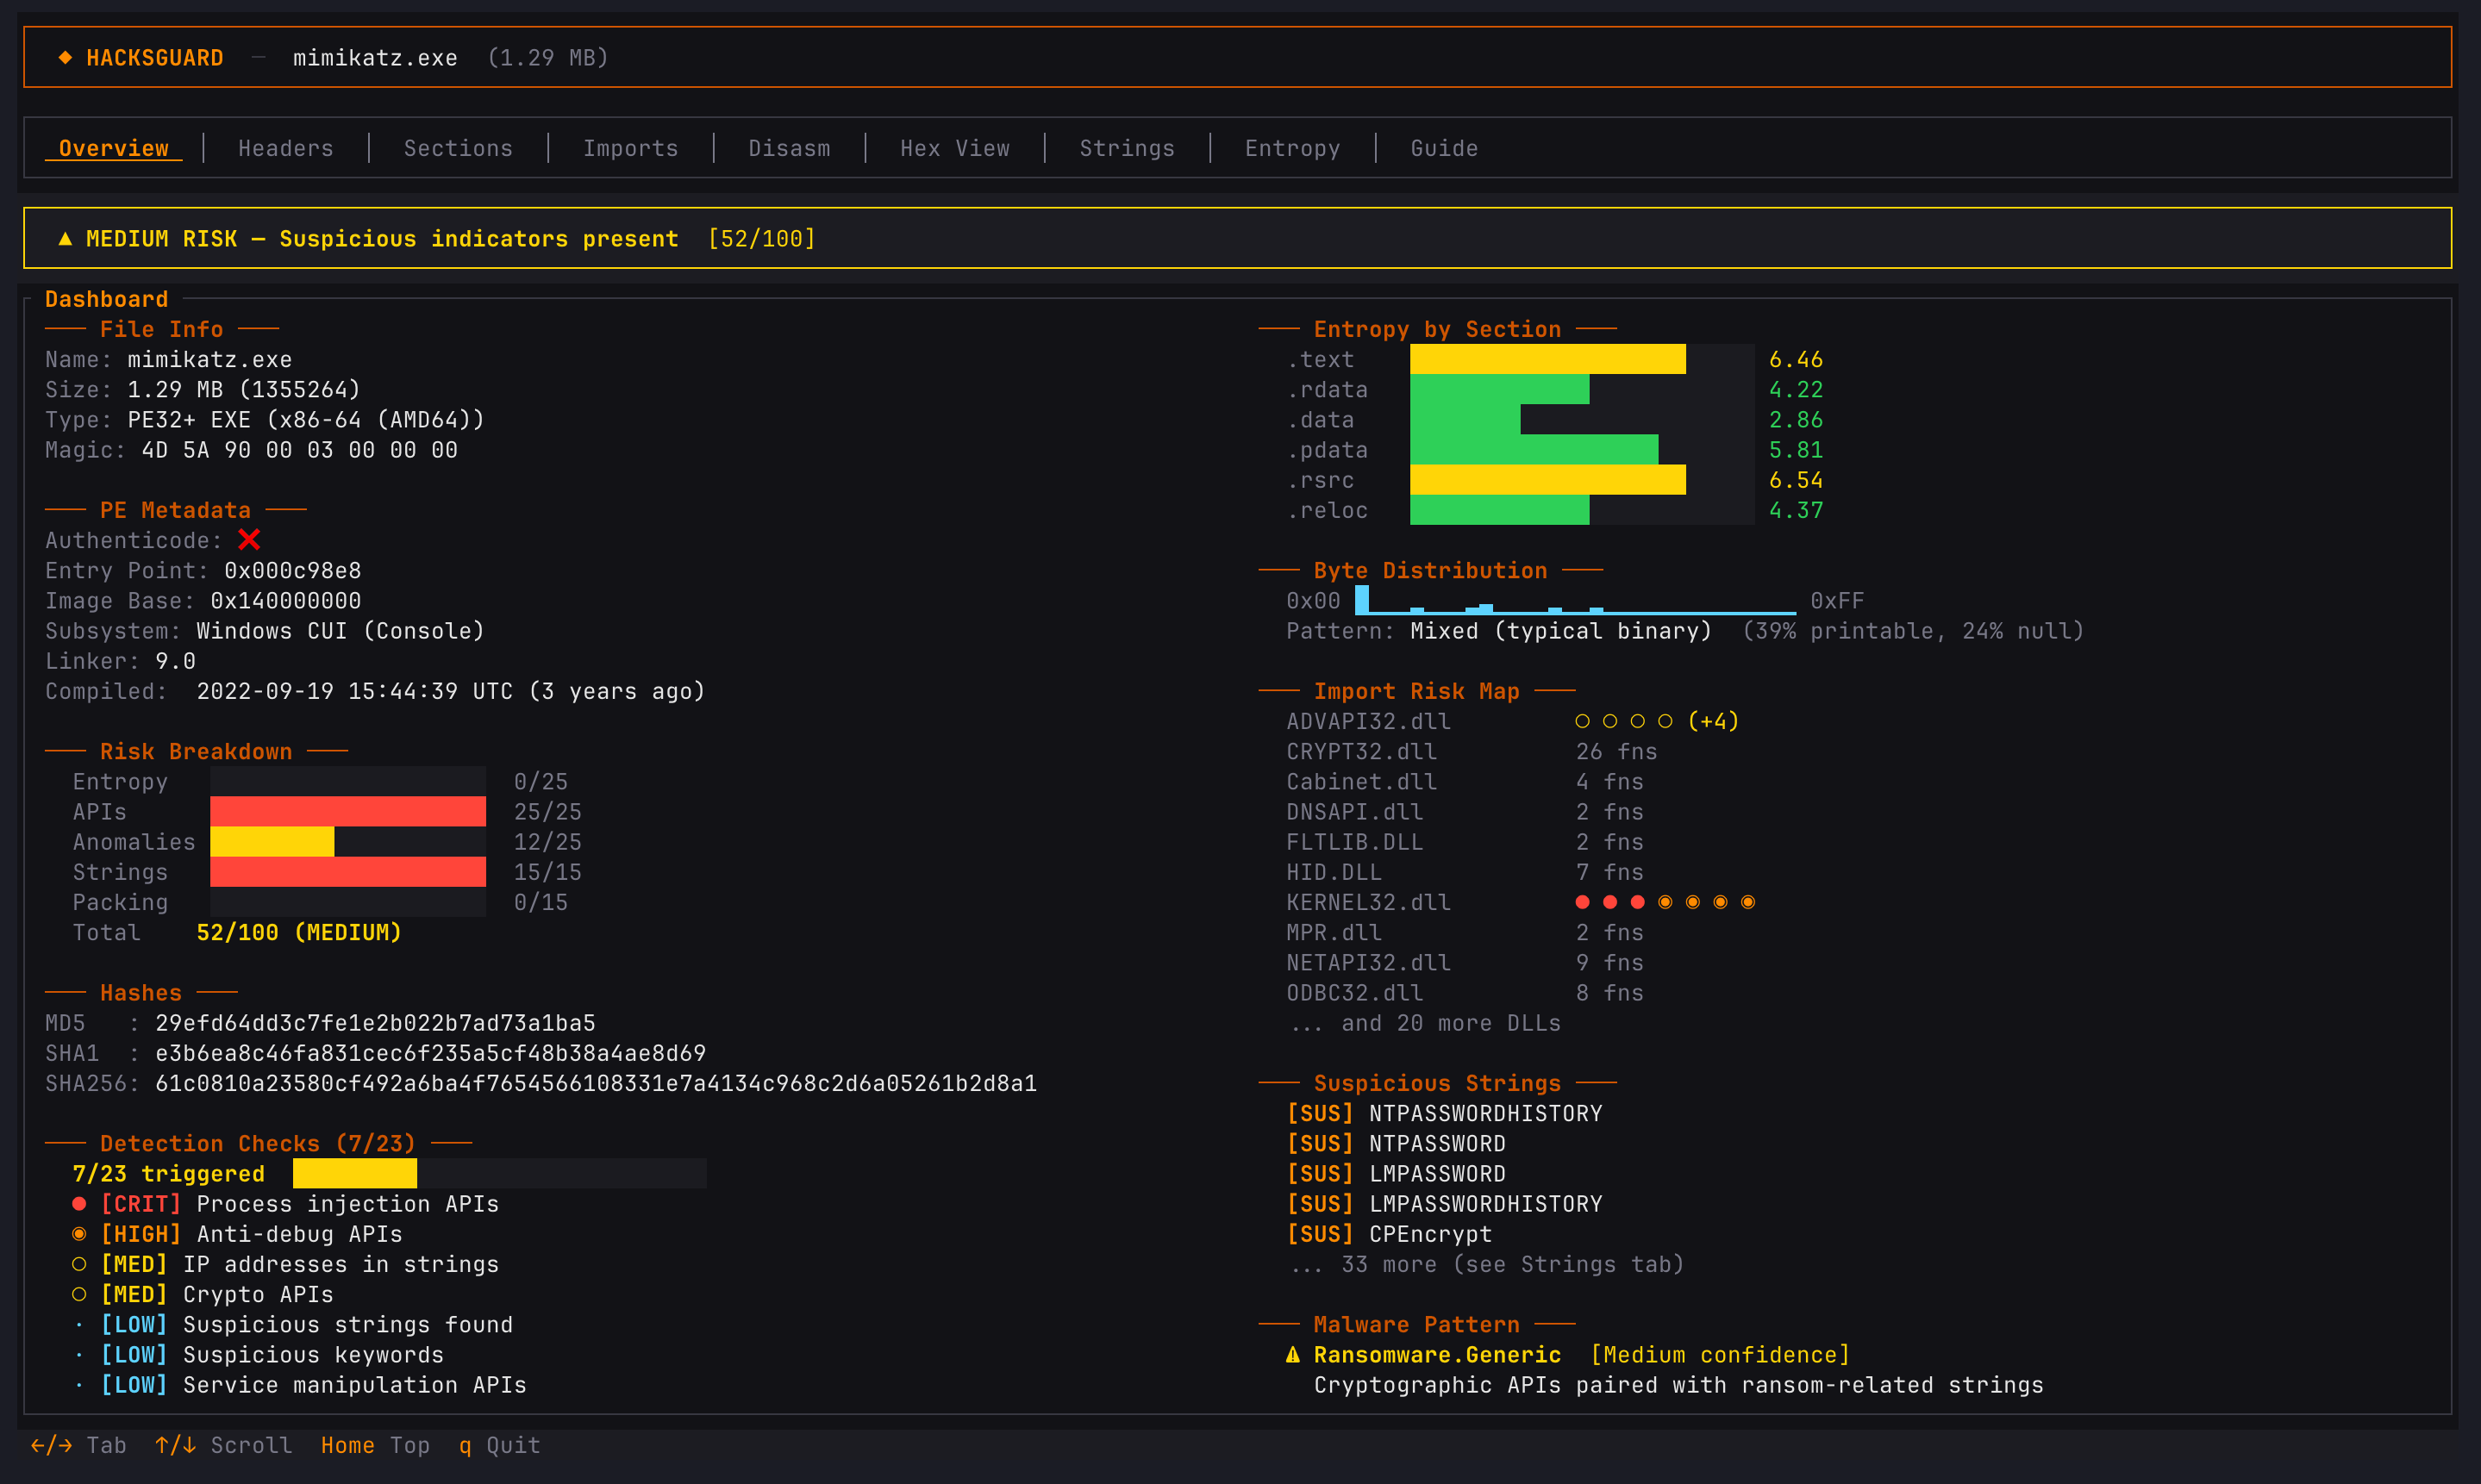 rhacknarok/hacksguard
Rust में निर्मित एक अत्यंत तेज़, मल्टी-थ्रेडेड TUI मैलवेयर विश्लेषण उपकरण। इसमें गहन PE पार्सिंग, YARA स्कैनिंग और ह्यूरिस्टिक जोखिम स्कोरिंग की…
 lab52io/leakedhandlesfinder
लीक हुई विंडोज़ प्रक्रियाओं के हैंडल पहचान उपकरण
 airbus-seclab/gustave
GUSTAVE एम्बेडेड OS कर्नेल के लिए एक फ़ज़िंग प्लेटफ़ॉर्म है। यह QEMU और AFL (और इसके सभी forkserver सिबलिंग्स) पर आधारित है। यह OS कर्नेल को सरल…
 dnakov/r2d2
🤖🏴☠️ GPT-4 के लिए radare2 प्लगइन 🦜। स्वचालित रूप से crackmes हल करें 🪄
 jschicht/logfileparser
NTFS पर $LogFile के लिए पार्सर
 robindavid/idasec
Binsec प्लेटफ़ॉर्म के साथ रिवर्स-इंजीनियरिंग और डायनामिक इंटरेक्शन के लिए IDA प्लगइन
 gamozolabs/elfloader
शेलकोड के लिए एक आर्किटेक्चर-स्वतंत्र ELF फ़ाइल फ्लैटनर