Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
hacksguard — Rust में निर्मित एक अत्यंत तेज़, मल्टी-थ्रेडेड TUI मैलवेयर विश्लेषण उपकरण। इसमें गहन PE पार्सिंग, YARA स्कैनिंग और ह्यूरिस्टिक जोखिम स्कोरिंग की सुविधाएँ हैं। | Kitploit
उपकरण/GitHubGitHub/rhacknarok/hacksguard
स्थैतिक विश्लेषणरिवर्स इंजीनियरिंगफोरेंसिकमालवेयर विश्लेषणबाइनरी विश्लेषण
GitHubrhacknarok/hacksguard

hacksguard

Rust में निर्मित एक अत्यंत तेज़, मल्टी-थ्रेडेड TUI मैलवेयर विश्लेषण उपकरण। इसमें गहन PE पार्सिंग, YARA स्कैनिंग और ह्यूरिस्टिक जोखिम स्कोरिंग की सुविधाएँ हैं।

रिपॉजिटरी देखें
20134982 महीने पहलेKitploit द्वारा समीक्षित
साझा करें

Hacksguard 0.2 - तेज़ गति वाला TUI मैलवेयर विश्लेषण उपकरण 🛡️

Rust License Platform

Hacksguard TUI मैलवेयर विश्लेषण डैशबोर्ड

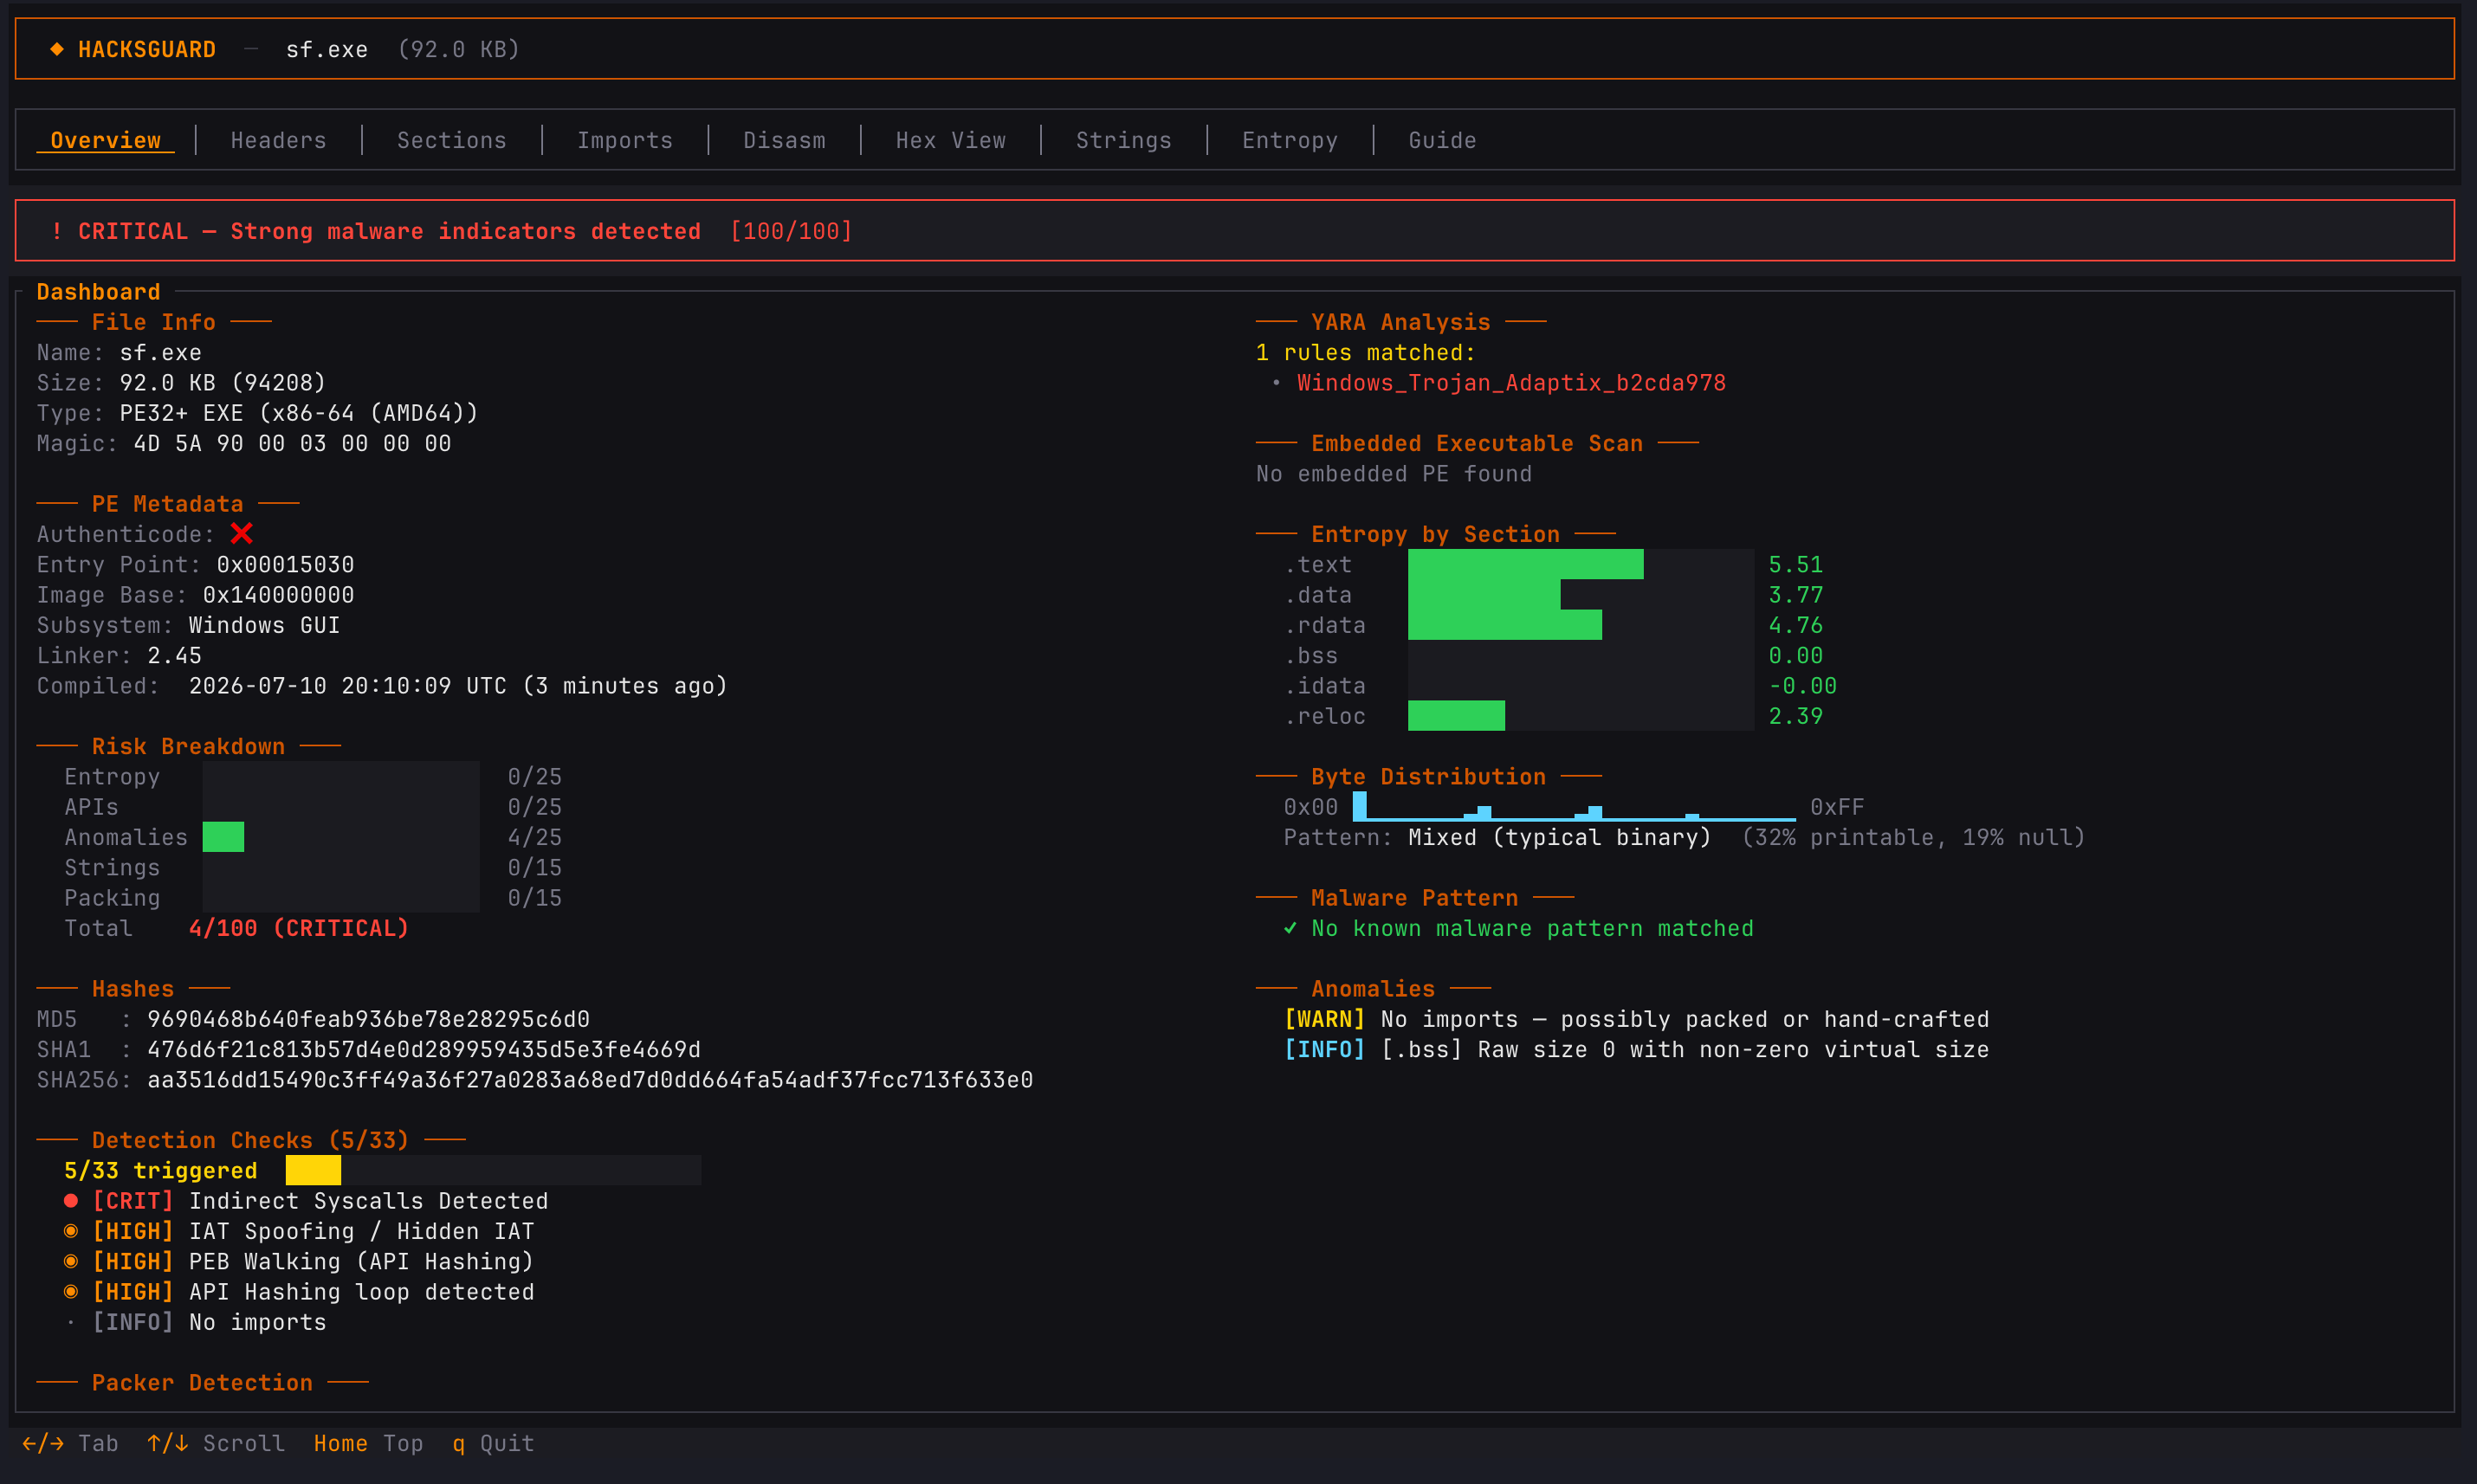
Hacksguard एक बहुत तेज़, मल्टी-थ्रेडेड टर्मिनल UI (TUI) स्थैतिक विश्लेषण उपकरण है जो SOC विश्लेषकों, खतरे के शिकारियों और रिवर्स इंजीनियरों के लिए डिज़ाइन किया गया है। पूरी तरह से Rust में निर्मित, यह पोर्टेबल एक्ज़ीक्यूटेबल (PE) फ़ाइलों के त्वरित ट्राइएज और गहन निरीक्षण के लिए एक सहज डैशबोर्ड प्रदान करता है, जो सीधे आपके टर्मिनल में काम करता है।

🌟 मुख्य विशेषताएँ

  • तेज़ गति और मल्टी-थ्रेडेड: मुख्य विश्लेषण पाइपलाइन (PE पार्सिंग, YARA स्कैनिंग, और एंट्रॉपी गणना) एक साथ चलती है। यह बड़े एक्ज़ीक्यूटेबल के विश्लेषण के दौरान भी शून्य UI विलंबता सुनिश्चित करता है।
  • उन्नत जोखिम स्कोरिंग: Hacksguard स्वचालित रूप से 5 अनुमानित अक्षों (एंट्रॉपी, संदिग्ध API, PE विसंगतियाँ, स्ट्रिंग्स, और पैकिंग) के आधार पर 0-100% का जोखिम स्कोर संकलित करता है, जो एक इंटरैक्टिव रेडार चार्ट के माध्यम से खूबसूरती से प्रदर्शित होता है।
  • एकीकृत YARA इंजन: boreal क्रेट द्वारा संचालित, Hacksguard ज्ञात खतरों, पैकर्स, और चोरी की तकनीकों का पता लगाने के लिए स्थानीय YARA नियमों (जैसे, Elastic protections-artifacts) को गतिशील रूप से लोड करता है।
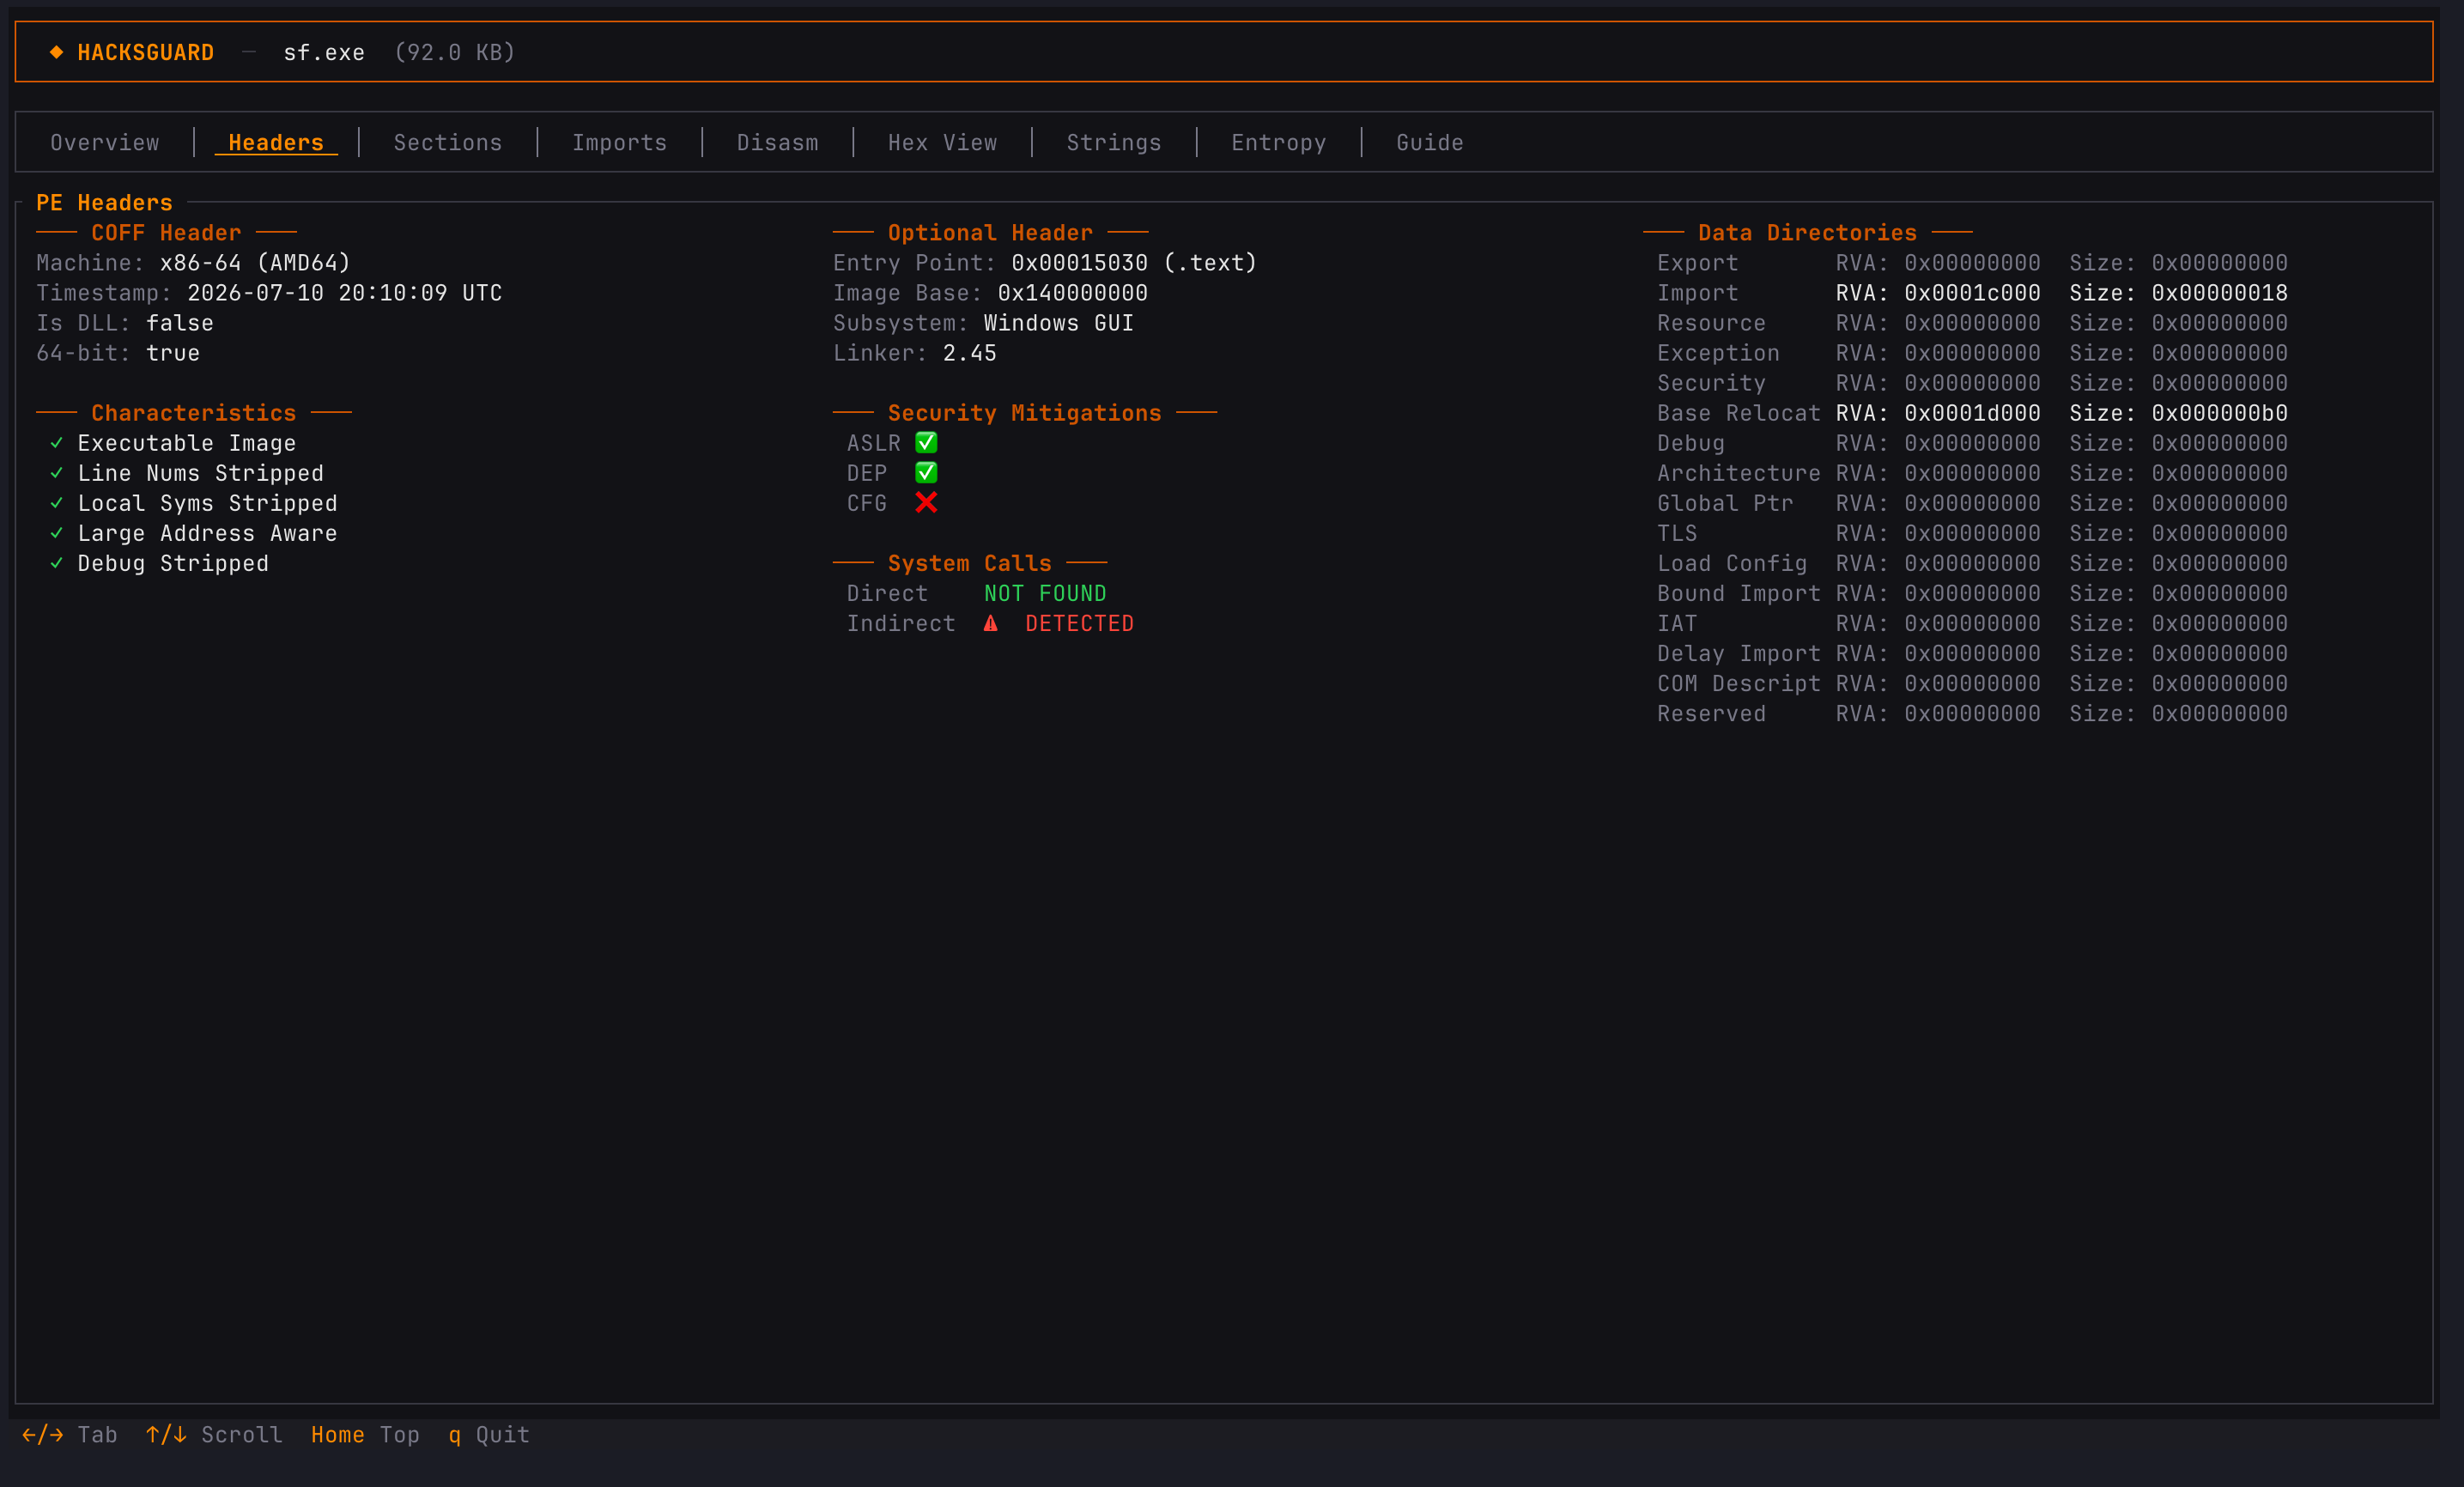
  • गहन PE निरीक्षण: PE प्रारूप का व्यापक विवरण, जिसमें हेडर, सेक्शन, इम्पोर्ट (गंभीरता के अनुसार वर्गीकृत), एक्सपोर्ट, सुरक्षा उपाय (ASLR, DEP, CFG), और ऑथेंटिकोड सत्यापन शामिल हैं।
  • दृश्य एंट्रॉपी ग्राफ़: एक समर्पित एंट्रॉपी टैब फ़ाइल की शैनन एंट्रॉपी वितरण को स्पार्कलाइन का उपयोग करके प्लॉट करता है, जिससे विश्लेषक तुरंत एन्क्रिप्टेड या पैक किए गए पेलोड को दृष्टिगत रूप से पहचान सकते हैं।
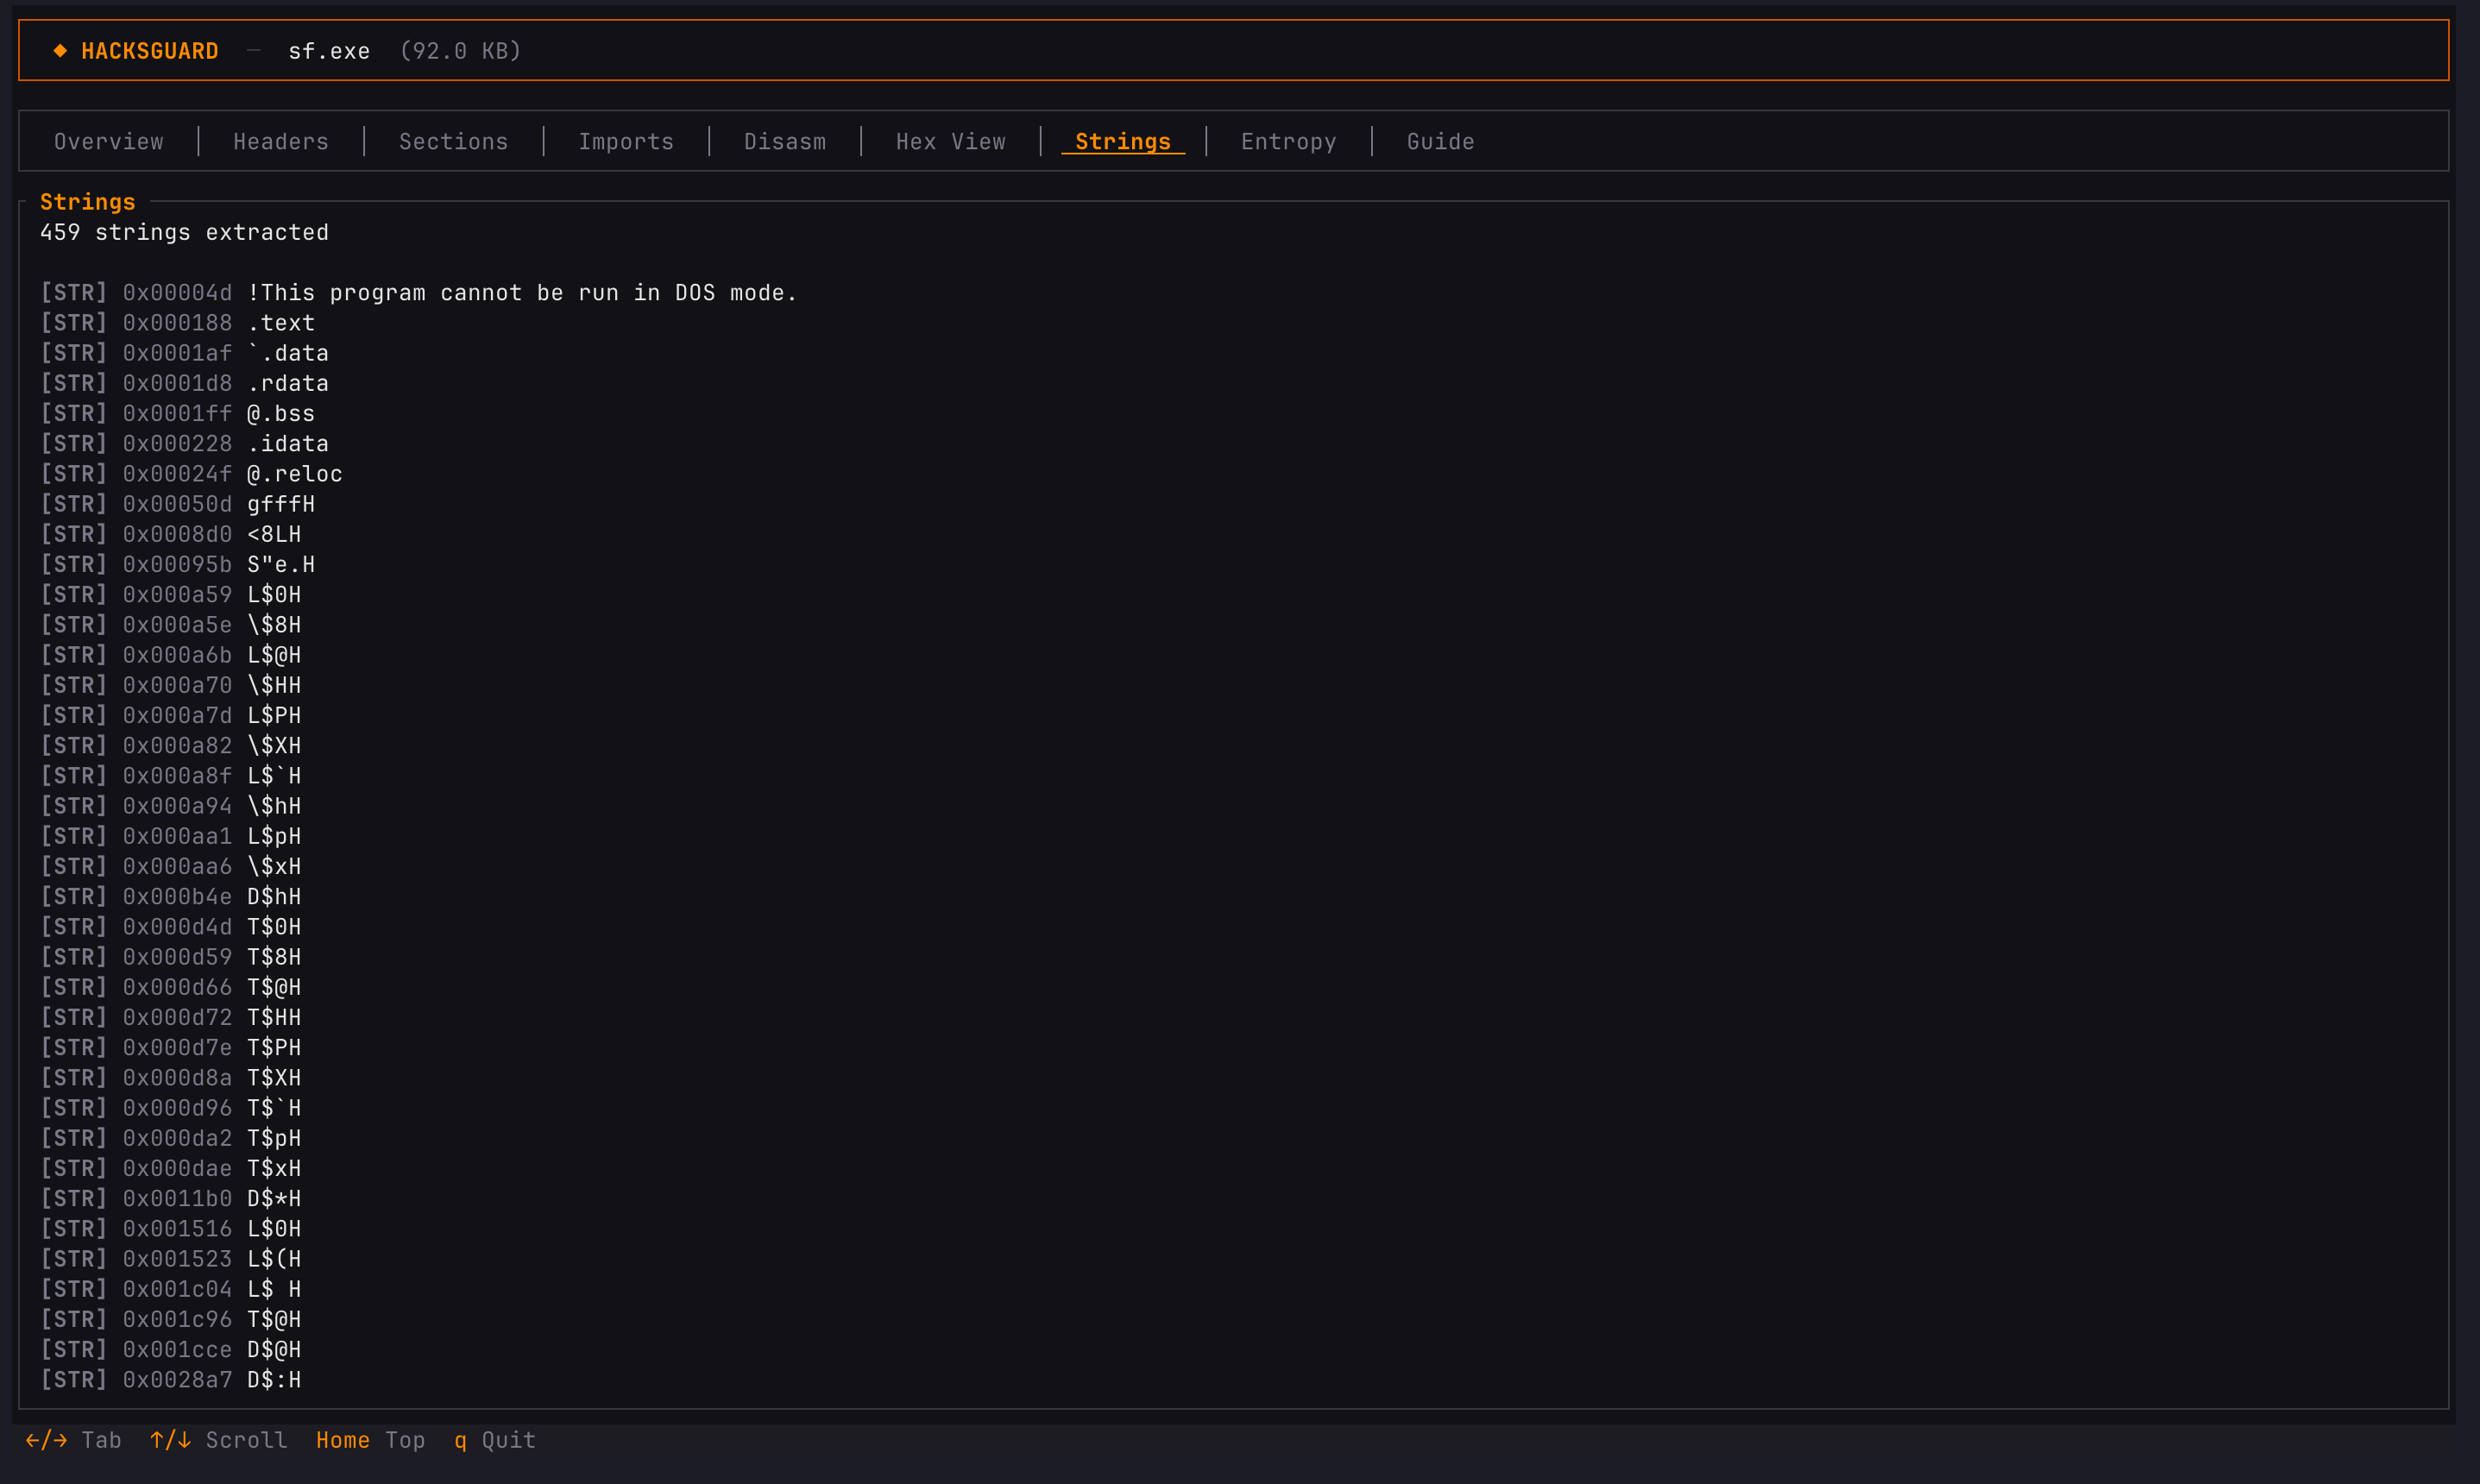
  • स्वचालित डिकोडिंग स्ट्रिंग्स: स्वचालित रूप से स्ट्रिंग्स (IP, URL, रजिस्ट्री कुंजियाँ) निकालता और वर्गीकृत करता है। Base64 अल्फ़ाबेट से मेल खाने वाली संदिग्ध स्ट्रिंग्स को इंटरफ़ेस में चलते-फिरते डिकोड किया जाता है।
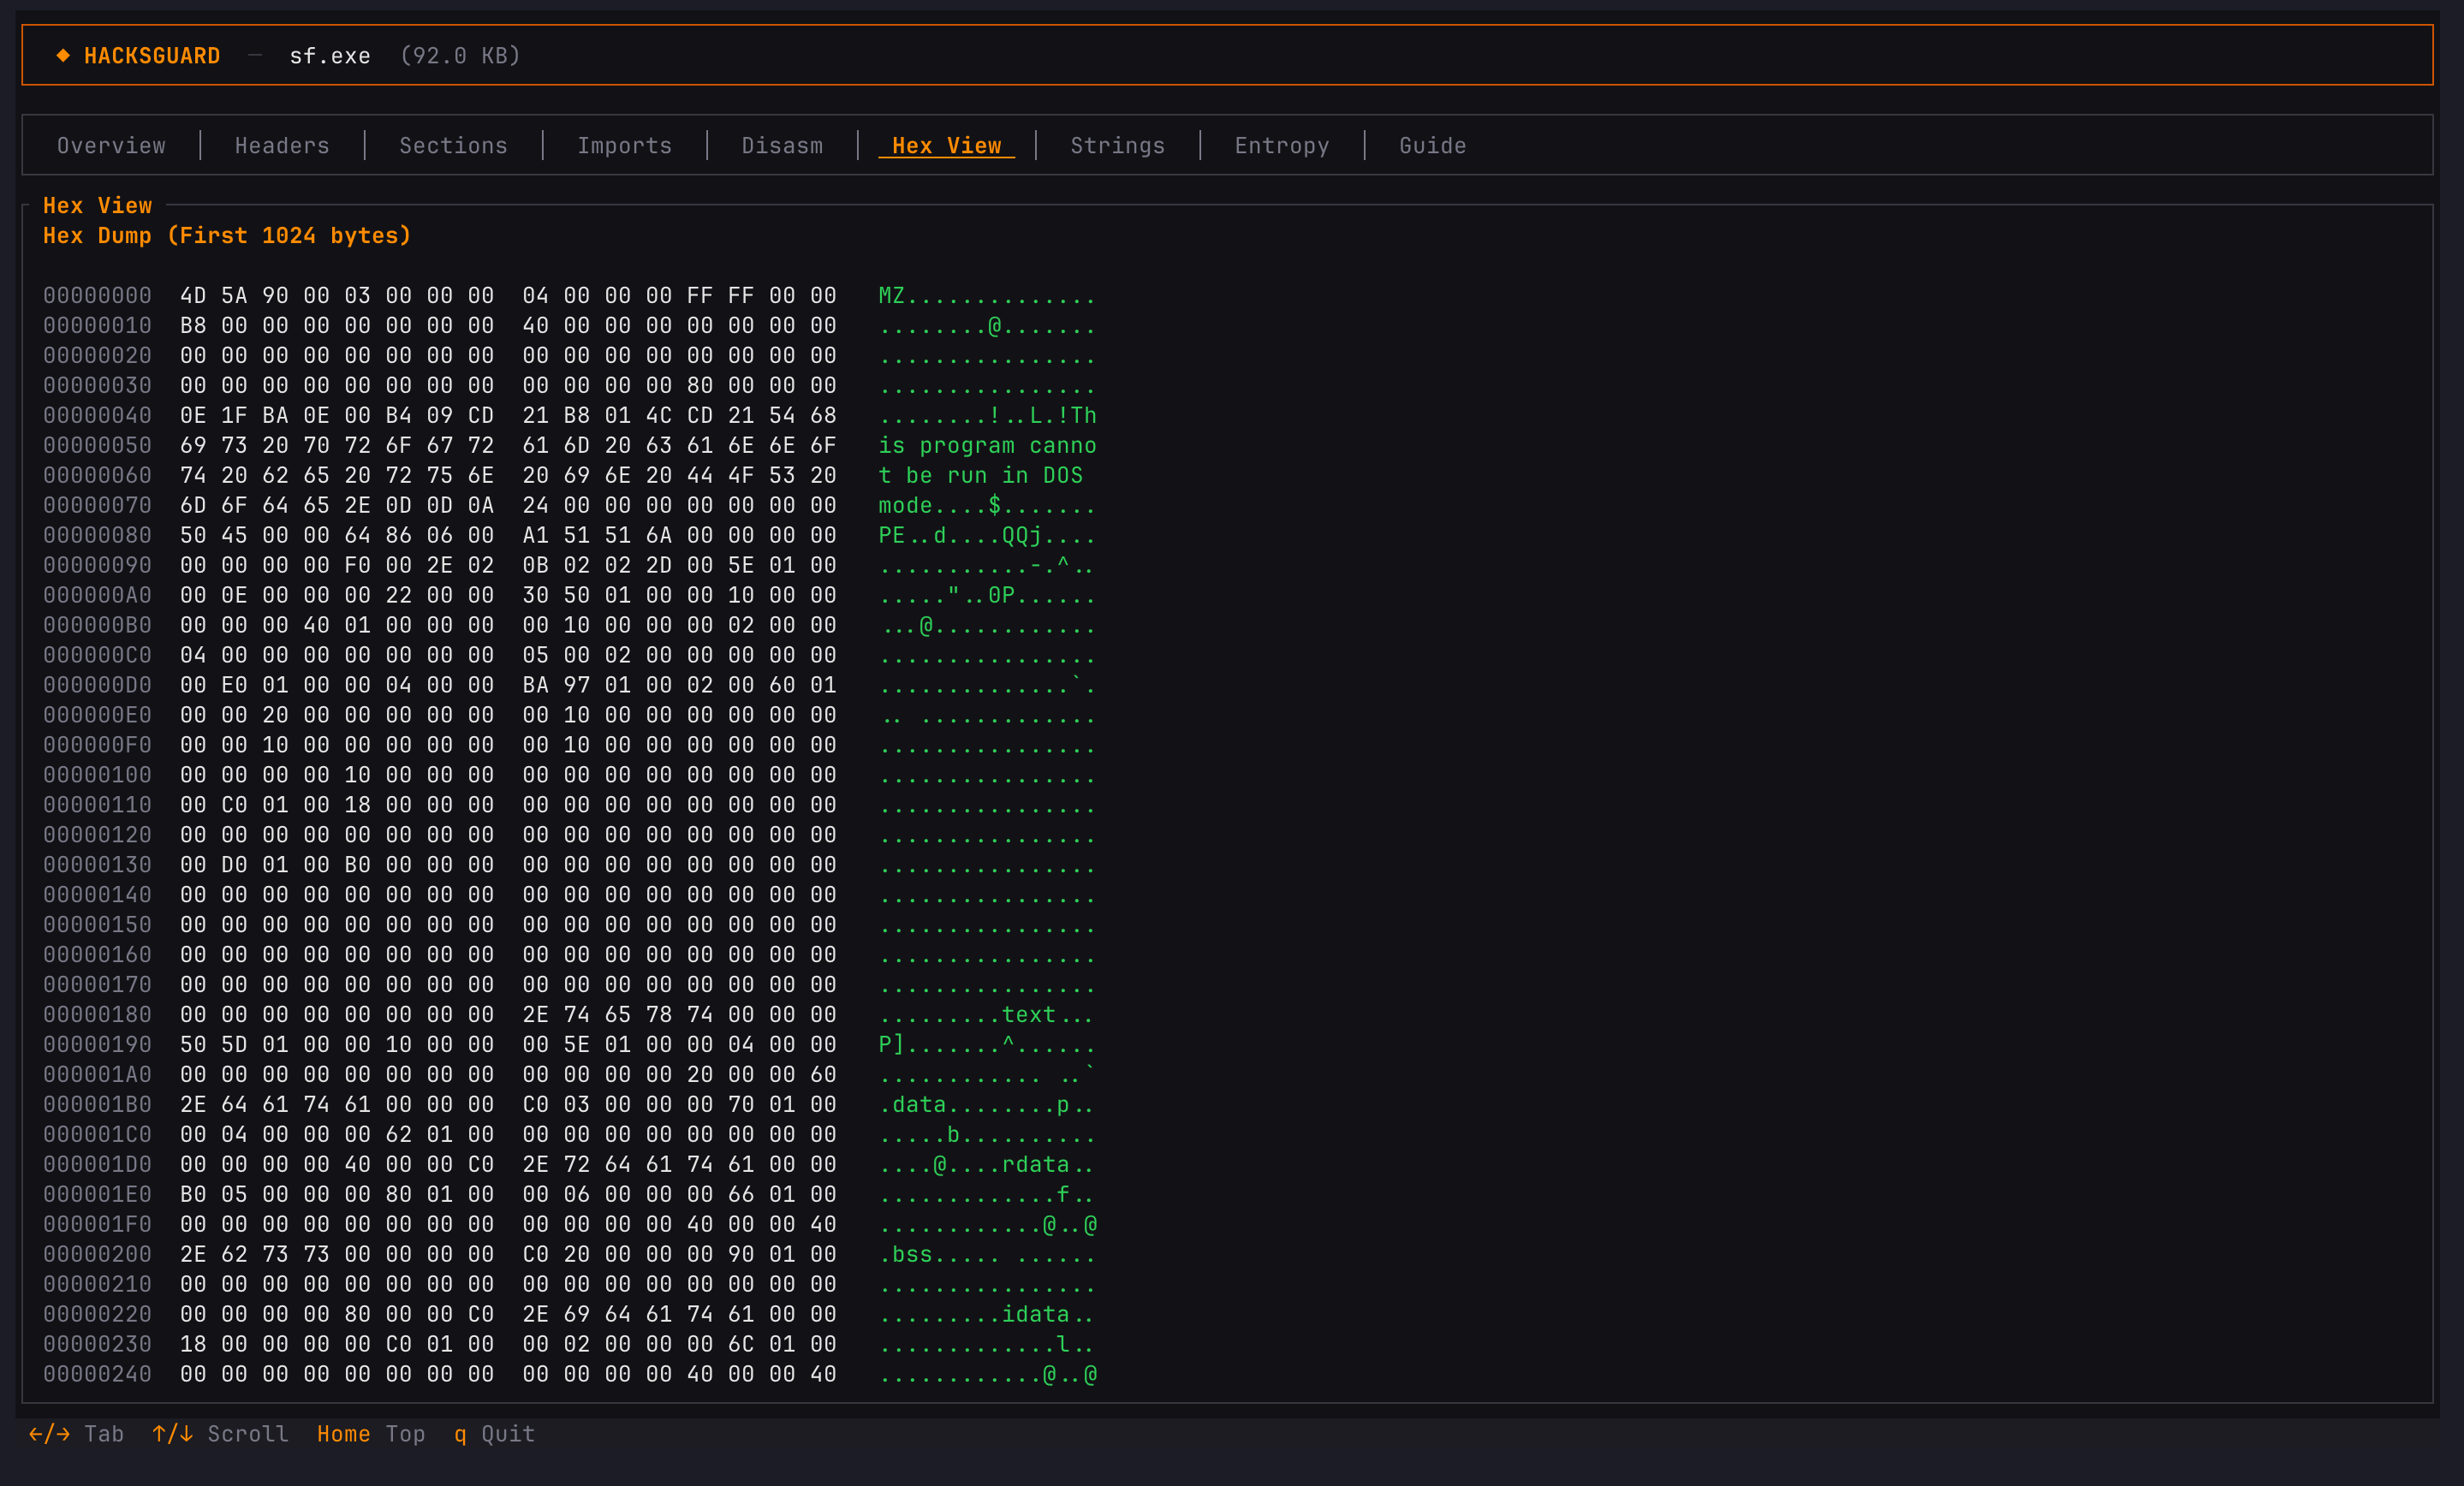
  • अंतर्निहित डिस्सेम्बलर और हेक्स व्यू: iced-x86 एकीकरण के माध्यम से एंट्री पॉइंट पर कच्चे x86/x64 ऑपकोड का निरीक्षण करें, या अंतर्निहित हेक्स डंप व्यूअर के साथ कच्चे बाइट्स में गोता लगाएँ।
  • ओवरले का पता लगाना: बाइनरी के अंत में जोड़े गए छिपे डेटा का स्वचालित रूप से पता लगाता है, जो ड्रॉपर्स और दुर्भावनापूर्ण इंस्टॉलर द्वारा सामान्यतः उपयोग की जाने वाली तकनीक है।
  • CLI मोड / CI-CD के लिए तैयार: टर्मिनल UI को बाईपास करने और SIEM/SOAR एकीकरण के लिए पूर्ण विश्लेषण रिपोर्ट को संरचित JSON ऑब्जेक्ट के रूप में निर्यात करने के लिए hacksguard --json <file> चलाएँ।

📦 स्थापना

स्रोत से निर्माण

सुनिश्चित करें कि आपके पास Rust और Cargo स्थापित है, फिर चलाएँ:

git clone https://github.com/Rhacknarok/hacksguard.git
cd hacksguard
cargo build --release

संकलित बाइनरी target/release/hacksguard पर उपलब्ध होगी।

Nixpkgs

Nix या NixOS उपयोगकर्ताओं के लिए Nixpkgs में एक पैकेज उपलब्ध है। ध्यान रखें कि नवीनतम रिलीज़ केवल unstable चैनल में मौजूद हो सकती हैं।

$ nix-env -iA nixos.hacksguard

🚀 उपयोग

Hacksguard को उस एक्ज़ीक्यूटेबल का पथ प्रदान करके चलाएँ जिसका आप विश्लेषण करना चाहते हैं:

cargo run --release -- <path/to/binary.exe>

कीबोर्ड शॉर्टकट

  • Tab / Right Arrow: अगला टैब
  • Shift+Tab / Left Arrow: पिछला टैब
  • Up / Down / k / j: स्क्रॉल करें
  • PageUp / PageDown: तेज़ स्क्रॉल
  • q / Esc: बाहर निकलें

निर्भरताएँ

  • ratatui और crossterm - TUI रेंडरिंग
  • goblin - PE/ELF पार्सिंग
  • boreal - शुद्ध Rust YARA इंजन
  • iced-x86 - डिस्सेम्बलर

🔗 संबंधित परियोजनाएँ

  • Elastic Protections Artifacts - YARA नियम

📸 स्क्रीनशॉट

अवलोकन

अवलोकन

PE हेडर

PE हेडर

अनुभाग

अनुभाग

आयात

आयात

डिस्सेम्बली

डिस्सेम्बली

हेक्स व्यू

हेक्स व्यू

स्ट्रिंग्स

स्ट्रिंग्स

एंट्रॉपी

एंट्रॉपी

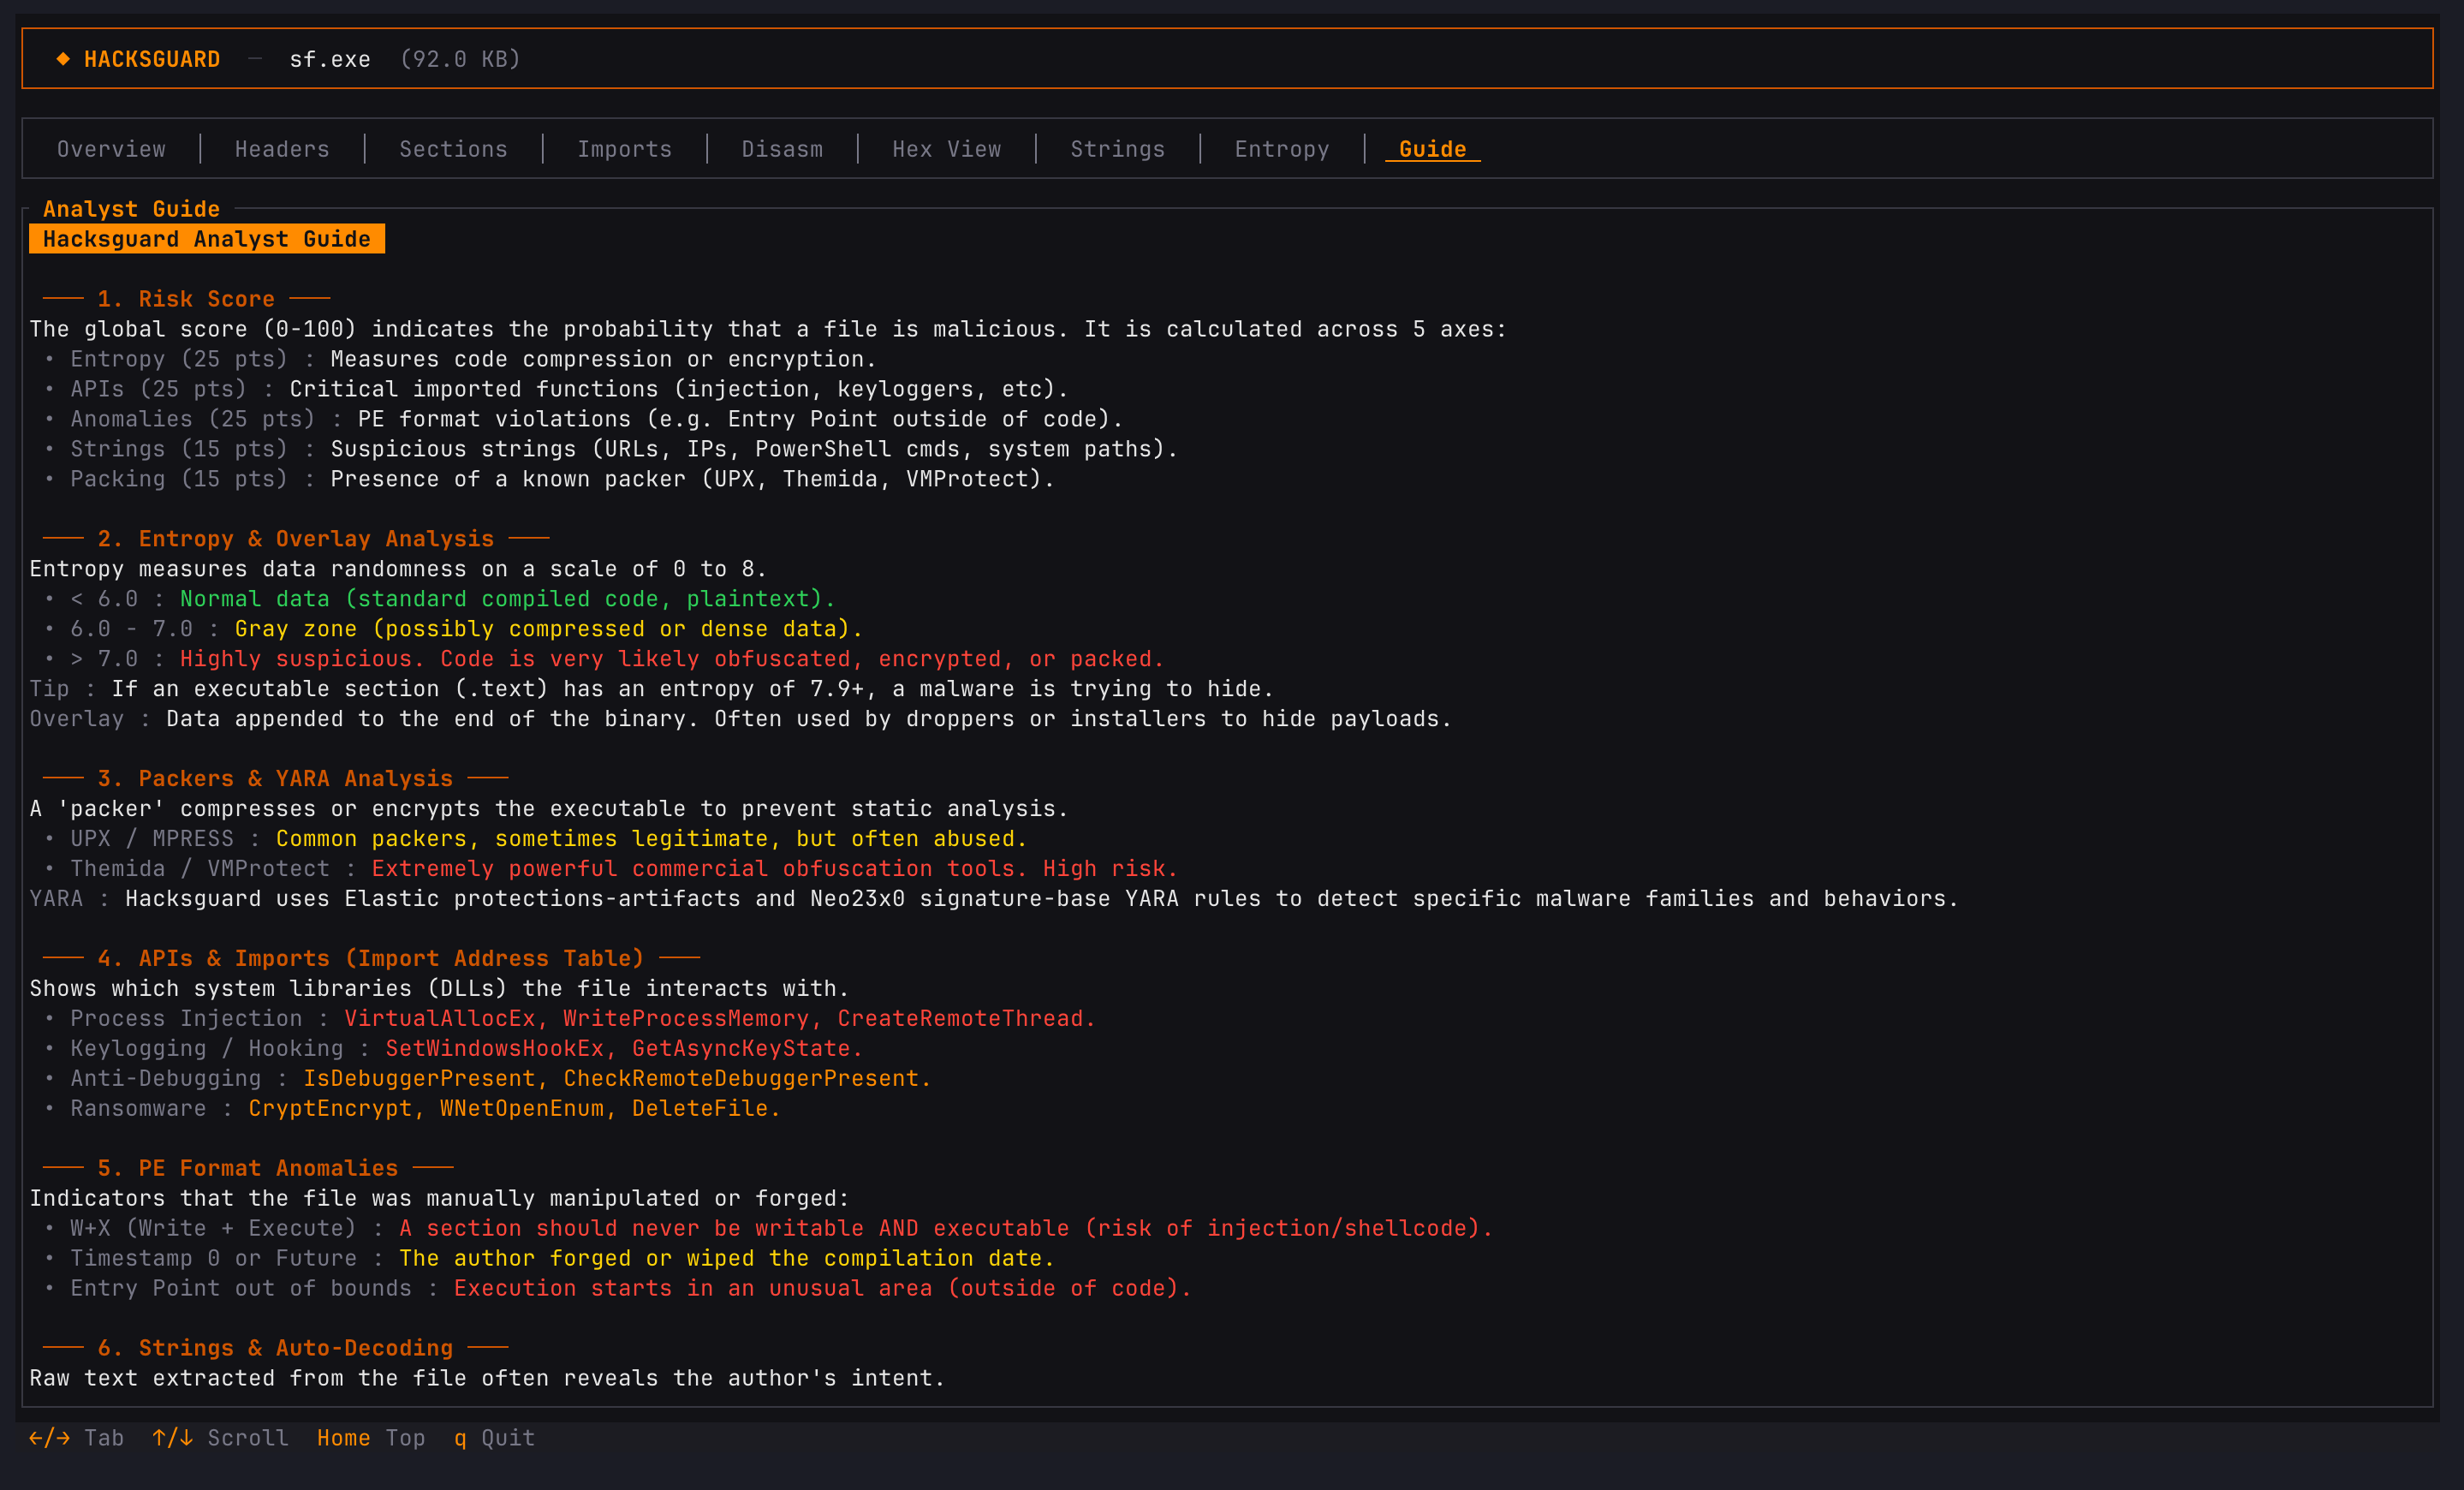
विश्लेषक गाइड

विश्लेषक गाइड

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    398
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    259
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    257

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →