
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
बाइनरी विश्लेषण — पृष्ठ 10 | Kitploit
श्रेणियाँ

बाइनरी विश्लेषण

बाइनरी रिवर्स इंजीनियरिंग, डिसअसेंबली, डिकम्पाइलेशन और पैचिंग उपकरण।

Kitploit अनुशंसित

शीर्ष उपकरण

10 चयनित
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1 दिन पहले
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k9घं 53मि पहले
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k1 महीना पहले
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k1 दिन पहले
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k17घं 11मि पहले
angr preview#6

angr

GitHubangr/angr
9.0k1 दिन पहले
capa preview#7

capa

GitHubmandiant/capa
6.1k7 दिन पहले
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k2घं 55मि पहले
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k2 दिन पहले
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k20 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
1643 परिणाम
XPEViewer preview

XPEViewer

GitHubhorsicq/xpeviewer

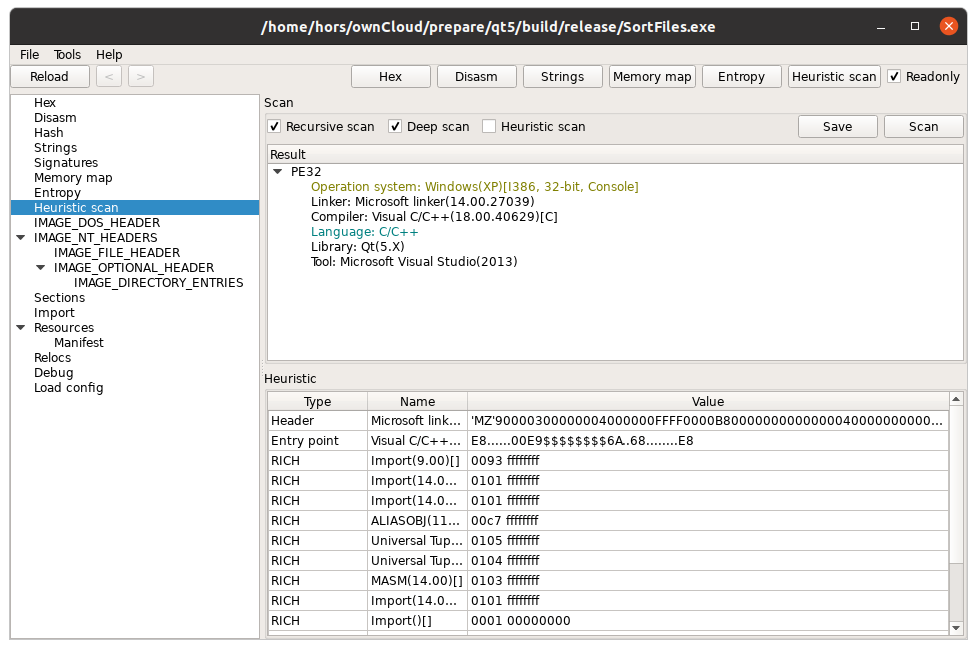
Windows, Linux और MacOS के लिए PE फ़ाइल दर्शक/संपादक।

static-analysisreverse-engineeringbinary-analysis
1.2k22घं 28मि पहले
efiXplorer preview

efiXplorer

GitHubrehints/efixplorer

IDA प्लगइन और लोडर UEFI फर्मवेयर विश्लेषण और रिवर्स इंजीनियरिंग स्वचालन के लिए
embedded-systems-securitystatic-analysisvulnerability-analysis+5
1.1k16 दिन पहले
ThreatCheck preview

ThreatCheck

GitHubrasta-mouse/threatcheck

Microsoft Defender / AMSI Consumer द्वारा फ़्लैग किए गए बाइट्स की पहचान करता है।
defensive-toolsscripting-automationmalware-analysis+1
1.6k7 महीने पहले
rz-ghidra preview

rz-ghidra

GitHubrizinorg/rz-ghidra

rizin के लिए गहन ghidra डीकंपाइलर और sleigh डिसअसेंबलर एकीकरण
static-analysisreverse-engineeringbinary-analysis
9656 दिन पहले
VMProtect-devirtualization preview

VMProtect-devirtualization

GitHubjonathansalwan/vmprotect-devirtualization

VMProtect सॉफ्टवेयर सुरक्षा के साथ खेलना। प्रतीकात्मक निष्पादन और LLVM का उपयोग करके शुद्ध फलनों का स्वचालित डीओबफस्केशन।
static-analysisdynamic-analysis-sandboxingreverse-engineering+2
1.5k4 साल पहले
Malimite preview

Malimite

GitHublauriewired/malimite

iOS और macOS डीकंपाइलर

ios-securityreverse-engineeringmobile-security+2
3.1k1 साल पहले
COFFLoader preview

COFFLoader

GitHubtrustedsec/coffloader

Cobalt Strike के बाहर Beacon Object Files (BOFs) चलाएँ, 64-bit COFF ऑब्जेक्ट फ़ाइलों को पार्स करके, Beacon-संगत आर्गुमेंट जनरेशन और रेड-टीम परीक्षण…
post-exploitationpenetration-testingbinary-analysis+2
6461 महीना पहले
gdb-frontend preview

gdb-frontend

GitHubrohanrhu/gdb-frontend

☕ GDBFrontend एक आसान, लचीला और विस्तार योग्य GUI डीबगर है।
reverse-engineeringdebuggersbinary-analysis+1
3.0k11 महीने पहले
Dwarf preview

Dwarf

GitHubigio90/dwarf

पूरी सुविधाओं वाला एकाधिक आर्किटेक्चर/OS डीबगर जो PyQt5 और frida पर आधारित है।
android-securitydynamic-analysis-sandboxingios-security+4
1.3k2 साल पहले
python-exe-unpacker preview

python-exe-unpacker

GitHubwithsecurelabs/python-exe-unpacker

EXE फ़ाइलों को अनपैक और डीकंपाइल करने के लिए एक सहायक स्क्रिप्ट, जो python कोड से संकलित की गई हैं।
dynamic-analysis-sandboxingreverse-engineeringforensics+2
1.0k8 साल पहले
MCExtractor preview

MCExtractor

GitHubplatomav/mcextractor

Intel, AMD, VIA और Freescale माइक्रोकोड निष्कर्षण उपकरण
reverse-engineeringhardware-securityutilities-frameworks+2
9201 महीना पहले
Virtuailor preview

Virtuailor

GitHub0xgalz/virtuailor

IDA Pro में स्वचालित C++ वर्चुअल टेबल बनाने का IDAPython उपकरण

static-analysisdynamic-analysis-sandboxingreverse-engineering+2
1.4k6 साल पहले
SigFlip preview

SigFlip

GitHubmed0x2e/sigflip

SigFlip एक उपकरण है जो प्रमाणित हस्ताक्षरित PE फ़ाइलों (exe, dll, sys ..etc) को मौजूदा हस्ताक्षर को अमान्य या तोड़े बिना पैच करने के लिए है।
defensive-toolspersistence-mechanismscode-analysis+5
1.3k3 साल पहले
windows-api-function-cheatsheets preview

windows-api-function-cheatsheets

GitHub7etsuo/windows-api-function-cheatsheets

विंडोज़ API फ़ंक्शन कॉल्स का एक संदर्भ, जिसमें फ़ाइल संचालन, प्रक्रिया प्रबंधन, मेमोरी प्रबंधन, थ्रेड प्रबंधन, डायनामिक-लिंक लाइब्रेरी (DLL) प्रबंधन,…
reverse-engineeringpost-exploitationmalware-analysis+3
1.5k2 साल पहले
MicrocodeDecryptor preview

MicrocodeDecryptor

GitHubchip-red-pill/microcodedecryptor

Intel Atom माइक्रोकोड अपडेट्स को डिक्रिप्ट करता है और रिकवर की गई RC4 कुंजियों के साथ XuCode को अनपैक करता है, जिससे हार्डवेयर सुरक्षा अनुसंधान के…
reverse-engineeringcryptographyhardware-security+2
1.5k4 साल पहले
rzweb preview

rzweb

GitHubindalok/rzweb

A complete browser-based reverse engineering platform built on Rizin, running entirely client-side via WebAssembly.

static-analysisdynamic-analysis-sandboxingreverse-engineering+5
7382 दिन पहले
Frida-Labs preview

Frida-Labs

GitHubdere-ad2001/frida-labs

इस रिपॉजिटरी में Android एक्सप्लॉइटेशन के लिए Frida सीखने हेतु चुनौतियों की एक श्रृंखला है।

android-securitydynamic-code-analysisexploitation+6
1.3k8 महीने पहले
tiny_tracer preview

tiny_tracer

GitHubhasherezade/tiny_tracer

Intel Pin-आधारित ट्रेसर जो API कॉल, सिस्कॉल और निर्देशों को ट्रैक करता है, एंटी-डीबग एवेज़न के साथ, पैक्ड बाइनरीज़ के मैलवेयर विश्लेषण और रिवर्स…


dynamic-analysis-sandboxingreverse-engineeringmalware-analysis+2
1.7k4 महीने पहले
पिछला1…91011…92अगला