
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित
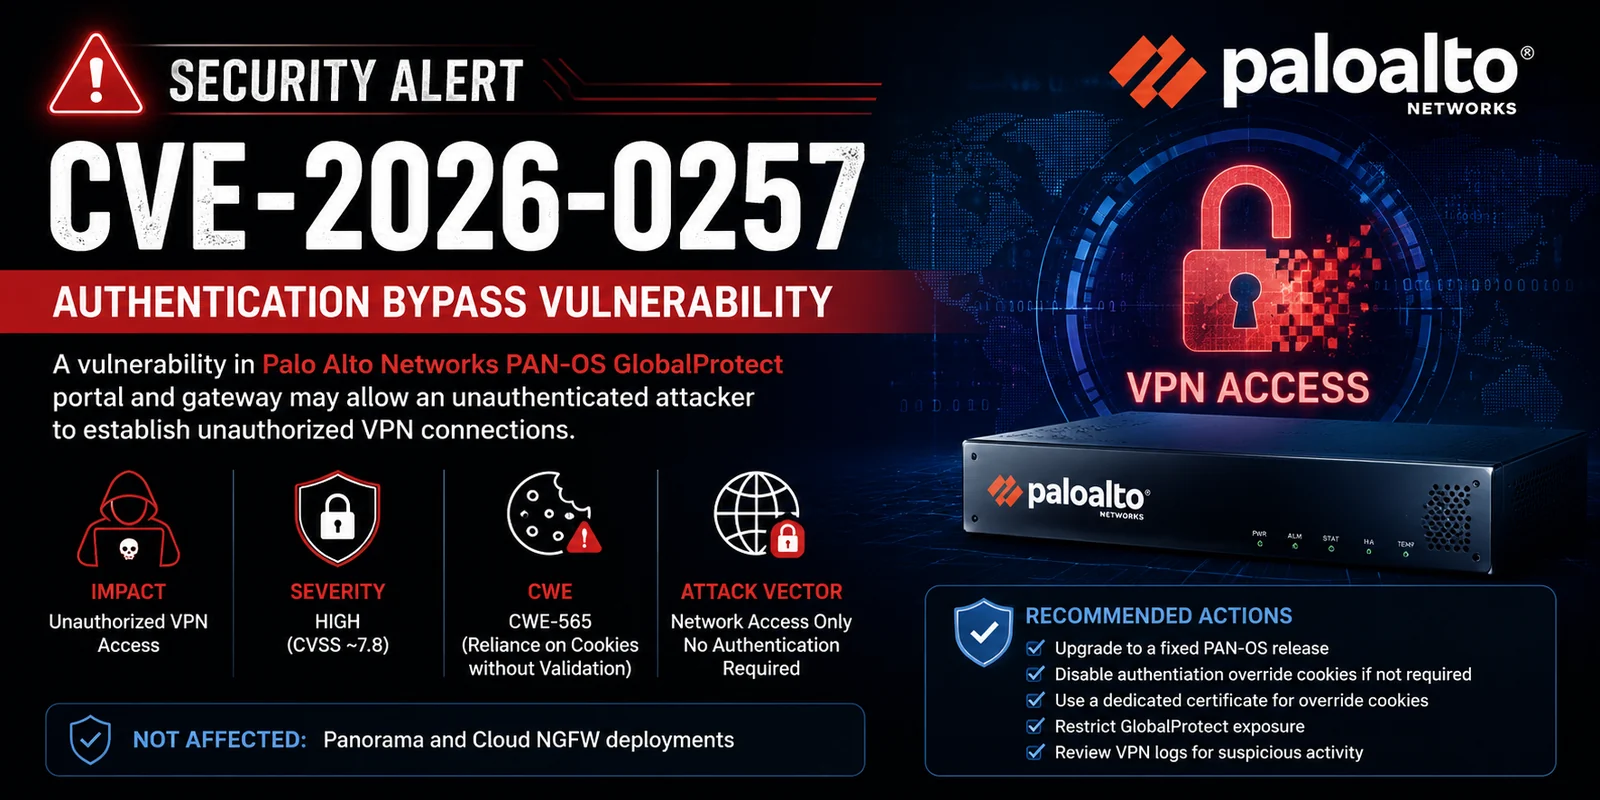
 0xredash/cve-2026-0257
CVE-2026-0257 के लिए Python एक्सप्लॉइट जो PAN-OS पोर्टल और गेटवे प्रमाणीकरण को बायपास करने और अनधिकृत VPN पहुँच स्थापित करने के लिए GlobalProtect…
 justlce/cve-2016-6210-exploit
OpenSSH उपयोगकर्ता नाम गणना - CVE-2016-6210
 0xblackash/cve-2026-0257
CVE-2026-0257
 shivshantp/cve-2025-2825-crushftp-authbypass
CVE-2025-2825 के लिए प्रमाणीकरण बायपास PoC – CrushFTP 10.x का शोषण
 0xlyvio/cve-2026-1529-keycloak-exploit-tool
Keycloak: अनधिकृत संगठन पंजीकरण अनुचित निमंत्रण टोकन सत्यापन के माध्यम से
 und3sc0n0c1d0/cve-2022-40684
भेद्यता CVE-2022-40684 (FortiOS / FortiProxy / FortiSwitchManager - प्रशासनिक इंटरफ़ेस पर प्रमाणीकरण बाईपास) का शोषण करने के लिए उपयोगिताएँ।
 gagaltotal/cve-2026-10523-ivanti-sentry
Ivanti Sentry प्रमाणीकरण बाईपास और दूरस्थ कोड निष्पादन भेद्यता (CVE-2026-10520, CVE-2026-10523) के लिए प्रूफ-ऑफ-कॉन्सेप्ट डिटेक्शन टूल। सिस्टम कमांड…
 ap0dexme0/cve-2026-49869
Kestra Auth-Bypass भेद्यता जाँचक
 7ragnarok7/cve-2021-3754
CVE-2021-3754 के लिए भेद्यता विवरण और एक्सप्लॉइट
 murrez/cve-2026-8181
CVE-2026-8181 PoC: Burst Statistics (3.4.0–3.4.1.1) प्रमाणीकरण बायपास। पायथन टूल — एकल और बहु-लक्ष्य स्कैन, थ्रेडेड वर्कर्स, TXT रिपोर्ट। केवल अधिकृत…
 st4rburn/public-passwd
किसी भी उपयोगकर्ता का पासवर्ड बदलने के लिए CVE-2026-46333 और CVE-2026-31431 का उपयोग करें।
 0xjessie21/cve-2024-0012
CVE-2024-0012 PAN-OS: प्रबंधन वेब इंटरफ़ेस में प्रमाणीकरण बाईपास (PAN-SA-2024-0015) RCE POC
 lukaszstu/pritunl-cve-2020-25200
CVE-2020-25200 के लिए एक्सप्लॉइट: बार-बार लॉगिन प्रयासों के बाद HTTP प्रतिक्रिया कोड में बदलाव का विश्लेषण करके मान्य Pritunl VPN उपयोगकर्ता नामों की…
 murrez/cve-2026-14378
CVE-2026-14378 के लिए Python PoC स्कैनर और exploit helper, जो DevKit Pro WordPress plugin में forged original_user_id cookie के माध्यम से…
 sergiovks/ssh-user-enum-python3-cve-2018-15473
Python3 में SSH उपयोगकर्ता गणक, CVE-2018-15473, मैंने इस शोषण के कोड को अपडेट किया (https://www.exploit-db.com/exploits/45939) python2 के बजाय…
 arensballiu/flowise-cve-2025-58434-passwordreset
Flowise AI ≤ 3.0.5 के लिए अनऑथेंटिकेटेड पासवर्ड रीसेट एक्सप्लॉइट। बिना किसी पूर्व प्रमाणीकरण के किसी भी उपयोगकर्ता का पासवर्ड बदलने के लिए…
 pingport80/cve-2019-17240
यह CVE-2019-17240 का एक्सप्लॉइट है।
 t54r/cve-2026-10795_poc
CVE-2026-10795 के लिए AI द्वारा संशोधित PoC - केवल शैक्षिक उद्देश्यों के लिए - अपने जोखिम पर उन लैब्स पर उपयोग करें जिनके आप स्वामी हैं ;)








