#1

 99designs/aws-vault
डेवलपमेंट वातावरण में AWS क्रेडेंशियल्स को सुरक्षित रूप से संग्रहीत और एक्सेस करने के लिए एक वॉल्ट
 jumpseclabs/tokenflare
Entra ID और M365 के लिए सर्वरलेस AITM सिमुलेशन फ्रेमवर्क
 pl4tyz/cve-2025-14611-centrestack-and-triofox-full-poc-exploit
CVE-2025-14611 CentreStack और Triofox पूर्ण Poc/Exploit
 bodoinon/cve-2024-10924
WordPress Really Simple Security में CVE-2024-10924, एक प्रमाणीकरण बाईपास, के शोषण और शमन को प्रदर्शित करता है, स्वचालित Python शोषण, मैनुअल Burp…
 ajtazer/cve-2025-51471-poc
यह PoC केवल शैक्षिक और अधिकृत सुरक्षा परीक्षण उद्देश्यों के लिए है। इसका उपयोग उन सिस्टमों के विरुद्ध न करें जिनके आप स्वामी नहीं हैं।
 deadends/legion
Legion एक Zero-Knowledge Authentication Fabric है जो गोपनीयता के लिए निर्मित है।
 exfil0/cve-2025-59718-poc
Fortinet ने 9 दिसंबर 2025 को दो निकट‑संबंधित authentication‑bypass कमजोरियों की घोषणा की। दोनों दोषों में FortiCloud SSO लॉगिन सुविधा के लिए SAML…
 remenis/cve-2025-63666
Tenda AC15 कुकी एक्सपोज़र
 jedisct1/cve-2025-65945-poc
CVE-2025-65945 के लिए प्रूफ ऑफ कॉन्सेप्ट (node-jws में क्रिप्टोग्राफिक हस्ताक्षर का अनुचित सत्यापन)
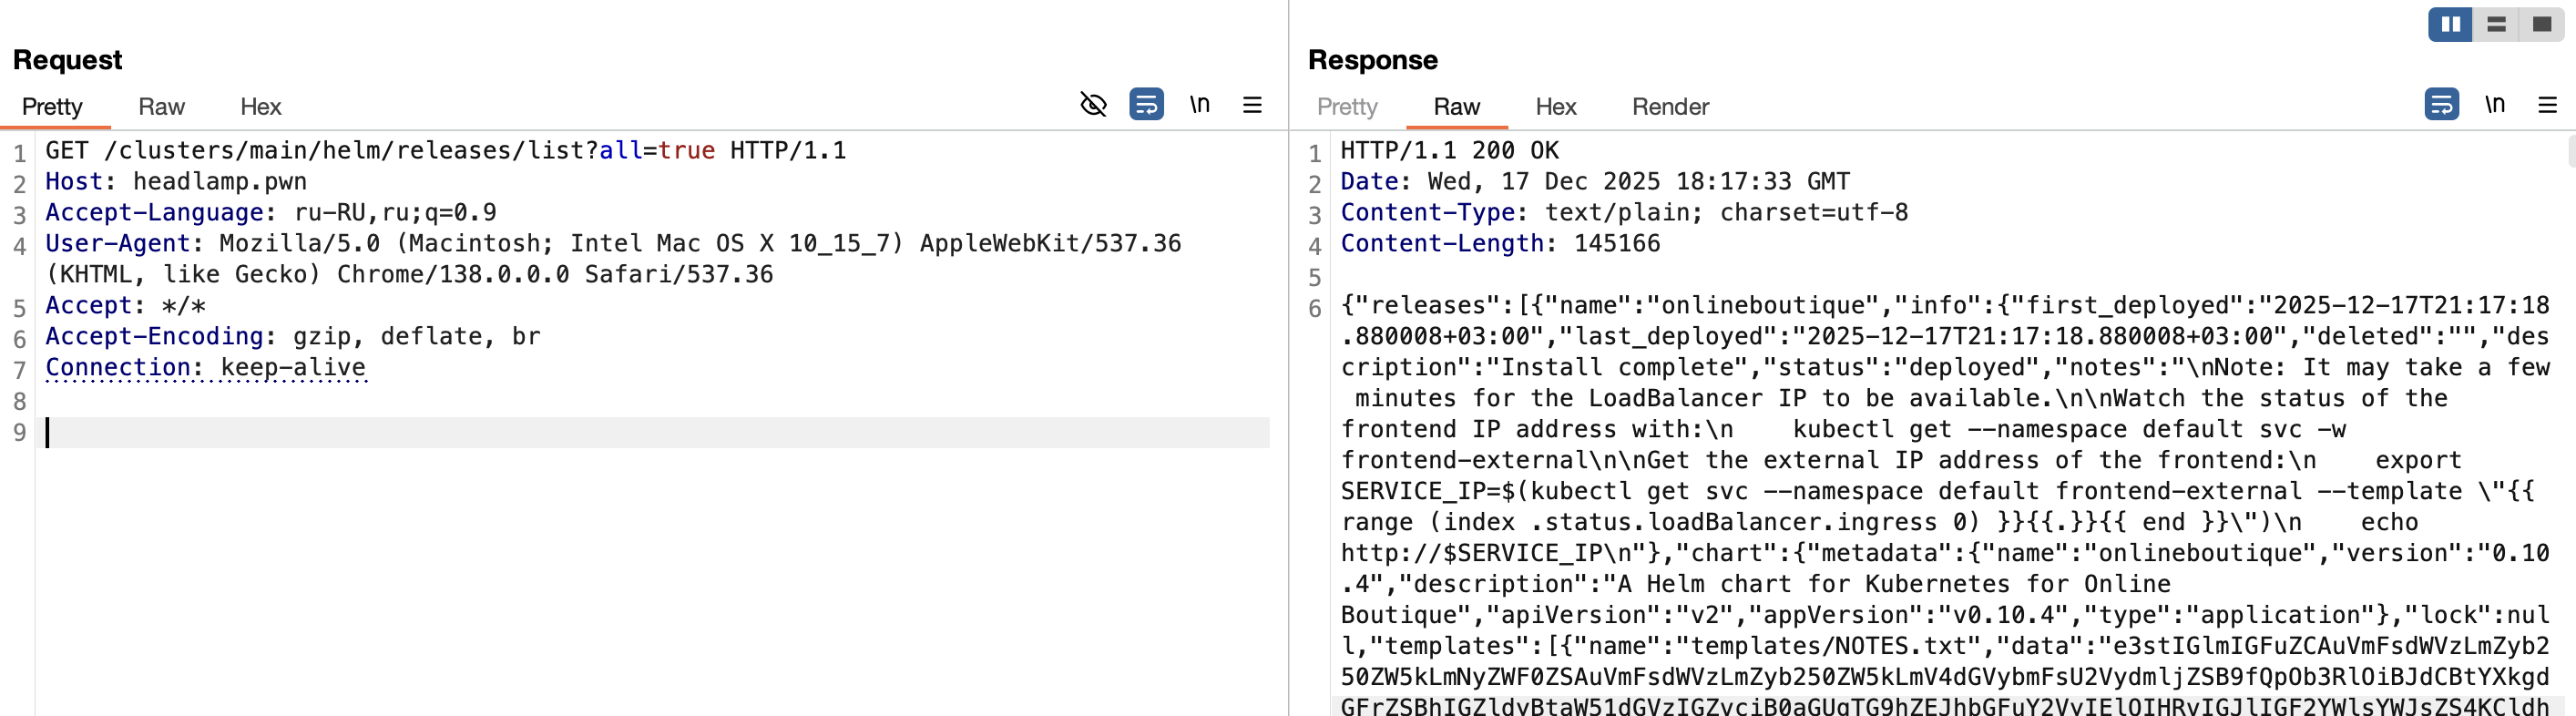 r0binak/cve-2025-14269
CVE-2025-14269 PoC शोषण
 eynaexp/cve-2024-27198-poc
CVE-2024-27198 से प्रभावित JetBrains TeamCity इंस्टेंस को लक्षित करने वाला प्रूफ-ऑफ-कॉन्सेप्ट मास स्कैनर
 almounah/silph
स्टील्थ इन-मेमोरी लोकल पासवर्ड हार्वेस्टर (SILPH) टूल: इनडायरेक्ट सिस्कॉल के साथ LSA, SAM और DCC2 डंप करें
 kirubel-cve/cve-2025-65427
CVE-2025-65427 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट: Dbit N300 T1 Pro राउटर लॉगिन API पर रेट लिमिटिंग की कमी, जो ब्रूट-फोर्स हमलों और प्रशासनिक…
 bimboxh4/cve-2025-66039_cve-2025-61675_cve-2025-61678_reepbx
यह भेद्यता प्रमाणित और अप्रमाणित दोनों दूरस्थ हमलावरों को कमजोर FreePBX इंस्टेंस पर दूरस्थ कोड निष्पादित करने की अनुमति देती है। ये मुद्दे FreePBX…
 zilbonn/owasp-wstg-rag
OWASP वेब सुरक्षा परीक्षण गाइड RAG सिस्टम ChromaDB, Claude Code के लिए MCP के साथ
 b1g-b33f/cve-2020-14882
यह जाँचने के लिए PoC कि कोई लक्ष्य RCE के प्रति संवेदनशील है
 besser82/libxcrypt
descrypt, md5crypt, bcrypt और अन्य के लिए विस्तारित क्रिप्ट लाइब्रेरी