
 almounah/silph
स्टील्थ इन-मेमोरी लोकल पासवर्ड हार्वेस्टर (SILPH) टूल: इनडायरेक्ट सिस्कॉल के साथ LSA, SAM और DCC2 डंप करें

SILPH एक ओपन-सोर्स रेड टीम टूल है जिसे LSA सीक्रेट्स, SAM हैश और DCC2 क्रेडेंशियल्स को पूरी तरह से मेमोरी में डंप करने के लिए डिज़ाइन किया गया है, बिना डिस्क पर कोई फ़ाइल लिखे।
अपने अपस्ट्रीम प्रोजेक्ट go-secdump के विपरीत, SILPH को Orsted C2 framework में एकीकृत करने के लिए बनाया गया है और इसे सीधे Windows होस्ट पर चलाने का इरादा है, जिससे RPC के माध्यम से सेवा बनाने की आवश्यकता से बचा जा सके।
पहले क्लोन करें और कंपाइल करें (इसके लिए आपको go चाहिए):
git clone [email protected]:almounah/silph.git
cd silph
GOOS=windows GOARCH=amd64 go build -trimpath -ldflags="-s -w"
फिर silph.exe चलाएँ।
PS C:\Users\haroun> Z:\silph.exe

███████╗██╗██╗     ██████╗ ██╗  ██╗
██╔════╝██║██║     ██╔══██╗██║  ██║
███████╗██║██║     ██████╔╝███████║
╚════██║██║██║     ██╔═══╝ ██╔══██║
███████║██║███████╗██║     ██║  ██║
╚══════╝╚═╝╚══════╝╚═╝     ╚═╝  ╚═╝

    Stealthy In-Memory Password Harvester

  "Well… I think I wanted to be like Eris."

Usage: Z:\silph.exe [options]

  -dcc2
        dump dcc2
  -lsa
        dump lsa
  -sam
        dump sam
जल्द ही Orsted C2 में एक नया silph मॉड्यूल जोड़ा जाएगा। उपयोग के लिए orsted दस्तावेज़ देखें।
मैं एक ऐसा टूल चाहता था जो मेरे C2 में एकीकृत होकर SAM और LSA डंप कर सके।
समस्या यह थी कि मुझे ऐसे उपकरण नहीं मिल रहे थे (या कम से कम मैं उन्हें मिस कर गया) जो इन दो शर्तों का पालन करते हुए ऐसा करते हों:
इसके अलावा, इस विषय पर खुद को दस्तावेजित करते समय मुझे एक बहुत ही दिलचस्प लेख मिला https://g3tsyst3m.com/threat%20hunting/Detecting-SAM-registry-hive-dumps-using-Elastic!/।
मूल रूप से लेखक हमें दिखा रहे हैं कि कुछ विकल्पों को सक्रिय करके, एक इवेंट ब्लूटीम सदस्यों को बताएगा कि SAM डंप किया जा रहा है। फिर उन्होंने इस इवेंट को Elastic में पाइप किया। आप यहाँ ट्रिगर हुआ इवेंट देख सकते हैं
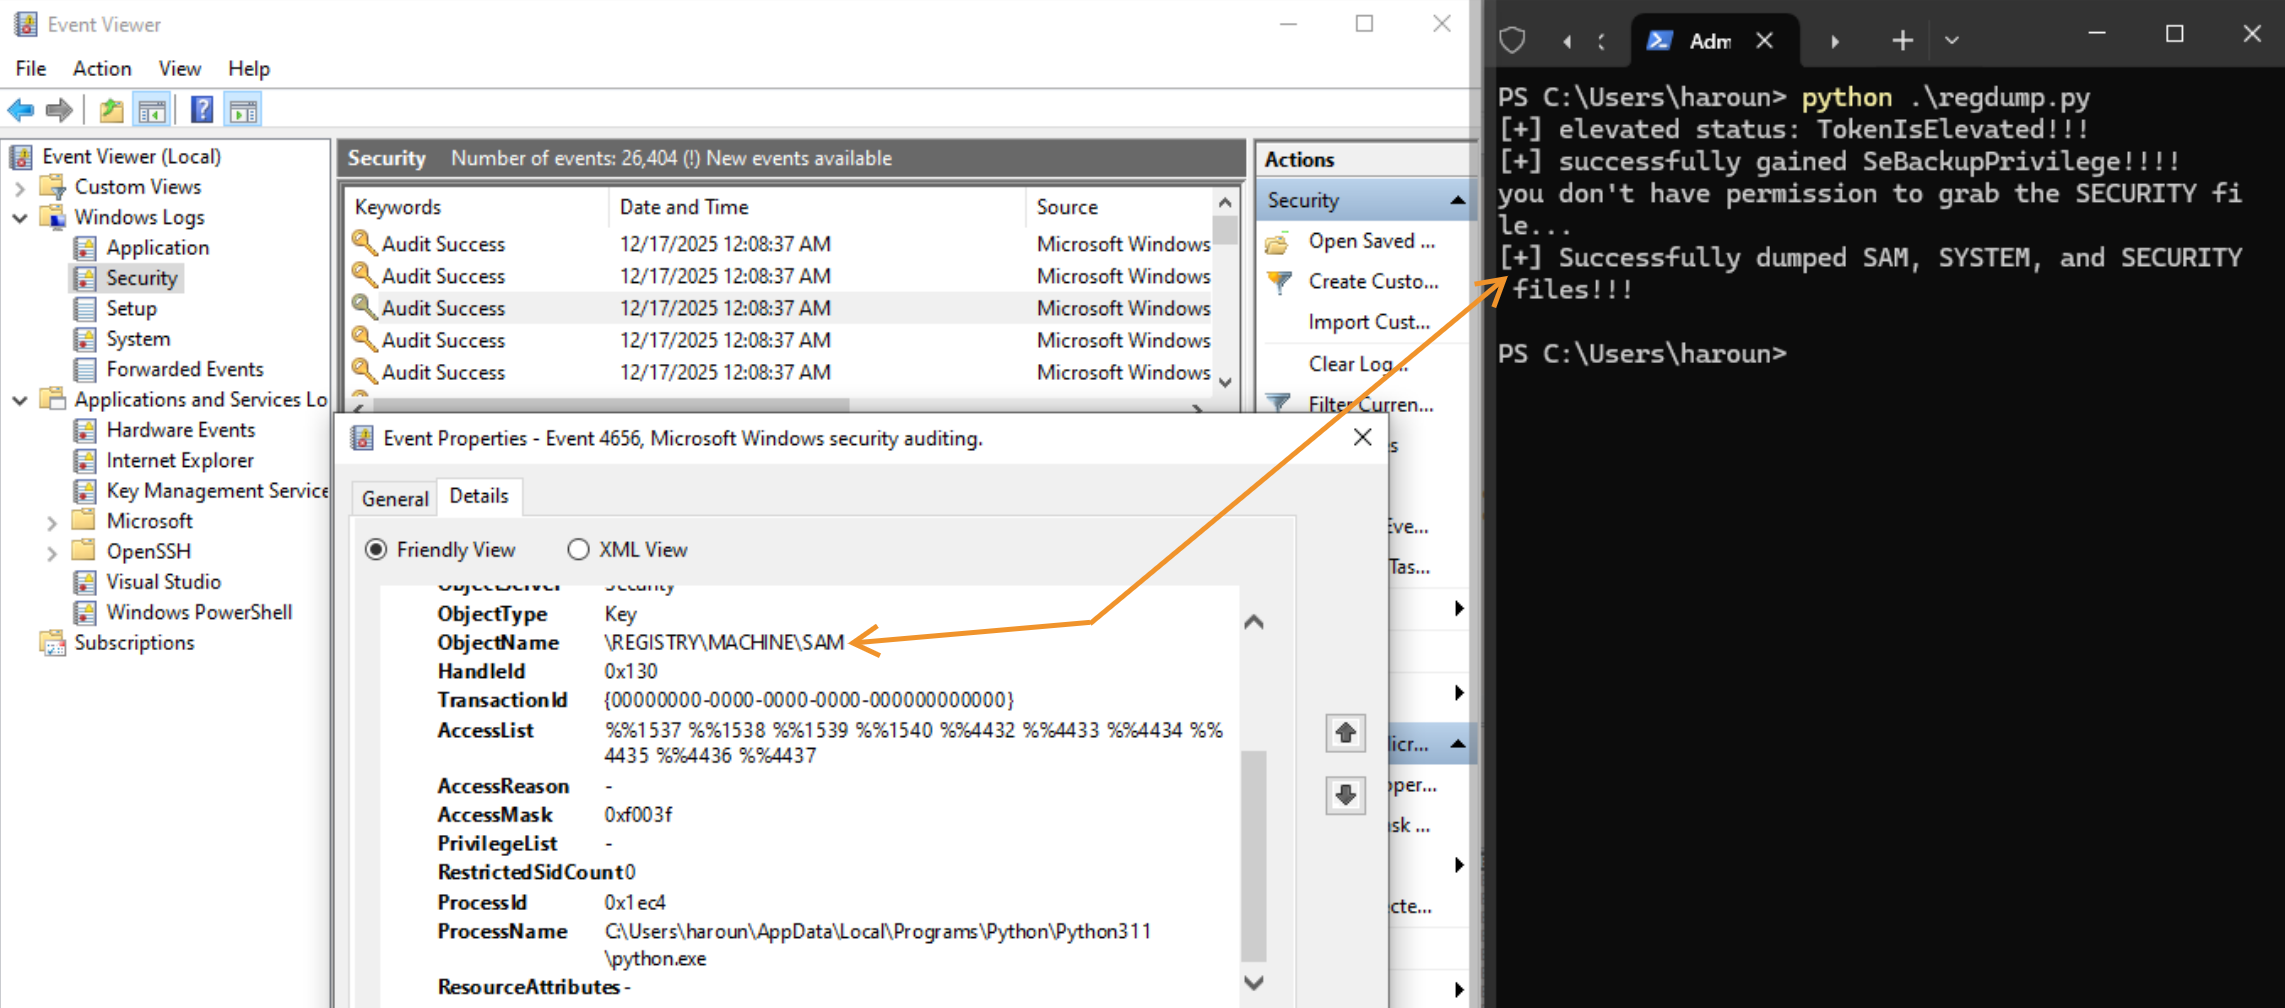
लेख में दिया गया इवेंट उत्पन्न करने वाला python कोड RegOpenKeyEx और RegSaveKeyEx का उपयोग करता है।
संवेदनशील Windows रजिस्ट्री हाइव्स को डंप करने के लिए अनेक तकनीकें मौजूद हैं। सामान्य दृष्टिकोणों में यूटिलिटीज़ और BOF शामिल हैं जो reg कमांड या कस्टम स्क्रिप्ट जैसे टूल्स का उपयोग करके SAM, SYSTEM और SECURITY हाइव्स को डिस्क पर सहेजते हैं।
एक अन्य दृष्टिकोण में Volume Shadow Copy बनाना और स्नैपशॉट से रजिस्ट्री हाइव्स निकालना शामिल है।
go-secdump ने एक अलग तकनीक पेश की। जब इसे पहली बार 2023 में रिलीज़ किया गया, तो यह एक ऐसी सेवा पर निर्भर था जो स्वयं को पर्याप्त पहुँच प्रदान करने के लिए रजिस्ट्री DACLs को संशोधित करती थी। इसने सेवा को सबकीज़ की गणना करने और उनके नाम और मान क्वेरी करने की अनुमति दी, जिससे प्लेनटेक्स्ट सीक्रेट्स की पुनर्प्राप्ति संभव हुई।
कीज़ और वैल्यूज़ की गणना के लिए उपयोग किए जाने वाले Windows रजिस्ट्री APIs फ़ाइल-बैक्ड ऑब्जेक्ट्स के बजाय रजिस्ट्री हैंडल्स पर कार्य करते हैं, जिससे ये ऑपरेशन डिस्क पर डेटा लिखे बिना किए जा सकते हैं।
2025 में, Synacktiv ने Impacket को एक पुल रिक्वेस्ट प्रस्तुत की जिसमें regsecrets.py पेश किया गया, जो समान दृष्टिकोण लागू करता है। go-secdump के विपरीत, यह विधि REG_OPTION_BACKUP_RESTORE फ्लैग के साथ रजिस्ट्री हैंडल्स खोलकर DACLs को संशोधित करने से बचती है, जिससे गणना और क्वेरी के लिए आवश्यक अनुमतियाँ मिलती हैं।
SILPH इस दृष्टिकोण का अनुसरण करता है, ntdll से रिज़ॉल्व किए गए नेटिव NT कॉल्स के माध्यम से REG_OPTION_BACKUP_RESTORE का उपयोग करके, अप्रत्यक्ष syscalls के लिए Superdeye प्रोजेक्ट का लाभ उठाते हुए। चूंकि SILPH को लक्षित सिस्टम पर स्थानीय रूप से चलाने के लिए डिज़ाइन किया गया है, इसलिए किसी सेवा निर्माण की आवश्यकता नहीं है, जिससे Impacket जैसी रिमोट टूलिंग से जुड़ी संभावित नेटवर्क-आधारित डिटेक्शन कम हो जाती है।
परीक्षण के दौरान, पहले जैसी ही परिस्थितियों में SILPH चलाने से बेसलाइन निष्पादन की तुलना में अतिरिक्त Windows Event Log प्रविष्टियाँ उत्पन्न नहीं हुईं।
SILPH का नाम Mushoku Tensei की Sylphiette के नाम पर रखा गया है।
अपने जीवन के शुरुआती दिनों में, Sylphiette अपने हरे बालों के कारण अलगाव और बदमाशी का सामना करती है, जिसके कारण अन्य लोग उसे भयभीत Superd जाति से जोड़ते हैं। बल या पद के माध्यम से इस पर विजय पाने के बजाय, वह सीखने, दृढ़ता और मार्गदर्शन के माध्यम से विकसित होती है, धीरे-धीरे अनुशासन और नियंत्रण विकसित करती है।
यह SILPH की डिज़ाइन फ़िलॉसफ़ी को दर्शाता है: एक आत्मनिर्भर टूल जो चुपचाप कार्य करता है, पूरी तरह से मेमोरी में निष्पादित होता है, और बिना कोई स्थायी निशान छोड़े सहज रूप से एकीकृत होता है।






