
 #1
MFA, SSO, पासवर्डलेस, बायोमेट्रिक और पहचान प्रदाता उपकरण।
Kitploit अनुशंसित

 gagaltotal/cve-2026-82329-poc
CVE-2026-82329 (JFrog Artifactory) के लिए PoC और सत्यापन उपकरण। खाली साइनिंग कुंजी के साथ JWT बनाकर एडमिन टोकन प्राप्त करता है, पहुंच सत्यापित करता…
 hackplayers/evil-winrm
हैकिंग/पेंटेस्टिंग के लिए सर्वश्रेष्ठ WinRM शेल
 squeeze440/linux-entra-sso-poc
PoC — linux-entra-sso में Entra ID PRT SSO कुकी एक्सफ़िल्ट्रेशन को सक्षम करने वाली ओरिजिन वैलिडेशन त्रुटि (GHSA-g9vc-5j77-f2cm, CVE-2026-87005, CVSS…
 tarpeg007/cve-2026-19490
नेटस्केलर ADC/गेटवे SAML अहस्ताक्षरित-अभिकथन बायपास HTTP-रिडायरेक्ट बाइंडिंग के माध्यम से (CTX696939) - मूल कारण विश्लेषण + PoC
 kobukovui/cve-2026-84473
ownCloud ONLYOFFICE Integration ऐप के लिए सुरक्षा अनुसंधान और भेद्यता प्रकटीकरण, जिसमें तकनीकी विश्लेषण, PoC, प्रभाव और उपचार शामिल हैं।
 horkimhab/cve-2026-psa-2026-00043-1
प्रॉक्समॉक्स VE 7.0-8.0.3 में बिना प्रमाणीकरण के रूट प्रमाणीकरण बायपास के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो अधिकृत सुरक्षा परीक्षण और शैक्षिक…
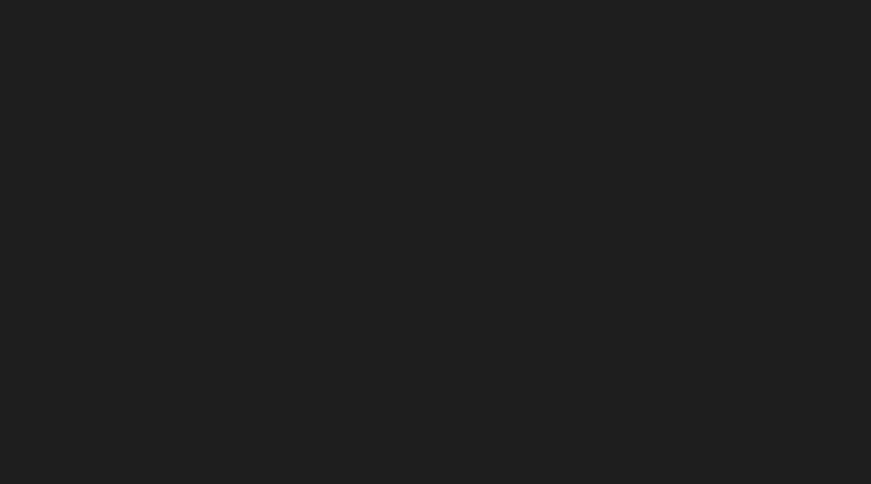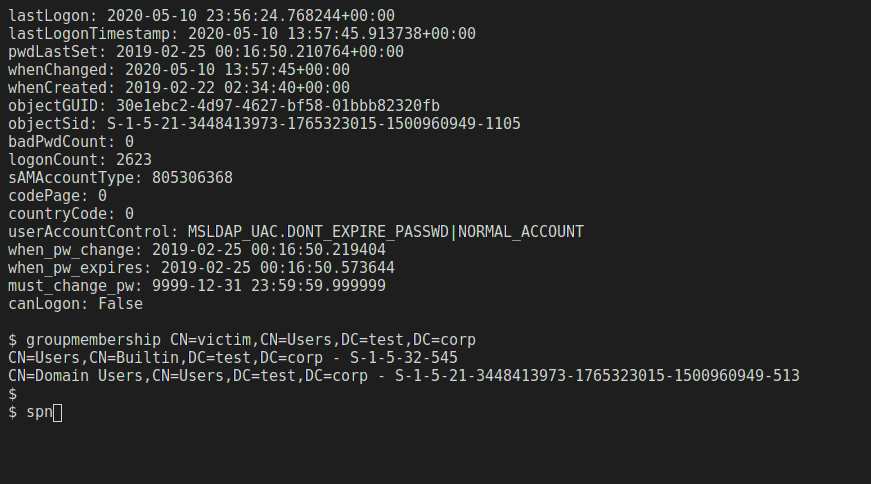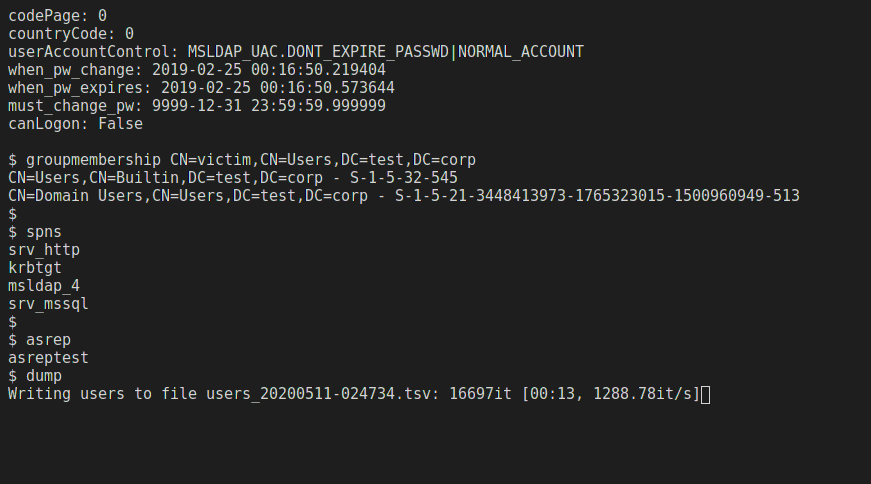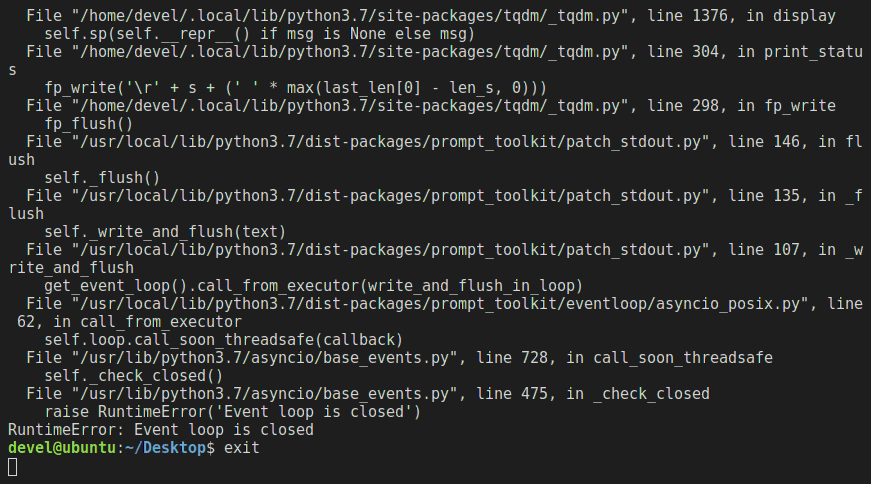 skelsec/msldap
Microsoft Active Directory का LDAP के माध्यम से ऑडिटिंग करने के लिए पायथन लाइब्रेरी, जो NTLM, Kerberos, SSPI प्रमाणीकरण, चैनल बाइंडिंग, एन्क्रिप्शन,…
 dinosn/cve-2026-82329-jfrog-artifactory
Reproducible Docker lab और CVE-2026-82329 के लिए Python PoC, जो JFrog Artifactory में एक अनप्रमाणित auth-bypass है, जिससे admin takeover होता है, साथ…
 rub-softsec/onelogon
कोड और डेटा हमारे पेपर "Onelogon: Taking over Active Directory Accounts via Netlogon" (WOOT’26) के लिए।
 dcit/perl-cryptx
Perl क्रिप्टोग्राफिक टूलकिट जो बंडल LibTomCrypt लाइब्रेरी के माध्यम से सममित सिफर, AEAD मोड, हैश फ़ंक्शन, MAC, सार्वजनिक-कुंजी क्रिप्टोग्राफी, कुंजी…
 naheeju/poc-cve-2026-0073
CVE-2026-0073 के लिए सुरक्षा अनुसंधान PoC: ADB प्रमाणीकरण बायपास सत्यापन
 ricardojoserf/autoptt
स्वचालित पास-द-टिकट (PtT) हमला। इस हमले के लिए Rubeus और Mimikatz का स्टैंडअलोन विकल्प। C#, C++, Crystal, Python, Rust, Golang, Nim और Deno…
 ricardojoserf/adduser-samr
Windows में SAMR API का उपयोग करके स्थानीय व्यवस्थापक बनाएँ। C#, Crystal, Python, Rust, Golang, Nim और Deno (Javascript) में।
 synacktiv/kcmdump
SSSD के KCM डेटाबेस से Kerberos टिकट डंप करें
 ilokaas/cve-2026-24061-payload
CVE-2026-24061 के लिए एक PoC एक्सप्लॉइट - GNU InetUtils telnetd आर्गुमेंट इंजेक्शन प्रमाणीकरण बायपास
 synacktiv/ouned
OUned परियोजना gPLink विषाक्तीकरण के माध्यम से Active Directory Organizational Units ACL शोषण को स्वचालित कर रही है
 alt3kx/cve-2026-18963
CVE-2026-18963 के लिए पता लगाने और सत्यापन उपकरण, जो Keycloak reset-credentials स्थिति बाईपास है। यह संस्करण फिंगरप्रिंटिंग, realm/client/user गणना…
 jwa7470/2025-oracle-sso-ldap-attack-post-incident-written-report
घटना-पश्चात रिपोर्ट जो Oracle Cloud SSO/LDAP सप्लाई चेन हमले (CVE-2021-35587) का विश्लेषण करती है। इसमें लीगेसी सर्वर इंफ्रास्ट्रक्चर के शोषण,…








