
 #1
 keycloak/keycloak

 aa22396584/synology-nas-cli
nas: Synology DSM 7 के लिए एक शून्य-निर्भरता वाला Python CLI + MCP सर्वर। C3RB3R / .L0CK3D रैनसमवेयर अभियान के लिए एक-कमांड ऑडिट और फ़िक्स; इसे अपने…
 oscerd/cve-2026-94386
CVE-2026-94386 के लिए रन करने योग्य Spring Boot और Quarkus रिप्रोड्यूसर, जो Apache Camel camel-oauth के स्टैटिक टोकन कैश में क्रॉस-स्कोप OAuth टोकन…
 oscerd/cve-2026-95663
CVE-2026-95663 के लिए रन करने योग्य प्रूफ-ऑफ-कॉन्सेप्ट रिप्रोड्यूसर, जिसमें Apache Camel camel-keycloak ने टोकन समाप्ति के बाद भी कैश किए गए टोकन…
 dani-garcia/vaultwarden
Rust में लिखा गया अनौपचारिक Bitwarden-संगत सर्वर, जिसे पहले bitwarden_rs के नाम से जाना जाता था
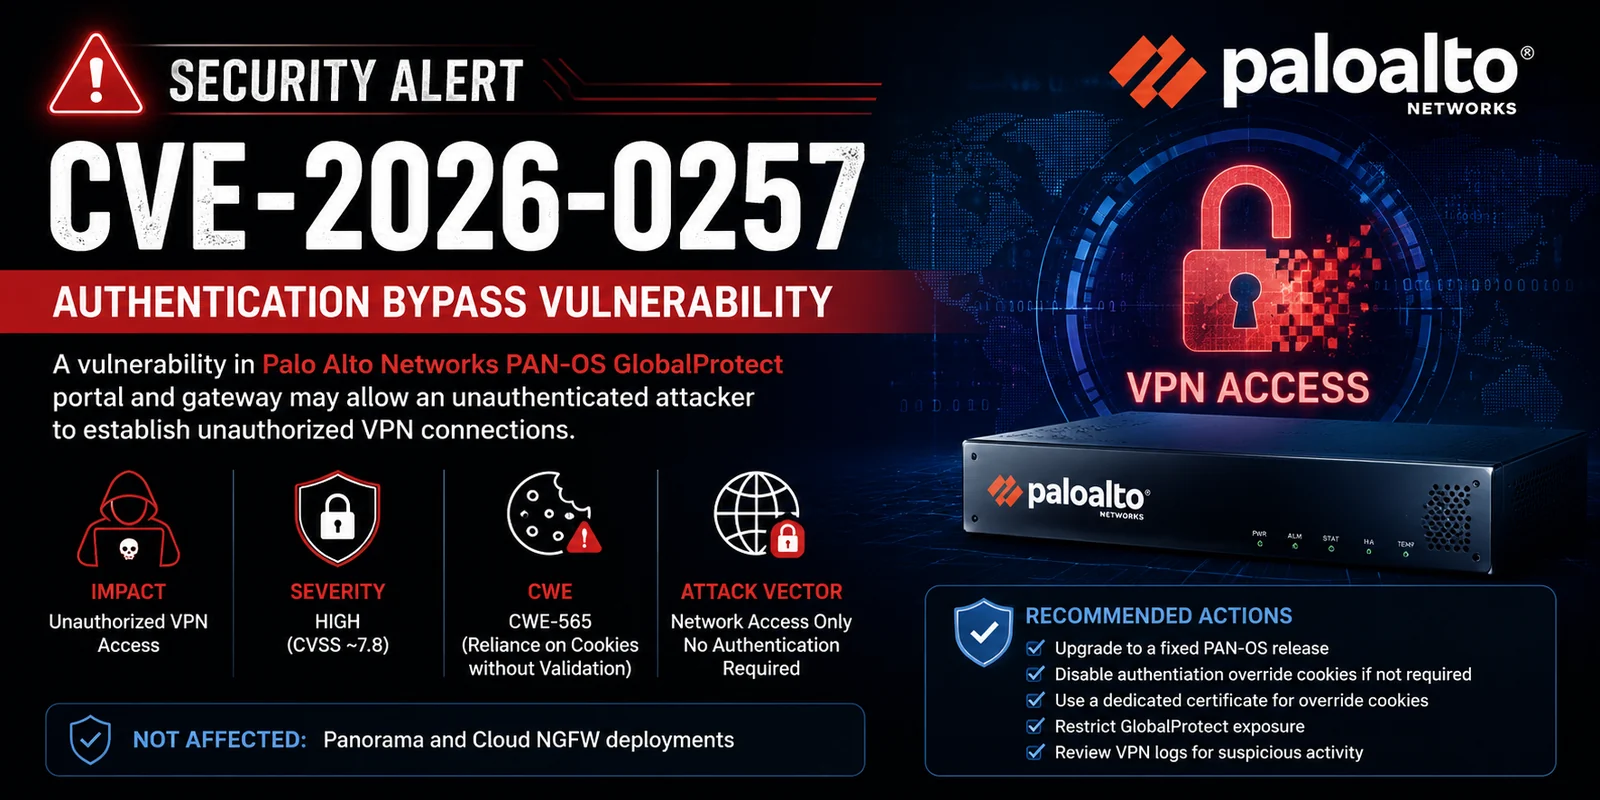 0xredash/cve-2026-0257
CVE-2026-0257 के लिए Python एक्सप्लॉइट जो PAN-OS पोर्टल और गेटवे प्रमाणीकरण को बायपास करने और अनधिकृत VPN पहुँच स्थापित करने के लिए GlobalProtect…
 ricardojoserf/axis-rce
Axis Camera Station पर अनधिप्रमाणित RCE (CVE‑2025‑30026 और CVE‑2025‑30023 को श्रृंखलाबद्ध करते हुए)
 mordavid/bruteforceai
AI बुद्धिमत्ता को स्वचालित लॉगिन हमलों के साथ जोड़ने वाला उन्नत LLM-संचालित ब्रूट-फोर्स टूल
 giordanosconti/icloudkitextractor
iCloud प्रमाणीकरण, CloudKit/MMCS बैकअप डाउनलोड, और Octagon/PCS रिकवरी (ADP, Recovery Key, Lockdown Mode) के लिए प्रायोगिक .NET/WPF फ़ॉरेंसिक टूलकिट।…
 abraxas/pma-5.2.3-webauthn-2fa
phpMyAdmin - उच्च 8.1 - प्रमाणित POST /index.php - 2FA बायपास
 nxploited/cve-2026-114509
Laravel TokenGuard प्रमाणीकरण को non-string API क्रेडेंशियल्स के माध्यम से बायपास करना
 ylianst/meshcentral
एक पूर्ण वेब-आधारित रिमोट मॉनिटरिंग और प्रबंधन वेबसाइट। सेटअप हो जाने के बाद आप एजेंट इंस्टॉल कर सकते हैं और स्थानीय नेटवर्क या इंटरनेट पर मौजूद…
 project-oak/oak
वितरित प्रणालियों में डेटा का सार्थक नियंत्रण।
 umarrehmansiddiqui/cve-2026-0073
Android adbd वायरलेस डिबगिंग TLS प्रमाणीकरण बायपास के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो अनधिप्रमाणित रिमोट शेल प्राप्त करने के लिए EC/RSA कुंजी…
 ericyoc/stego_provenance_defense
एजेंटिक AI के लिए स्टेगैनोग्राफिक प्रॉम्प्ट-इंजेक्शन रक्षा, जो डिकोड-टाइम प्रोवेनेंस बाइंडिंग, HMAC प्रमाणीकरण और MCP ट्रस्ट एन्फोर्समेंट का उपयोग…
 aix567/c-a-s
C.A.S-Exploit — CVE-2017-5689 (Intel AMT प्रमाणीकरण बायपास) के लिए Python-आधारित सुरक्षा अनुसंधान और प्रूफ-ऑफ-कॉन्सेप्ट टूलकिट, जिसमें Shodan…
 roxanne_ardary/e2eauth
क्रॉस-प्लेटफ़ॉर्म TOTP/HOTP प्रमाणक विनिर्देश, जिसमें एंड-टू-एंड एन्क्रिप्टेड वॉल्ट सिंक, लोकल-फ़र्स्ट स्टोरेज, डिवाइस प्रबंधन और थ्रेशोल्ड सोशल…
 ritwick7/sudostamp
Approve sudo on a Linux workstation with a fingerprint on your Android phone. LAN only; the ECDSA key never leaves the phone's TEE and speaks the…
 oscerd/cve-2026-85317
CVE-2026-85317 को पुनरुत्पादित करने वाला एक रन करने योग्य Spring Boot प्रूफ-ऑफ-कॉन्सेप्ट, जिसमें camel-http का OAuth2 टोकन कैश scope, resource और…








