 ritwick7/sudostamp
Linux वर्कस्टेशन पर अपने Android फ़ोन के फ़िंगरप्रिंट से sudo को स्वीकृत करें। केवल LAN; ECDSA कुंजी कभी भी फ़ोन के TEE से बाहर नहीं जाती और pam_rssh से ssh-agent प्रोटोकॉल पर बात करती है।

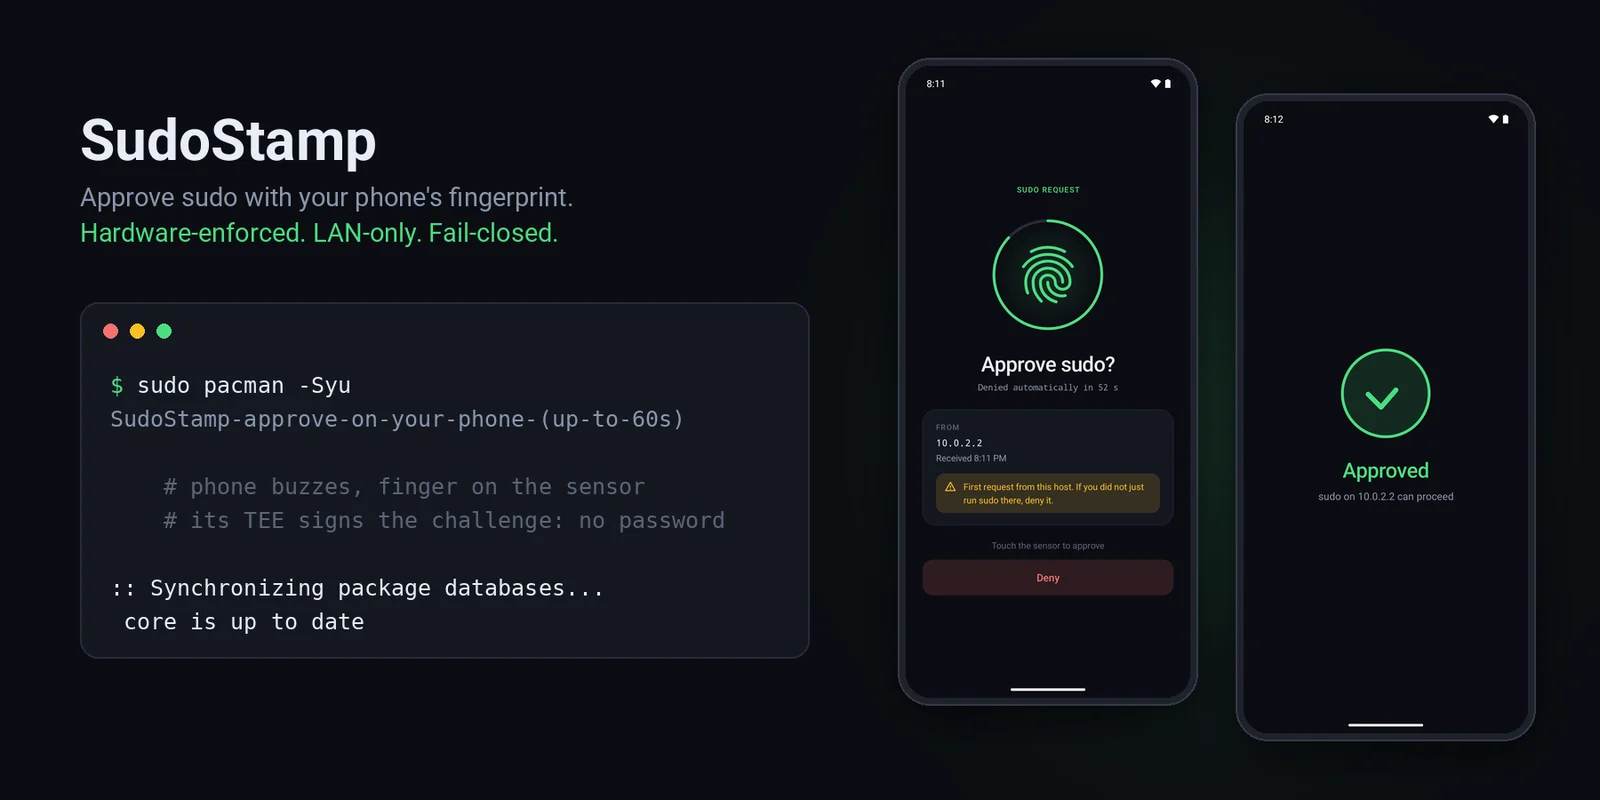



अपने Android फ़ोन के फ़िंगरप्रिंट सेंसर को छूकर अपनी Linux मशीन पर sudo को स्वीकृत करें।
sudo टाइप करें, आपका फ़ोन बज़ता है, आप सेंसर छूते हैं, कमांड चल जाता है। कोई पासवर्ड टाइप नहीं,
क्लाउड में कुछ नहीं: फ़ोन आपके LAN पर उत्तर देता है, और फ़िंगरप्रिंट फ़ोन के सुरक्षित हार्डवेयर
(TEE / StrongBox) द्वारा लागू किया जाता है, ऐप कोड द्वारा नहीं। अगर कुछ भी गड़बड़ हो (फ़ोन बंद,
रेंज से बाहर, आप Deny टैप करते हैं, 60 सेकंड बीत जाते हैं) तो sudo बस अपने सामान्य पासवर्ड
प्रॉम्प्ट पर वापस चला जाता है। यह sudo को अधिक सुविधाजनक बना सकता है; यह आपको बाहर लॉक नहीं कर सकता।
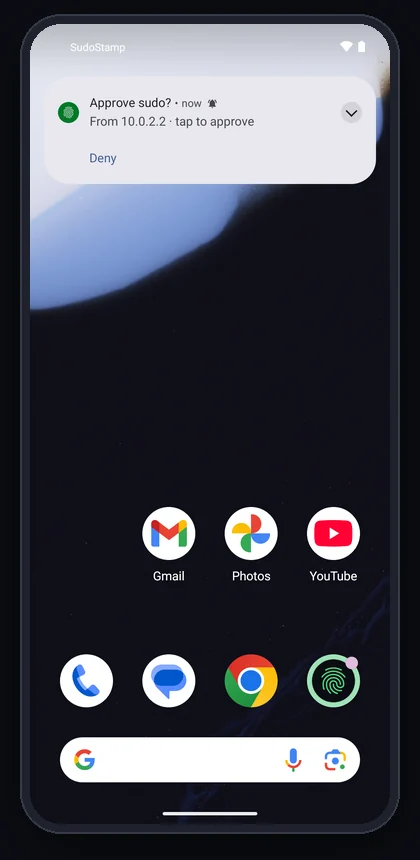 1. होस्ट पर sudo फ़ोन पर पॉप अप होता है कि कौन पूछ रहा है। Deny यहीं से काम करता है। |
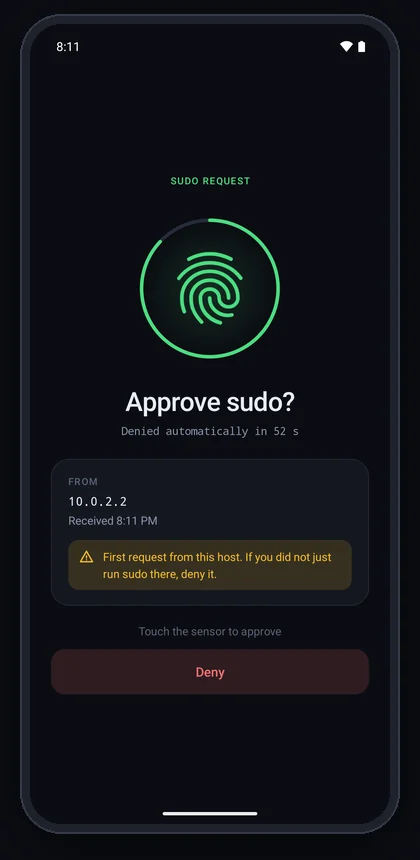 2. इसे टैप करें एक काउंटडाउन, होस्ट और समय, कभी न देखे गए होस्ट के लिए चेतावनी। फिर सिस्टम फ़िंगरप्रिंट प्रॉम्प्ट। |
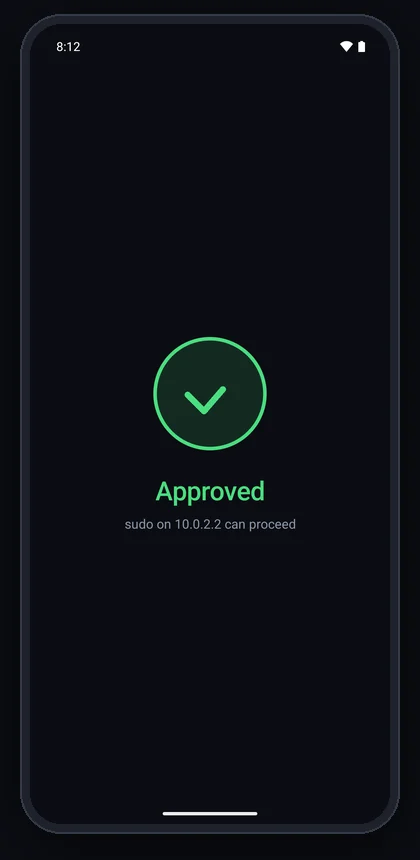 3. सेंसर छुएँ TEE हस्ताक्षर करता है, sudo आगे बढ़ता है, ऐप स्वयं बंद हो जाता है। |
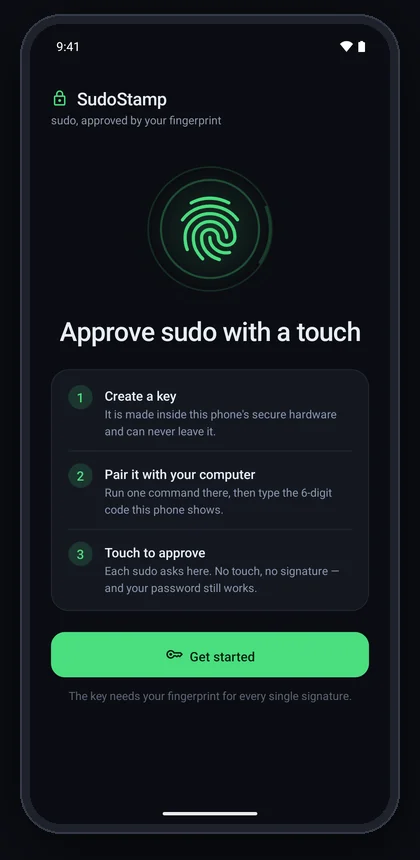 पहला रन तीन चरण और एक बटन। अगर फ़ोन में फ़िंगरप्रिंट नहीं है तो नामांकन का विकल्प देता है। |
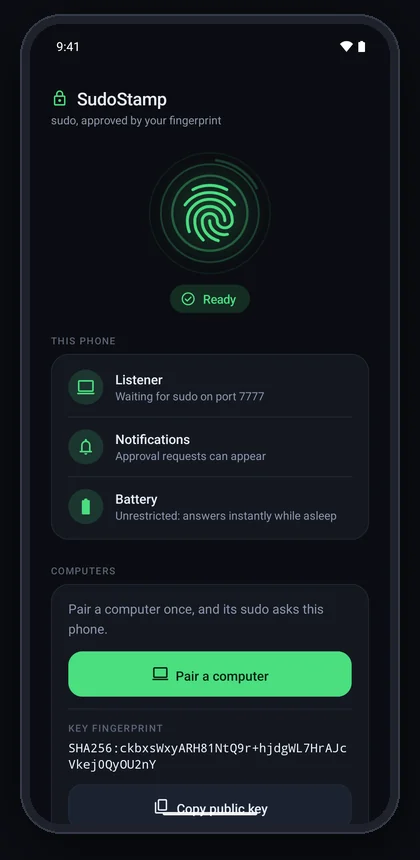 सेटअप एक लाइव चेकलिस्ट: लिसनर, नोटिफ़िकेशन, बैटरी, Do Not Disturb। "Ready" केवल तब जब सभी पास हों। |
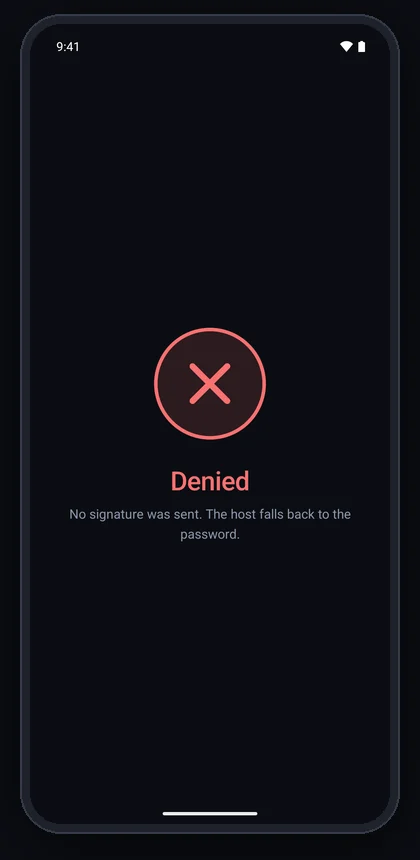 अस्वीकृत या समय समाप्त फ़ोन से कोई हस्ताक्षर नहीं जाता; होस्ट पासवर्ड माँगता है। |
Pixel 7 एमुलेटर से स्क्रीनशॉट (इसलिए 10.0.2.2, एमुलेटर का होस्ट)। चरण 2 के ऊपर
दिखने वाली सिस्टम फ़िंगरप्रिंट शीट एक सुरक्षित विंडो है और स्क्रीनशॉट में नहीं दिखती।
sudo on the host
  -> PAM: pam_rssh (third-party) dials the phone over the LAN, as an ssh-agent
  -> phone: "Approve sudo? From 192.168.1.10"              (notification)
  -> tap -> BiometricPrompt -> fingerprint
  -> the phone's TEE signs pam_rssh's fresh 32-byte challenge
  -> pam_rssh verifies against the pinned public key -> sudo proceeds
pam_rssh के हैं,
जो एक मौजूदा, अनुरक्षित मॉड्यूल है। यहाँ लिखा गया कुछ भी प्रमाणीकरण के समय होस्ट पर
root के रूप में नहीं चलता।setUserAuthenticationParameters(0, AUTH_BIOMETRIC_STRONG) के साथ बनाई जाती है: हर हस्ताक्षर के लिए
एक नया मज़बूत बायोमेट्रिक, जो TEE (या StrongBox) के अंदर लागू होता है। फ़ोन पर मैलवेयर भी आपकी उंगली के
बिना हस्ताक्षर नहीं कर सकता, और कुंजी निर्यात नहीं की जा सकती।SECURITY.md में पूरा खतरा मॉडल है, जिसमें यह भी शामिल है कि यह किस चीज़ से नहीं बचाता। docs/DESIGN.md में डिज़ाइन और उसके पीछे का तर्क है।
फ़ोन: Android 11+ (API 30, जहाँ प्रति-उपयोग बायोमेट्रिक कुंजियाँ व्यक्त की जा सकीं) और एक Class 3 ("strong") फ़िंगरप्रिंट सेंसर।
होस्ट: नीचे दिए गए प्लेटफ़ॉर्म में से कोई भी। इंस्टॉलर अपने साथ
pam_rssh लाता है: जहाँ पैकेज मौजूद है वहाँ पैकेज, अन्यथा
एक पिन किए गए, सत्यापित कमिट से बनाया गया।
| प्लेटफ़ॉर्म | स्थिति |
|---|---|
| Arch, Manjaro, EndeavourOS | ✅ CI में एंड टू एंड परीक्षित |
| Debian 12 / 13, Ubuntu 24.04, Mint, Pop!_OS | ✅ CI में एंड टू एंड परीक्षित |
| Fedora, RHEL / Rocky / Alma 9 | ✅ CI में एंड टू एंड परीक्षित |
| openSUSE Tumbleweed | ✅ CI में एंड टू एंड परीक्षित |
| Windows, WSL के माध्यम से (ऊपर का कोई भी वितरण) | 🧪 काम करना चाहिए, अपरीक्षित; डिस्कवरी WSL2 के NAT के पार फ़ोन न देख पाए, तो --phone पास करें |
macOS 14+ (/etc/pam.d/sudo_local के माध्यम से) | 🧪 प्रयोगात्मक, अपरीक्षित |
FreeBSD (security/pam_rssh पोर्ट) | 🧪 प्रयोगात्मक, अपरीक्षित |
