#1

 nxploited/cve-2025-39596
Quentn WP <= 1.2.8 - बिना प्रमाणीकरण के विशेषाधिकार वृद्धि
 matejsmycka/cve-2025-33073-checker
यह मोटा PoC जाँचकर्ता स्क्रिप्ट CVE-2025-33073 भेद्यता के लिए लक्ष्यों का परीक्षण करता है, जिसमें samba RPC के माध्यम से NTLM प्रमाणीकरण जबरदस्ती का…
 obscura-cert/cve-2025-33073
प्रमाण-अवधारणा उपकरण जो DNS इंजेक्शन, NTLM रिले, और RPC-आधारित दबाव को श्रृंखलित करता है ताकि Windows Active Directory वातावरण में प्रमाणीकरण रिले…
 dairrow/cve-2025-31161
CVE-2025-31161 का शोषण करने के लिए PoC प्रमाणीकरण बाईपास से RCE तक
 tdawg506/cve-2025-31161
लक्ष्य को स्कैन करता है कि क्या यह CVE-2025-31161 के प्रति संवेदनशील है
 r0otk3r/cve-2025-31161
Python एक्सप्लॉइट CVE-2025-31161 के लिए, CrushFTP में एक प्रमाणीकरण बाईपास। निर्मित CrushAuth और AWS4-HMAC-SHA256 हैडर के माध्यम से उपयोगकर्ता…
 tibrn/cve-2025-30144
CVE-2025-30144 के लिए प्रूफ-ऑफ-कॉन्सेप्ट: fast-jwt लाइब्रेरी में JWT जारीकर्ता सत्यापन बाईपास जो हमलावरों को सरणी-आधारित iss दावों के साथ टोकन जाली…
 olimpiofreitas/cve-2025-29927-scanner
पायथन स्कैनर जो CVE-2025-29927 के प्रति संवेदनशील Next.js इंस्टेंस का पता लगाता है, संस्करणों की पहचान करता है, और x-middleware-subrequest हेडर के…
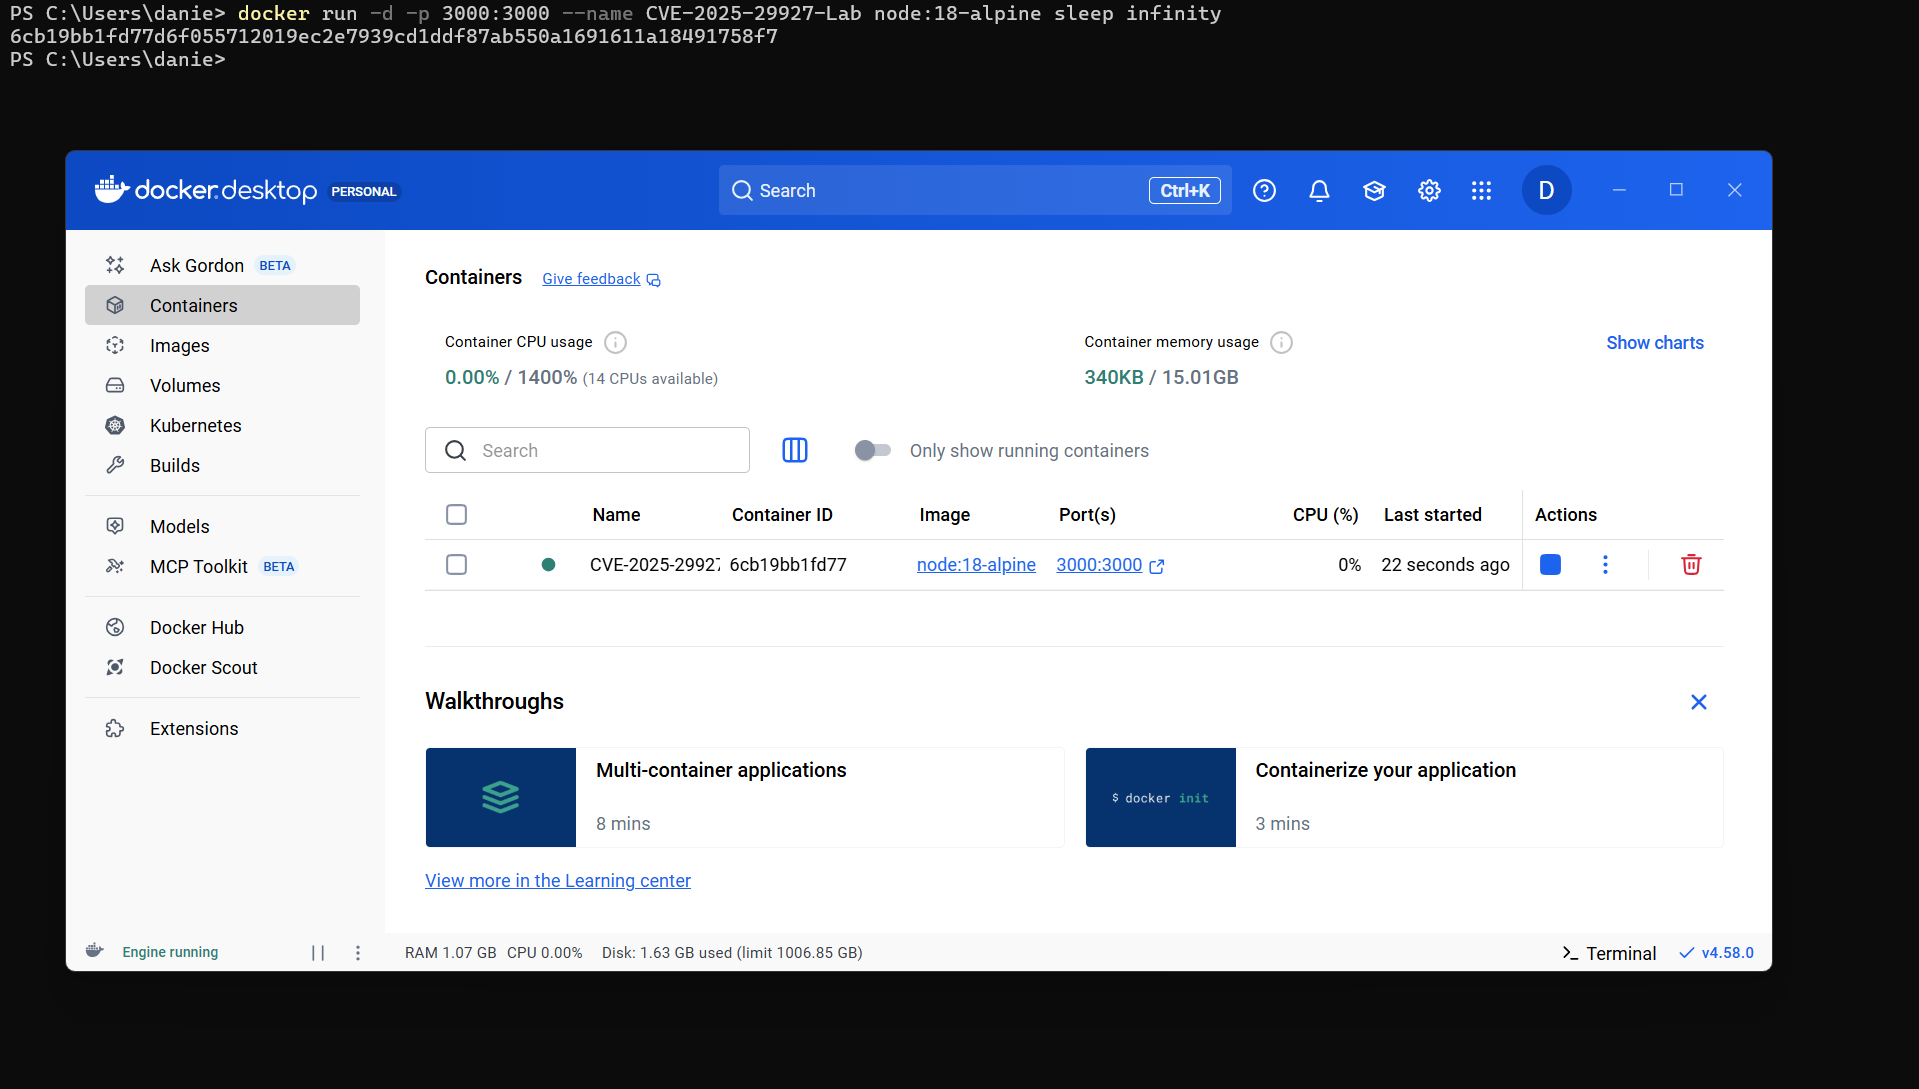 danielhallbro/cve-2025-29927-nextjs-bypass-poc
CVE-2025-29927 के लिए एक प्रमाण अवधारणा जो Next.js के 13.5.9 से पहले के संस्करणों में मिडलवेयर बाईपास का प्रदर्शन करती है
 sagsooz/cve-2025-29927
🔐 CVE-2025-29927 के लिए पायथन-आधारित स्मार्ट स्कैनर — Next.js मिडलवेयर प्रमाणीकरण बाईपास भेद्यता। मेटा रीफ्रेश, कीवर्ड-आधारित रीडायरेक्ट और अधिक का…
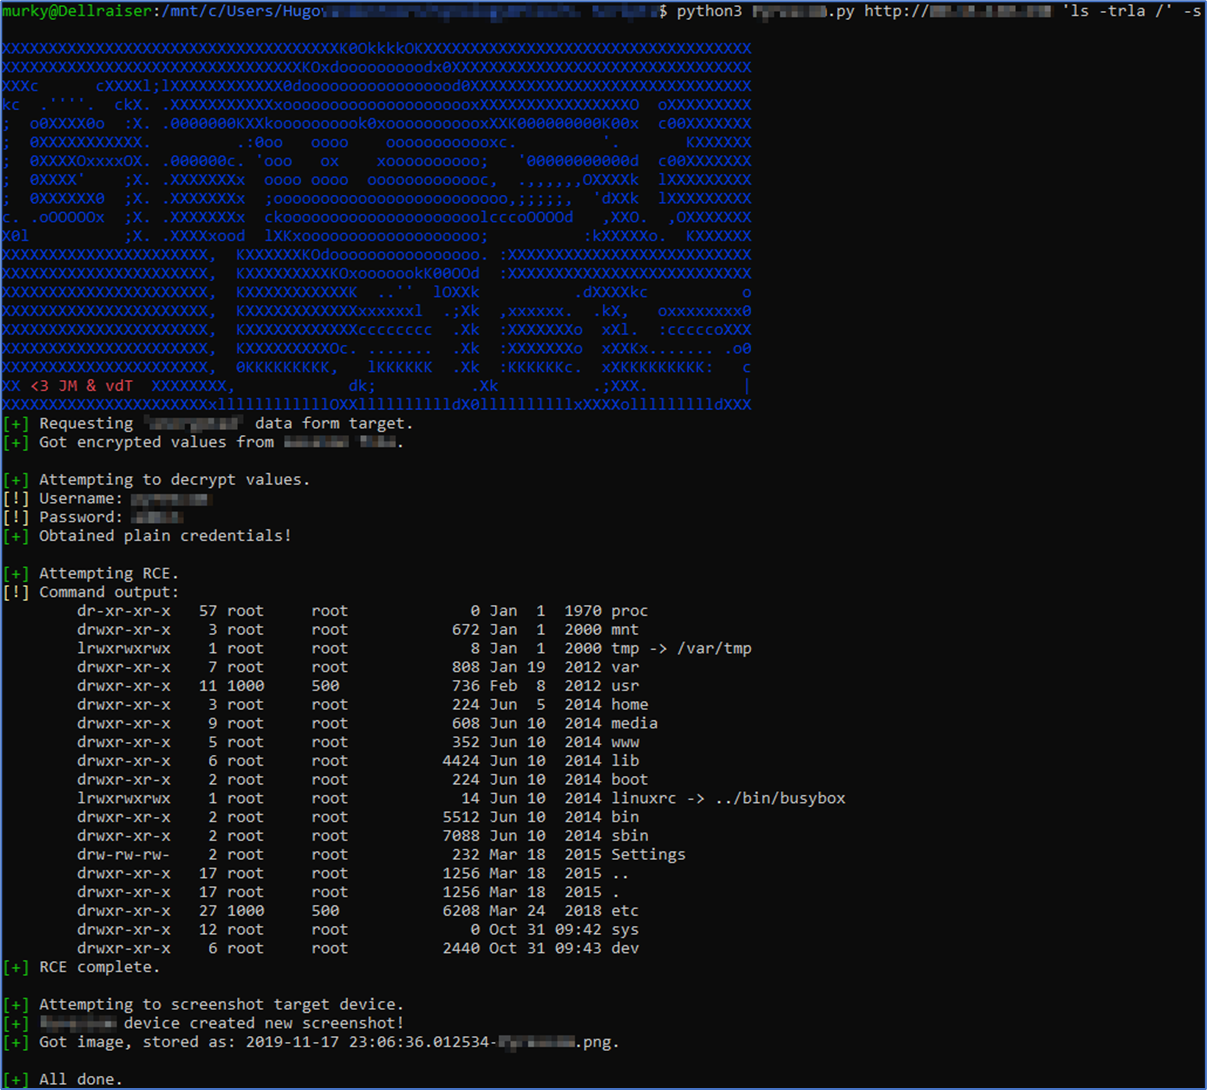 outpost24/pyrescom-termod-poc
CVE-2020-23160, CVE-2020-23161 और CVE-2020-23162 के लिए Pyrescom Termod प्रूफ-ऑफ-कॉन्सेप्ट कोड
 nxploited/cve-2025-1639
Animation Addons for Elementor Pro <= 1.6 - प्रमाणित (Subscriber+) उपयोगकर्ताओं के लिए प्राधिकरण की कमी: मनमाना प्लगइन स्थापना/सक्रियण
 nxvh1337/cve-2025-15602-poc
Snipe-IT < 8.3.7 में मास असाइनमेंट भेद्यता जो विशेषाधिकार वृद्धि की ओर ले जाती है
 pl4tyz/cve-2025-14611-centrestack-and-triofox-full-poc-exploit
CVE-2025-14611 CentreStack और Triofox पूर्ण Poc/Exploit
 deepsecurityresearch/cve-2025-14340
CVE-2025-14340 के लिए PoC: Payara Server में एडमिन अकाउंट टेकओवर
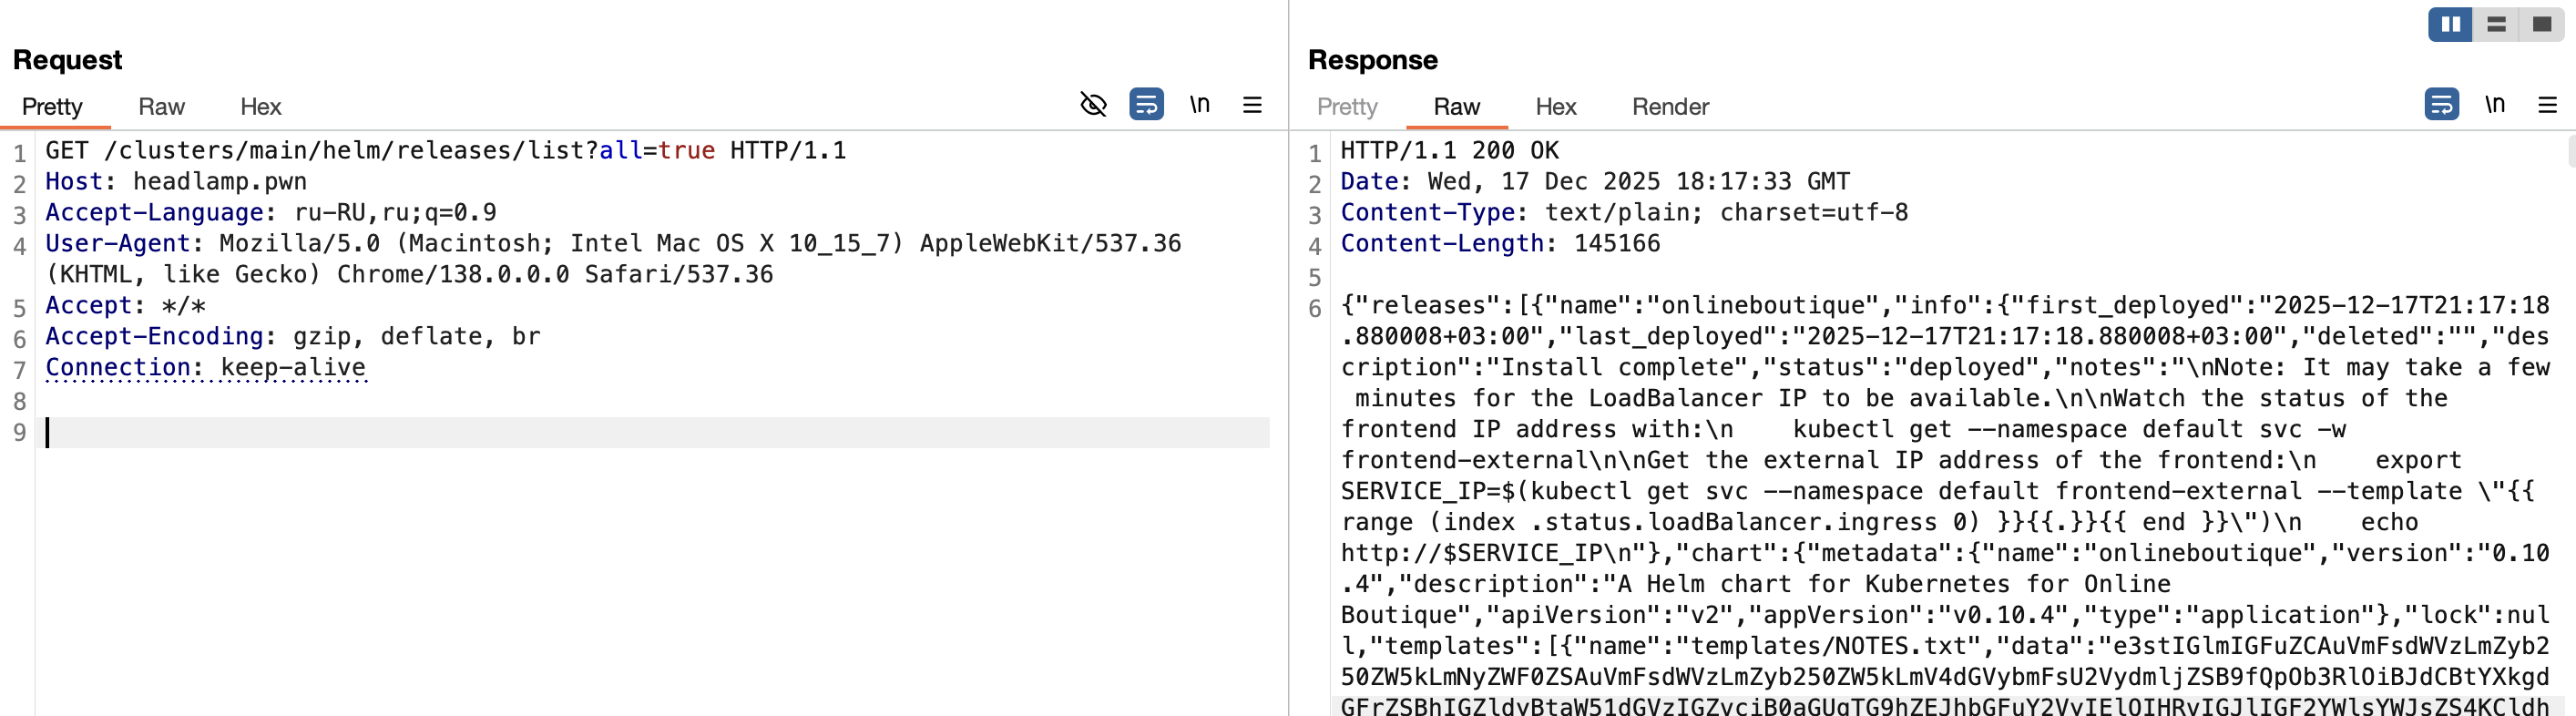 r0binak/cve-2025-14269
CVE-2025-14269 PoC शोषण
 michaeladamgroberman/cve-2025-1242
CVE-2025-1242: हार्डकोडेड iothubowner कनेक्शन स्ट्रिंग — Gardyn होम किट (ICSA-26-055-03)