
 #1
प्रमाणीकरण तंत्र (जैसे MFA, SSO) और प्राधिकरण नीतियों का परीक्षण और कार्यान्वयन करने के उपकरण।
Kitploit अनुशंसित
 stra-x/outoftune
Entra ID और Intune MDM के लिए अनधिकृत डिवाइस एनरोलमेंट टूल। डिवाइस जॉइन, टोकन अधिग्रहण, MDM एनरोलमेंट और OMA-DM चेकइन को स्वचालित करता है ताकि…
 duy-31/cve-2023-46805_cve-2024-21887
Ivanti ICS 9.x, 22.x और Ivanti Policy Secure के वेब घटक में एक प्रमाणीकरण बाईपास कमजोरी एक दूरस्थ हमलावर को नियंत्रण जांचों को बाईपास करके प्रतिबंधित…
 otterhacker/labs4u2self
तैनाती योग्य AWS-होस्टेड Active Directory पेंटेस्ट लैब जिसमें डोमेन कंट्रोलर और कमजोर MSSQL शामिल है; S4U2Self दुरुपयोग, SQL ब्रूट फोर्स और RCE का…
 ianxtianxt/ms14-068
डोमेन पेनेट्रेशन टूल
 uzju/gin-vue-admin-poc-cve-2022-21660
CVE-2022-21660
 m3ssap0/wordpress-really-simple-security-authn-bypass-exploit
CVE-2024-10924 में प्रमाणीकरण बाईपास के लिए Python शोषण, Really Simple Security < 9.1.2 में। जब दो-कारक प्रमाणीकरण सक्षम हो, तो किसी भी मौजूदा…
 qarait/ephemera
Zero-Trust SSH CA
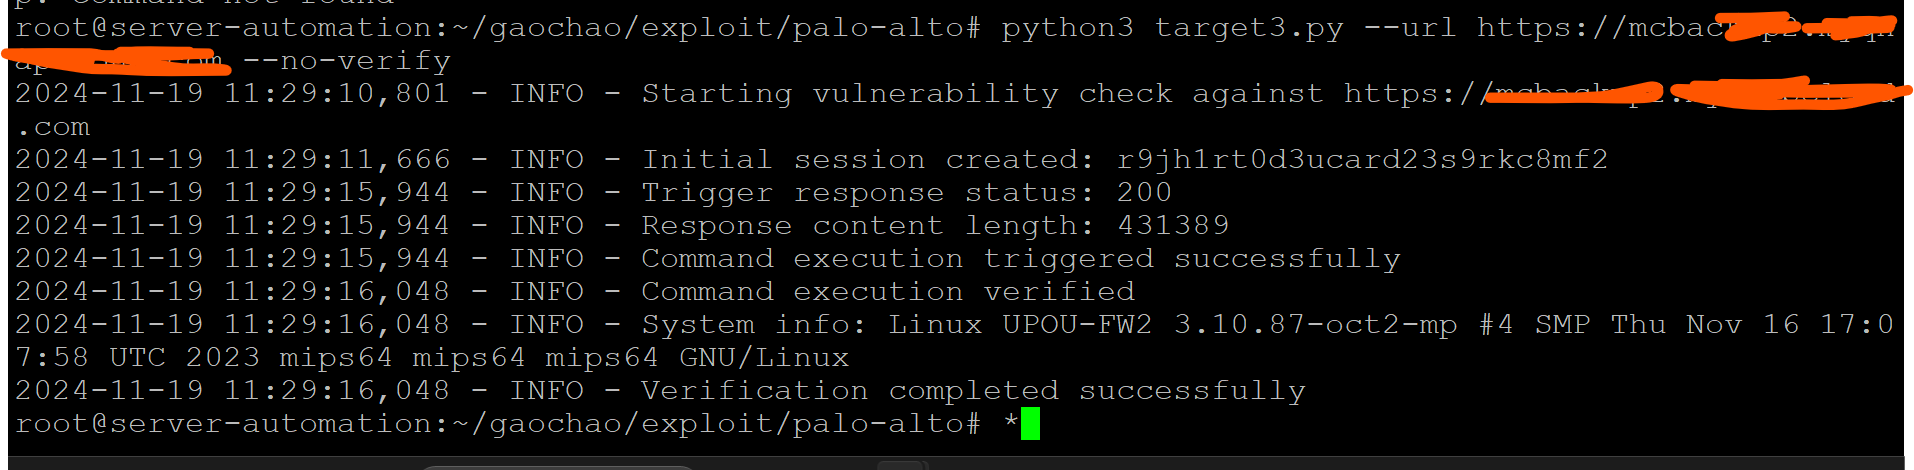 sachinart/cve-2024-0012-poc
CVE-2024-0012 PAN-OS: प्रबंधन वेब इंटरफ़ेस में प्रमाणीकरण बाईपास (PAN-SA-2024-0015) RCE POC
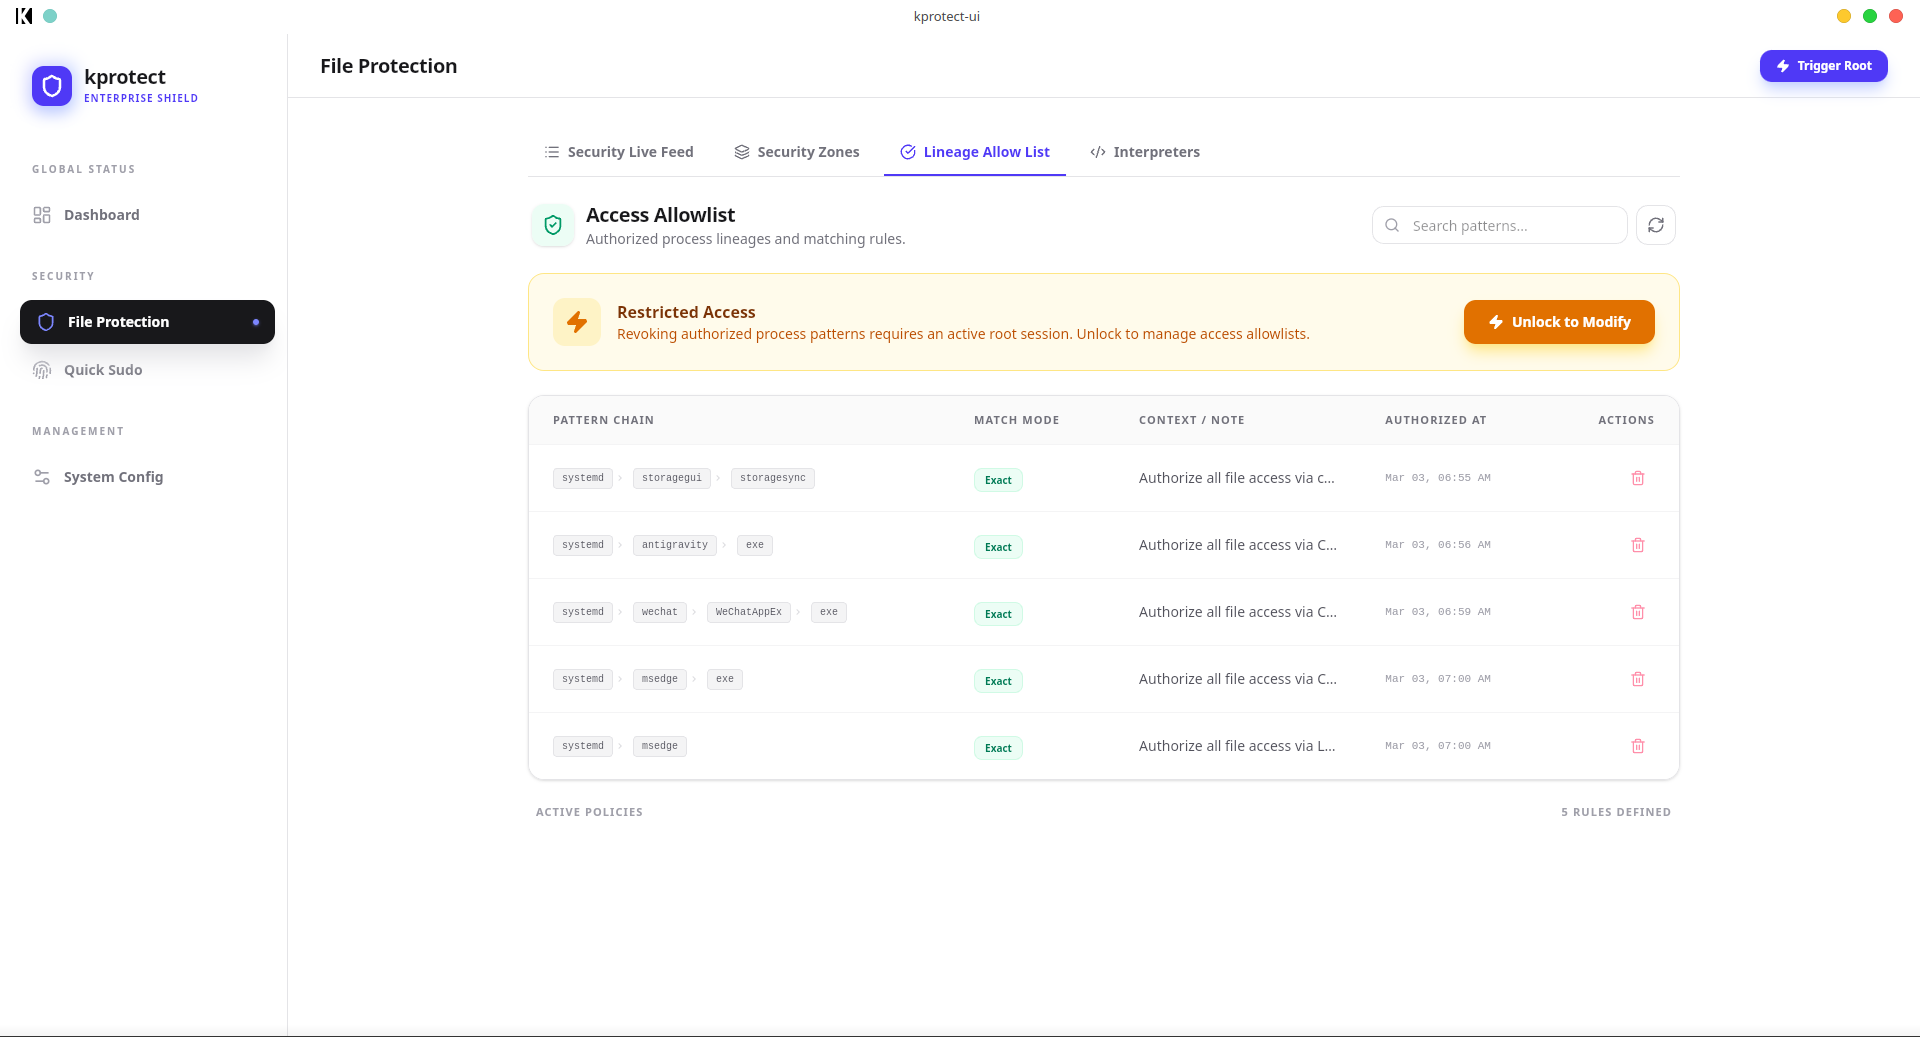 khoinp1012/kprotect
eBPF-LSM का उपयोग करके प्रक्रिया वंशावली के आधार पर फ़ाइल पहुँच नीतियों को लागू करने वाला कर्नेल-स्तरीय सुरक्षा इंजन, न्यूनतम ओवरहेड के साथ…
 watchtowrlabs/palo-alto-panos-cve-2024-0012
CVE-2024-0012 और CVE-2024-9474 के लिए एक्सप्लॉइट जो Palo Alto PAN-OS प्रबंधन वेब इंटरफेस में प्रमाणीकरण बाईपास और प्रमाणित कमांड इंजेक्शन को लक्षित…
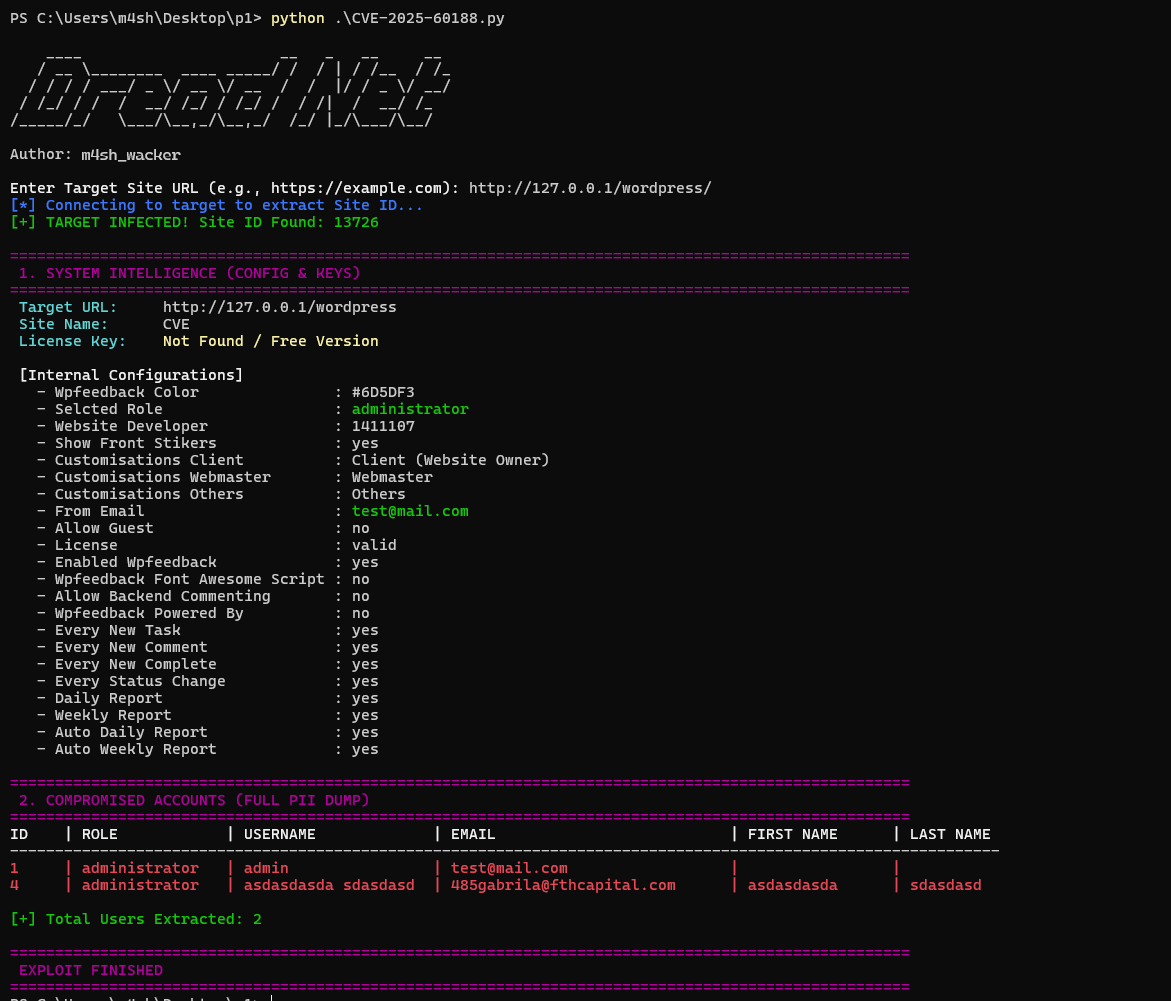 m4sh-wacker/cve-2025-60188-atarim-plugin-exploit
CVE-2025-60188 Atarim प्लगइन एक्सप्लॉइट
 scopeblind/scopeblind-gateway
Ed25519 हस्ताक्षरित रसीदें + AI एजेंटों के लिए Cedar नीतियाँ। वित्त आदेश गेट (Legate), प्रूफ पैक, 3 IETF इंटरनेट-ड्राफ्ट। npx protect-mcp
 jas502n/cve-2018-10933
libssh CVE-2018-10933
 akzedevops/cve-2016-8776
खाता ओवरराइट के बिना frp बायपास
 irsl/lgosp-poc
LG On Screen Phone प्रमाणीकरण बायपास PoC (CVE-2014-8757)
 s1incere/cve-2023-22515
Confluence अनधिकृत प्रशासक उपयोगकर्ता जोड़ने की शोषण स्क्रिप्ट
 helixar-ai/mcp-security-checklist
MCP को तेजी से अपनाया जा रहा है। सुरक्षा दिशानिर्देश पीछे छूट रहे हैं। यह चेकलिस्ट सुरक्षा इंजीनियरों, प्लेटफ़ॉर्म टीमों और तकनीकी नेताओं को MCP…
 eddiejibson/limitrr-php
Redis का उपयोग करके बेहतर PHP रेट लिमिटिंग।








