
 scopeblind/scopeblind-gateway
AI एजेंट टूल कॉल के लिए fail-closed Cedar नीति गेट और हस्ताक्षरित रसीदें। npx protect-mcp

AI एजेंट टूल कॉल के लिए स्थानीय नीति प्रवर्तन और हस्ताक्षरित निर्णय रसीदें।


डेवलपर पेज · क्विकस्टार्ट · एजेंट सेटअप · नीति पैक · नमूना रिकॉर्ड · इंटीग्रेशन · दस्तावेज़ीकरण · योगदान करें
गेटवे को MCP क्लाइंट और उसके टूल सर्वर के बीच रखें, या किसी कोडिंग एजेंट में इसके हुक्स का उपयोग करें। एक Cedar नीति की समीक्षा करें, प्रवर्तन सक्षम करें, और निर्णयों का हस्ताक्षरित रिकॉर्ड रखें। स्थानीय मूल्यांकन और सत्यापन के लिए किसी ScopeBlind खाते की आवश्यकता नहीं है और कोई निर्णय टेलीमेट्री नहीं भेजी जाती।
--enforce का उपयोग करें।एक गेटवे उन कॉलों को कवर करता है जो इसके माध्यम से रूट की जाती हैं। यह OS सैंडबॉक्स नहीं है, और एक हस्ताक्षरित रसीद यह स्थापित नहीं करती कि कोई क्रिया निष्पादित हुई या कोई क्रिया छोड़ी नहीं गई। सुरक्षा नीति सीमा और रिपोर्टिंग प्रक्रिया का वर्णन करती है।
एक वास्तविक स्थानीय रन: दो प्रस्तावित कॉलों का मूल्यांकन करें, निर्णयों पर हस्ताक्षर करें, रसीदों को सत्यापित करें, फिर एक हस्ताक्षरित निर्णय बदलें और उसे फिर से जाँचें।
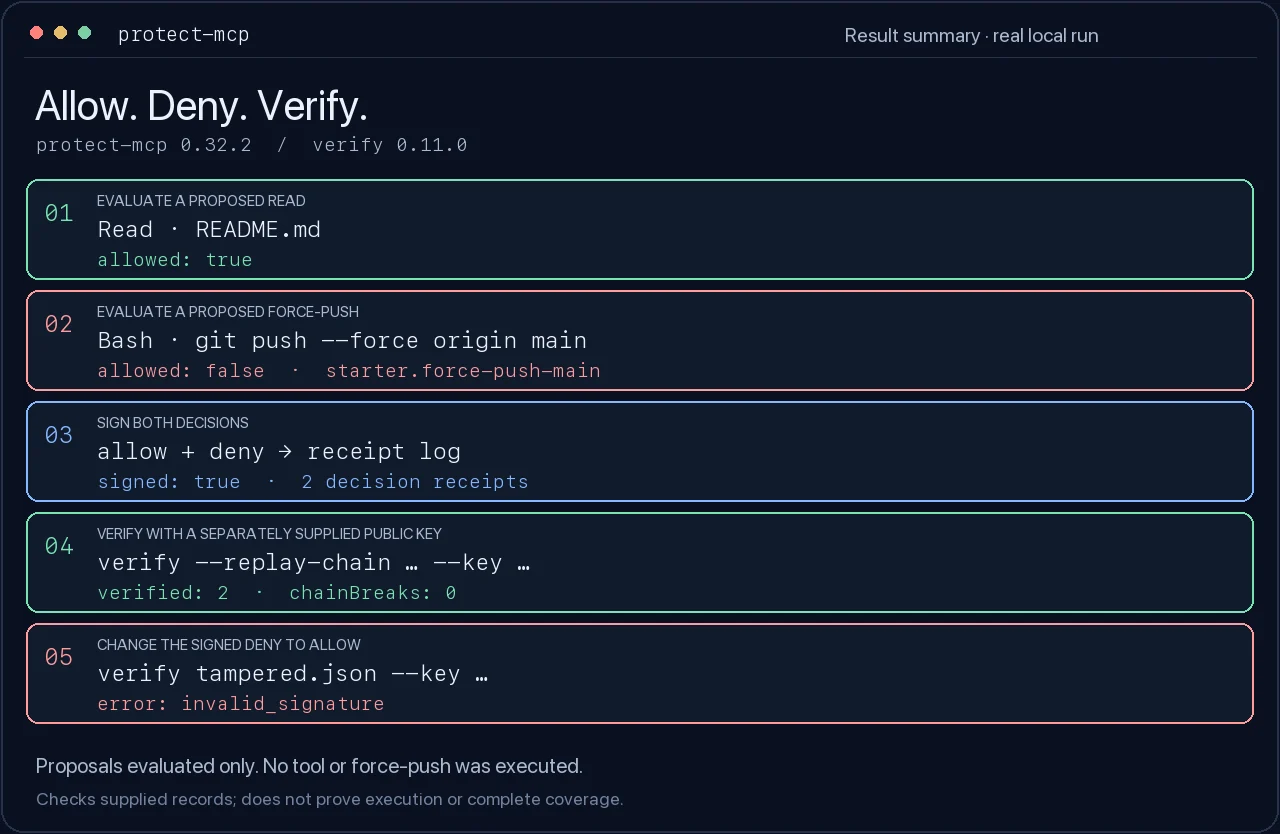
टेक्स्ट वॉकथ्रू और पुनरुत्पादन · कैप्चर किए गए परिणाम
एक नई डायरेक्टरी में Node.js 22 और npm का उपयोग करें। पिन किया गया गेटवे और वेरिफायर इंस्टॉल करें:
mkdir protect-mcp-demo
cd protect-mcp-demo
npm init -y
npm install --save-exact [email protected] @veritasacta/[email protected]
यह उदाहरण दो प्रस्तावित कॉलों का मूल्यांकन करता है और उनके निर्णयों पर हस्ताक्षर करता है। यह किसी भी टूल को निष्पादित नहीं करता और न ही git push चलाता है। इंस्टॉलेशन के बाद सब कुछ स्थानीय है।
# Create a starter policy and a private signing key.
npx --no-install protect-mcp init --starter

# A normal read is allowed; a force-push to main is denied (exit 2).
npx --no-install protect-mcp evaluate --policy ./protect.cedar --tool Read --input '{"path":"README.md"}'
npx --no-install protect-mcp evaluate --policy ./protect.cedar --tool Bash --input '{"command":"git push --force origin main"}' || test "$?" -eq 2

# Evaluate again at signing time and record both decisions, in order.
npx --no-install protect-mcp sign --cedar builtin:starter --tool Read --input '{"path":"README.md"}' --key ./protect-mcp.key --receipts ./receipts
npx --no-install protect-mcp sign --cedar builtin:starter --tool Bash --input '{"command":"git push --force origin main"}' --key ./protect-mcp.key --receipts ./receipts

# Take only the public key from the key you generated, not from the receipt.
PROTECT_MCP_PUBLIC_KEY=$(node -p 'JSON.parse(require("fs").readFileSync("protect-mcp.key", "utf8")).publicKey')
npx --no-install verify --replay-chain ./receipts/receipts.jsonl --key "$PROTECT_MCP_PUBLIC_KEY" --json

# Change the signed deny to allow. The original receipt log stays intact.
node -e 'const fs=require("fs");const r=JSON.parse(fs.readFileSync("receipts/receipts.jsonl","utf8").trim().split("\n")[1]);r.payload.decision="allow";fs.writeFileSync("tampered.json",JSON.stringify(r))'
npx --no-install verify tampered.json --key "$PROTECT_MCP_PUBLIC_KEY" --json || test "$?" -eq 1
अपेक्षित: allow, फिर deny; दोनों मूल रसीद हस्ताक्षर और उनका लिंक
सत्यापित होते हैं; संशोधित रसीद invalid_signature रिपोर्ट करती है। protect-mcp.key
को निजी रखें। किसी और के रिकॉर्ड को सत्यापित करने के लिए, उनकी अपेक्षित सार्वजनिक कुंजी
किसी स्वतंत्र विश्वसनीय माध्यम से प्राप्त करें।
सत्यापनकर्ता निकास कोड हैं 0: वैध, 1: अवैध, 2: जाँच नहीं की गई/त्रुटि। एक अवैध परिणाम जरूरी नहीं कि छेड़छाड़ हो: गलत अपेक्षित कुंजी भी सत्यापन विफल कर सकती है। चेन रीप्ले दिए गए लिंक की जाँच करता है; यह स्थापित नहीं करता कि आपको पूरा इतिहास प्राप्त हुआ है।
CI इस सटीक उदाहरण को पैक किए गए उम्मीदवार और पिन किए गए प्रकाशित सत्यापनकर्ता के विरुद्ध चलाता है। देखें validation and releases।
वह इंटीग्रेशन चुनें जो आपके होस्ट और आपकी आवश्यक कवरेज से मेल खाता हो।
मार्गदर्शन कौशल स्थापित करना प्रवर्तन सक्षम नहीं करता। doctor स्थानीय
कॉन्फ़िगरेशन की जाँच करता है; एक वास्तविक अनुमत और अवरुद्ध कॉल के साथ चयनित मार्ग की पुष्टि करें।
Claude Code प्लगइन के लिए, पहले स्थानीय गेट तैयार करें और शुरू करें, फिर इसे अपने प्रोजेक्ट में इंस्टॉल करें (Claude Code 2.1.295 या बाद का):
claude plugin install protect-mcp --marketplace ScopeBlind/scopeblind-gateway --scope project
प्लगइन राउटेड टूल कॉल को ब्लॉक करता है जब तक उसका गेट उपलब्ध न हो। प्लगइन या स्टैंडअलोन प्रोजेक्ट हुक चुनें, ताकि वही कॉल दो बार रिकॉर्ड न हो।







